Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
auditpolCIS — اختبار معيار CIS لتكوين SIEM في Windows | Kitploit
أدوات/GitHubGitHub/sevenstones/auditpolcis
ماسحات الثغرات الأمنيةتدقيق التكوين
GitHubsevenstones/auditpolcis

auditpolCIS

اختبار معيار CIS لتكوين SIEM في Windows

عرض المستودع
441150منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

auditpolCIS

اختبار معايير CIS لتكوين SIEM في Windows

هذا تطبيق لاختبار تكوين إعدادات سياسة التدقيق في Windows مقابل الإعدادات الموصى بها وفقًا لمعايير CIS. بعض النقاط:

  • النظام المختبر هو Windows Server 2019، والمعيار المستخدم هو أيضًا Windows Server 2019.
  • يتصل البرنامج النصي عبر SSH. SSH مضمن مع Windows Server 2019، ولا يحتاج إلا إلى تفعيله. إذا كنت ترغب في رؤية أنواع اتصال WinRM (أو غيرها)، فأخبرني أو أرسل طلب سحب (PR).
  • تم تضمين بعض الاختبارات هنا التي لم تكن موجودة في دليل CIS. تستند الإعدادات الموصى بها لهذه الفئات الفرعية إلى حجم تسجيل هذه الأحداث مقابل القيمة الأمنية. في جميع الحالات تقريبًا، التوصية هي إيقاف التدقيق لهذه الإعدادات.
  • ملف YAML المسمى cis-benchmarks.yaml هو تمثيل YAML لإرشادات معيار CIS لكل فئة فرعية.
  • الأمر المنفذ عبر SSH هو auditpol /get /category:*

تساعد النتائج التقييمية الآلية من AuditpolCIS، كونها تستند إلى معايير CIS، في دعم تلبية متطلبات التدقيق لعدد من البرامج، وعلى رأسها PCI-DSS:

  • تدقيق أحداث تسجيل الدخول إلى الحساب: يساعد في مراقبة وتسجيل جميع محاولات مصادقة بيانات اعتماد المستخدم (متطلب PCI-DSS 10.2.4).
  • تدقيق الوصول إلى الكائنات: يراقب الوصول إلى كائنات مثل الملفات والمجلدات ومفاتيح التسجيل التي تخزن بيانات حامل البطاقة (متطلب PCI-DSS 10.2.1).
  • تدقيق استخدام الامتيازات: يسجل أي حدث حيث يمارس المستخدم حق مستخدم أو امتياز (متطلب PCI-DSS 10.2.2).

لاحظ أن البرنامج النصي يُنشئ أيضًا مخرجات ذات صلة بمتطلبات التدقيق/الامتثال/التنظيم الأخرى المتعلقة بالاحتفاظ ببيانات الأحداث. أحجام ملفات السجلات المحلية وسياسات الاحتفاظ بها مفيدة في تقييم الامتثال لمتطلبات مثل PCI-DSS 4 5.3.4 و10.5.1.
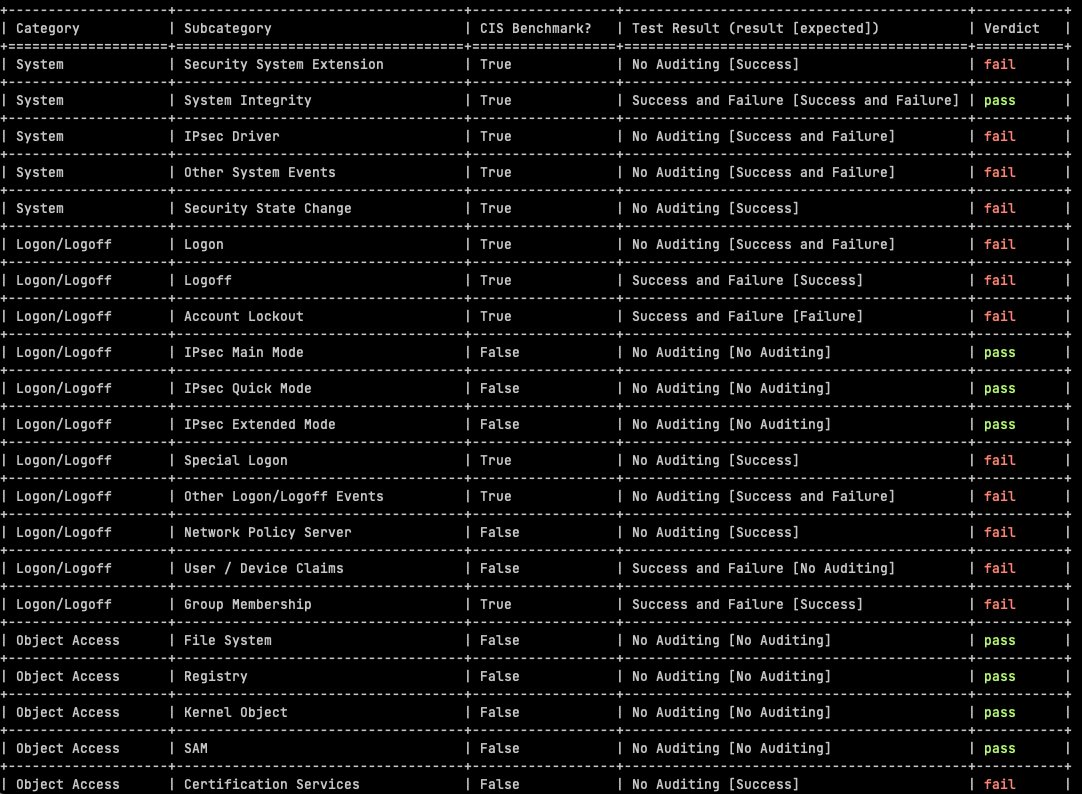
image

مزيد من التفاصيل حول الاستخدام ومعلومات أساسية أخرى متاحة على https://www.seven-stones.biz/blog/auditpolcis-automating-windows-siem-cis-benchmarks-testing/


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    350
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







