
 rezmoss/sbomlyze
Git diff لملفات SBOM—قارن مستندات CycloneDX وSPDX وSyft، واكتشف العبث، وتحكم في CI.

git diff لملف SBOM الخاص بك. قارن بين قائمتين من قوائم مكونات البرمجيات (Software Bills of Materials) واطّلع على ما تغيّر بين عمليات البناء والإصدارات والطُرح.
يقارن sbomlyze تجزئات المكونات (component hashes)، وليس سلاسل الإصدارات فقط. عندما يستبدل مهاجم حزمةً دون رفع رقم إصدارها، يكشف sbomlyze ذلك. تفوت المولّدات (generators) وماسحات الثغرات (vulnerability scanners) هذه الإشارة.
[![CI][ci-img]][ci] [![GitHub Marketplace][marketplace-img]][marketplace] [![GitHub Release][release-img]][release] [![Go Report Card][go-report-img]][go-report] [![OpenSSF Scorecard][scorecard-img]][scorecard] [![OpenSSF Best Practices][best-practices-img]][best-practices] [![License: Apache-2.0][license-img]][license] [![Downloads][download-img]][download]
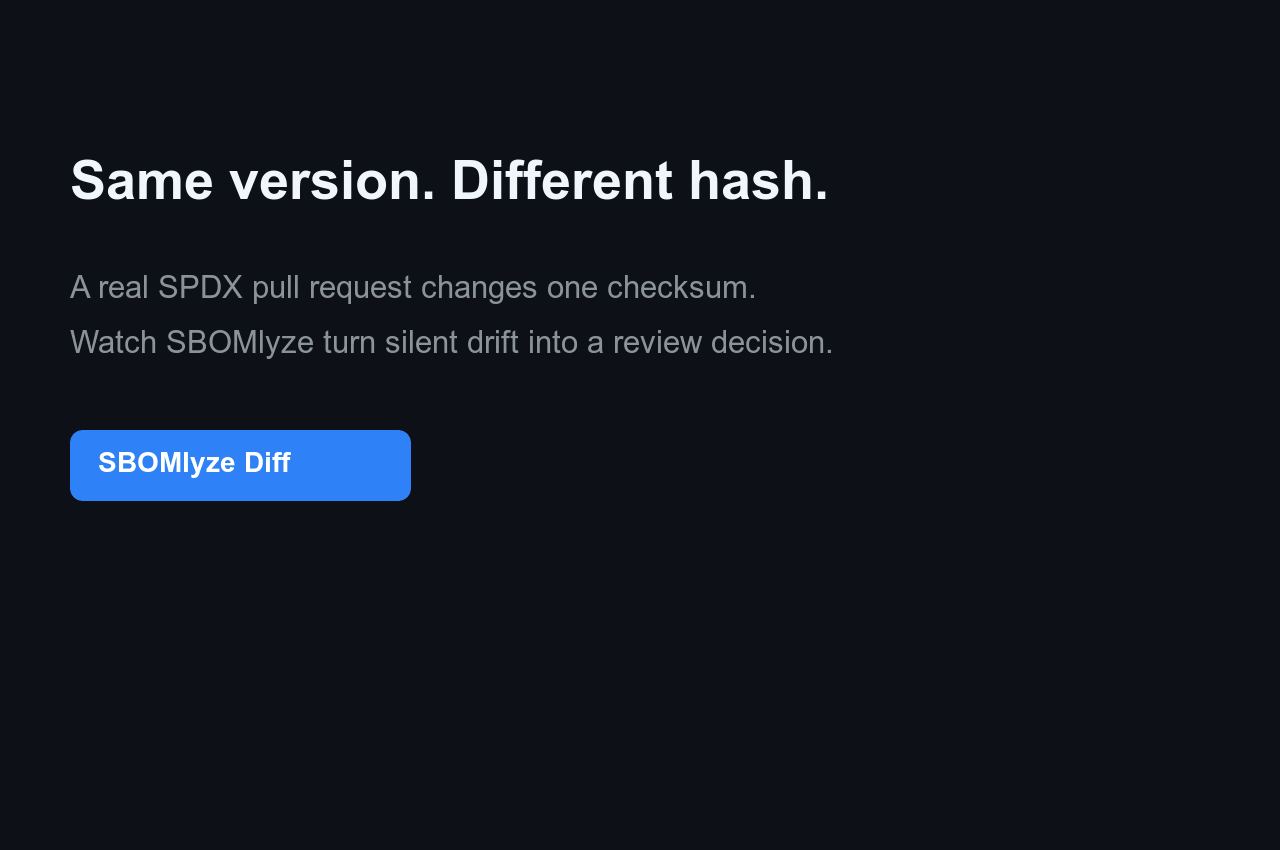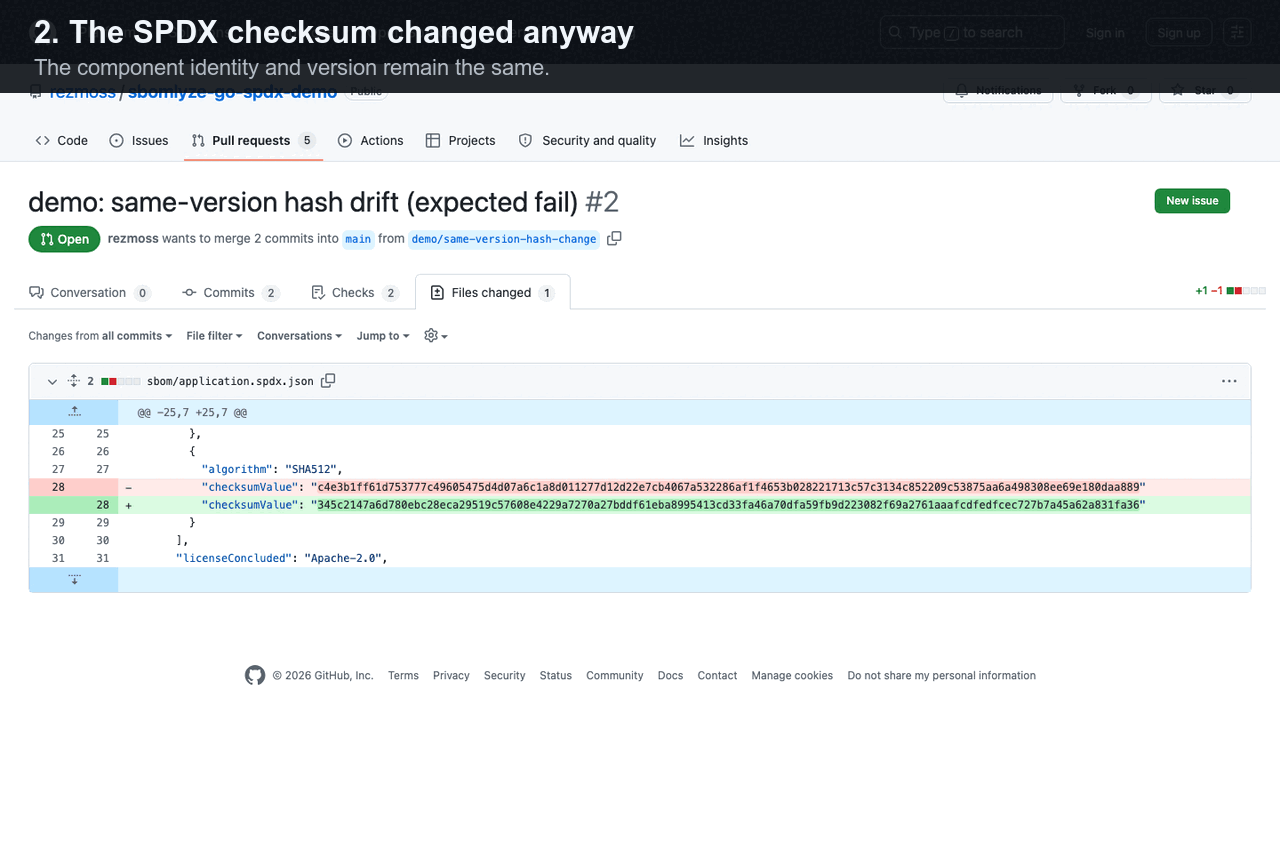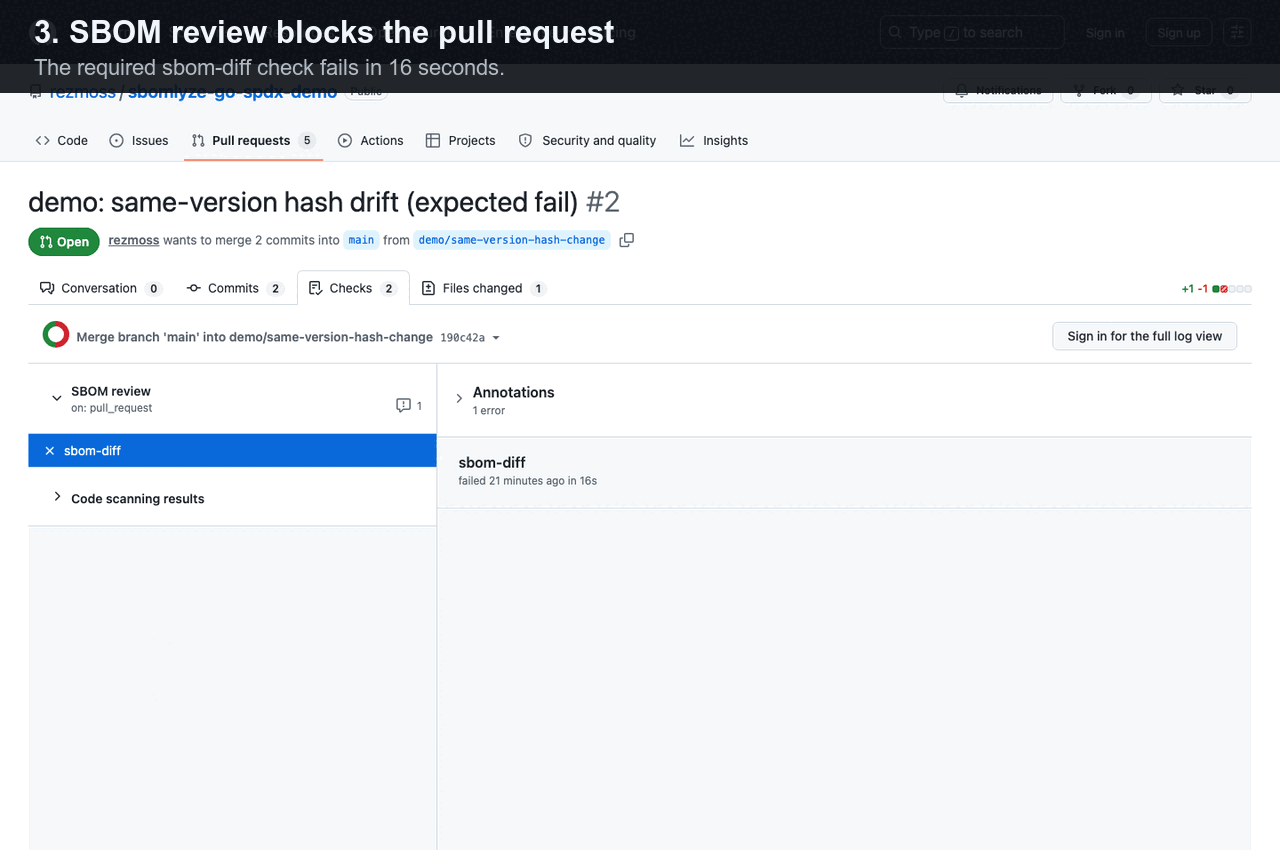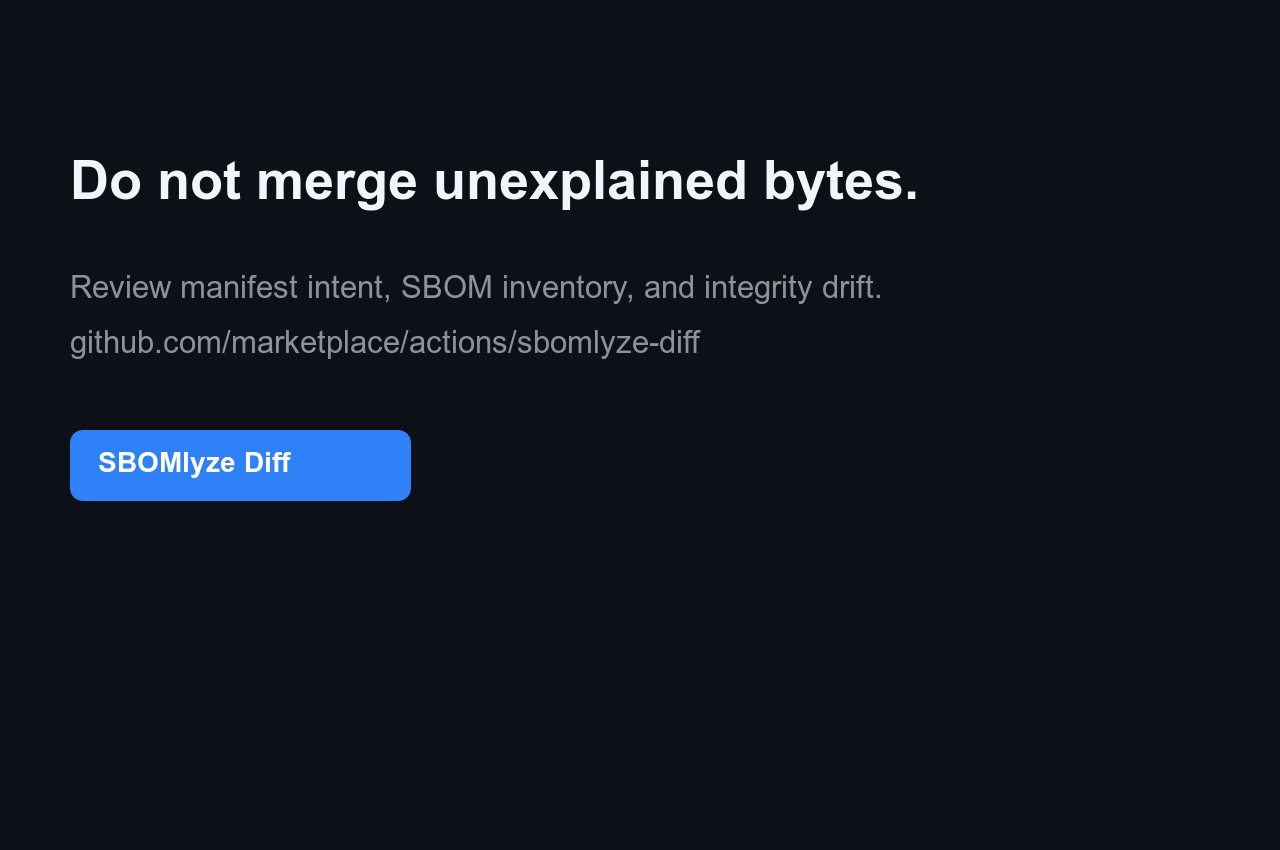
اطّلع على سبب اختلاف هذه الإشارة عن فرق ملف البيان (manifest diff) أو الفرق العادي بين المكونات في Manifest diff vs. SBOM diff vs. integrity drift.
تصنع المولّدات ملفات SBOM وتجد الماسحات ثغرات CVE. أما sbomlyze فيخبرك بما تغيّر بين ملفَي SBOM وما إذا كان ينبغي الوثوق بذلك. شغّله بعد المولّد الخاص بك:
syft image:tag -o cyclonedx-json | sbomlyze - --complianceيحلّل ملف SBOM المولّد ويقيّمه دون ملف مؤقت. قارنه بخط أساس (baseline) لتصنيف الانحراف (drift) وضبط بوابة خط أنابيبك (pipeline).
أضف [SBOMlyze Diff from GitHub Marketplace][marketplace] لمقارنة ملف SBOM مُودَع في المستودع
أو مُولّد بشكل منفصل مع خط أساسه في git. إنّ الـ SHA غير القابل للتغيير أدناه هو
إجراء v0.5.1 المنشور:
steps:
  - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
    with:
      fetch-depth: 0

  - uses: rezmoss/sbomlyze@31503690611fda8ebba4ed2bd186eda000442594 # v0.5.1
    with:
      sbom-path: build/sbom.cdx.json
يقوم الإجراء (Action) بكتابة ملخّص للمهمة (Job Summary) افتراضيًا، ويمكنه فرض السياسات، والإبلاغ عن انحراف السلامة، ورفع SARIF، أو الحفاظ على تعليق واحد على طلب السحب. راجع مرجع الإجراء الكامل للمدخلات والمخرجات والأذونات وإرشادات الأمان. راجع مستودع العرض التوضيحي المباشر للاطلاع على تحديث تبعية ناجح وتغيير تجزئة محظور لنفس الإصدار، مع تشغيلات سير عمل عامة وأدلة SARIF.
لاستخدام تجريبي خاص بالتنسيقات، استخدم مثال Go + SPDX، أو Node + CycloneDX، أو الحاوية. يحتوي كل منها على خمسة سيناريوهات مراجعة قابلة لإعادة الإنتاج. يجمع دليل النسخة التجريبية لمدة 10 دقائق أربعة أسئلة مركّزة حول التنشيط وجودة الإشارات.
لا يلزم إيداع ملفات SBOM المُولّدة: يسترجع baseline: workflow-artifact أحدث أثر مطابق من تشغيل ناجح على الفرع الافتراضي. يُظهر سير عمل Syft المرافق المثبّت عملية التوليد ونشر خط الأساس بينما يظل SBOMlyze مسؤولًا عن المراجعة والسياسات.
تُولّد أدوات كثيرة ملفات SBOM. لكن قليلًا منها يقارنها، وأقل من ذلك ما يخبرك ما إذا كان التغيير روتينيًا أم إشارة خطر في سلسلة التوريد. يسدّ sbomlyze هذه الفجوة.
| القدرة | sbomlyze | cyclonedx-cli | sbomqs | syft / trivy |
|---|---|---|---|---|
| مقارنة SBOM-to-SBOM | ✅ | أساسي | ❌ | ❌ |
| انحراف السلامة / التلاعب (تغيّر التجزئة دون تغيّر الإصدار) | ✅ | ❌ | ❌ | ❌ |
| مقارنة رسم التبعيات + مخاطر العمق العابر | ✅ | ❌ | ❌ | ❌ |
| تقييم الامتثال لـ NTIA / CISA / BSI | ✅ | ❌ | ✅ | ❌ |
| تحويل التنسيقات (Syft / CycloneDX / SPDX) | ✅ | ✅ | ❌ | جزئي |
| مستكشفات TUI + Web UI | ✅ | ❌ | ❌ | ❌ |
| بوابة السياسات + SARIF / JUnit / Markdown / HTML / Patch | ✅ | جزئي | جزئي | جزئي |
brew install rezmoss/sbomlyze/sbomlyze
يقوم سكربت التثبيت بتنزيل الملف التنفيذي الصحيح لنظام التشغيل/البنية المعمارية الخاصة بك:
# Install to ./bin
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh

# Install to /usr/local/bin (requires sudo)
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sudo sh -s -- -b /usr/local/bin

# Install specific version
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh -s -- -v 0.4.0
خيارات المثبّت:
| الخيار | الوصف |
|---|---|
-b <dir> | دليل التثبيت (الافتراضي: ./bin) |
-d | تفعيل مخرجات التصحيح |
-v <ver> | تثبيت إصدار محدد (الافتراضي: الأحدث) |
يتحقق المثبّت دائمًا من checksum الإصدار. وعند تثبيت GitHub CLI متوافق، فإنه يتحقق أيضًا من مصدر بناء الإصدار ويفشل بشكل مغلق إذا لم تنجح عملية التحقق تلك.
go install github.com/rezmoss/sbomlyze/cmd/sbomlyze@latest
نزّل أحدث إصدار ثنائي من إصدارات GitHub.
بدءًا من الإصدار v0.3.7، تُنشر أرشيفات الإصدار مع شهادات مصدر GitHub. تحقّق من التنزيل بشكل مستقل باستخدام:
gh attestation verify ./sbomlyze_0.4.0_Linux_x86_64.tar.gz \
  --repo rezmoss/sbomlyze \
  --signer-workflow rezmoss/sbomlyze/.github/workflows/release.yml
تمت إزالة تعليمات مستودعات apt وrpm وapk غير الموقّعة حتى تدعم المستودعات التحقق من التوقيع الأصلي لمدير الحزم.
مستخدمو macOS: أزل علامة الحجر الصحي بعد التنزيل:
xattr -d com.apple.quarantine ./sbomlyze
chmod +x ./sbomlyze
git clone https://github.com/rezmoss/sbomlyze.git
cd sbomlyze
go build -o sbomlyze ./cmd/sbomlyze
# Compare two SBOMs (the headline use case)
sbomlyze before.json after.json

# Analyze a single SBOM
sbomlyze image.json

# Read an SBOM from standard input
syft image:tag -o cyclonedx-json | sbomlyze -

# Use standard input on either side of a diff
syft image:tag -o cyclonedx-json | sbomlyze baseline.json -

# Score an SBOM against NTIA / CISA / BSI minimum elements
sbomlyze image.json --compliance

# Interactive TUI explorer
sbomlyze image.json -i

# Web UI (opens browser)
sbomlyze -web

# Convert between SBOM formats
sbomlyze convert syft.json --to spdx
sbomlyze convert cdx.json --to syft -o output.json

# JSON output for CI integration
sbomlyze before.json after.json --json

# SARIF output for GitHub Code Scanning
sbomlyze before.json after.json --format sarif






