Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/mindsflee/winflesher
تصعيد الامتيازاتالاستطلاعتحليل الثغرات الأمنيةالحركة الجانبيةتدقيق التكويناختبار الاختراقالفريق الأحمر
GitHubmindsflee/winflesher

WinFlesher

إطار عمل آلي لتقييم سطح الهجوم لـ Active Directory والبنى التحتية المحلية، يربط الثغرات بمسارات الهجوم المؤدية إلى اختراق النطاق، وتصعيد الامتيازات، والحركة الجانبية، مع إرشادات للمعالجة.

عرض المستودع
262234منذ شهر واحدتمت المراجعة من قبل Kitploit
مشاركة

WinFlesher Logo

كما لو أن PingCastle خرج لتناول المشروبات مع Bloodhound، وقررا أخيرًا إنجاز بعض العمل. 🍷


WinFlesher هو إطار عمل متقدم لتقييم أمان سطح الهجوم، مصمم لتحليل وتقييم والإبلاغ عن الوضع الأمني ومسارات الهجوم واستراتيجيات المعالجة في البيئات المعقدة.

طُوّر لمحترفي الأمن ومدققي الأمن السيبراني، حيث يقوم WinFlesher بأتمتة اكتشاف الثغرات وربط المسارات الحرجة داخل Active Directory والبنى التحتية المحلية.


نظرة عامة على الميزات

يقدم WinFlesher نهجًا معياريًا قائمًا على القياس عن بُعد لإدارة المخاطر:
  • الاكتشاف الآلي: كشف في الوقت الفعلي لإعدادات المضيفين والخدمات والمهام المجدولة وجدران الحماية وإعدادات LSA.
  • تحليل Active Directory: تحليل متعمق للمجالات وعلاقات الثقة وصلاحيات المجموعات والمستخدمين ذوي SPNs المكشوفة.
  • محرك مسارات الهجوم: ربط تلقائي بين الثغرات وتأثيرها، وتحديد المسارات المؤدية إلى اختراق المجال وتصعيد الامتيازات والحركة الجانبية.
  • دعم المعالجة: أدلة عملية مدمجة ونصوص برمجية للحل لكل ثغرة يتم اكتشافها.
  • واجهة رسومية حديثة: واجهة رسومية مخصصة للإدارة السريعة وعرض مرئي بديهي لدرجة الأمان.

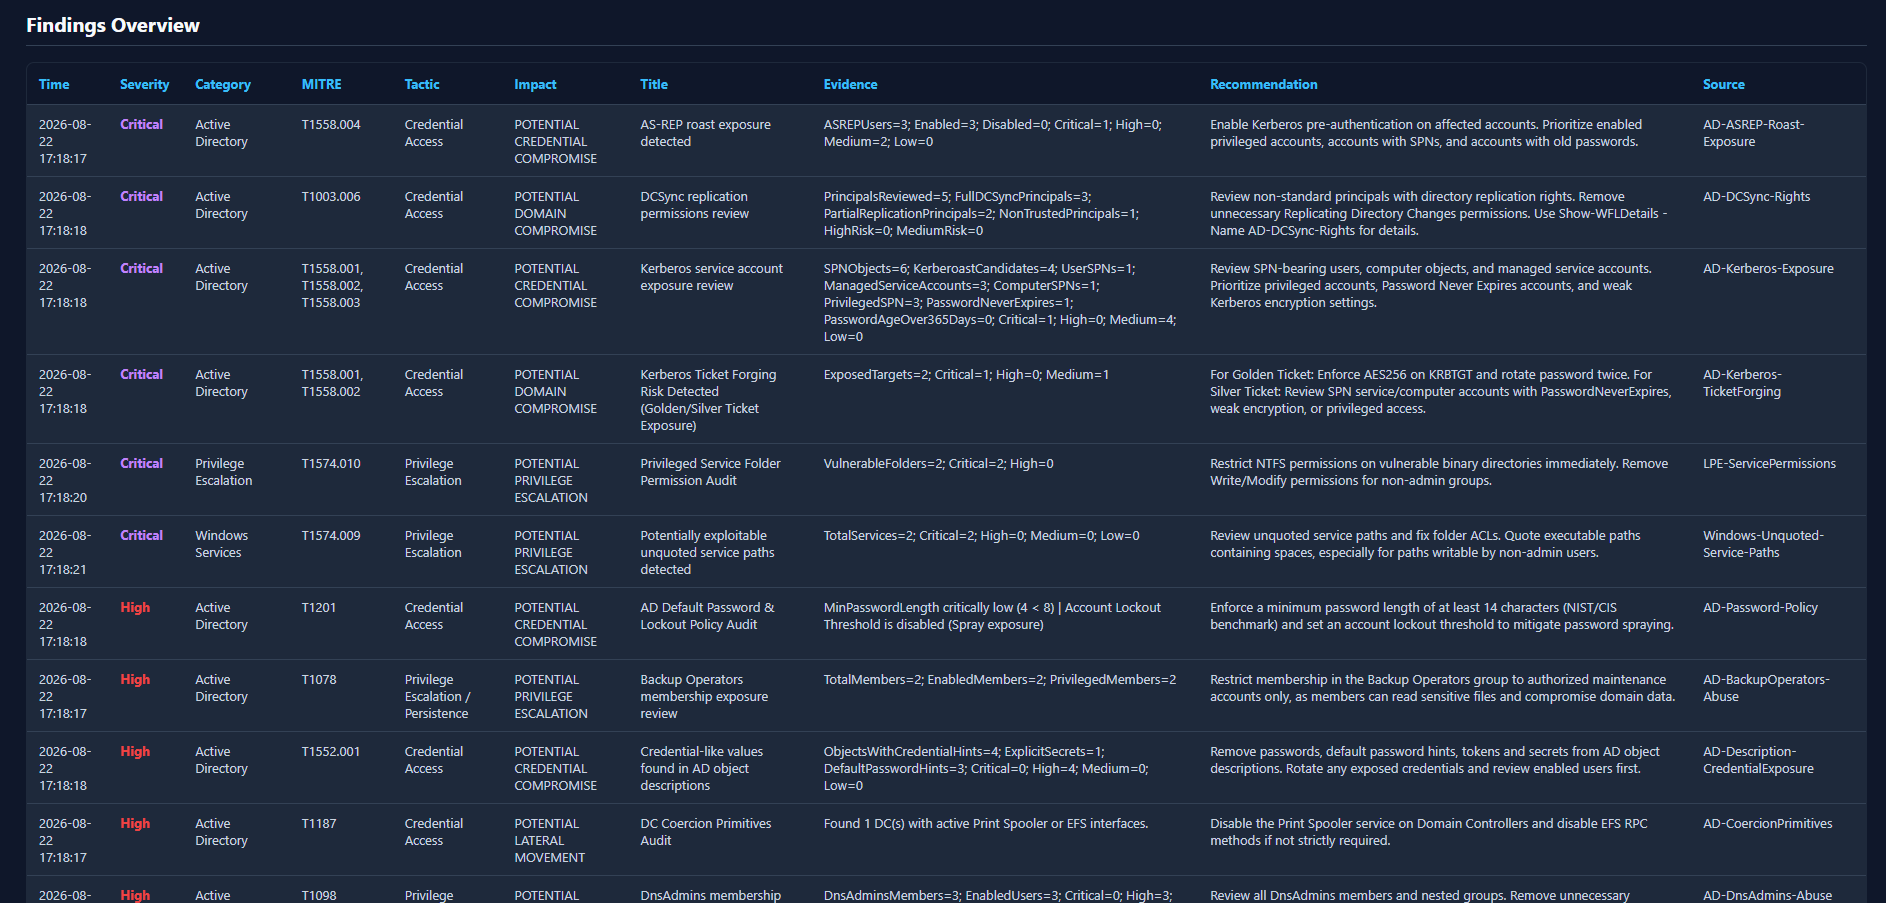
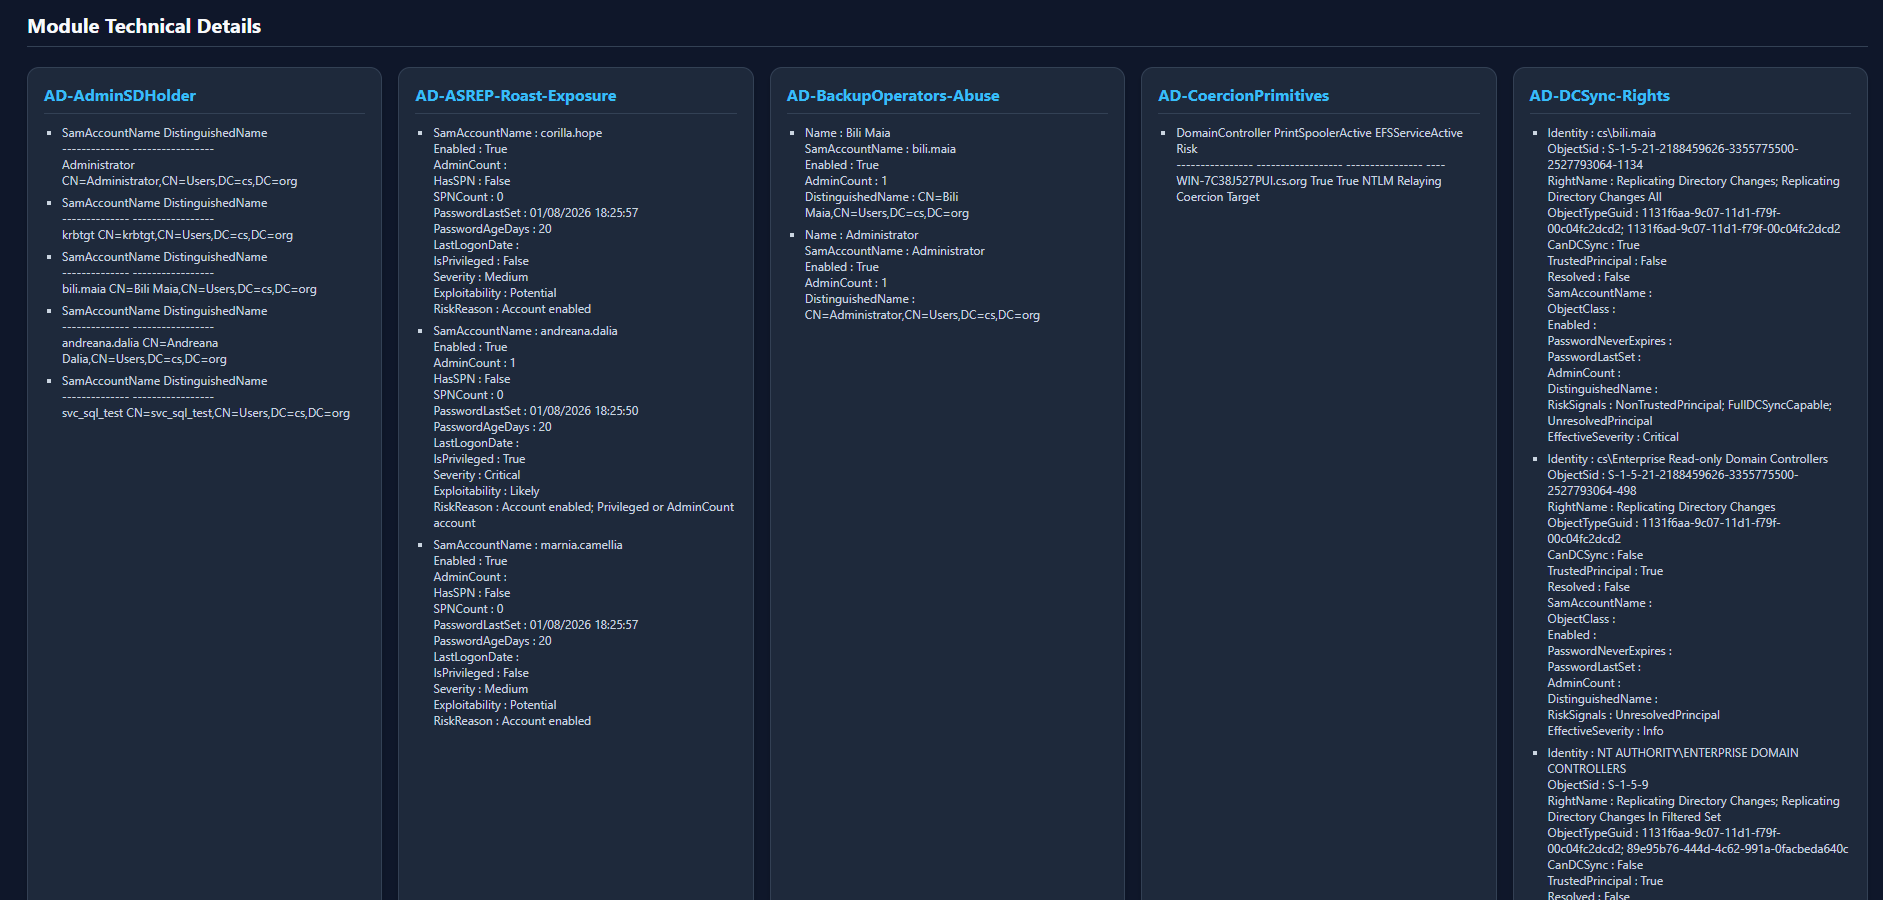
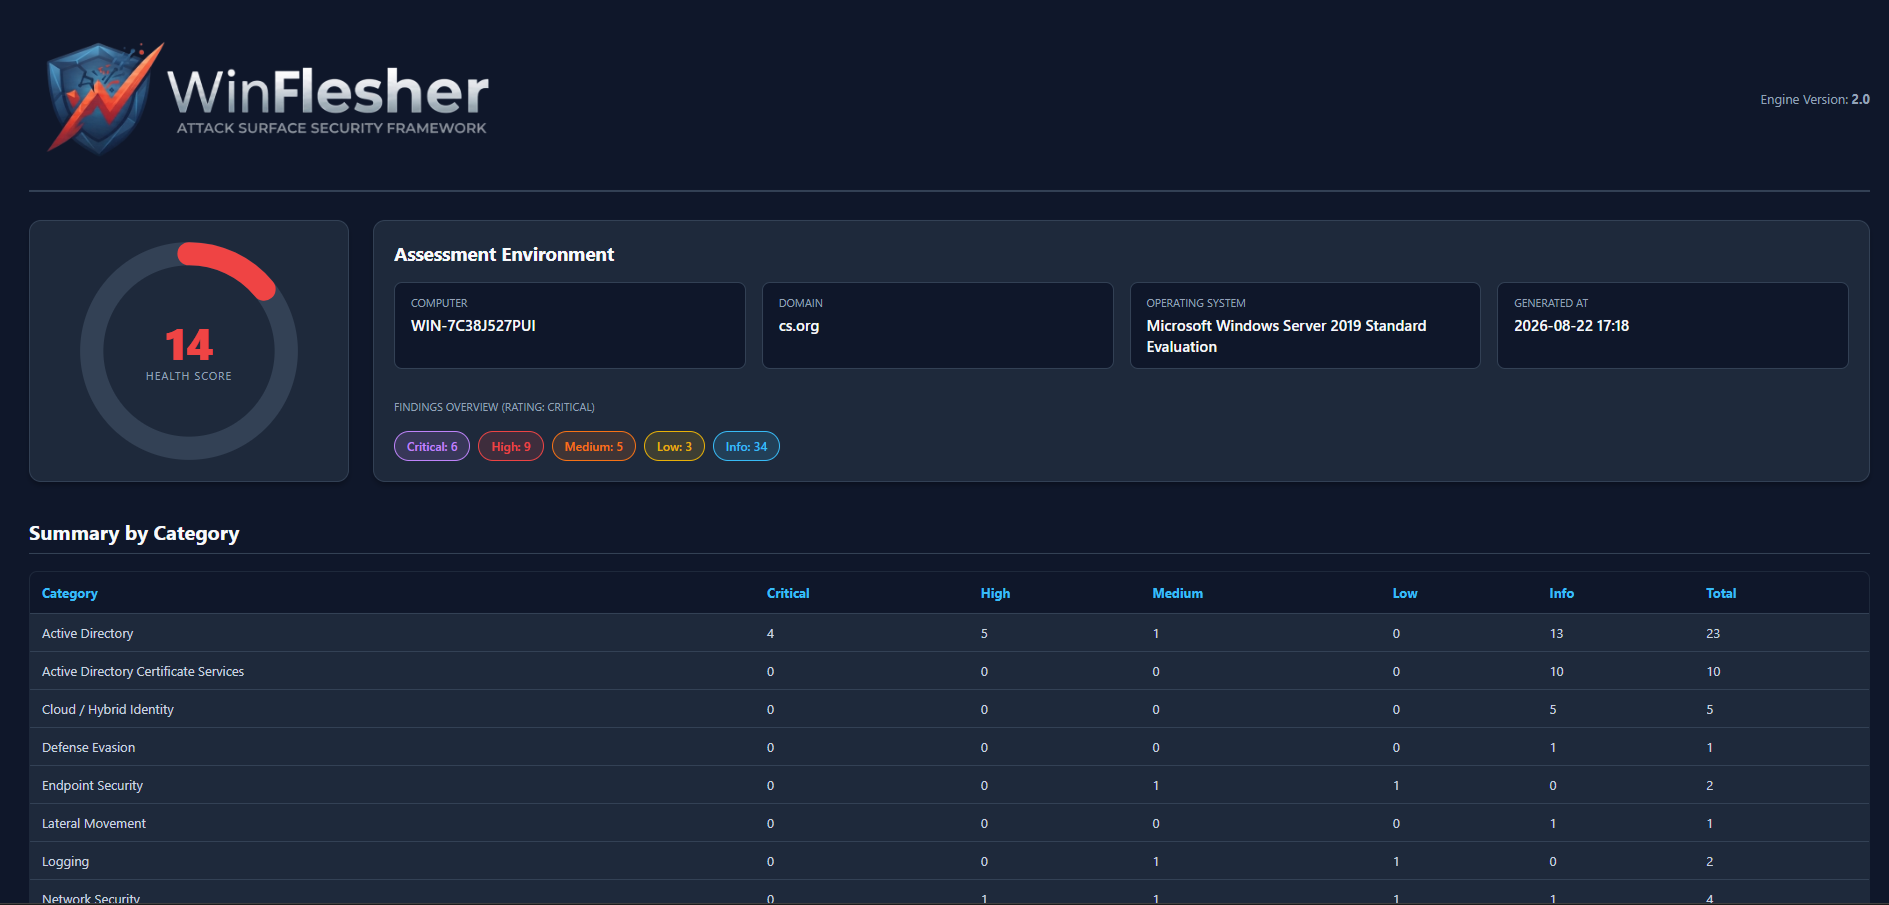
تقرير HTML

WinFlesher Dashboard

WinFlesher Findings

WinFlesher Module Details


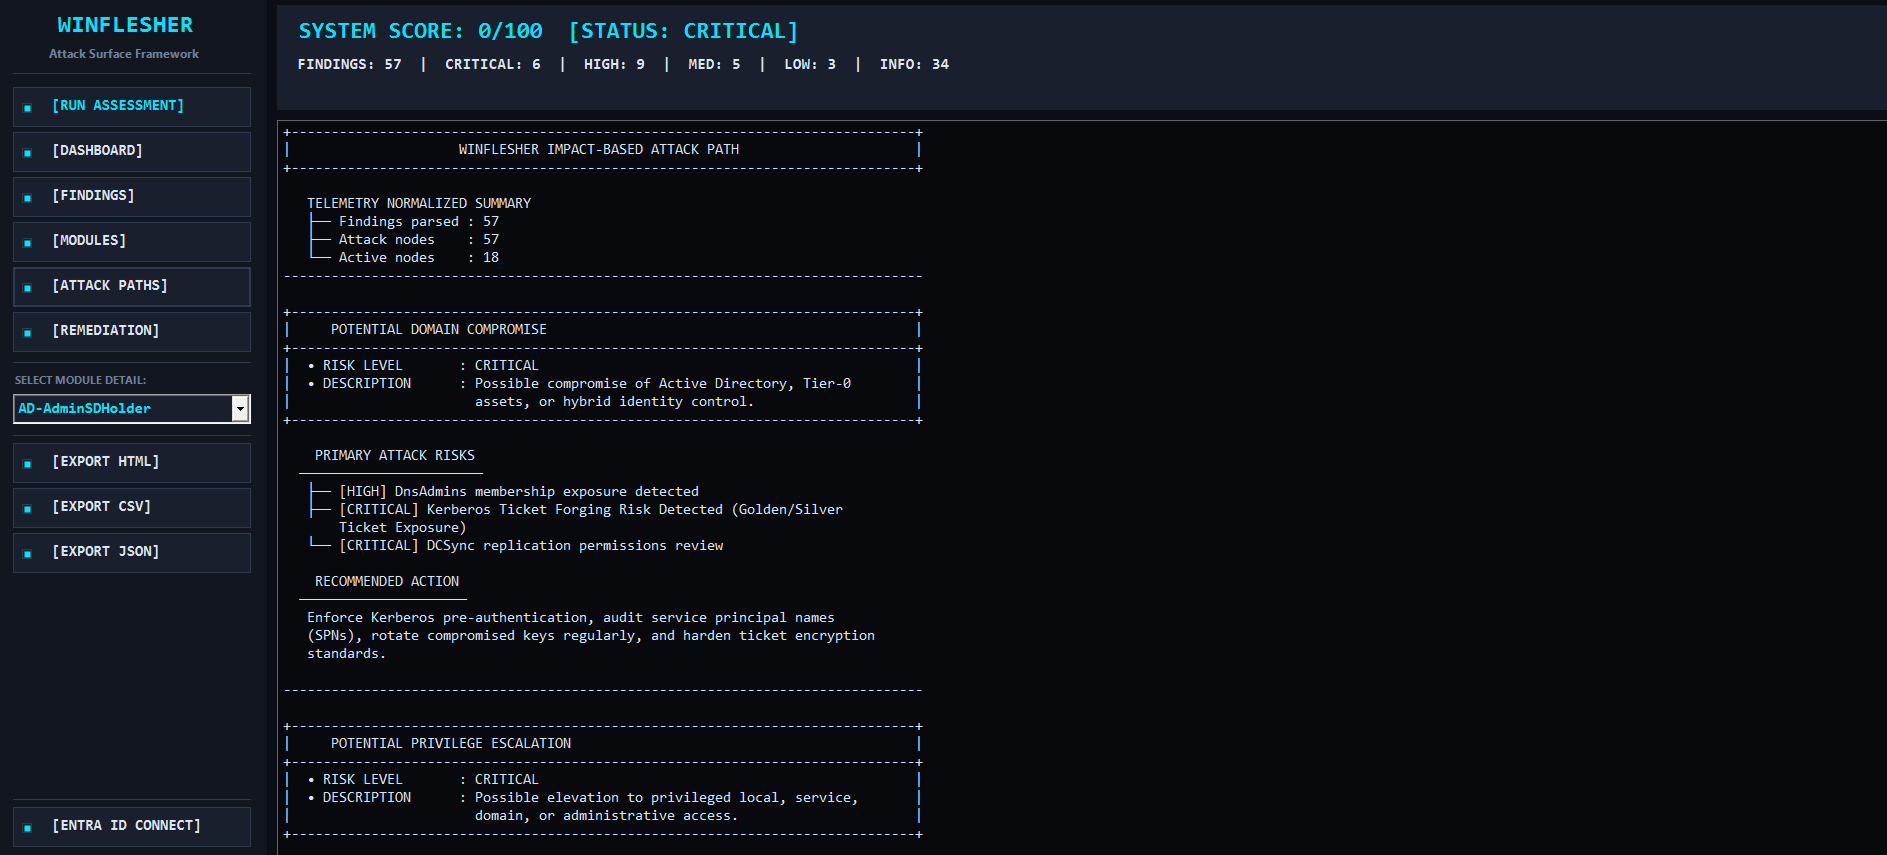
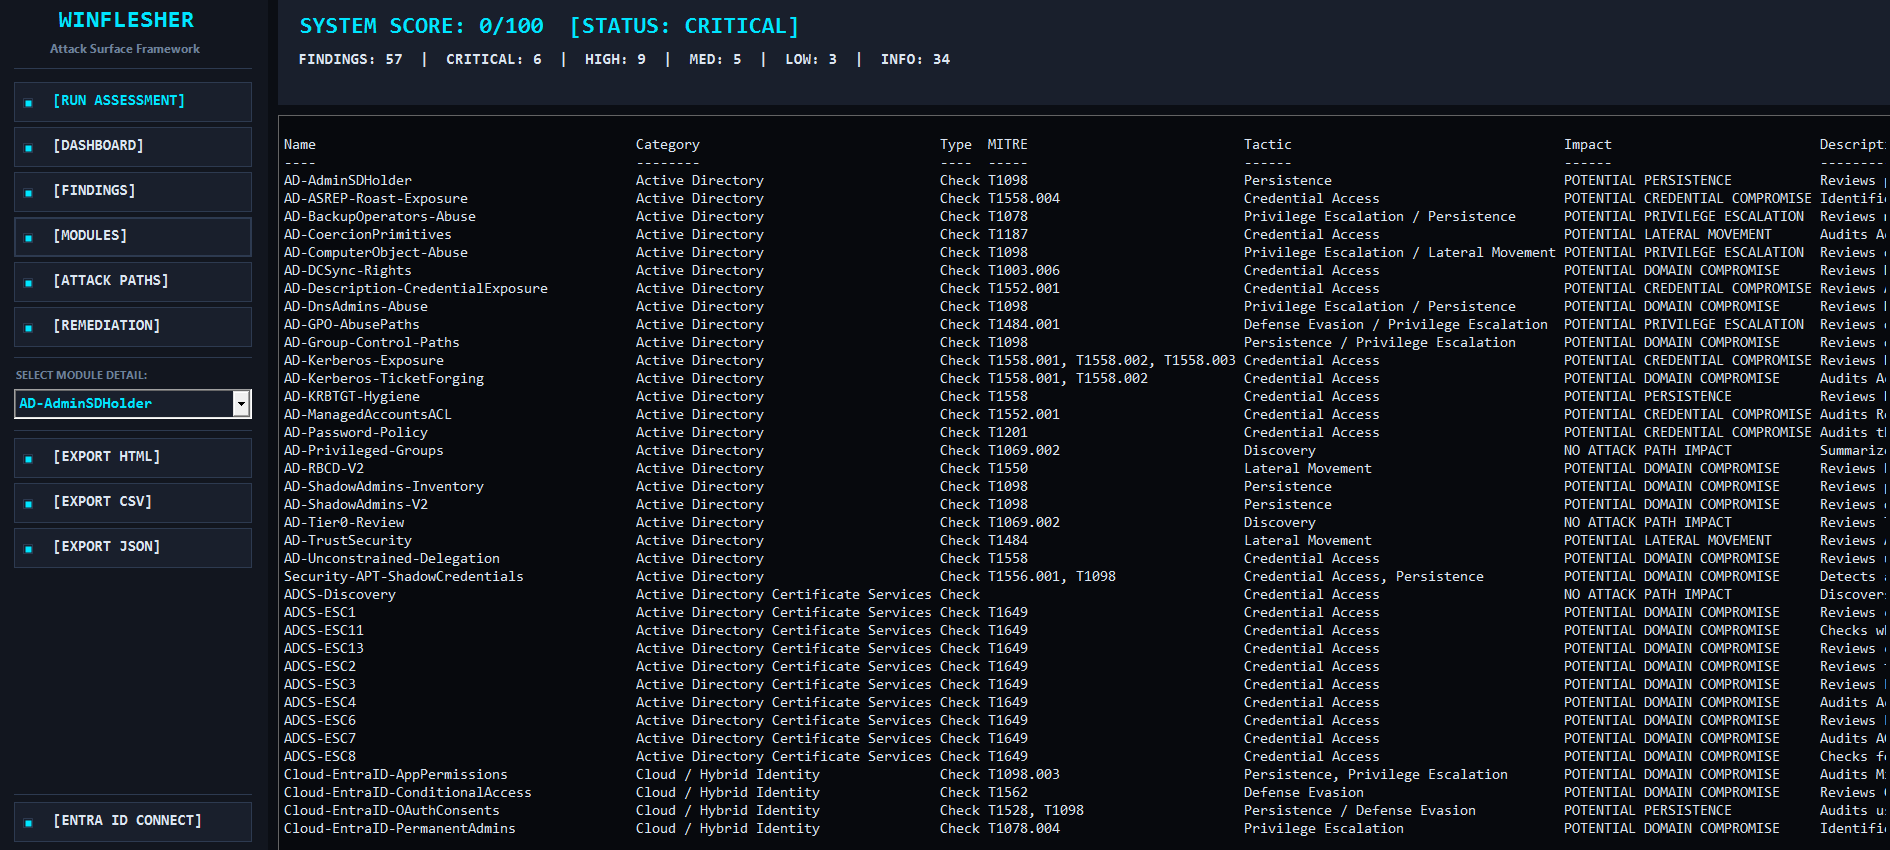
واجهة WinForm الرسومية

WinFlesher Attack Paths

WinFlesher Modules

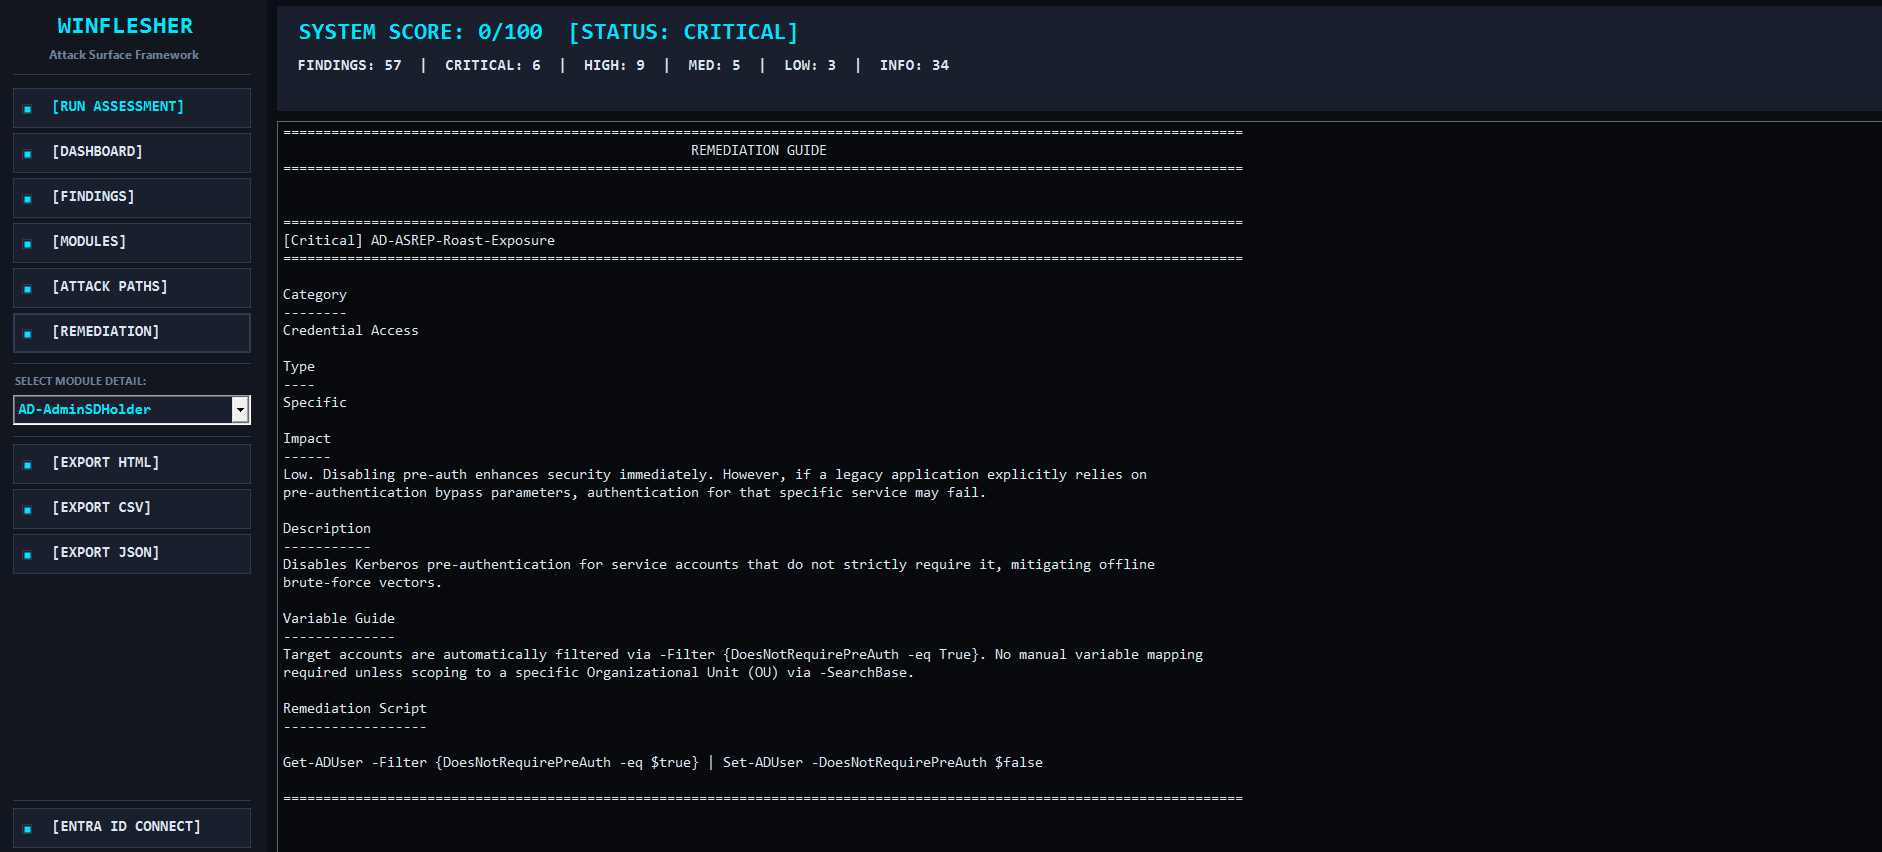
WinFlesher Remediation


التثبيت

يمكن تشغيل WinFlesher على نظام تشغيل للعميل أو للخادم، طالما أن الجهاز منضم إلى المجال ويمتلك صلاحيات مسؤول محلي لتثبيت التبعيات ووحدات Active Directory.

أسرع طريقة للبدء هي تنزيل المستودع بأكمله كأرشيف ZIP واستخراجه محليًا:

  1. قم بتنزيل المستودع بالنقر على زر "Download ZIP" في الصفحة الرئيسية لـ GitHub.

  2. استخرج ملف ZIP إلى مجلد آمن (مثل C:\Tools\WinFlesher).

  3. ملاحظة: تأكد من تمكين تنفيذ سكربتات PowerShell على نظامك:

    Set-ExecutionPolicy Bypass -Scope Process -Force
    

الوحدات المطلوبة

للاستفادة الكاملة من قدرات WinFlesher (خاصةً لمكونات Active Directory والسحابة)، تأكد من تثبيت الوحدات التالية:
  • Active Directory:

    Install-WindowsFeature RSAT-AD-PowerShell
    
  • Microsoft Graph (لـ Entra ID):

    Install-Module Microsoft.Graph.Applications -Scope CurrentUser
    

كيفية تشغيل WinFlesher

لبدء الإطار، افتح وحدة تحكم PowerShell (يُوصى بتشغيلها كمسؤول لجمع القياسات عن بُعد بشكل كامل)، وانتقل إلى الدليل الجذر، ثم نفّذ ببساطة:

. .\Invoke-Winflesher.ps1
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →