Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SysmonConfigPusher2 — أداة قائمة على الويب لإدارة ونشر تكوينات Sysmon عبر نقاط النهاية لنظام Windows باستخدام طرق بدون وكيل (WMI/SMB) أو طرق قائمة على الوكيل، مع عرض سجلات الأحداث عن بُعد وتحليل الضوضاء. | Kitploit
أدوات/GitHubGitHub/antonlovesdnb/sysmonconfigpusher2
أدوات دفاعيةتدقيق التكوينالاستجابة للحوادثتحليل السجلات
GitHubantonlovesdnb/sysmonconfigpusher2

SysmonConfigPusher2

أداة قائمة على الويب لإدارة ونشر تكوينات Sysmon عبر نقاط النهاية لنظام Windows باستخدام طرق بدون وكيل (WMI/SMB) أو طرق قائمة على الوكيل، مع عرض سجلات الأحداث عن بُعد وتحليل الضوضاء.

عرض المستودع
مشاركة
45730منذ 10 أشهرتمت المراجعة من قبل Kitploit

SysmonConfigPusher v2

أداة تستند إلى الويب لإدارة تكوينات Sysmon عبر نقاط نهاية Windows — تدعم كلاً من النشر بدون وكيل (WMI/SMB) والنشر القائم على الوكيل.

CI Version .NET 8 Windows | Docker License Built with Claude


الميزات

الميزةالوصف
النشر بدون وكيلدفع ملفات Sysmon الثنائية والتكوينات عبر WMI و SMB
دعم الوكيلوكيل خفيف للأجهزة الافتراضية السحابية وخوادم DMZ
دعم Dockerالتشغيل على Linux/Docker للنشر القائم على الوكيل فقط
واجهة ويبواجهة React حديثة مع تقدم النشر في الوقت الفعلي
عارض سجلات الأحداثالاستعلام عن سجلات Sysmon من الأجهزة البعيدة
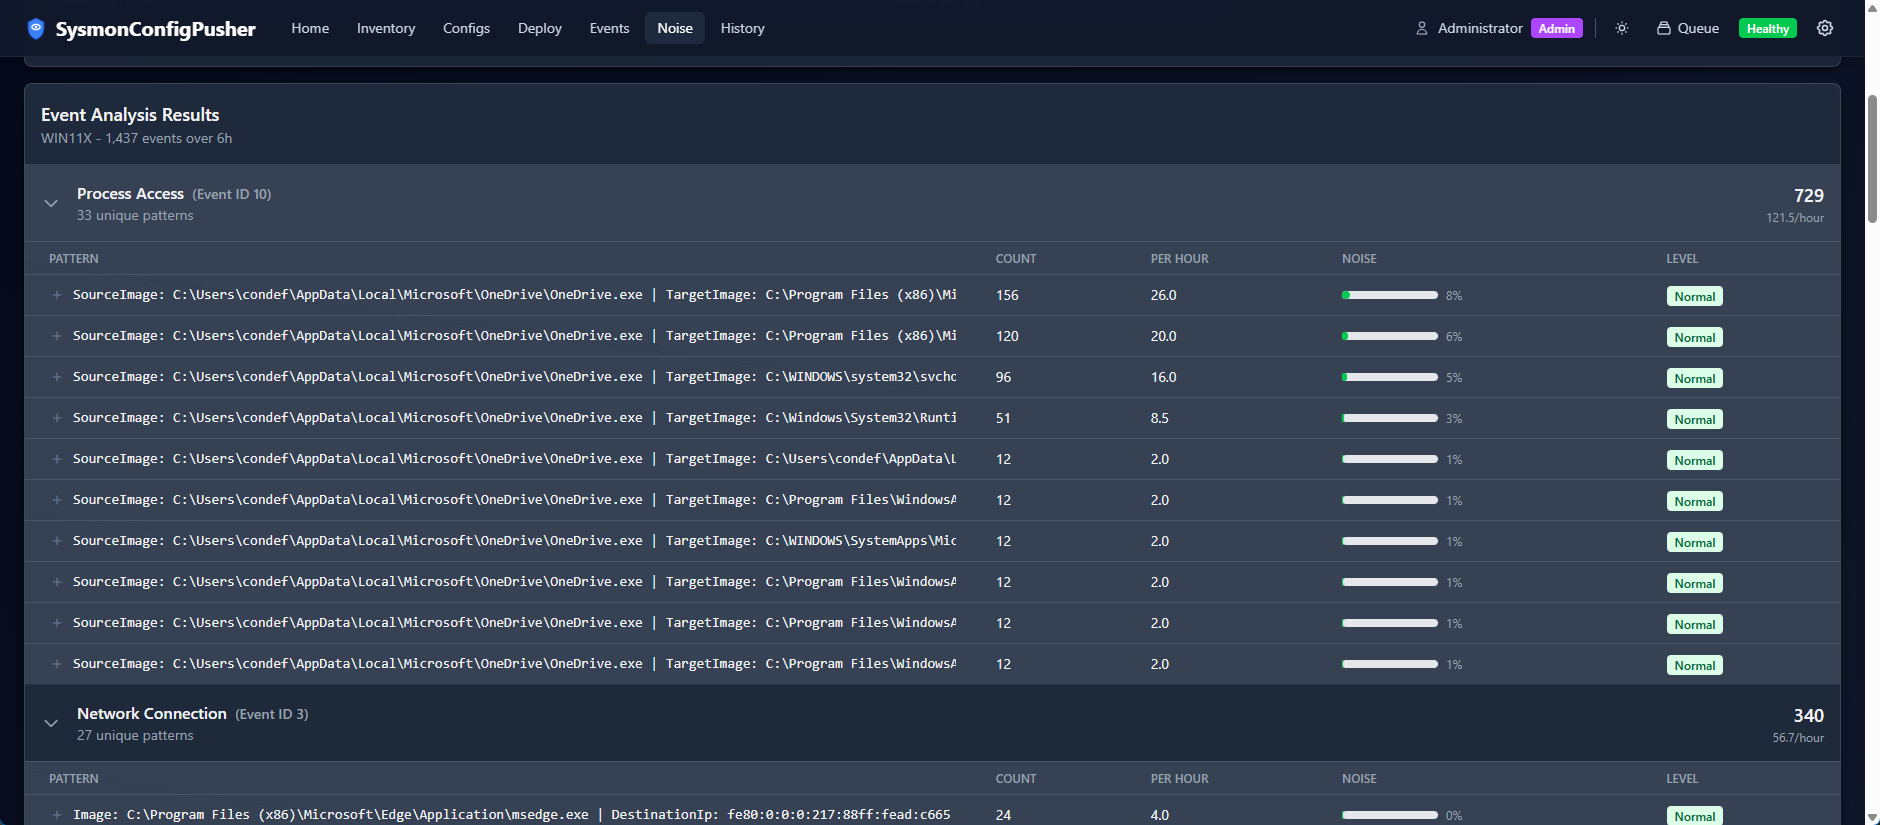
تحليل الضوضاءتحديد الأحداث عالية الحجم لضبط التكوينات
النشر المجدولجدولة عمليات النشر للتنفيذ في المستقبل
المصادقة المرنةالمصادقة المتكاملة لـ Windows أو مفاتيح API

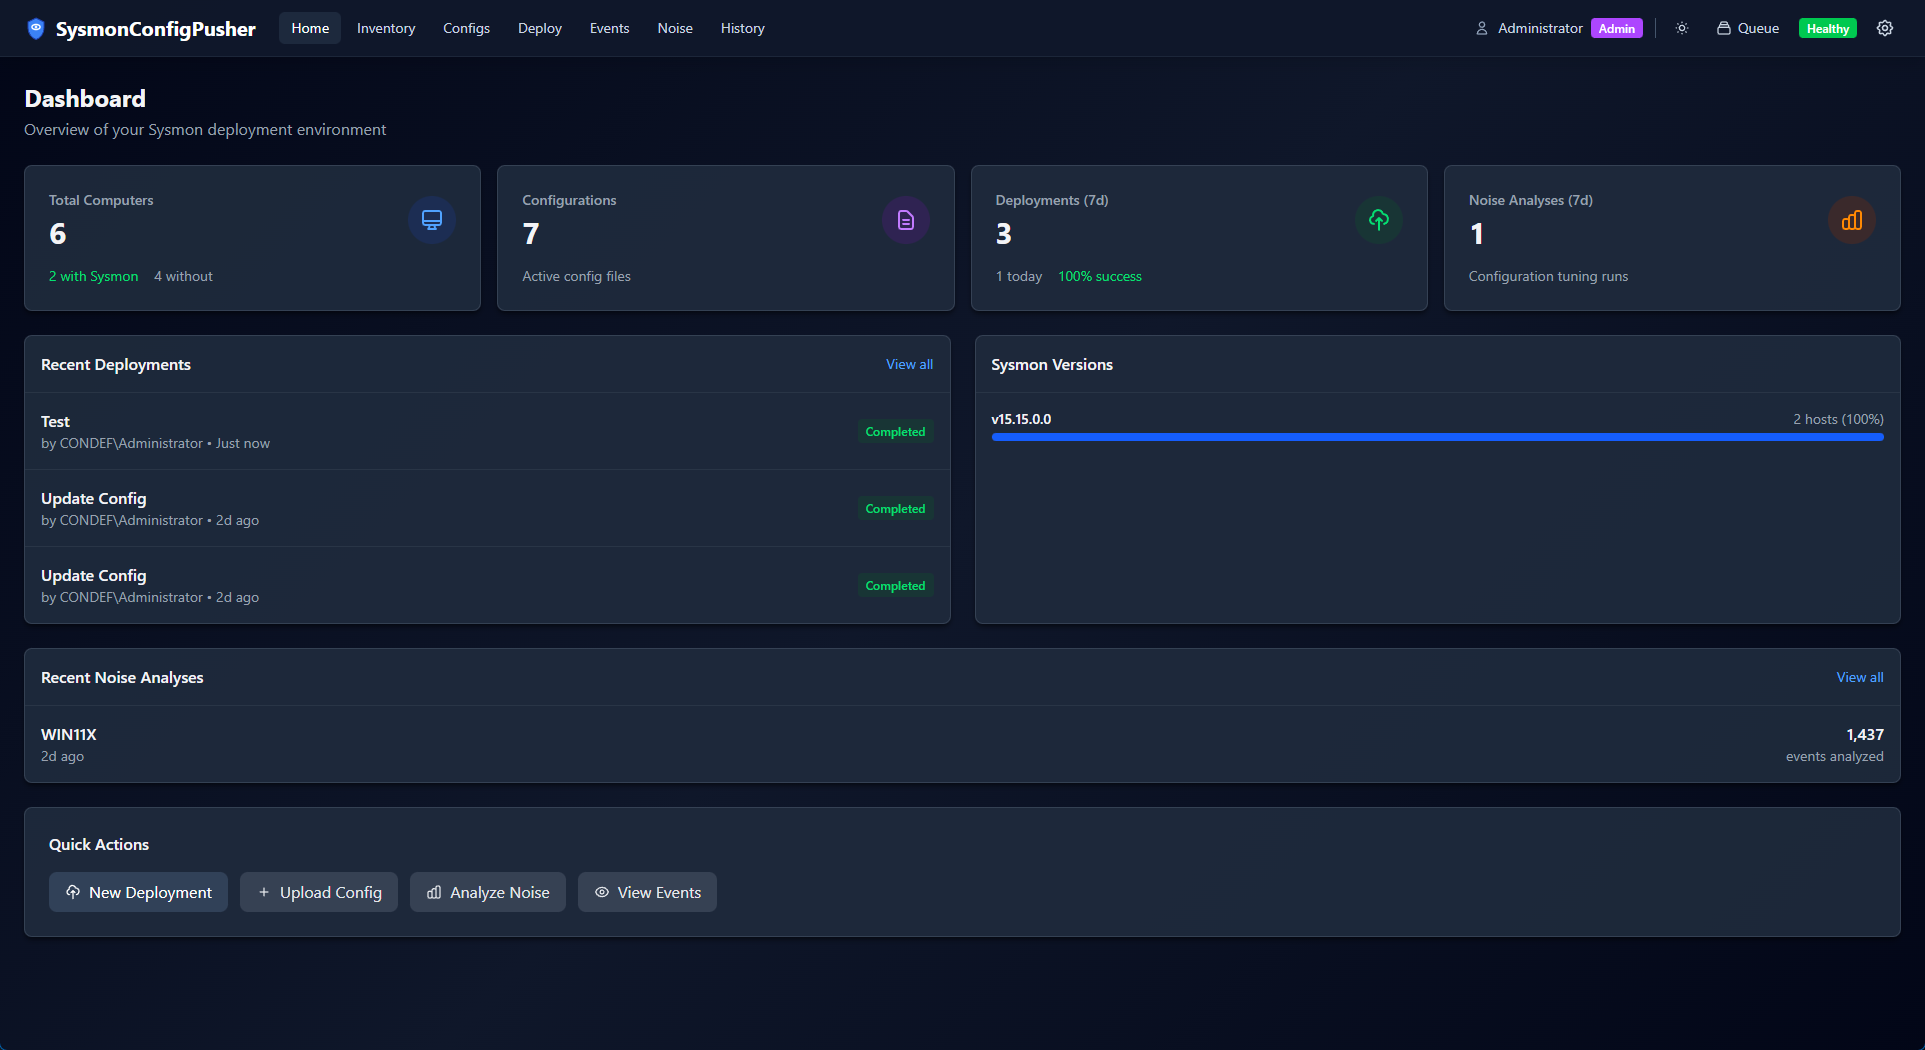
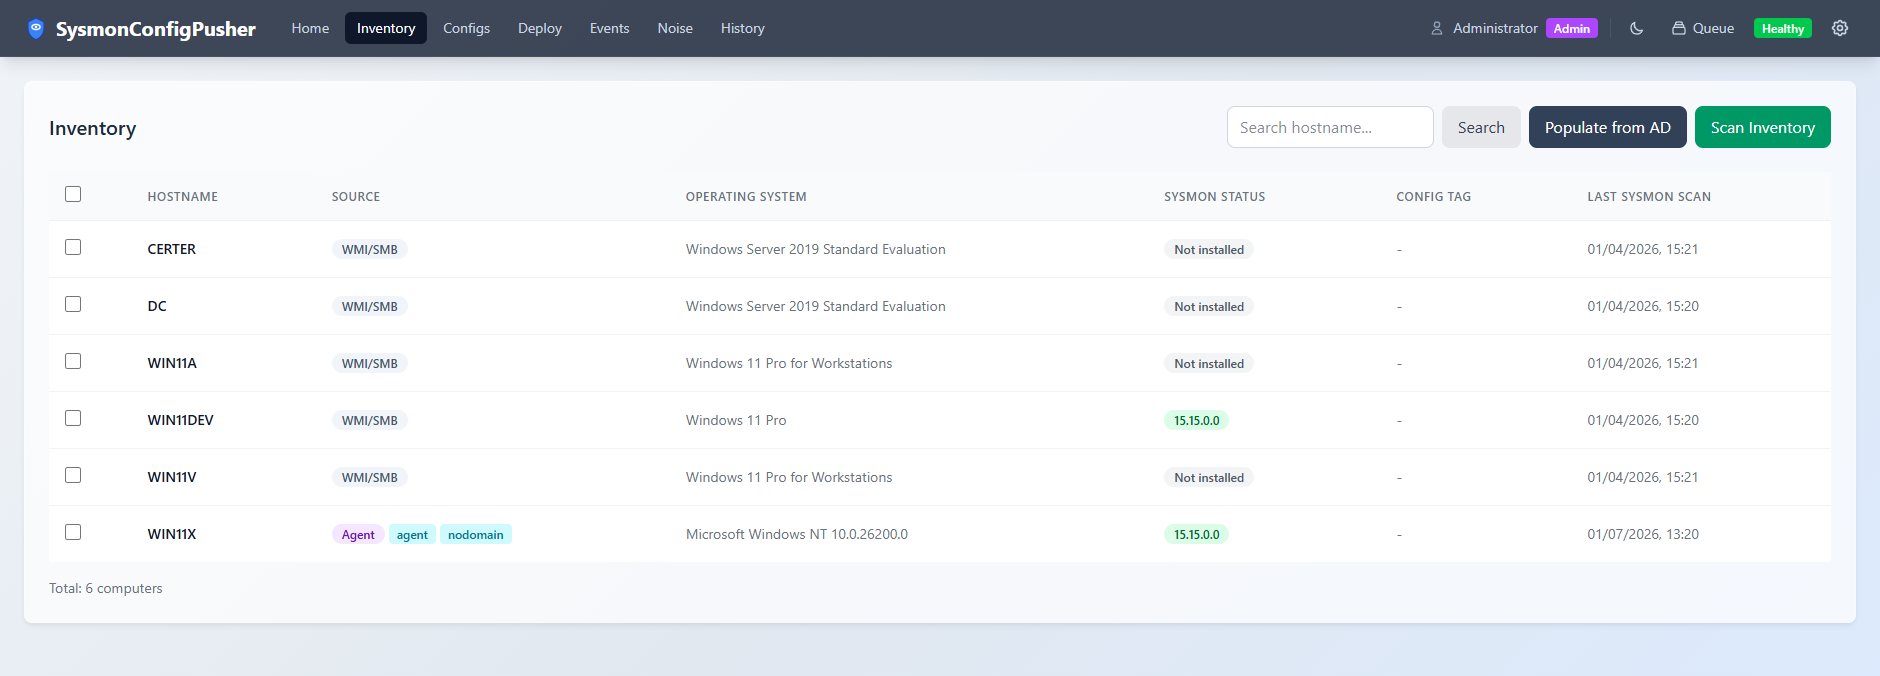
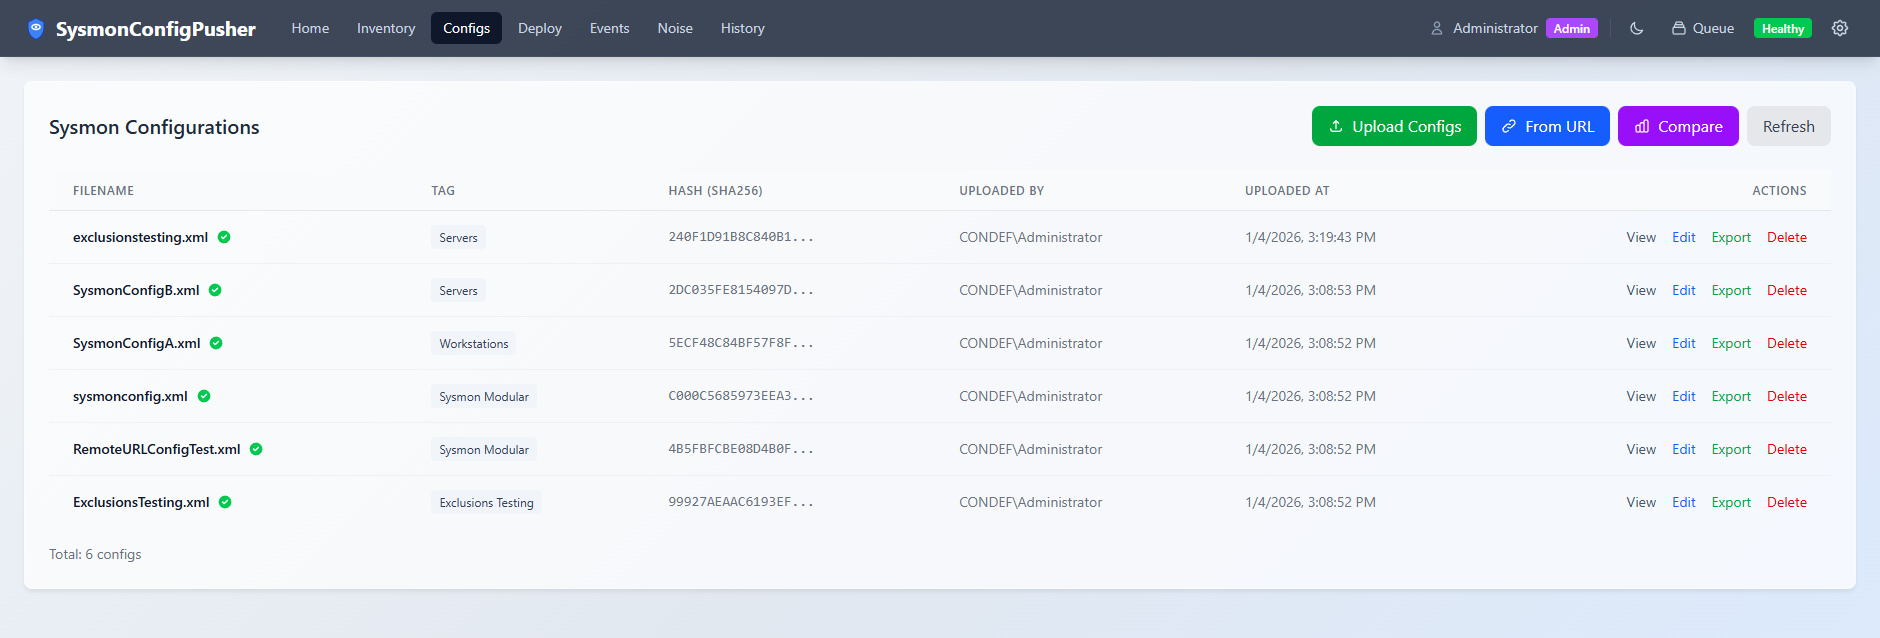
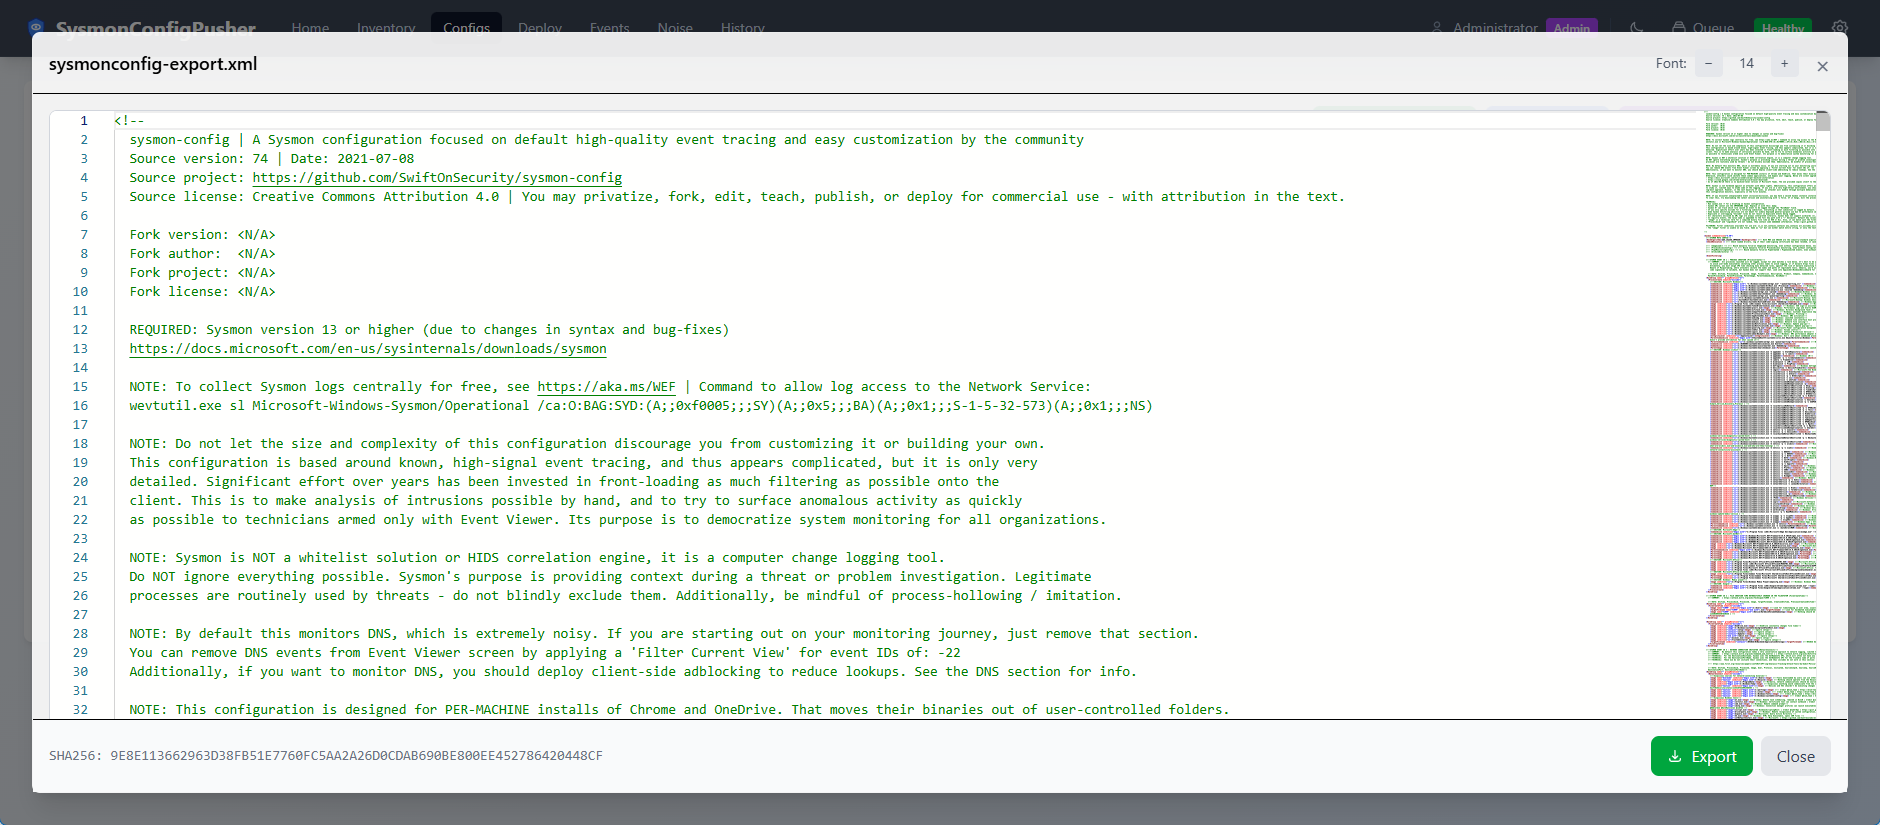
لقطات الشاشة

لوحة التحكمقائمة الأجهزة
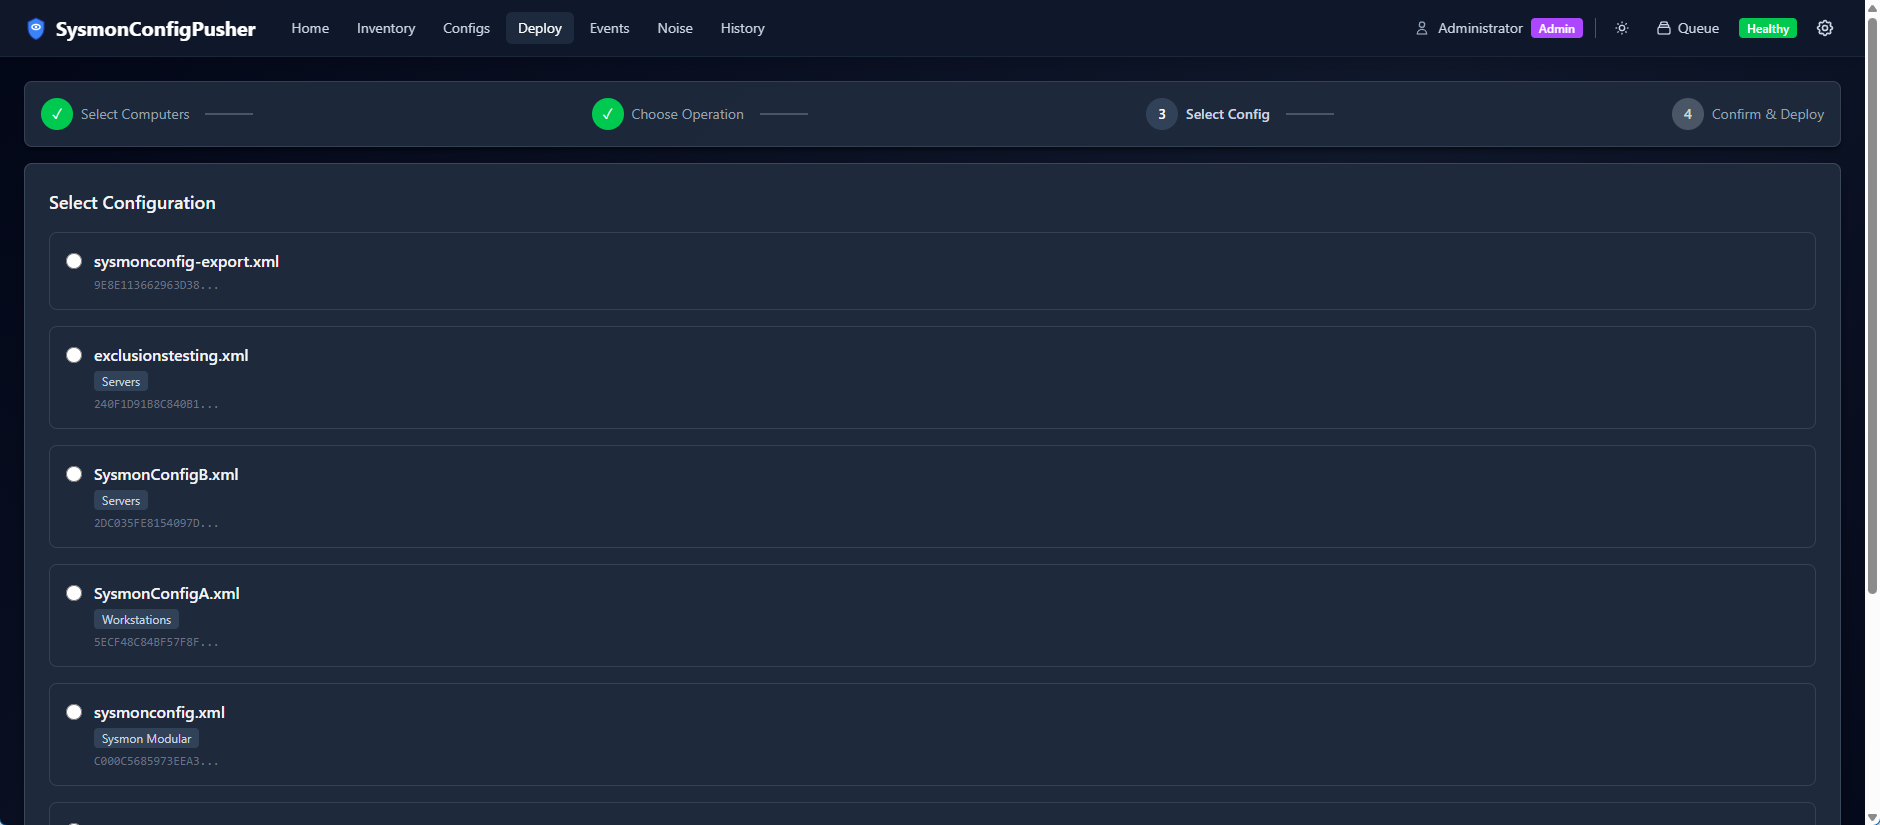
عرض التكوينمحرر التكوين
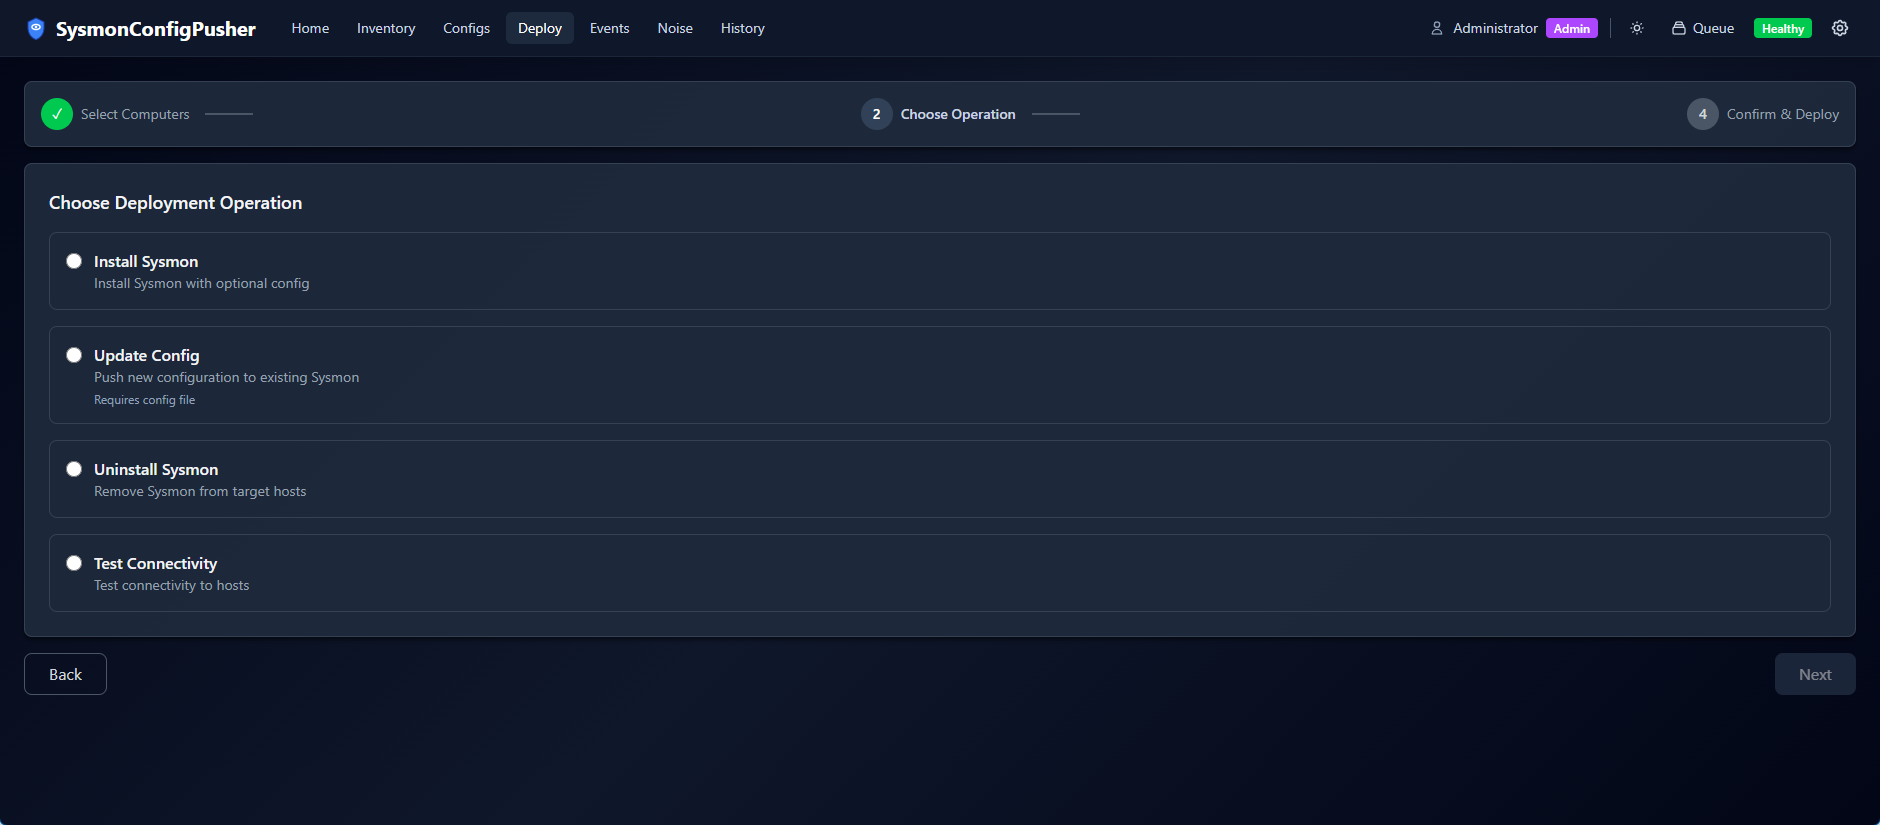
معالج النشرتقدم النشر
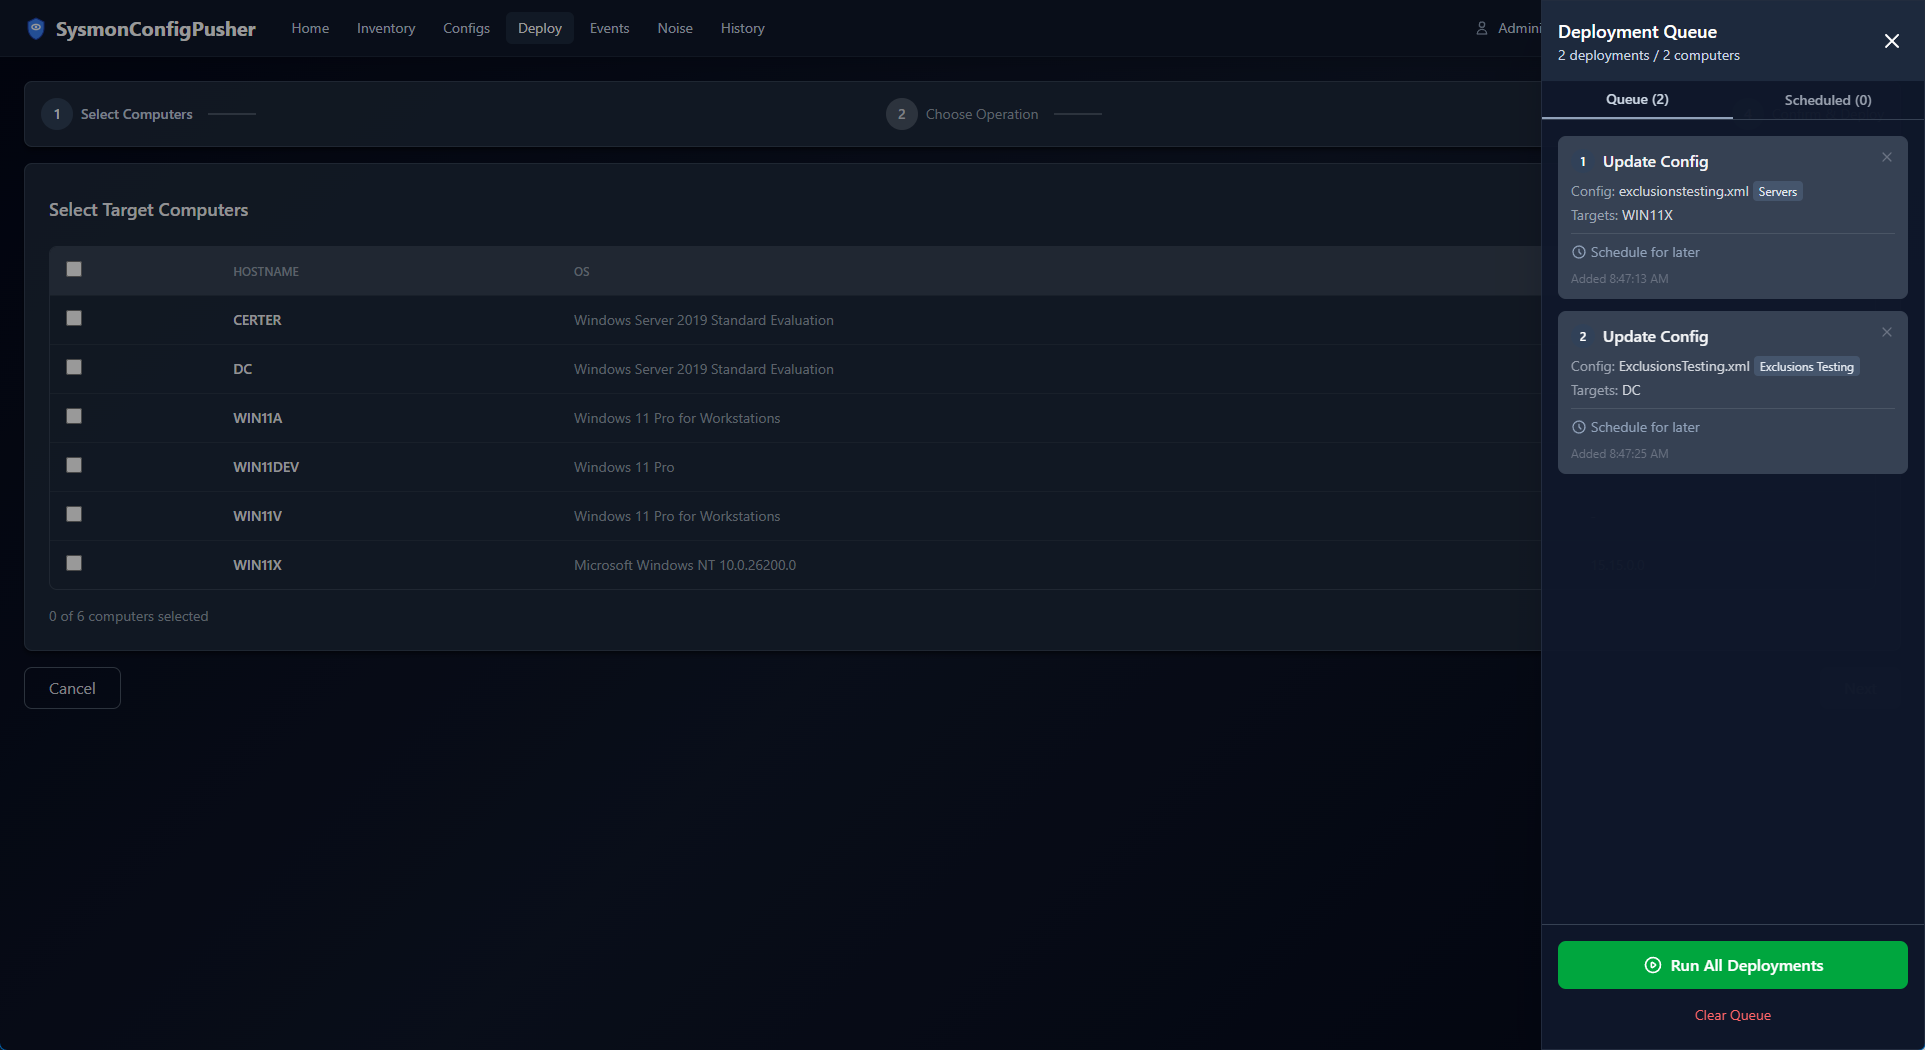
جدولة النشرتحليل الضوضاء

البدء السريع

الخيار 1: مثبت MSI (خادم Windows)

  1. قم بتنزيل أحدث SysmonConfigPusher.msi
  2. قم بتشغيل المثبت كمسؤول
  3. قم بتكوين حساب خدمة مجال (انظر الوثائق)
  4. ابدأ الخدمة وادخل إلى واجهة الويب (المنفذ الافتراضي: 5001، قابل للتكوين في appsettings.json)

الخيار 2: Docker (وضع الوكيل فقط)

docker run -d --name sysmonpusher \
  -p 5001:5001 \
  -v sysmonpusher-data:/data \
  -e API_KEY_ADMIN="your-admin-key" \
  -e AGENT_TOKEN="your-agent-token" \
  ghcr.io/antonlovesdnb/sysmonconfigpusher2:latest

ادخل إلى واجهة المستخدم عبر https://localhost:5001 (من المتوقع تحذير شهادة موقعة ذاتياً).

انظر دليل Docker للحصول على خيارات التكوين الكاملة.

الخيار 3: البناء من المصدر

انظر دليل التطوير للبناء والتشغيل محلياً.

الوثائق

الدليلالوصف
دليل التثبيتالنشر في الإنتاج على خادم Windows
دليل الاستخدامكيفية استخدام التطبيق، وضع علامات التكوين (SCPTAG)
دليل الوكيلنشر وإدارة الوكيل الخفيف
دليل Dockerنشر الحاويات، النسخ الاحتياطي والاسترداد
دليل الشهاداتتكوين TLS للخادم والوكلاء
أنماط النشرمقارنة بين الوضع الكامل ووضع الوكيل فقط
دليل التطويرالبناء من المصدر، التشغيل محلياً

المتطلبات

الوضع الكامل (خادم Windows)

  • الخادم: Windows Server 2016+ (منضم إلى مجال)
  • حساب الخدمة: حساب مجال بصلاحيات مدير محلي على نقاط النهاية المستهدفة
  • منافذ الشبكة: TCP 135 (WMI)، 445 (SMB)، 49152-65535 (RPC ديناميكي)

وضع الوكيل فقط (Docker/Linux)

  • الخادم: أي منصة مع Docker أو Linux
  • الوكلاء: نقاط نهاية Windows مثبت عليها الوكيل (دليل الوكيل)
  • الشبكة: يتصل الوكلاء بالخادم باتجاه خارجي عبر HTTPS (المنفذ 5000/5001)

انظر أنماط النشر للحصول على مقارنة مفصلة.

Architecture

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →