
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
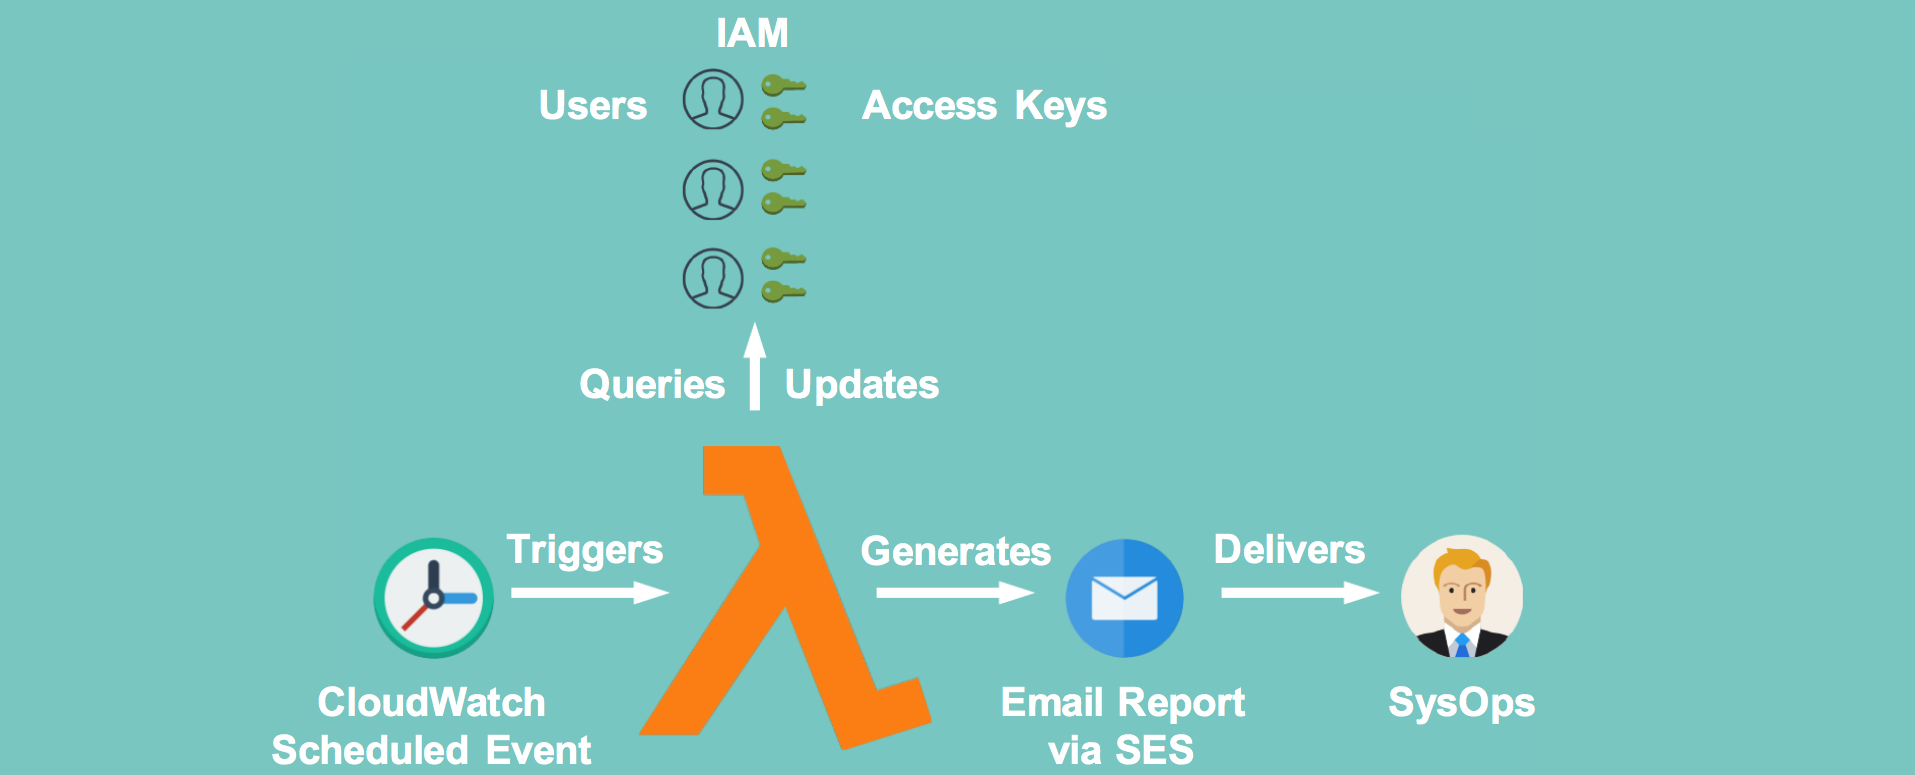
 te-papa/aws-key-disabler
نص برمجي صغير لـ Lambda يعطل مفاتيح الوصول الأقدم من عدد معين من الأيام.
 rosehgal/dockerent
الأداة الوحيدة مفتوحة المصدر لتحليل الثغرات الأمنية ومشكلات التهيئة في حاويات Docker العاملة وشبكات Docker.
 atomburstofficial/geiger
واجهة سطر أوامر للقراءة فقط تُجري جردًا لوكلاء الذكاء الاصطناعي وخوادم MCP والإضافات والملحقات على الجهاز، وتُبلّغ عن قدراتها ومدى تعرّضها مع إرشادات…
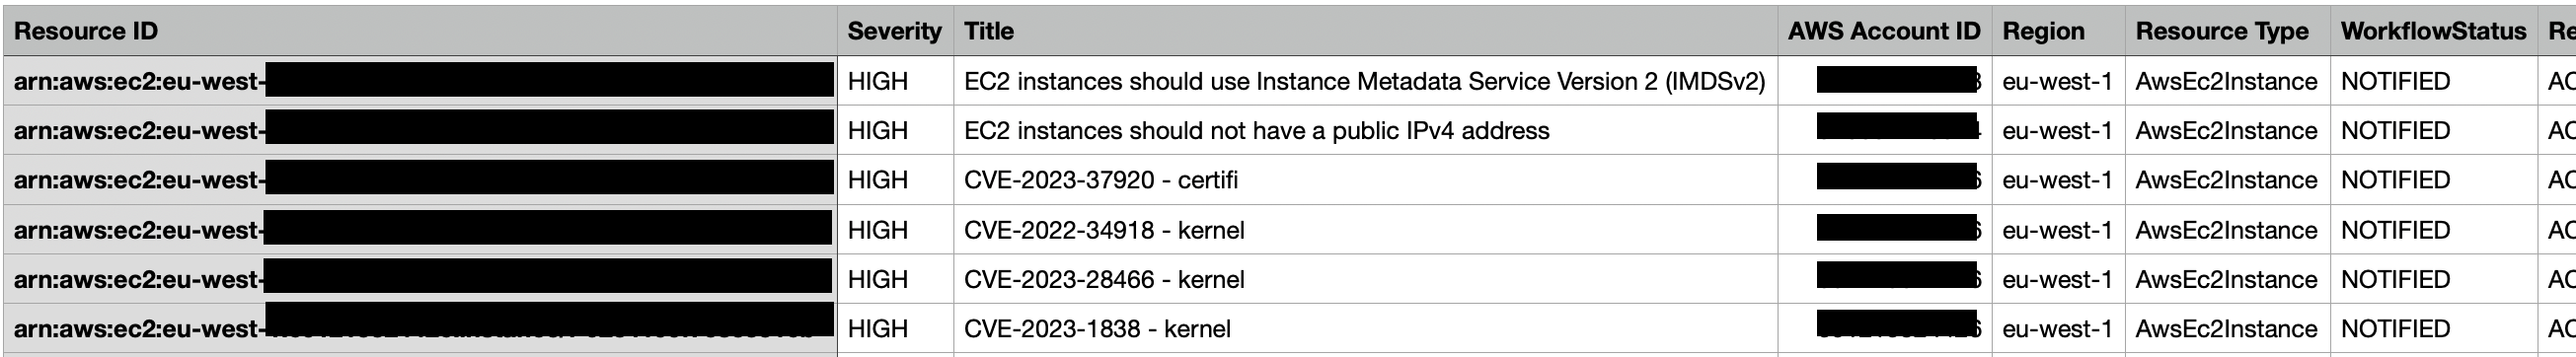 gabrielsoltz/metahub
أداة آلية لإثراء نتائج الأمان وتقييم التأثير لـ AWS. تثري بيانات الثغرات الأمنية بسياق الموارد والارتباطات والعلامات لحساب درجات التأثير السياقي…
 mcp-shark/mcp-shark
تحليل جنائي شبيه بـ Wireshark لاتصالات بروتوكول سياق النموذج (MCP) التقاط وفحص والتحقيق في جميع طلبات واستجابات HTTP بين بيئة التطوير المتكاملة…
 master-of-servers/mose
أداة استغلال لاحق لخوادم إدارة التهيئة.
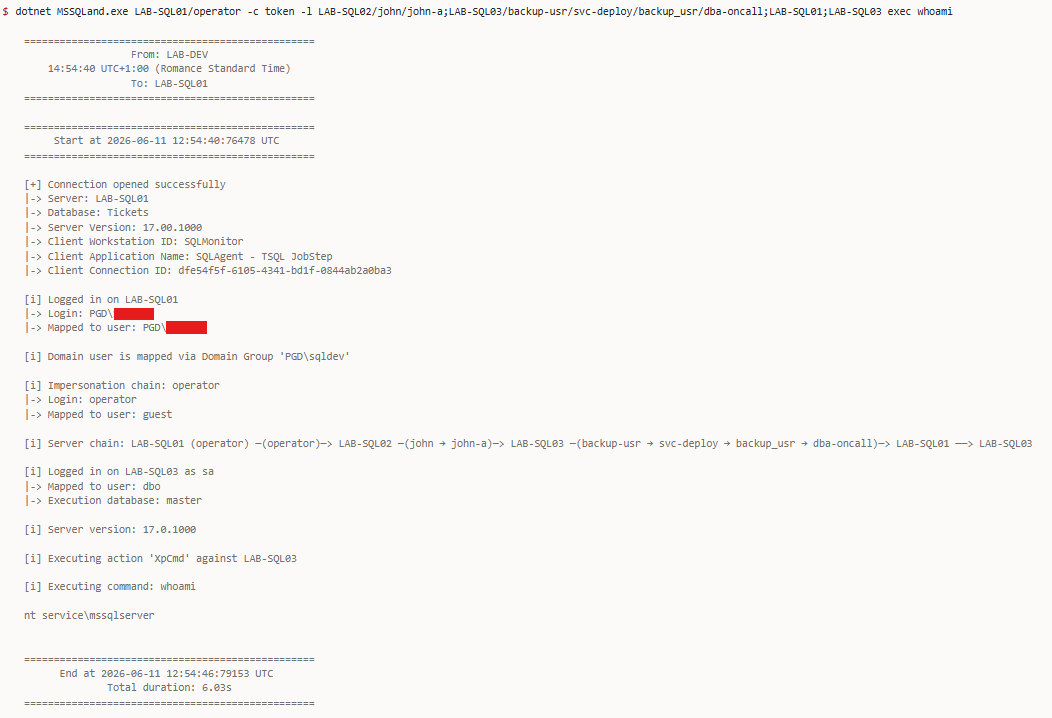 n3rada/mssqland
أداة ما بعد الاستغلال بلغة C# لـ Microsoft SQL Server (MS SQL / MSSQL) تعبر سلاسل الخوادم المترابطة (linked-server) من أي عمق مع انتحال صفة تسجيل…
 fortalice/modifycerttemplate
تعديل قالب شهادة ADCS وتعداد ACL
 404tk/cloudtoolkit
مجموعة أدوات معتمدة لمحاكاة الخصوم في السحابة والتحقق من صحتها
 rezilion/mi-x
حدّد ما إذا كانت بيئة الحوسبة لديك معرّضة فعلًا لثغرة أمنية معيّنة من خلال مراعاة جميع العوامل التي تؤثر على قابلية الاستغلال *الفعلية* (تنفيذ وقت…
 austin-taylor/bluewall
بلووال هو إطار عمل لجدار الحماية مصمم لمحترفي الأمن السيبراني الهجومي والدفاعي.
 eclypsium/boothole
نصوص اكتشاف وموارد تخفيف لثغرة BootHole (CVE-2020-10713)، بما في ذلك أدوات PowerShell وBash لتدقيق قسم النظام EFI بحثًا عن الملفات التنفيذية الموقعة…
 sec-consult/msiscan
أداة مسح لتحديد مشكلات تصعيد الامتيازات المحلية في مثبّتات MSI المعرضة للثغرات.
 portswigger/oauth-scan
امتداد Burp Suite مفيد للتحقق من أمان OAUTHv2 و OpenID
 rhinosecuritylabs/iamactionhunter
أداة تحليل واستعلام عن بيانات سياسة AWS IAM.
 owasp/sedated
مشروع SEDATED® (محلل بيانات المؤسسات الحساسة للقضاء على الإفصاح)
 dev-sec/nginx-baseline
الخط الأساسي لـ DevSec Nginx - ملف تعريف InSpec








