

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
msiscan — أداة مسح لتحديد مشكلات تصعيد الامتيازات المحلية في مثبّتات MSI المعرضة للثغرات. | Kitploit

أدوات/GitHubGitHub/sec-consult/msiscan
تصعيد الامتيازاتالتحليل الثابتتحليل الثغرات الأمنيةتدقيق التكويناختبار الاختراق
GitHubsec-consult/msiscan

msiscan

أداة مسح لتحديد مشكلات تصعيد الامتيازات المحلية في مثبّتات MSI المعرضة للثغرات.

عرض المستودع
1281837منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

محلل MSI

يمكن لهذا السكربت المكتوب بلغة Python والموجّه لأنظمة Linux تحليل ملفات تثبيت Microsoft Windows بامتداد *.msi وتحديد الثغرات المحتملة. تم تطويره بواسطة Michael Baer (@derbaer0) في مختبر الثغرات التابع لـ SEC Consult.

يُستخدم حاليًا بشكل أساسي لتصعيد الصلاحيات محليًا، وهو ما تم وصفه أيضًا في منشور مدونتنا: https://r.sec-consult.com/msi.

قامت Microsoft بتعيين CVE-2024-38014 ووفرت أيضًا تصحيحًا لهذه الثغرة في يوم تصحيحات سبتمبر 2024: https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2024-38014.

يمكن استخدام السكربت أيضًا للحصول على نظرة عامة على برنامج التثبيت وتحديد نقاط الضعف المحتملة.

ضع في اعتبارك

  • هذا السكربت قيد التطوير.
  • ليس مثاليًا، لكن من المؤمل أن يغطي العديد من برامج التثبيت بشكل صحيح. يُرجى فتح issue على GitHub إذا واجهت حالة بحكم خاطئ.
    • سلبيات كاذبة (إذا كان تطبيق وحدة التحكم يُشغَّل فقط بشكل غير مباشر من برنامج التثبيت)
    • "إيجابيات كاذبة" (نفس الإجراءات تُنفَّذ بشكل مشروط. يُظهر السكربت الشرط لكنه لا يقيّمه)
  • هذا السكربت ليس محميًا ضد برامج التثبيت الخبيثة.

التثبيت

ستحتاج إلى بعض حزم Python. sqlite3، termcolor، وربما المزيد. بخلاف ذلك، لا يلزم تثبيت أي شيء. فقط شغّل السكربت من المجلد الرئيسي.

ثبّت حزمة (apt) msitools. فهي تحتوي على msiinfo وmsiextract المطلوبين أيضًا.

sudo apt install msitools

يمكن العثور على ثنائي SetOpLock المفيد لاستغلال الثغرة هنا: https://github.com/googleprojectzero/symboliclink-testing-tools/tree/main/SetOpLock

طريقة الاستخدام

  • python msiscan.py <Installer>
  • أو إذا أردت فحص مجلد بأكمله: ./runall.sh <directory>

الآن افحص النتيجة بحثًا عن الألوان غير المعتادة (الأحمر) للحصول على أرباح سريعة. نصيحة: إذا كان هناك شيء أحمر، أصلحه باستخدام ProcMon واتبع الأسلوب اليدوي.

ستظهر أخطاء. تجاهلها فقط. يحاول التحليل المتابعة حيثما أمكن.

إذا رأيت سطرًا أحمر في البداية Repairmode disabled ...، فلن تتمكن من تفعيل وظيفة الإصلاح.

الآن، إليك بعض التوضيحات لفهم المخرجات إذا أردت استثمار بعض الوقت في تحليل أعمق:
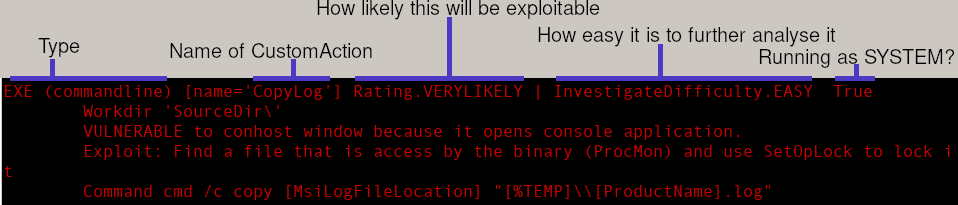
example

  • التقييم تخميني حول مدى احتمالية استغلال الثغرة. وهو يحدد اللون أيضًا.
  • الصعوبة تخميني حول مقدار الجهد المبذول للعثور على ثغرة. مثال: HARD = هندسة عكسية ثنائية.
  • السطر الأخضر "Action only invoked upon": يتم استدعاء هذا الإجراء فقط عندما يكون الشرط صحيحًا. مثال: "Not Installed" يُنفَّذ فقط عندما لا يكون البرنامج مثبتًا بعد = أثناء التثبيت، وليس أثناء الإصلاح. لن يحالفك الحظ إلا إذا تمكنت من إجبار التثبيت على الحدوث. (ملاحظة: يبدو أن هذه الشروط أحيانًا لا تطابق الواقع بطريقة ما. لكنني لم أستطع معرفة السبب بعد).
  • البرتقالي: يوجد كود سكربت. إذا كان لديك بعض الوقت، ابحث هناك عن إجراءات مريبة. أو عن استدعاءات للثنائيات (CreateObject ("WScript.Shell")).
  • الأزرق: دالة من WiX toolset. آمنة على الأرجح (لكن يجب تمييزها والتحقيق فيها بشكل أعمق).
  • السماوي: اللون الأكثر شيوعًا. عادةً ما تُستدعى به برامج الواجهة الرسومية أو دوال DLL. لا يُتوقع ربح سريع هنا.

ما التالي؟

أعتقد أنه لا يزال هناك الكثير مما يمكن استخراجه من حزم برامج التثبيت. على سبيل المثال، قد تكشف أذونات المجلدات والخدمات التي يتم تثبيتها بسرعة عن نواقل إضافية لتصعيد الصلاحيات محليًا (LPE).


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




