
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 traceforce/mcp-xray
ماسح أمني موحد لخوادم MCP مع أوضاع config و pentest و repo-scan. يُنشئ تقارير SARIF للتكامل مع CI/CD، ويكتشف الأسرار والثغرات وسوء التهيئة عبر محللات…
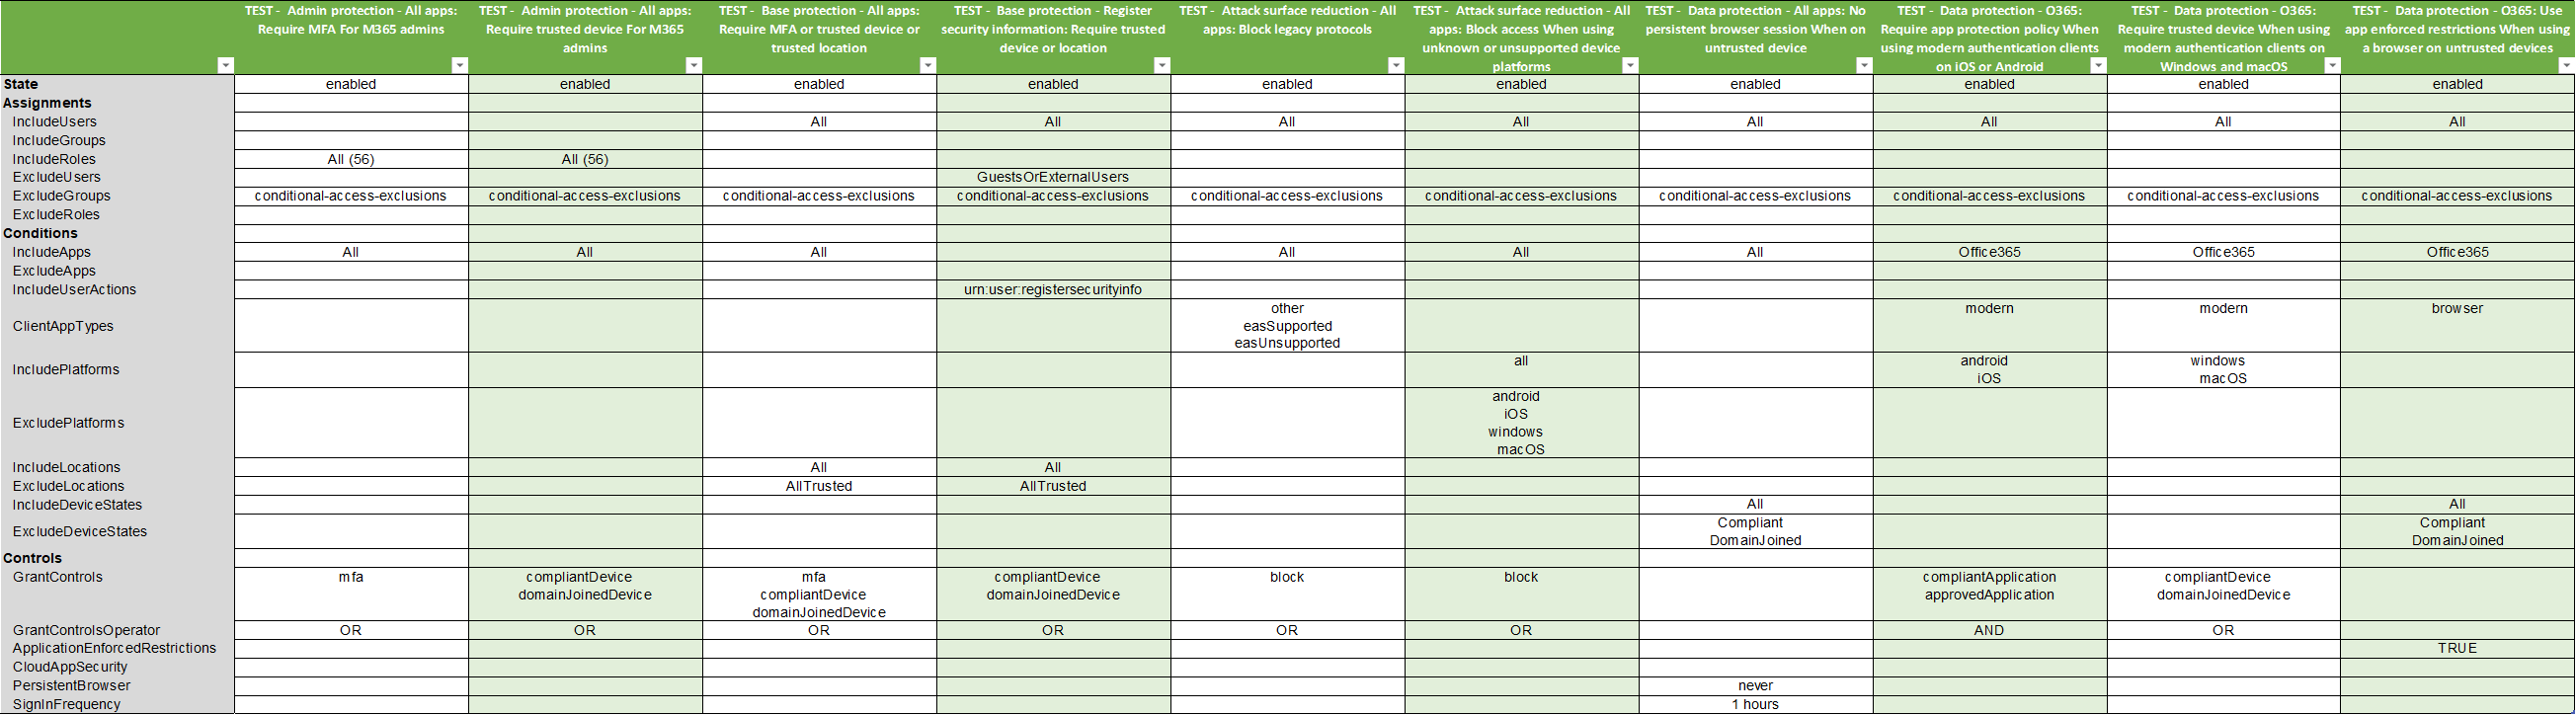 nicolonsky/conditionalaccessdocumentation
توثيق الوصول المشروط في Microsoft Entra باستخدام PowerShell
 m14r41/scan4secrets
ابحث عن بيانات الاعتماد والأسرار باستخدام أكثر من 170 قاعدة تغطي شيفرة المصدر وعناوين URL للويب وCI/CD، والتحقق منها مقابل واجهات برمجة التطبيقات…
 ustayready/cloudgpt
ماسح الثغرات الأمنية لسياسات AWS المدارة من قبل العميل باستخدام ChatGPT
 slowql/slowql
محلل SQL ثابت من الجيل التالي مكتوب بلغة Rust. 282+ قاعدة. صفر نتائج إيجابية خاطئة. الأمان، الأداء، الموثوقية، التكلفة، الامتثال، الجودة. 14 لهجة…
 lore-hex/quill-router
مستودع TrustedRouter.com للتمرير الآمن عبر البروكسي لنماذج LLM
 tuskira/ai-agent-gateway
بوابة مفتوحة المصدر تؤمّن وتحكم وتراقب استدعاءات أدوات MCP الخاصة بوكلاء الذكاء الاصطناعي وحركة مرور LLM، مع مصادقة بمفتاح API ولوحة تحكم إدارية…
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) سلسلة تحويل XSS قبل المصادقة في WordPress إلى RCE — إكسبلويت PoC + أداة تدقيق دفاعية + قالب nuclei
 elcodigok/wphardening
تعزيز أمان أي تثبيت ووردبريس.
 ibm-security/ibmsecurity
دوال Idempotent لواجهات برمجة تطبيقات REST لأجهزة IBM الأمنية. تغطي حالياً أجهزة ISAM وISDS.
 dylandavis1/dscourier
أداة إثبات المفهوم تستخدم WinGet Configuration COM API لتطبيق تكوينات DSC عبر ملفات ثنائية موقعة من مايكروسوفت، مما يتيح تجاوز EDR لعمليات الفريق…
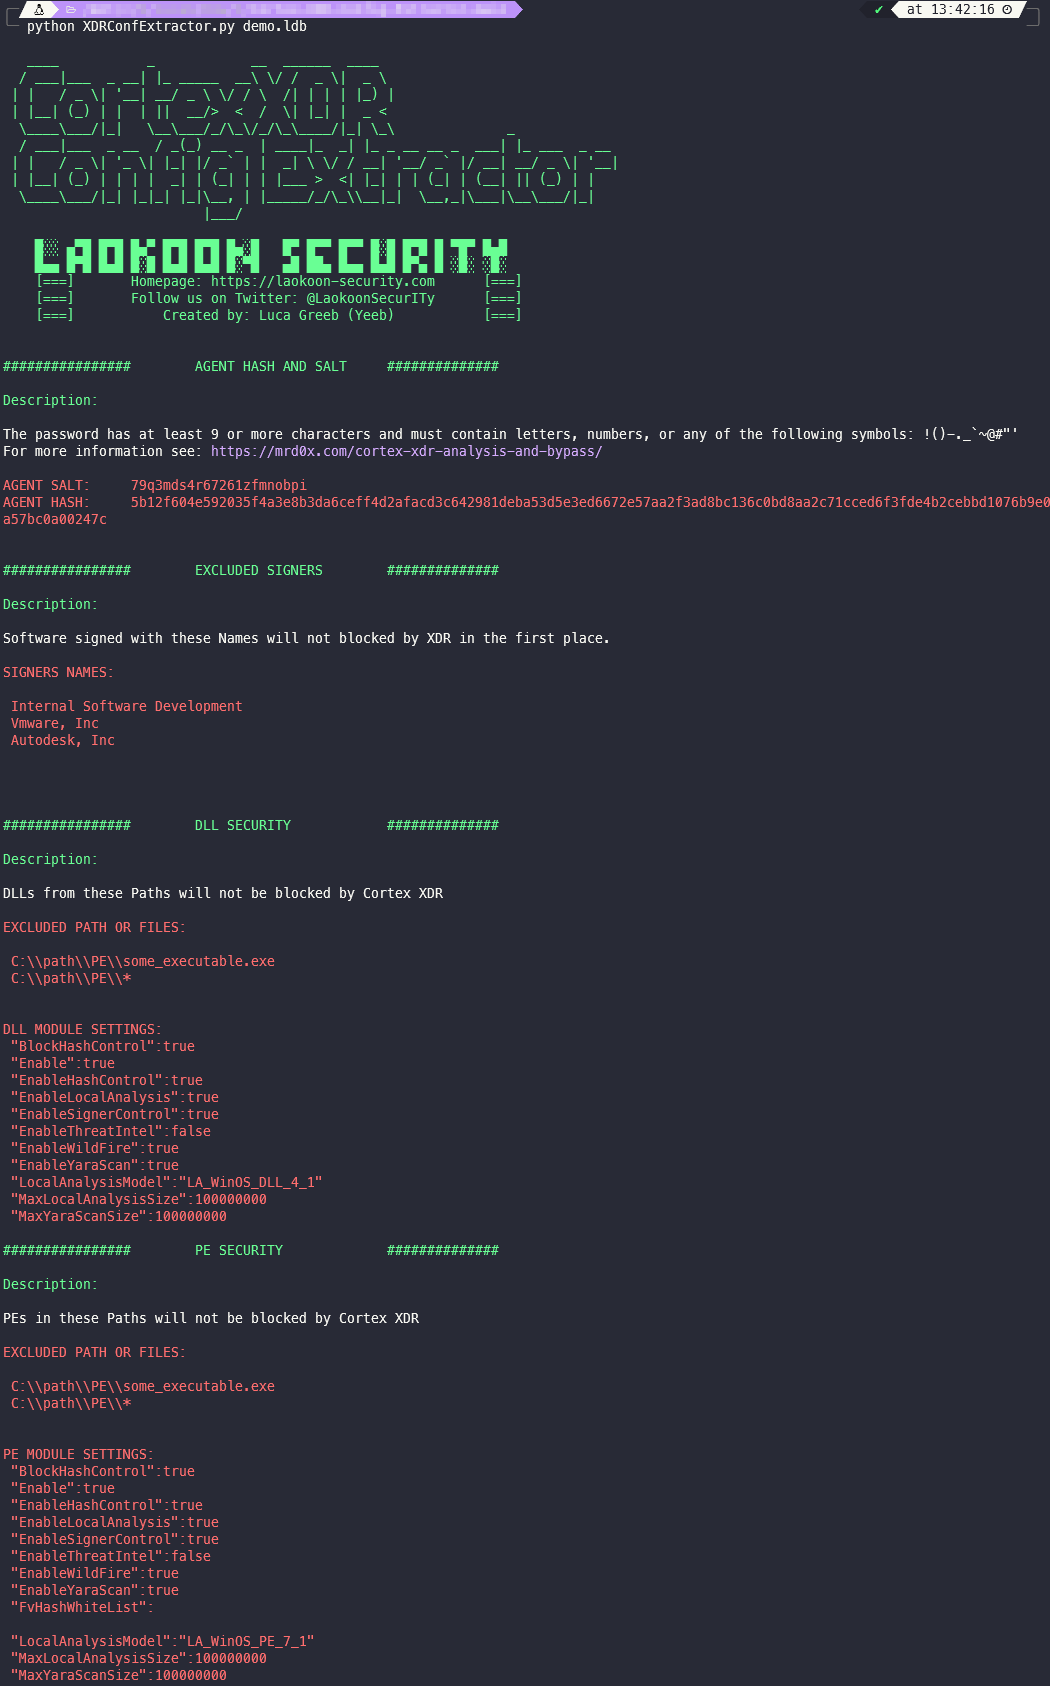 laokoon-security/cortex-xdr-config-extractor
يحلل ملفات قفل قاعدة بيانات وكيل Cortex XDR لاستخراج إعدادات الوكيل، و hash/salt كلمة مرور إلغاء التثبيت، والاستثناءات الأمنية لتقييمات red team…
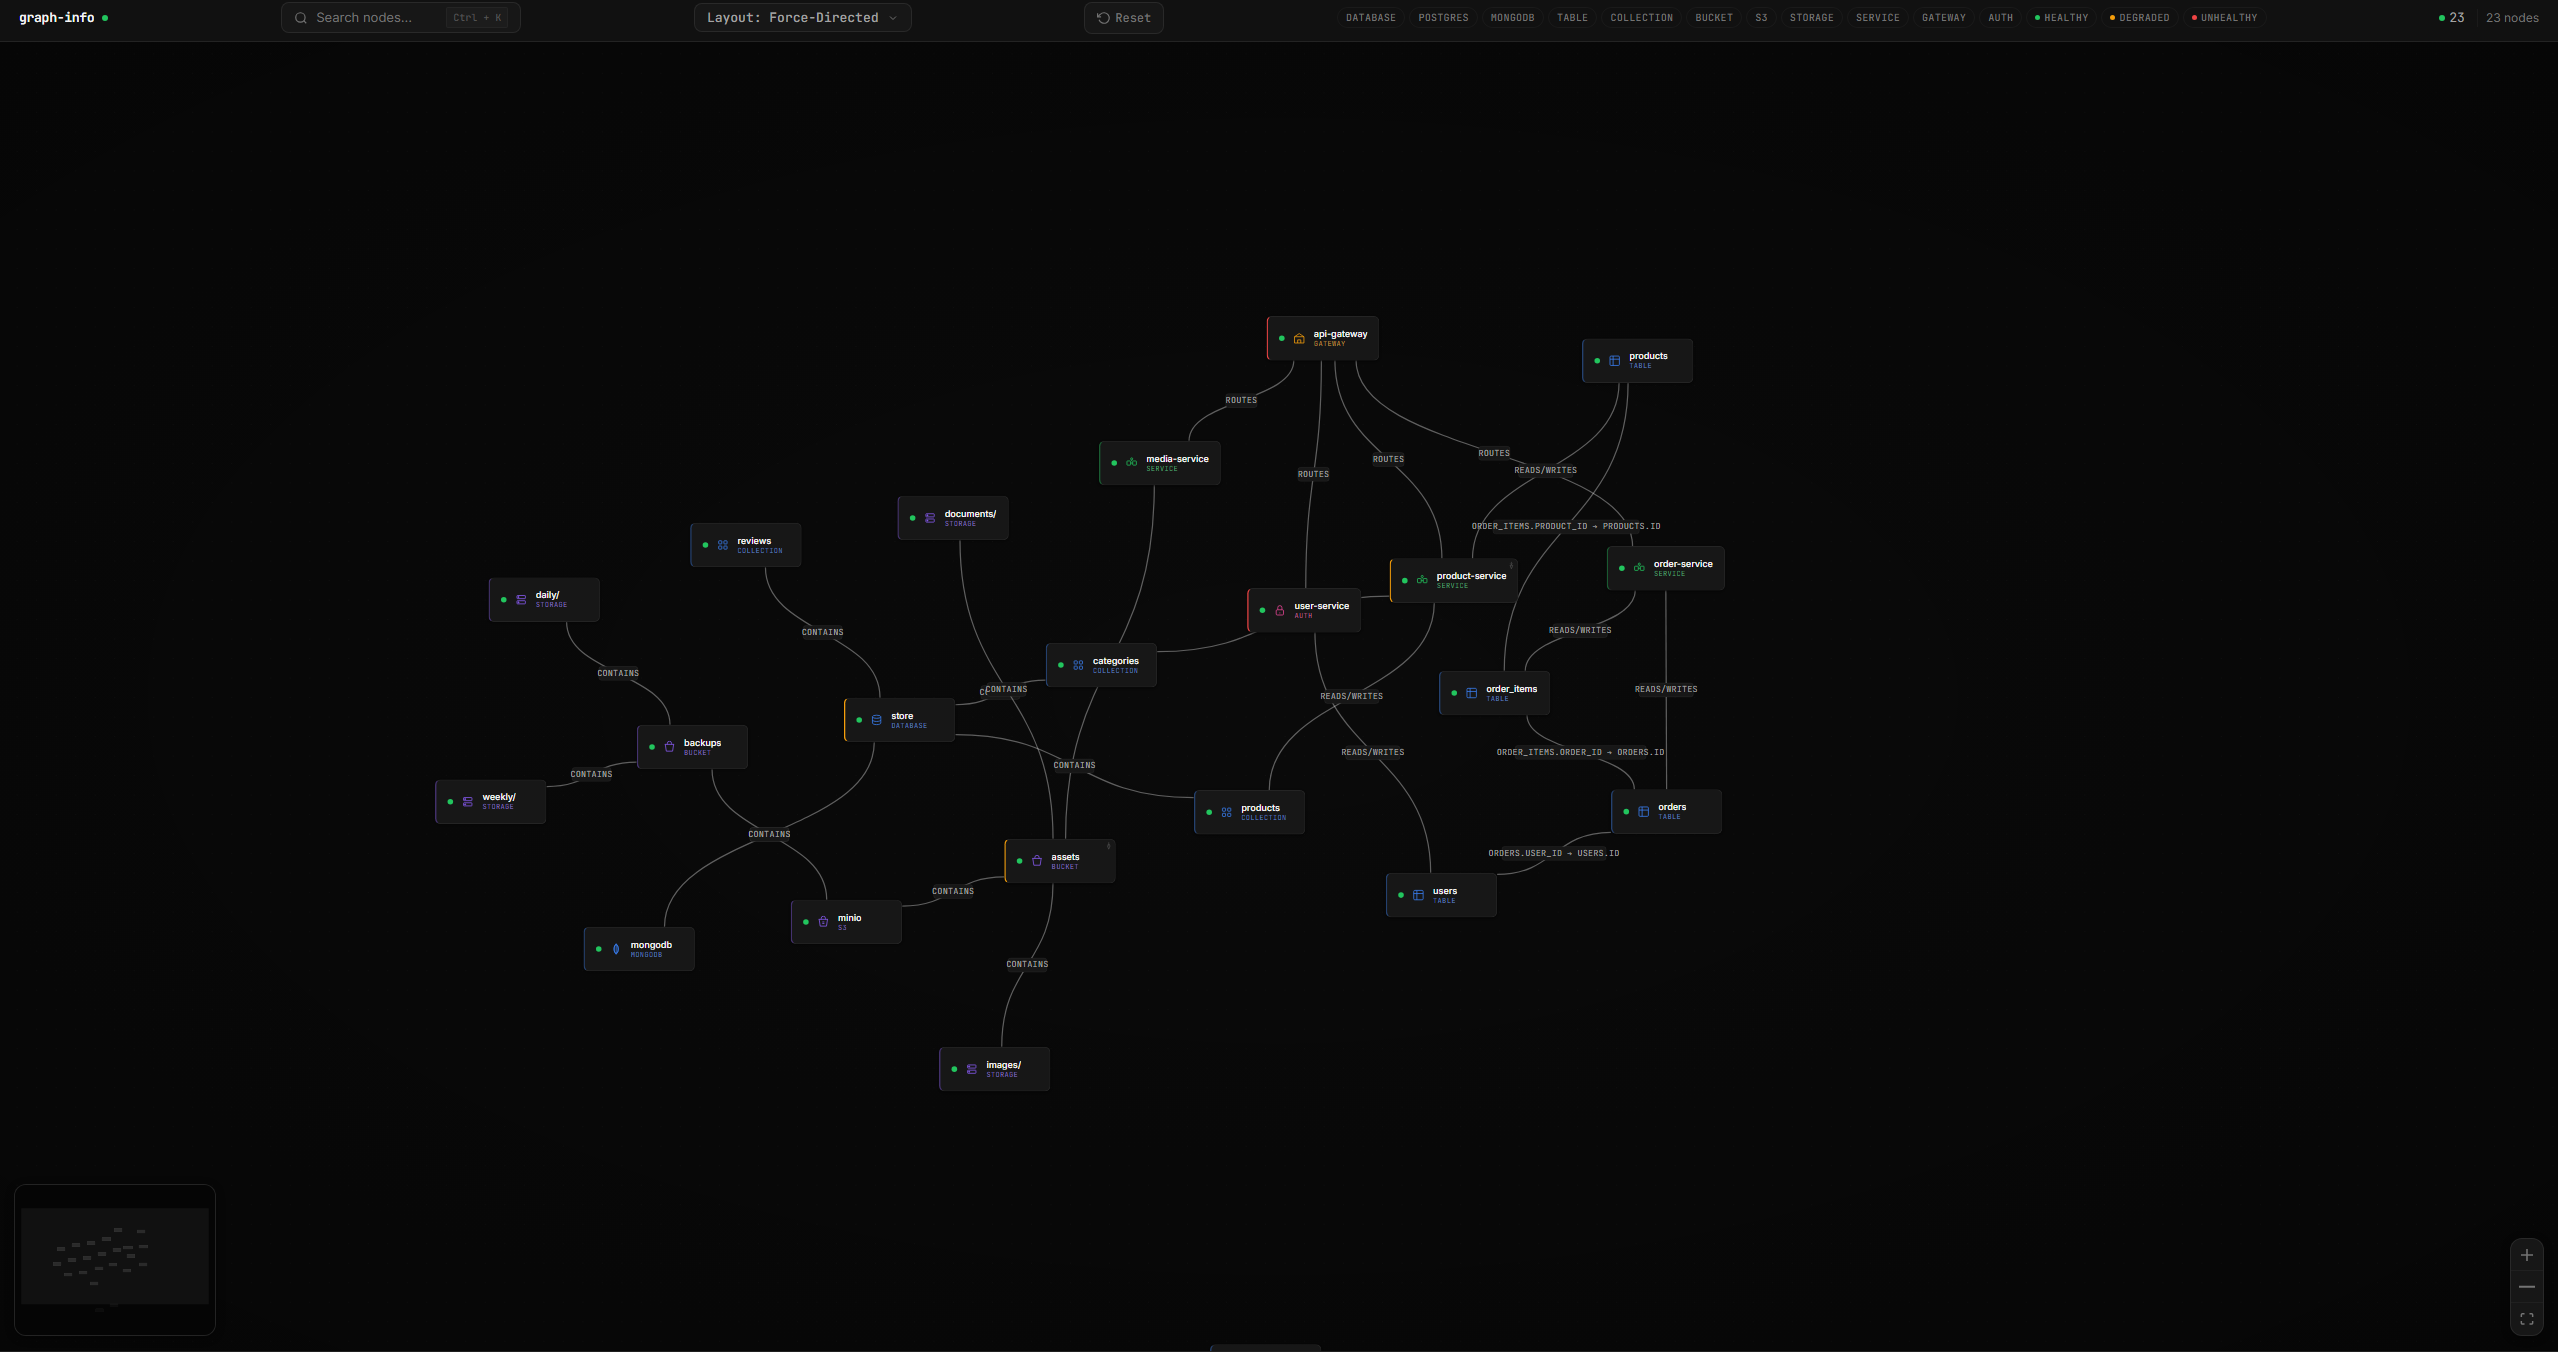 guilherme-grimm/graph-go
ببساطة العقد والرسوم البيانية
 kvesta/vesta
تحليل ثابت للثغرات، وأداة كشف تكوين كتلة Docker و Kubernetes تعتمد على الاختراق الفعلي للحوسبة السحابية.
 tindersec/gh-workflow-auditor
سكربت لتدقيق ملفات GitHub Action Workflow بحثاً عن الثغرات المحتملة.
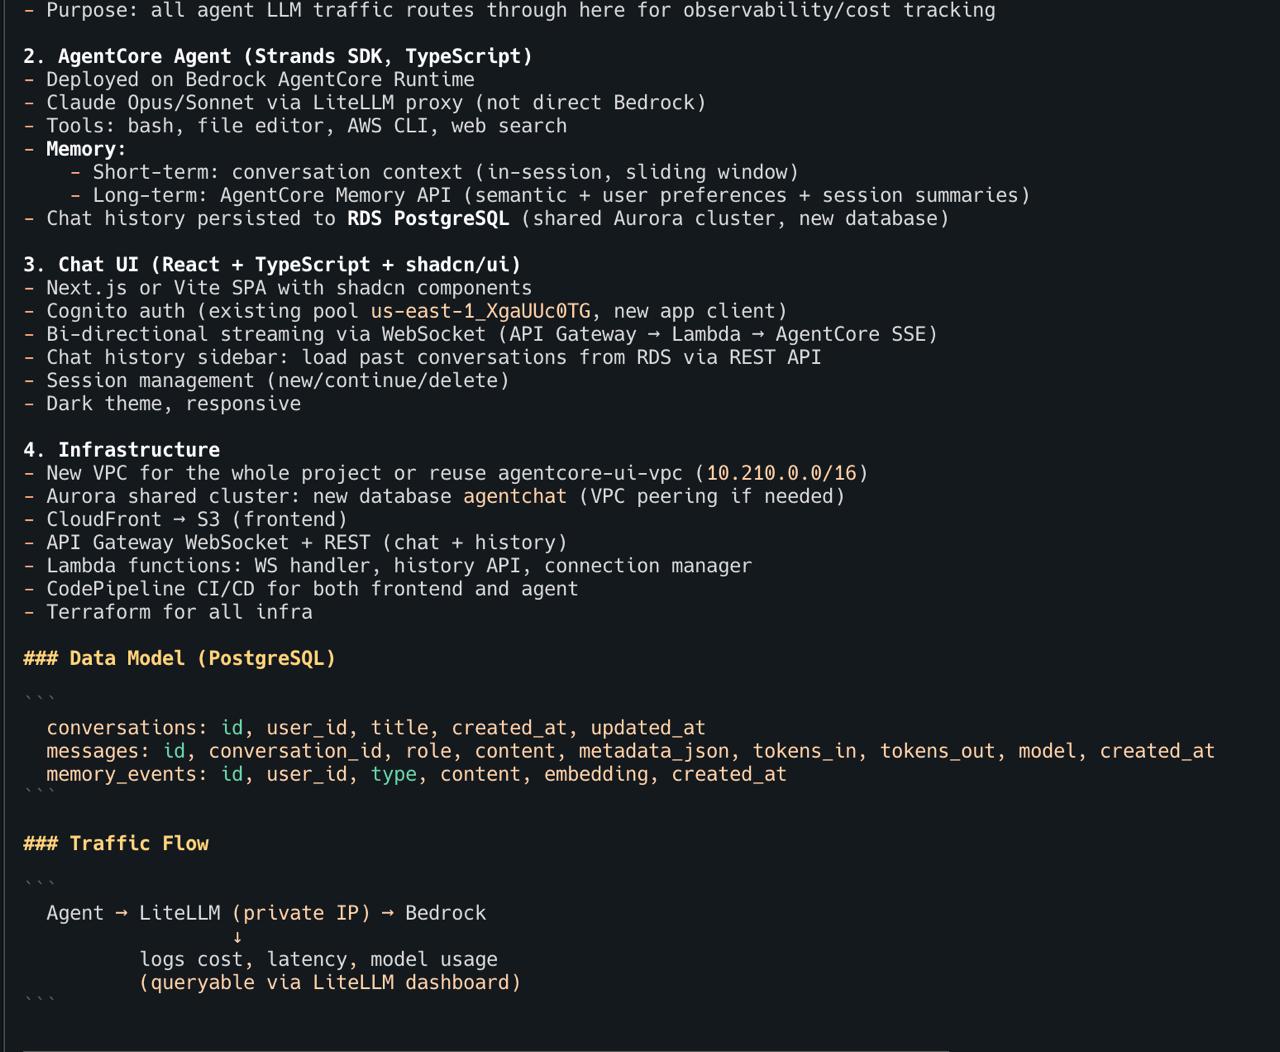 inceptionstack/lowkey
انشر وكلاء البرمجة بالذكاء الاصطناعي المستضافين ذاتيًا (OpenClaw، Claude Code، Codex) في حساب AWS الخاص بك باستخدام CloudFormation، وملفات تعريف IAM،…
 tenable/escalategpt
أداة مدعومة بالذكاء الاصطناعي لاكتشاف فرص تصعيد الامتيازات في تكوينات IAM في AWS.
 blacksnufkin/invoke-dumpmdeconfig
سكربت PowerShell لاستخراج إعدادات Microsoft Defender وسجل الحماية وسجل حماية Exploit Guard (لا يتطلب صلاحيات المسؤول)








