
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
 rhinosecuritylabs/iamactionhunter
أداة تحليل واستعلام عن بيانات سياسة AWS IAM.
 owasp/sedated
مشروع SEDATED® (محلل بيانات المؤسسات الحساسة للقضاء على الإفصاح)
 dev-sec/nginx-baseline
الخط الأساسي لـ DevSec Nginx - ملف تعريف InSpec
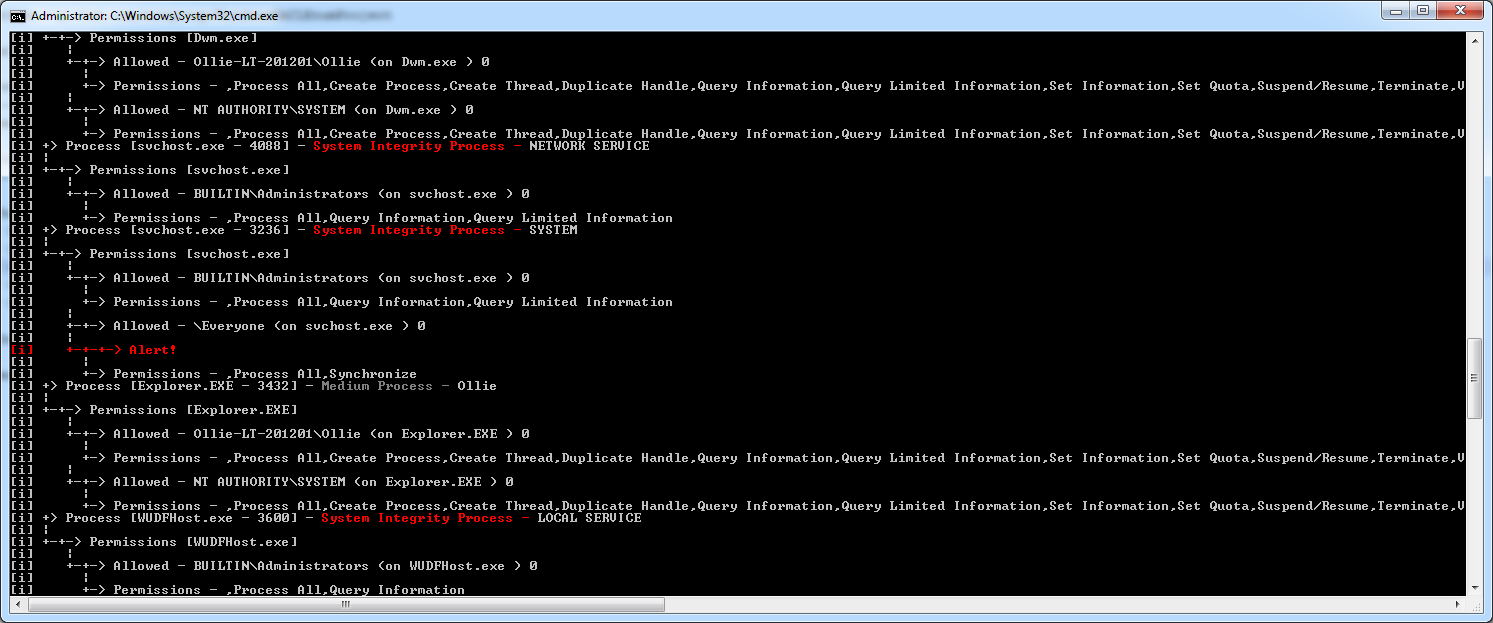 nccgroup/windowsdaclenumproject
مجموعة أدوات لتعداد وتحليل قوائم التحكم بالوصول (DACLs) في نظام ويندوز
 otrf/set-auditrule
مدخلات التحكم في الوصول المفيدة (ACE) في قائمة التحكم في الوصول للنظام (SACL) للكائنات القابلة للتأمين للعثور على النشاطات العدائية المحتملة
 owasp/kubelight
أداة أمان والامتثال لـ Kubernetes من OWASP [WIP]
 appliscale/cloud-security-audit
أداة تدقيق أمني عبر سطر الأوامر لخدمات أمازون ويب
 owasp/open-sammy
أداة قائمة على الويب لتقييم وتتبع نضج أمن البرمجيات باستخدام نماذج OWASP SAMM و DSOMM، مع دعم Docker والبريد الإلكتروني الآلي.
 blacksky-algorithms/atproto
نسخة مشتقة من تنفيذ مرجع بروتوكول AT مع AppView محسّن للأداء، ومفهرس خرطوم يعتمد على Rust، وتخزين مؤقت Redis، وميزات مجتمعية للتواصل الاجتماعي…
 ustayready/thunderstorm
محرك جمع واستخلاص. يقوم برسم خريطة لبيئتك، وتقييم الأذونات والثقة الفعلية، وكتابة رسم بياني كامل للهجوم في ملف واحد بامتداد .rage.ndjson. وهو المدخل…
 nccgroup/conmachi
أداة تدقيق أمني للحاويات بأسلوب الصندوق الأسود: تُعدِّد التكوين الأمني من داخل الحاوية المستهدفة.
 kiprotect/kodex
مجموعة أدوات هندسة الخصوصية والأمان: اكتشاف، فهم، إخفاء الهوية جزئيًا، إخفاء الهوية كليًا، تشفير ومشاركة آمنة للبيانات الحساسة والشخصية: الخصوصية…
 stintel/vallumd
مركزة أو توزيع قوائم الحظر الخاصة بـ IPset
 c0axx/canaryhunter
يهدف Canary Hunter إلى أن يكون سكربت PowerShell سريعًا للتحقق من Canaries الشائعة بتنسيقات مختلفة يتم إنشاؤها مجانًا على canarytokens.org
 t3l3machus/aceshark
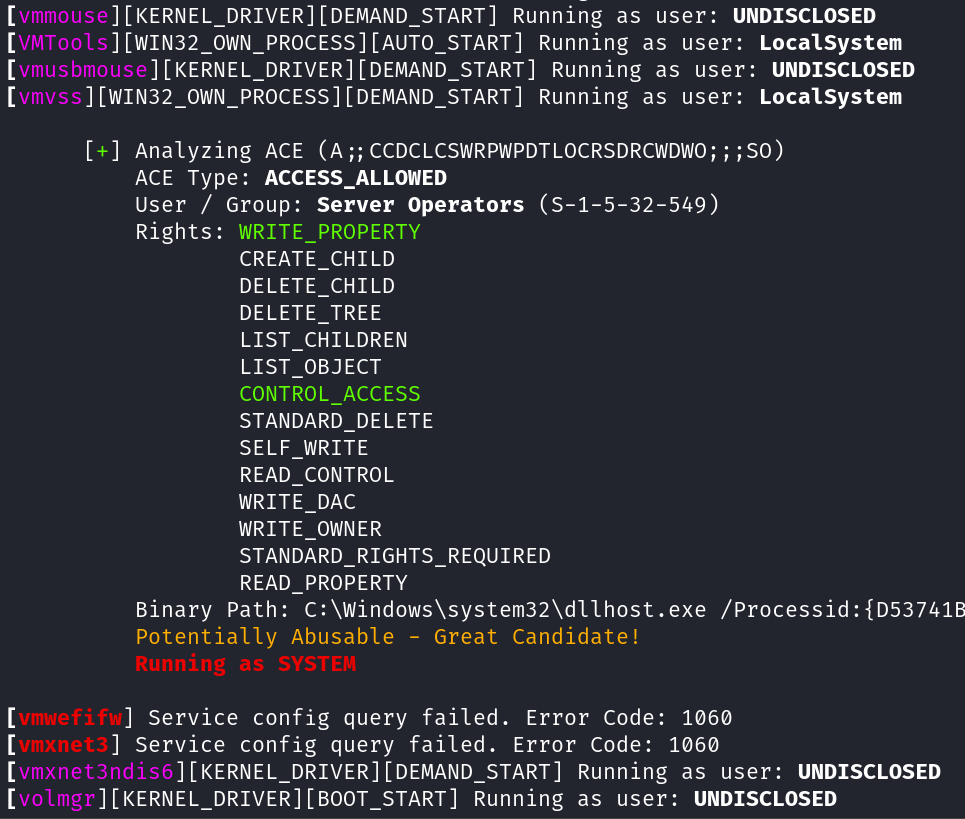
ACEshark هي أداة مصممة للاستخراج والتحليل السريع لتكوينات خدمات Windows وإدخالات التحكم في الوصول، مما يلغي الحاجة إلى أدوات مثل accesschk.exe أو…
 owasp/packman
مشروع توثيق وتتبع يهدف إلى جعل أنظمة إدارة الحزم أكثر أمانًا.
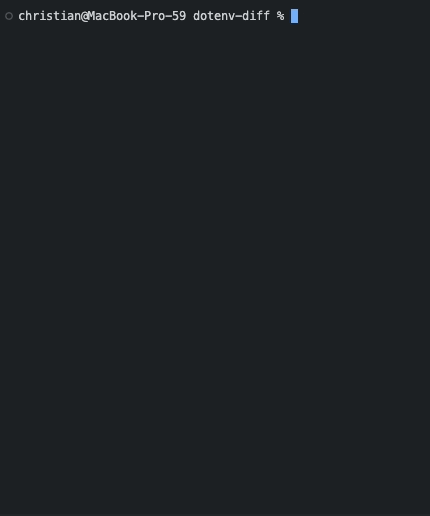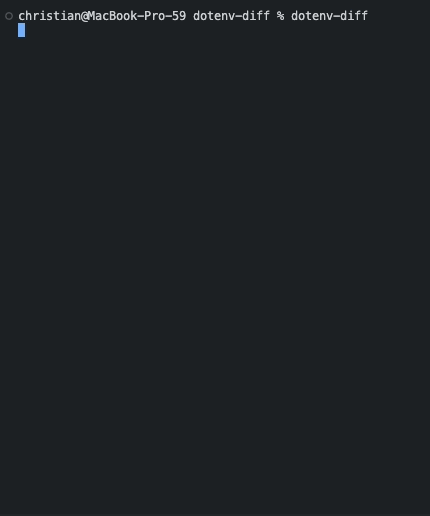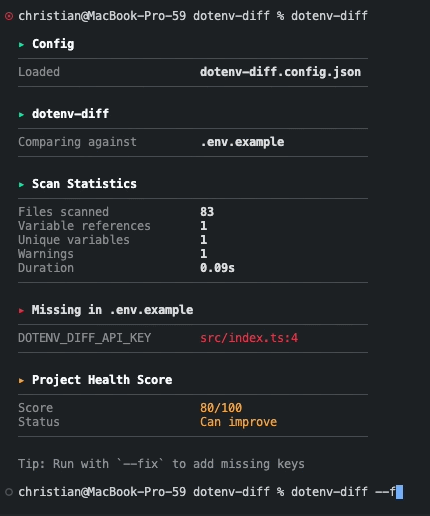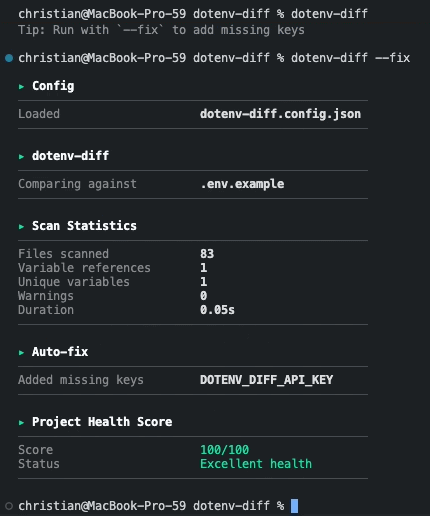 chrilleweb/dotenv-diff
تحقق من استخدام متغيرات البيئة في قاعدة الكود البرمجي
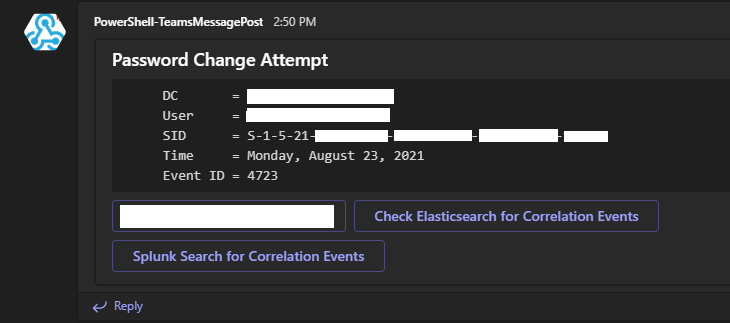 osbornepro/btps-secpack
مجموعة أدوات أمنية قائمة على PowerShell للشركات الصغيرة والمتوسطة، توفر تنبيهات آلية، تعزيز أمان Active Directory، إعادة توجيه أحداث Windows، دمج…








