
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
 foxcornlab/puppet-enterprise-scanner
فرز للكشف فقط لـ Puppet Enterprise / OpenVox CVE-2026-115731 (RCE عبر إلغاء تسلسل التقارير، CVSS 9.4) وCVE-2026-115732 — تصنيف الإصدارات، وفحص المنفذ…
 mehmet-emir-eroglu/cve-2026-116779
تدقيق للمصدر للقراءة فقط يفحص نسخة محلية من FreeSWITCH بحثًا عن بصمات حقن الأوامر في أمر api-proto الخاص بـ mod_sofia chat api لإصدار CVE-2026-116779…
 foxcornlab/keycloak-saml-scanner
Detection-only triage for CVE-2026-117691 (CVSS 9.1): Keycloak SAML HTTP-Redirect binding signature bypass, fixed in 26.8.2
 qcg5olf5zu9l2w/cve-2026-119618-yara
قواعد YARA لجرد وجود Apache mod_http2 وتوجيهات إعداد HTTP/2 وعلامات المصدر الخاصة بـ CVE-2026-119618 لفرز مدى التعرض، مع قائمة سماح ثابتة لتجزئات…
 jeffschafer/apache-http2-rce-heap-corruption-cve-2026-119618-stand-alone-scanner
ماسحات CLI مجتمعية مستقلة لـ Apache mod_http2 CVE-2026-119618 على Windows وLinux وmacOS.
 jeffschafer/bigfix-apache-http2-vulnerability-scanner-cve-2026-119618
تقييم تجريبي سلبي لـ BigFix Apache mod_http2 CVE-2026-119618؛ لقطة مراجعة مؤرشفة.
 foxcornlab/apache-httpd-scanner
Detection-only triage for Apache HTTP Server 2.4.71 batch: CVE-2026-119618 (mod_http2 RCE, CVSS 9.8), CVE-2026-106023, CVE-2026-109163. Grades httpd…
 mehmet-emir-eroglu/cve-2026-119977
كاشف محلي للقراءة فقط يقارن إعلان إصدار نواة WordPress مقابل الفروع المتأثرة والمُصلحة الخاصة بـ CVE-2026-119977، ويُبلّغ عن VULNERABLE أو…
 foxcornlab/wordpress-core-scanner
Detection-only local triage scanner for CVE-2026-119977 (CISA KEV 2026-11-03) in WordPress Core: grades versions 4.7-7.1.3 against per-branch fixes…
 quaerendir/openssl-cve-2026-121481-audit
سكربت تدقيق للقراءة فقط لثغرة OpenSSL CVE-2026-121481 (تجاوز سعة في EVP_EncodeBlock). أوّلي: النطاق المتأثر من متتبعات خارجية، غير مؤكد.
 d7ead/cve-2026-122056
تم العثور على ثغرة في OpenSCAP. قد يحدث تجاوز سعة المخزن المؤقت المعتمد على الكومة (heap-based buffer overflow) عند معالجة مستند XCCDF مصمم خصيصًا.
 weitek/nginx2root
فحص خارجي آمن لمدى تعرّض nginx للثغرات CVE-2026-123007 و-123634 و-123633 و-121810 و-113425. دون استغلال: فقط مصافحة وfingerprint وتحليل الإعدادات.
 samjuk/nginx2root-check
مدقق تصحيحات محلي آمن لـ nginx2root (CVE-2026-123007)، يستخدم محاسبة HTTP/2 محدودة بالإضافة إلى التحقق من الحزم والعمليات.
 githubcdr/nginx-ingress-controller
صورة Docker محدّثة أمنيًا لـ kubernetes/ingress-nginx v1.15.1 مبنية على NGINX 1.31.9 (تعالج CVE-2026-123007 وCVE-2026-123633)
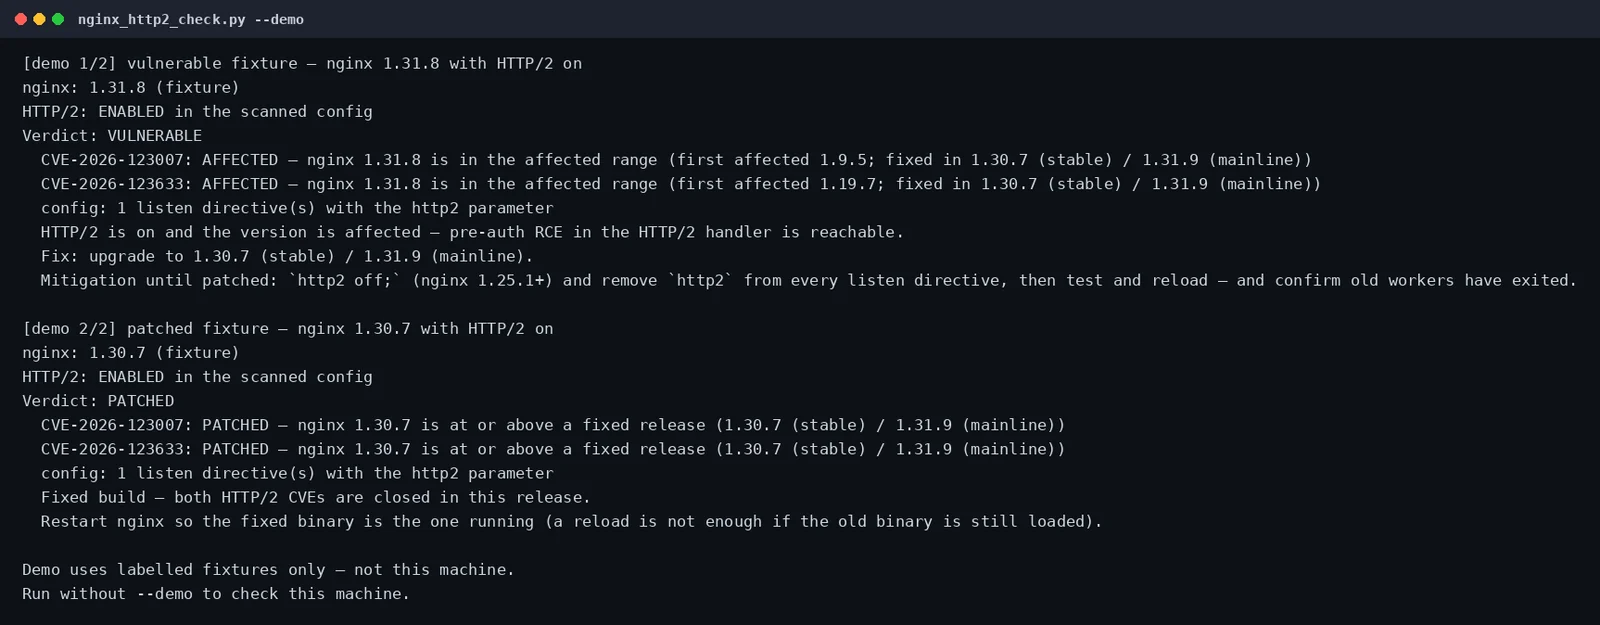 mahgal/nginx-http2-rce-check
أجب عن سؤال "هل أنا معرّض لثغرة Nginx HTTP/2 RCE؟" بأمر واحد — تحقّق من إصدار nginx لديك وإعداد HTTP/2 مقابل CVE-2026-123007 / CVE-2026-123633 (أُعلن…
 foxcornlab/nginx-scanner
ماسح فرز للكشف فقط يقوم بتقييم إصدارات nginx وNGINX Plus مقابل إصلاحات CVE الخاصة بـ nginx2root، ويفحص تعرّض HTTP/2 وHTTP/3 والمُحلِّل (resolver)…
 maizarrahman/nginx_cve_2026_audit
تدقيق إعدادات Nginx بحثًا عن الثغرات الأمنية في CVE-2026-123007، CVE-2026-123633، CVE-2026-123634، CVE-2026-121810، CVE-2026-113425
 timthebeastnl/nginx2root
سكربتات Bash تفحص مضيفات nginx بحثًا عن تعرّض NGINX2Root: فحص للسطح الخارجي بحثًا عن الإصدار وHTTP/2 وHTTP/3 ومنافذ البريد، إضافةً إلى فحص للتهيئة…








