أجب عن سؤال "هل أنا معرّض لثغرة Nginx HTTP/2 RCE؟" بأمر واحد — تحقّق من إصدار nginx لديك وإعداد HTTP/2 مقابل CVE-2026-123007 / CVE-2026-123633 (أُعلن عنها في 2026-11-18، CVSS 9.2).

أجب عن سؤال "هل nginx الخاص بي معرّض لثنائي RCE في HTTP/2؟" في 0.06 ثانية — أمر واحد، صفر اتصالات شبكية، صفر تبعيات.
أداة سطر أوامر Python تعتمد على المكتبة القياسية فقط، تتحقق من الأمرين اللذين يحددان ما إذا كان المضيف معرّضًا لـ CVE-2026-123007 وCVE-2026-123633: إصدار nginx، وما إذا كان HTTP/2 مُفعّلًا في الإعدادات. يستغرق الفحص الفعلي وسيطًا قدره 0.062 ثانية (7 تشغيلات، قيست في 2026-11-19 على هذا الجهاز) — أسرع من فتح صفحة الاستشارة. لا حمولات، لا مسح شبكي، لا كود استغلال: أداة فحص دفاعية فقط.
في 2026-11-18، كشفت Wiz وIkotas Labs وMetnir وRapid7 وXint عن ثغرتي تنفيذ تعليمات برمجية عن بُعد دون مصادقة في معالجة HTTP/2 في nginx — CVE-2026-123007 (انخفاض عدد صحيح في التحكم بتدفق HTTP/2) وCVE-2026-123633 (استخدام بعد التحرير في اتصالات الوكيل عبر HTTP/2). كلتاهما CVSS 4.0 9.2 (CVSS 3.1 8.1)؛ وتصنّف nginx.org الثغرة 123007 "major" والثغرة 123633 "medium". تصدّر الخبر Hacker News المرتبة الأولى في 2026-11-19 (~1,152 نقطة)، وnginx يشغّل أكثر من 225 مليون موقع — لذا تُقاس نافذة الترقيع بالساعات لا بالأسابيع.
ما تم التحقق منه من المصادر أدناه:
http2 off حل مؤقت لهاتين الثغرتين، وليس بديلًا عن الترقية.المصادر: Wiz write-up · deploybase explainer · IFIN advisory summary · استشارات أمان nginx.org
git clone https://github.com/Mahgal/nginx-http2-rce-check.git
cd nginx-http2-rce-check
python3 nginx_http2_check.py              # check this machine
لا عمليات تثبيت عبر pip، ولا تبعيات — Python 3 فقط. جرّبه دون تثبيت nginx:
python3 nginx_http2_check.py --demo      # labelled fixtures: 1 vulnerable, 1 patched
python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --nginx-path examples/fake-nginx-vulnerable.sh --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --json      # machine-readable output for CI
تم التحقق من نسخة نظيفة (نسخة سحب جديدة في /tmp، 2026-11-19): يعمل --demo وتنجح مجموعة الاختبارات الكاملة، 40/40، رمز الخروج 0.
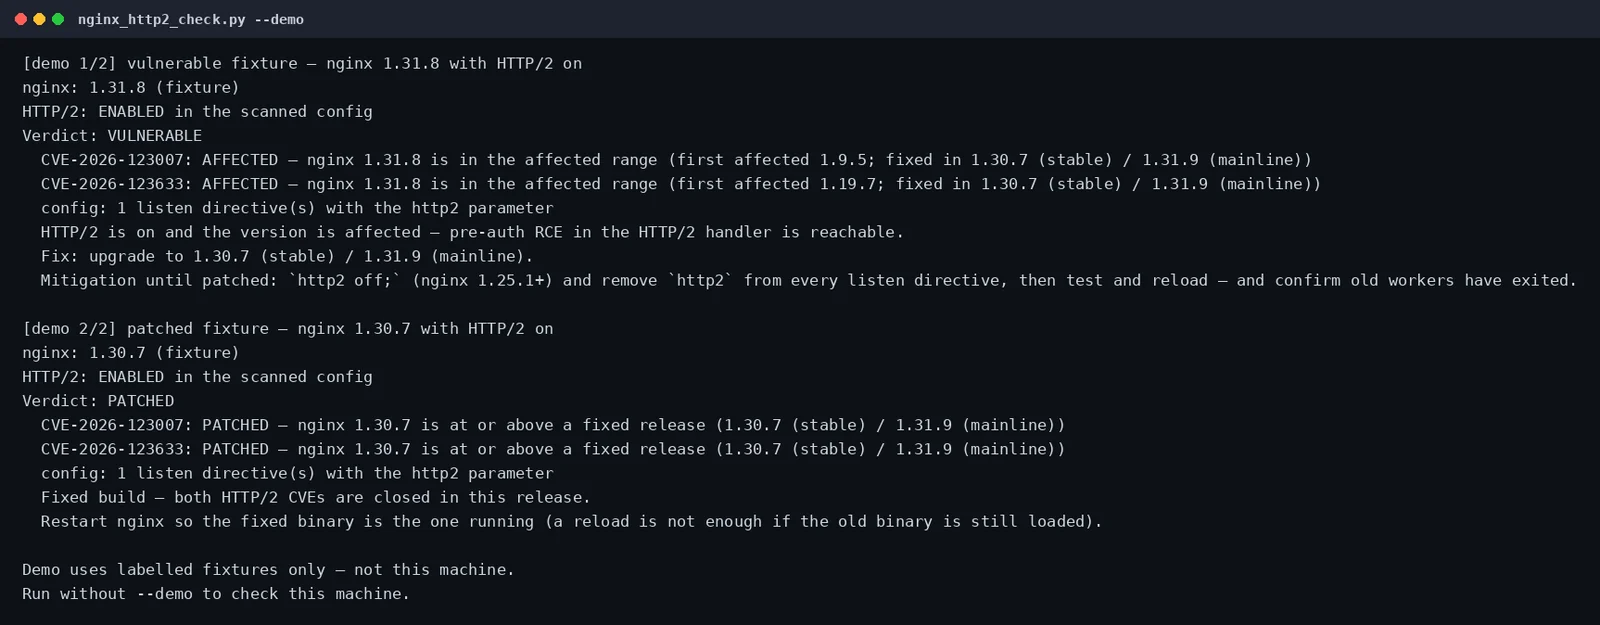
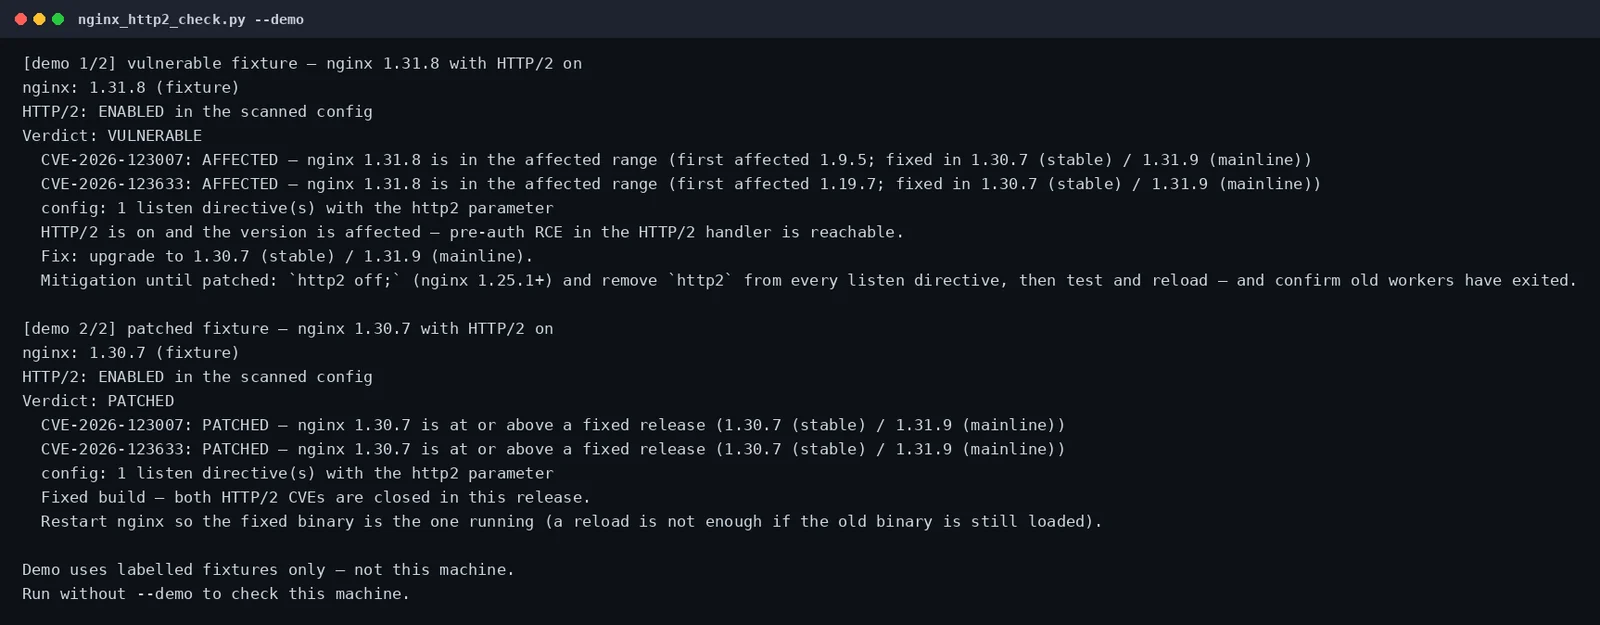
المخرجات الفعلية لـ python3 nginx_http2_check.py --demo (تم التقاطها حرفيًا في demo.txt؛ إعادة التشغيل تعيد إنتاجها بايتًا ببايت، sha256 e6a50babb87a98a704b802b3bbab6d5db6da256b45a45b9628ab1a930eae7f27):
[demo 1/2] vulnerable fixture — nginx 1.31.8 with HTTP/2 on
nginx: 1.31.8 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: VULNERABLE
  CVE-2026-123007: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.9.5; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.19.7; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  HTTP/2 is on and the version is affected — pre-auth RCE in the HTTP/2 handler is reachable.
  Fix: upgrade to 1.30.7 (stable) / 1.31.9 (mainline).
  Mitigation until patched: `http2 off;` (nginx 1.25.1+) and remove `http2` from every listen directive, then test and reload — and confirm old workers have exited.

[demo 2/2] patched fixture — nginx 1.30.7 with HTTP/2 on
nginx: 1.30.7 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: PATCHED
  CVE-2026-123007: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  Fixed build — both HTTP/2 CVEs are closed in this release.
  Restart nginx so the fixed binary is the one running (a reload is not enough if the old binary is still loaded).

Demo uses labelled fixtures only — not this machine.
Run without --demo to check this machine.
نفس الحالات مقابل أعلام حقيقية:
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
Verdict: VULNERABLE        # exit 1 — HTTP/2 on, version affected
$ python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
Verdict: PATCHED           # exit 0 — same config, fixed build
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-off.conf
Verdict: NOT_AFFECTED      # exit 0 — HTTP/2 off closes both flaws
$ python3 nginx_http2_check.py --version 1.24.0-0ubuntu1 --config examples/nginx-http2-on.conf
Verdict: UNKNOWN           # exit 3 — distro package: version string says nothing
الإصدار 1.30.7 مُصلَح، لكن الإصدارات 1.31.0–1.31.8 لا تزال عرضة للثغرة. فحص ساذج — "الإصدار ≥ 1.30.7 يعني آمن" — سيعتبر 1.31.8 آمنًا. وهو ليس كذلك. تقارن هذه الأداة مقابل نطاقات صريحة لكل تفرّع، وليس مقابل حدّ رقمي بسيط أبدًا:
| الإصدار | CVE-2026-123007 | CVE-2026-123633 |
|---|---|---|
| < 1.9.5 | غير متأثر | غير متأثر |
| 1.9.5 – 1.19.6 | متأثر | غير متأثر |
| 1.19.7 – 1.30.6 | متأثر | متأثر |
| 1.30.7 (إصلاح المستقر) | مُرقَّع | مُرقَّع |
| 1.31.0 – 1.31.8 | متأثر | متأثر |
| 1.31.9+ / 1.32.0+ (إصلاح الخط الرئيسي) | مُرقَّع | مُرقَّع |
| الحكم | المعنى |
|---|---|
VULNERABLE | الإصدار ضمن نطاق متأثر و HTTP/2 مُفعَّل في الإعداد المفحوص. قم بالترقية الآن. |
PATCHED | الإصدار عند إصدار مُصلَح أو أعلى منه. أعد تشغيل nginx حتى يكون الملف التنفيذي المُصلَح هو العامل. |
NOT_AFFECTED | إما أن الإصدار يسبق كلا العيبين، أو أن HTTP/2 مُعطَّل في الإعداد المفحوص. |
UNKNOWN | لم يُعثر على nginx، أو تعذّر تحليل سلسلة الإصدار، أو أن البناء حزمة توزيعة (انظر أدناه)، أو أن سلسلة Plus ليس لها إصلاح منشور، أو تعذّر تحديد حالة HTTP/2 بينما الإصدار متأثر. لا تفترض السلامة. |
| الرمز | المعنى |
|---|---|
0 | PATCHED أو NOT_AFFECTED |
1 | VULNERABLE — بحكم التصميم، ليعمل كبوابة CI |
2 | خطأ في الاستخدام (علم غير صالح، مسار --nginx-path / --config غير قابل للقراءة) |
3 | UNKNOWN (رمز هذه الأداة نفسه — انظر الأحكام) |