
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 contrastsecurity/contrast
أداة CLI من نوع SAST لفحص تطبيقات Java وJavaScript و.NET بالإضافة إلى دوال AWS Lambda، وكشف ثغرات الكود وسياسات IAM المفرطة في الصلاحيات.
 dev-sec/ansible-collection-hardening
توفر هذه المجموعة من Ansible تحصينًا مختبرًا في المعارك لأنظمة Linux وSSH وnginx وMySQL.
 0x6d69636b/windows_hardening
HardeningKitty and Windows Hardening Settings
 netspi/microburst
مجموعة من السكربتات لتقييم أمن Microsoft Azure
 ankane/s3tk
مجموعة أدوات أمان لـ Amazon S3
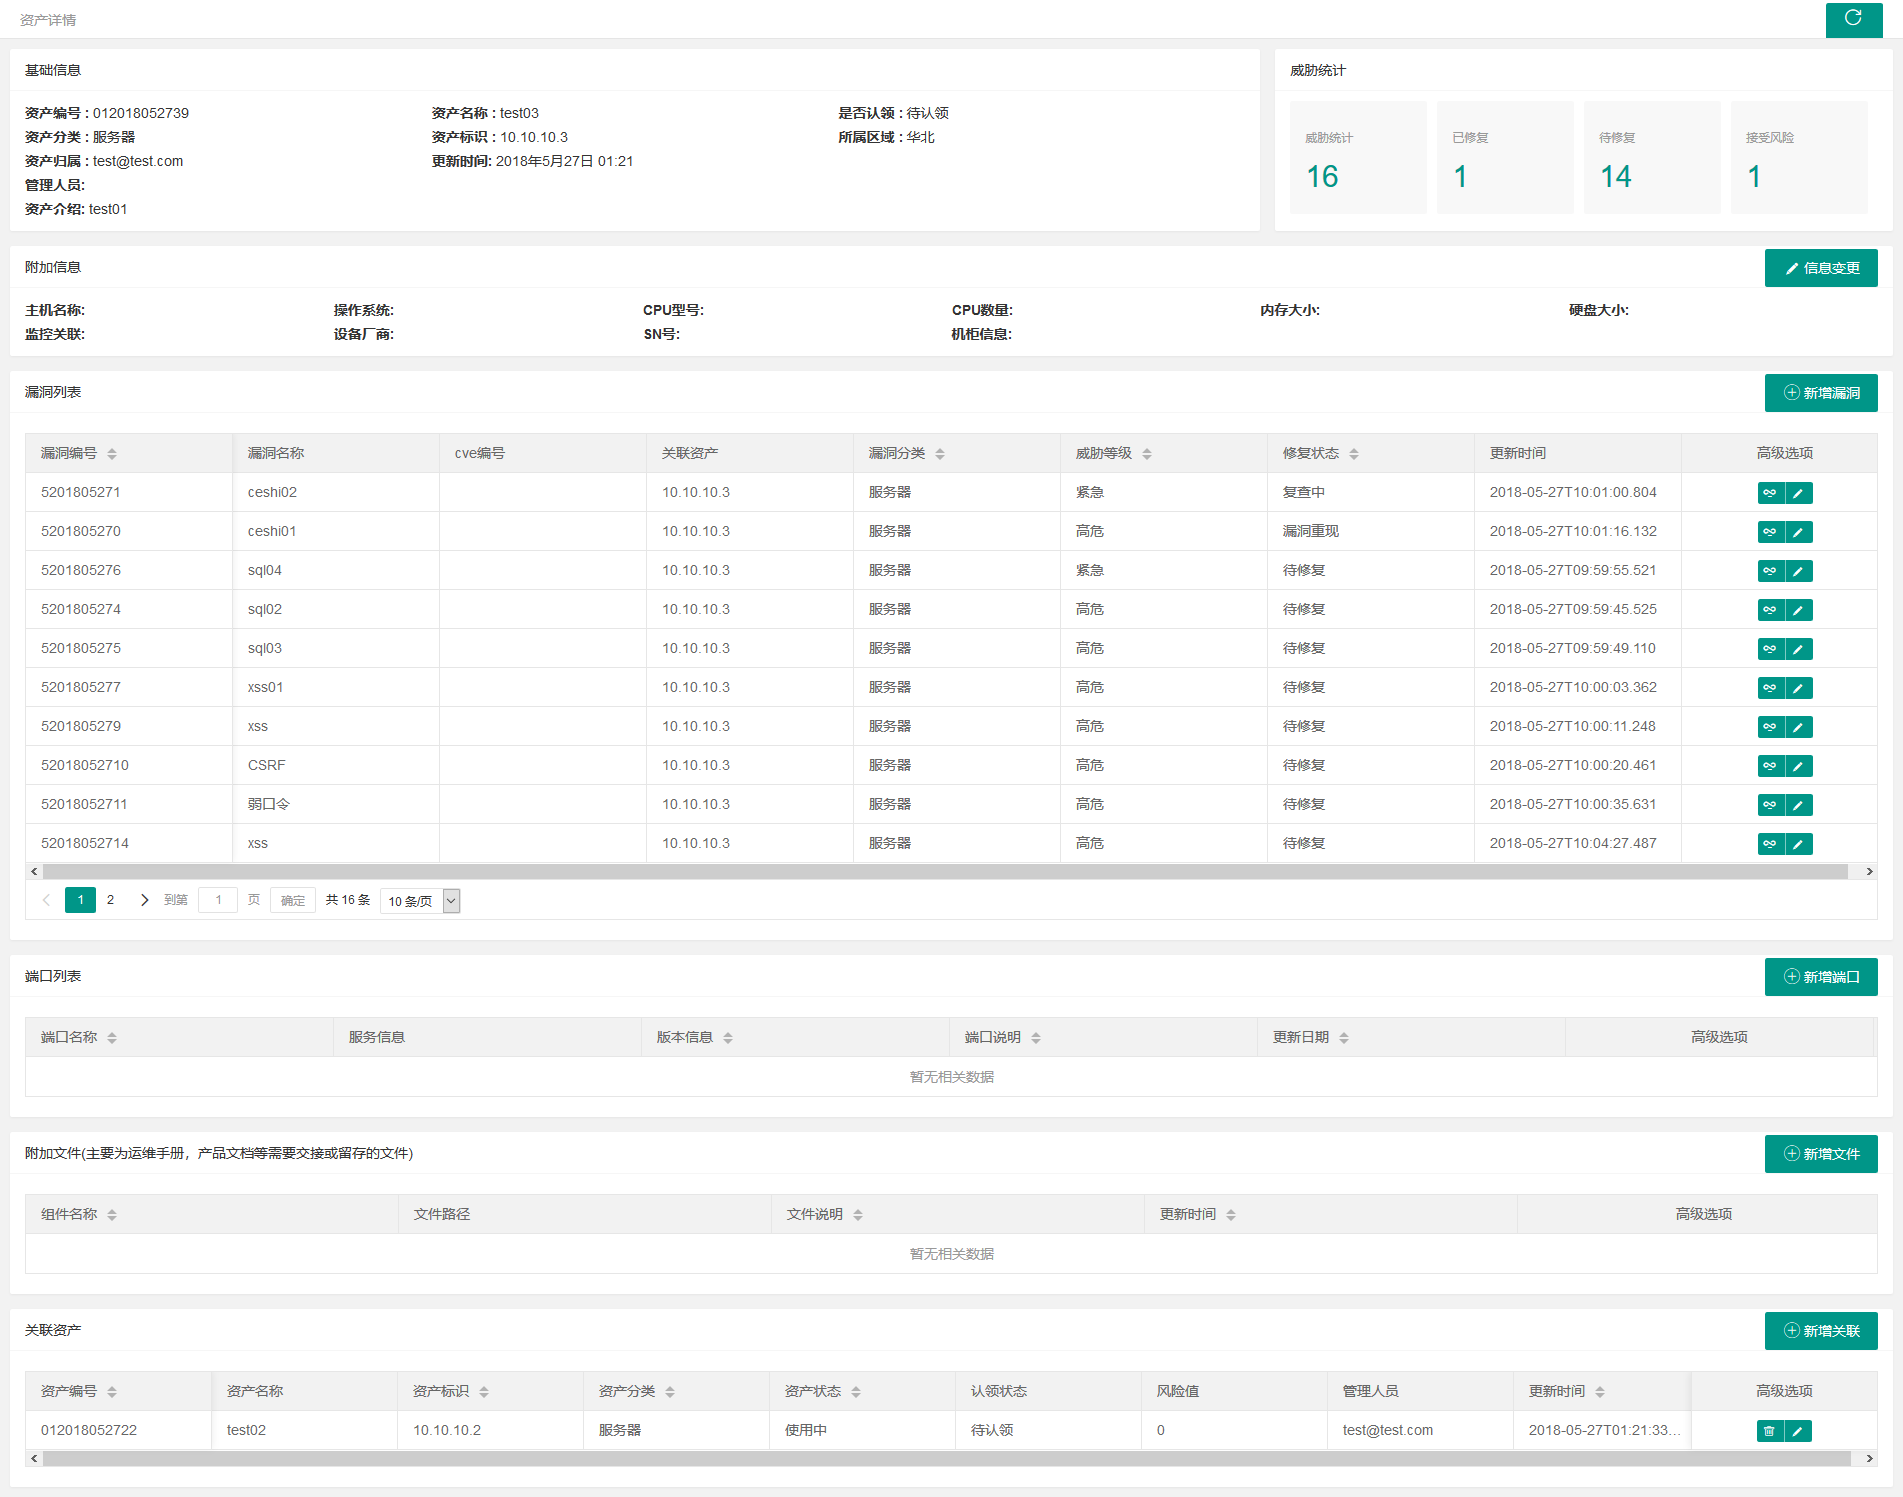 we1h0/securitymanageframwork
إطار عمل إدارة الأمان هو منصة لإدارة الأمان للشبكة الداخلية للمؤسسات، تشمل وحدات وظيفية مثل إدارة الأصول، إدارة الثغرات، إدارة الحسابات، إدارة قاعدة…
 synacktiv/shh
Systemd Hardening Helper - Mirror of https://github.com/desbma/shh
 masriyan/fufufafa
إطار عمل لتدقيق العيوب والأخطاء الموحّد إطار عمل تدقيق أمن AWS Cloud المطلق الذي يجعل تدقيق الأمان سهلاً للغاية، حتى تتمكن من إجرائه حتى عندما تكون…
 affolter-engineering/hvt
واجهة سطر أوامر Rust تختبر أساليب HTTP (بما في ذلك أفعال WebDAV وDeltaV) مقابل عنوان URL هدف لكشف التلاعب بالأفعال وتجاوزات التحكم في الوصول والتعرض…
 pbxqdown/portclue
اشرح لماذا قد يكون منفذ TCP على Linux قابلاً للوصول أو غير قابل للوصول
 abhishek2512mishra/claude-code-security-audit
ماسح أمني لتدقيق بيئات Claude Code بحثًا عن التنفيذ المسبق للثقة CVE-2026-21852، واختطاف الخطافات، وتقييد eBPF.
 devstuff/harden-docker-seccomp
تخفيف Docker لثغرة CVE-2026-31431 ('فشل النسخ'). يتضمن قوالب Kubernetes أيضًا.
 archerysec/archerysec
ASOC, ASPM, DevSecOps, إدارة الثغرات باستخدام ArcherySec.
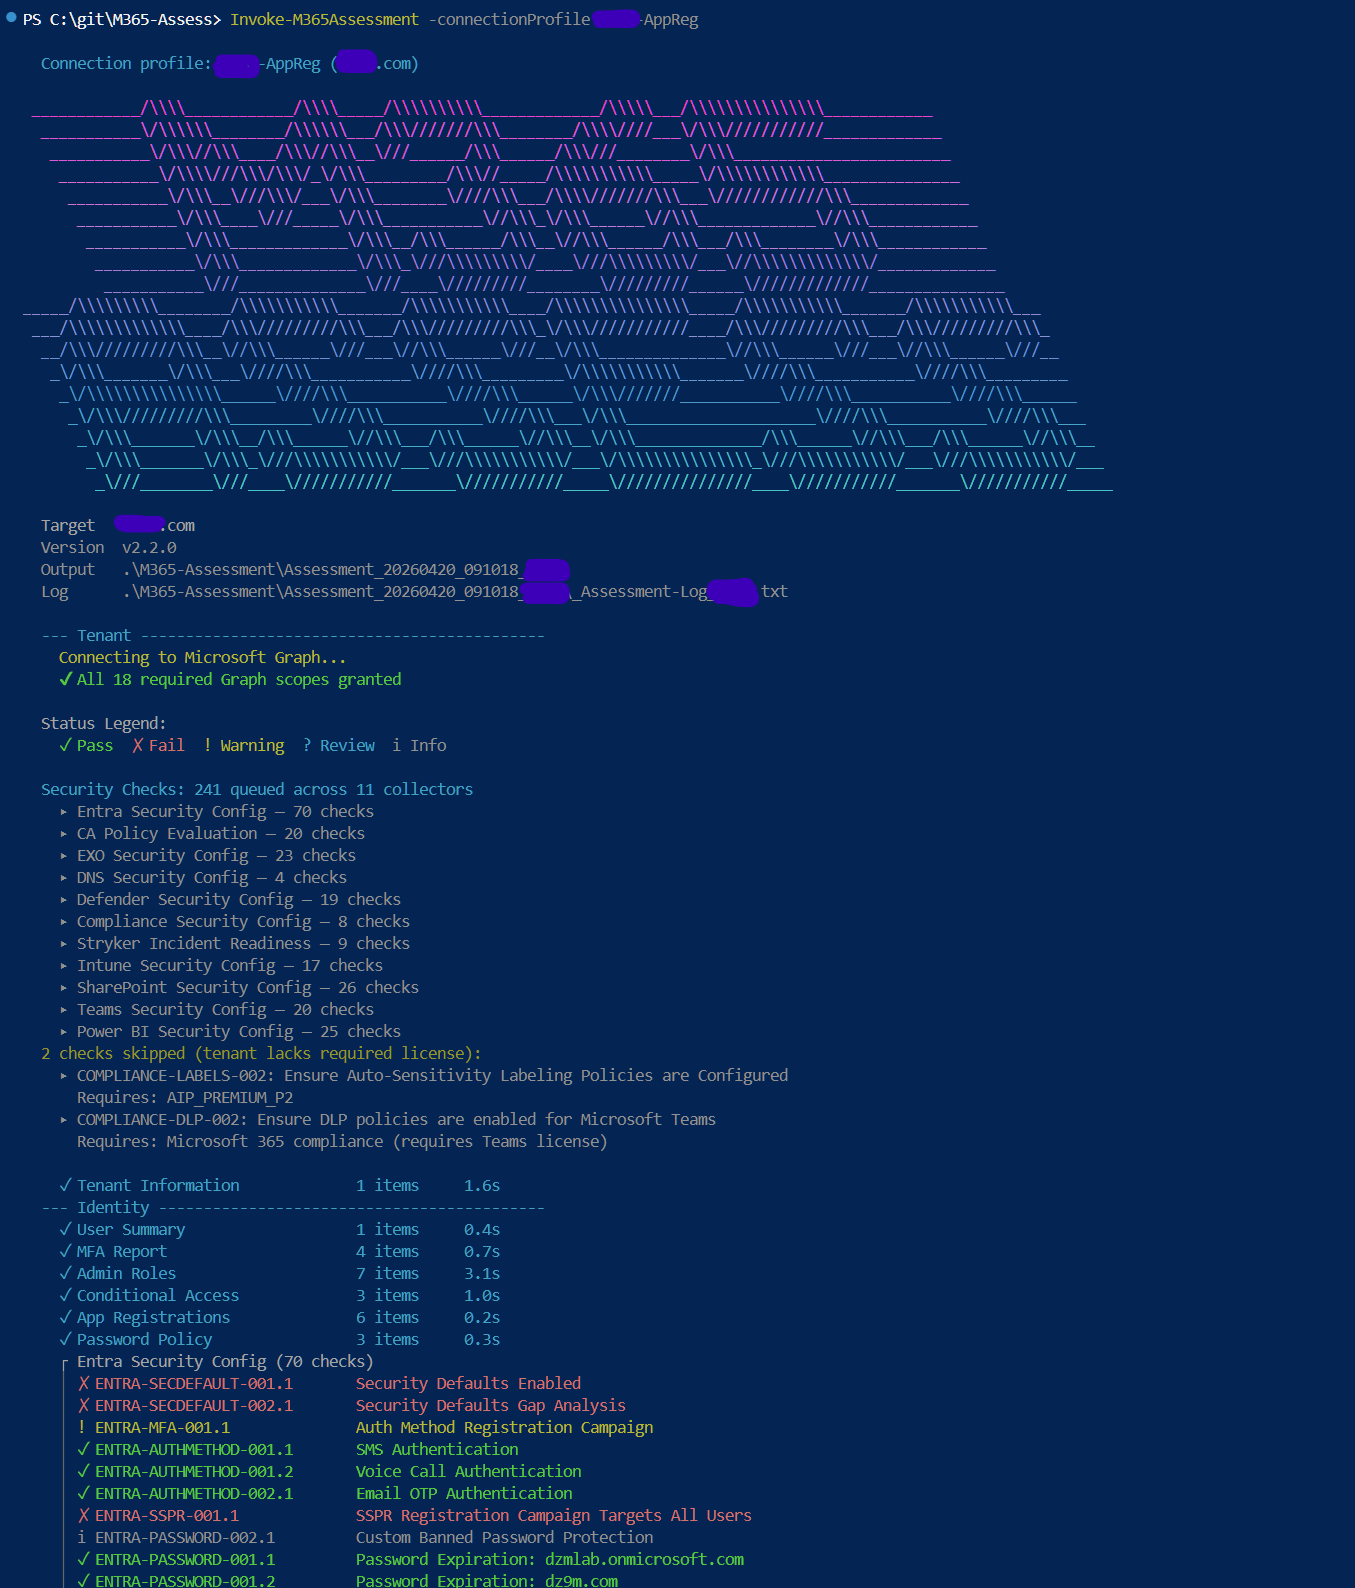 galvnyz/m365-assess
أكثر من 290 فحصًا آليًا عبر 14 إطار عمل للامتثال، تقرير HTML تفاعلي، لا تغادر بياناتك جهازك.
 kiprotect/kodex
مجموعة أدوات هندسة الخصوصية والأمان: اكتشاف، فهم، إخفاء الهوية جزئيًا، إخفاء الهوية كليًا، تشفير ومشاركة آمنة للبيانات الحساسة والشخصية: الخصوصية…
 armourbird/csf
ArmourBird CSF - إطار أمان الحاويات
 alegrey91/vex8s
إخفاء نقاط الضعف من خلال تطبيق سياق Kubernetes على عمليات المسح
 aquasecurity/trivy-plugin-aqua
مكوّن إضافي لدمج Trivy مع منصة Aqua Security لفحص IaC وخطوط الأنابيب والتبعيات بحثًا عن الثغرات الأمنية وأخطاء الإعداد.








