
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
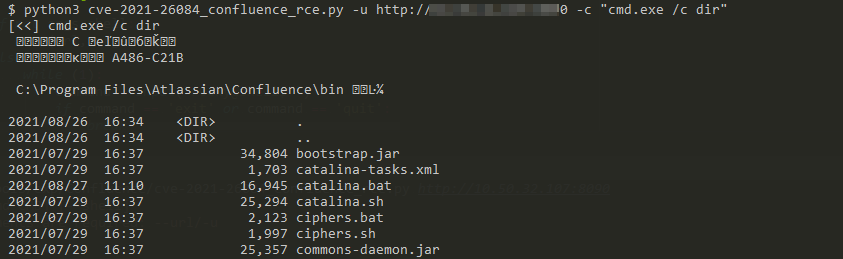
 prettyrecon/cve-2021-26084_confluence
CVE-2021-26084 - ثغرة Confluence لتنفيذ الأوامر عن بُعد قبل المصادقة حقن OGNL مع استرجاع الناتج
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (إثبات المفهوم). إطار استغلال متطور لـ CVE-2025-9074، يستهدف نقاط نهاية Docker API غير الموثَّقة مع قشرة أوامر تفاعلية…
 dakotanelson/multicat
PoC RAT باستخدام مكتبة sneaky-creeper لتسريب البيانات
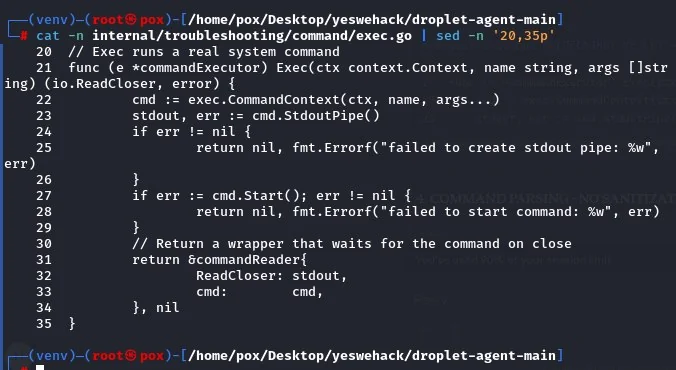 poxsky/cve-2026-24516-digitalocean-rce
نقطة ضعف حرجة في RCE قبل المصادقة (CVSS 10.0) في وكيل DigitalOcean Droplet حتى الإصدار v1.3.2 عبر حقن الأوامر.
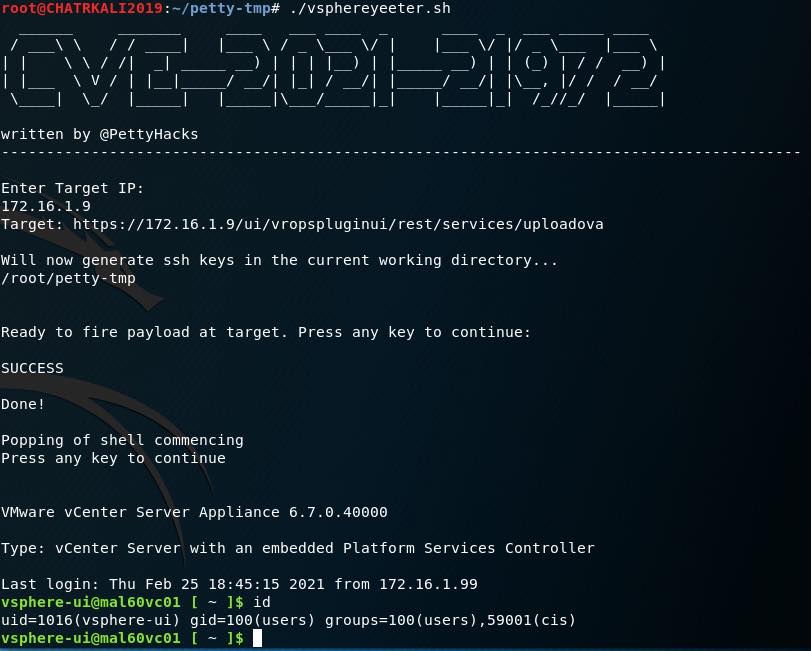 pettyhacks/vsphereyeeter
استغلال POC لـ CVE-2021-21972
 likekabin/cve-2018-2628
استغلال بايثون لـ CVE-2018-2628 يستهدف خوادم WebLogic، يوفر تنفيذ أوامر عن بُعد عبر JSP webshell مع واجهة cmd تفاعلية.
 falcon-lnhg/strutsshell
صدفة سطر أوامر تفاعلية لاستغلال Apache Struts CVE-2017-5638. تؤتمت الاستغلال عبر HTTP/HTTPS مع تفاعل صدفي في الوقت الفعلي على الأهداف الضعيفة.
 badb33f/apache-log4j-poc
إثبات مفهوم لثغرة استعلام LDAP في apache log4j. CVE-2021-44228
 vulnmachines/bitbucket-cve-2022-36804
CVE-2022-36804 ثغرة حقن الأوامر في Atlassian Bitbucket
 noshadi-sec/cve-2026-97229
استغلال بلغة Python للثغرة CVE-2026-97229، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) عبر تعبير نمطي (regex) في أداة فحص GitLab CI. ينشئ مشروعًا، ويدفع إعداد…
 0xblackash/cve-2026-24061
CVE-2026-24061
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - استغلال تنفيذ الأوامر عن بُعد غير المصادق عليه في Langflow
 t54r/cve-2026-10795_poc
تم تعديل إثبات المفهوم (PoC) الخاص بـ CVE-2026-10795 بواسطة الذكاء الاصطناعي - لأغراض تعليمية فقط - استخدمه على مسؤوليتك الخاصة في المختبرات التي…
 ridpath/cve-2021-26828-ultimate
ScadaFlare إطار عمل استغلال RCE مصادق عليه لـ ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 emirpolatt/cve-2022-36446
CVE-2022-36446 - Webmin 1.996 تنفيذ التعليمات البرمجية عن بُعد
 ieee0824/cve-2017-1000117
استغلال إثبات المفهوم لـ CVE-2017-1000117، وهي ثغرة تنفيذ التعليمات البرمجية عن بُعد في Git تنفذ ifconfig عند الاستغلال الناجح.
 hybryx/cve-2020-8165
استغلال Python لـ CVE-2020-8165 يستهدف Rails MemCacheStore و RedisCacheStore. يتيح تنفيذ أوامر عن بُعد عبر إلغاء تسلسل الكائنات التي يوفرها المستخدم…
 dsibilio/follina-spring
خادم لاستضافة/تفعيل حمولات Follina ومولد لمستندات Word خبيثة تستغل بروتوكول MS-MSDT. (CVE-2022-30190)








