
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 yifanzhg/cve-2023-45158
استغلال إثبات المفهوم لـ CVE-2023-45158، وهي ثغرة حقن أوامر في web2py. يوضح تنفيذ تعليمات برمجية عن بعد عبر طلبات HTTP مصممة، بما في ذلك إنشاء…
 4m3rr0r/cve-2011-2523-poc
استغلال بايثون لـ CVE-2011-2523 (VSFTPD 2.3.4 Backdoor Command Execution)
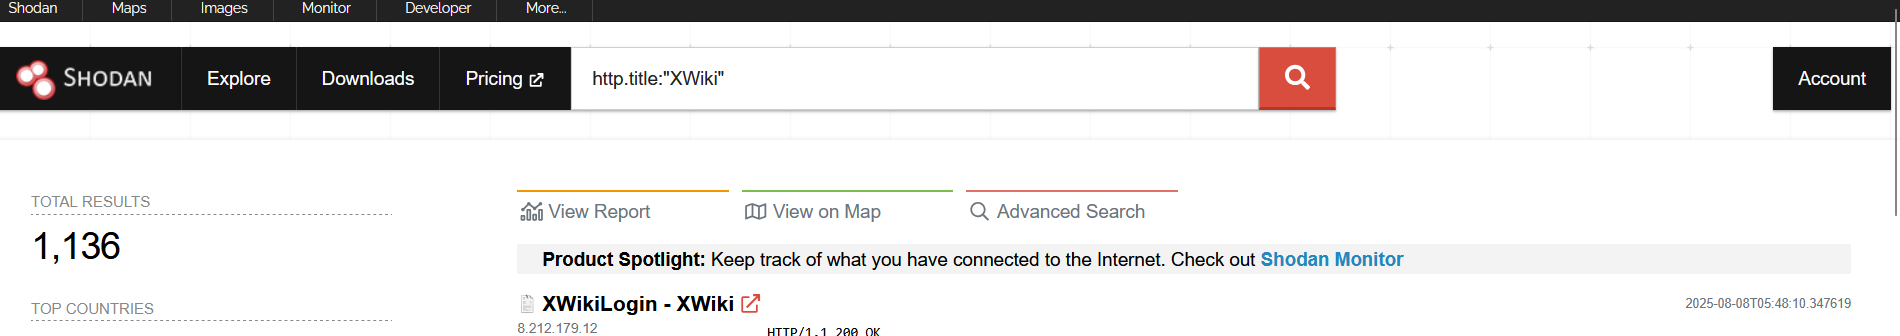 hex00-0x4/cve-2025-24893-xwiki-rce
هذه الثغرة الأمنية يمكن أن تسمح لمستخدم خبيث بتنفيذ كود عن بُعد عن طريق إرسال طلبات مصممة بشكل مناسب إلى محرك البحث الافتراضي SolrSearch
 nanowraith/cve-2024-23692
استغلال لإثبات المفهوم لـ CVE-2024-23692، يوضح حقن الأوامر في HFS عبر طلبات HTTP المصممة لتنفيذ أوامر النظام واسترجاع المخرجات.
 skynoxk/cve-2025-48703
تنفيذ كود عن بُعد في لوحة تحكم CentOS
 langz337/cve-2026-63030
أداة استغلال بلغة Python تربط بين CVE-2026-63030 الخاص بارتباك مسارات REST batch مع CVE-2026-60137 الخاص بحقن SQL لتحقيق تنفيذ أوامر عن بُعد (RCE)…
 0xblackash/cve-2026-24061
CVE-2026-24061
 saidbenaissa/cve-2025-11953-vulnerability-demo
عرض CVE-2025-11953: ثغرة RCE حرجة في React Native CLI (CVSS 9.8). بحث أمني تعليمي مع براهين المفهوم للاستغلال واستراتيجيات التخفيف.
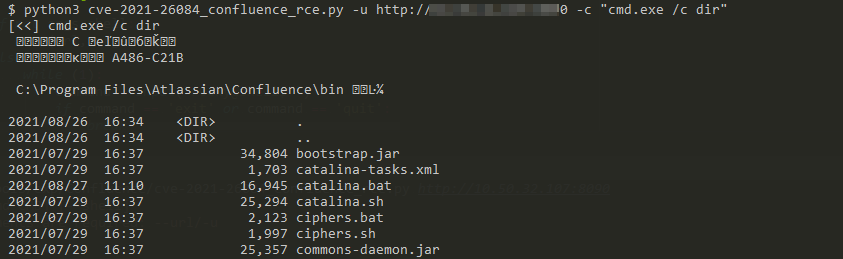 prettyrecon/cve-2021-26084_confluence
CVE-2021-26084 - ثغرة Confluence لتنفيذ الأوامر عن بُعد قبل المصادقة حقن OGNL مع استرجاع الناتج
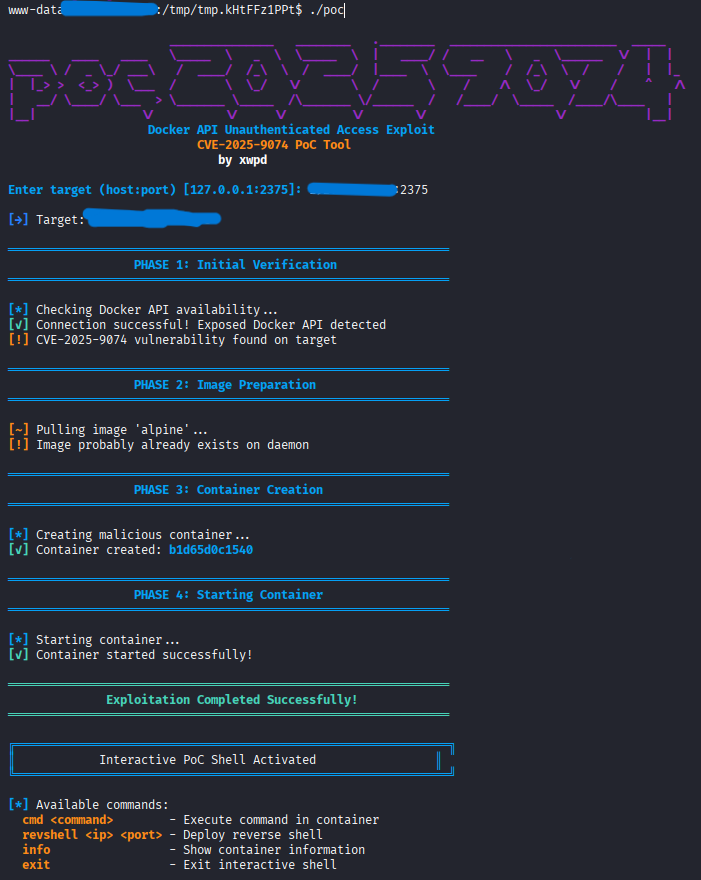 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (إثبات المفهوم). إطار استغلال متطور لـ CVE-2025-9074، يستهدف نقاط نهاية Docker API غير الموثَّقة مع قشرة أوامر تفاعلية…
 dakotanelson/multicat
PoC RAT باستخدام مكتبة sneaky-creeper لتسريب البيانات
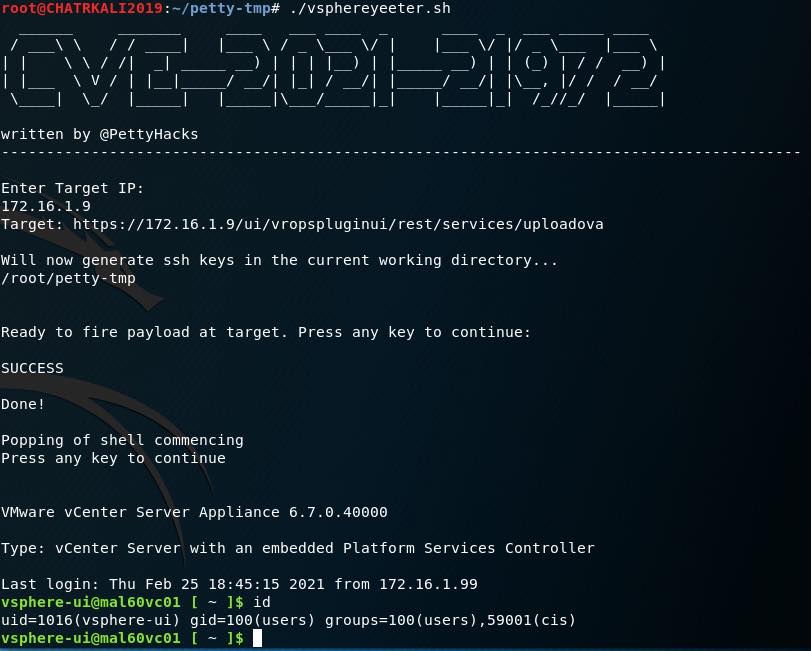 pettyhacks/vsphereyeeter
استغلال POC لـ CVE-2021-21972
 likekabin/cve-2018-2628
استغلال بايثون لـ CVE-2018-2628 يستهدف خوادم WebLogic، يوفر تنفيذ أوامر عن بُعد عبر JSP webshell مع واجهة cmd تفاعلية.
 falcon-lnhg/strutsshell
صدفة سطر أوامر تفاعلية لاستغلال Apache Struts CVE-2017-5638. تؤتمت الاستغلال عبر HTTP/HTTPS مع تفاعل صدفي في الوقت الفعلي على الأهداف الضعيفة.
 badb33f/apache-log4j-poc
إثبات مفهوم لثغرة استعلام LDAP في apache log4j. CVE-2021-44228
 vulnmachines/bitbucket-cve-2022-36804
CVE-2022-36804 ثغرة حقن الأوامر في Atlassian Bitbucket
 ridpath/cve-2021-26828-ultimate
ScadaFlare إطار عمل استغلال RCE مصادق عليه لـ ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 emirpolatt/cve-2022-36446
CVE-2022-36446 - Webmin 1.996 تنفيذ التعليمات البرمجية عن بُعد








