
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 ed1s0nz/cyberstrikeai
نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.
 joshuagodwin7929/purple-team-automation
محاكاة الخصم الآلية (Caldera) ضد مختبر AD للتحقق من تغطية كشف Sigma وربط النتائج بـ MITRE ATT&CK.
 absllk/hexestra
بيئة تطوير متكاملة لاختبار الاختراق أصلية بالذكاء الاصطناعي، حيث يتشارك المشغّلون ووكيل ذكاء اصطناعي المتصفح، والطرفيات، والتقاط حركة المرور،…
 ahmyth/ahmyth-android-rat
أداة الإدارة عن بُعد لنظام أندرويد
 kypvas/red-team-map
خريطة معمارية عمليات الفريق الأحمر مرجع شامل للمشغّل — من البنية التحتية إلى التأثير
 m4elstr0m/gophoner
تحقق في الوقت نفسه مما إذا كان رقم هاتف مسجلاً على التطبيقات والمواقع الشائعة، دون أي متطلبات مسبقة 📞
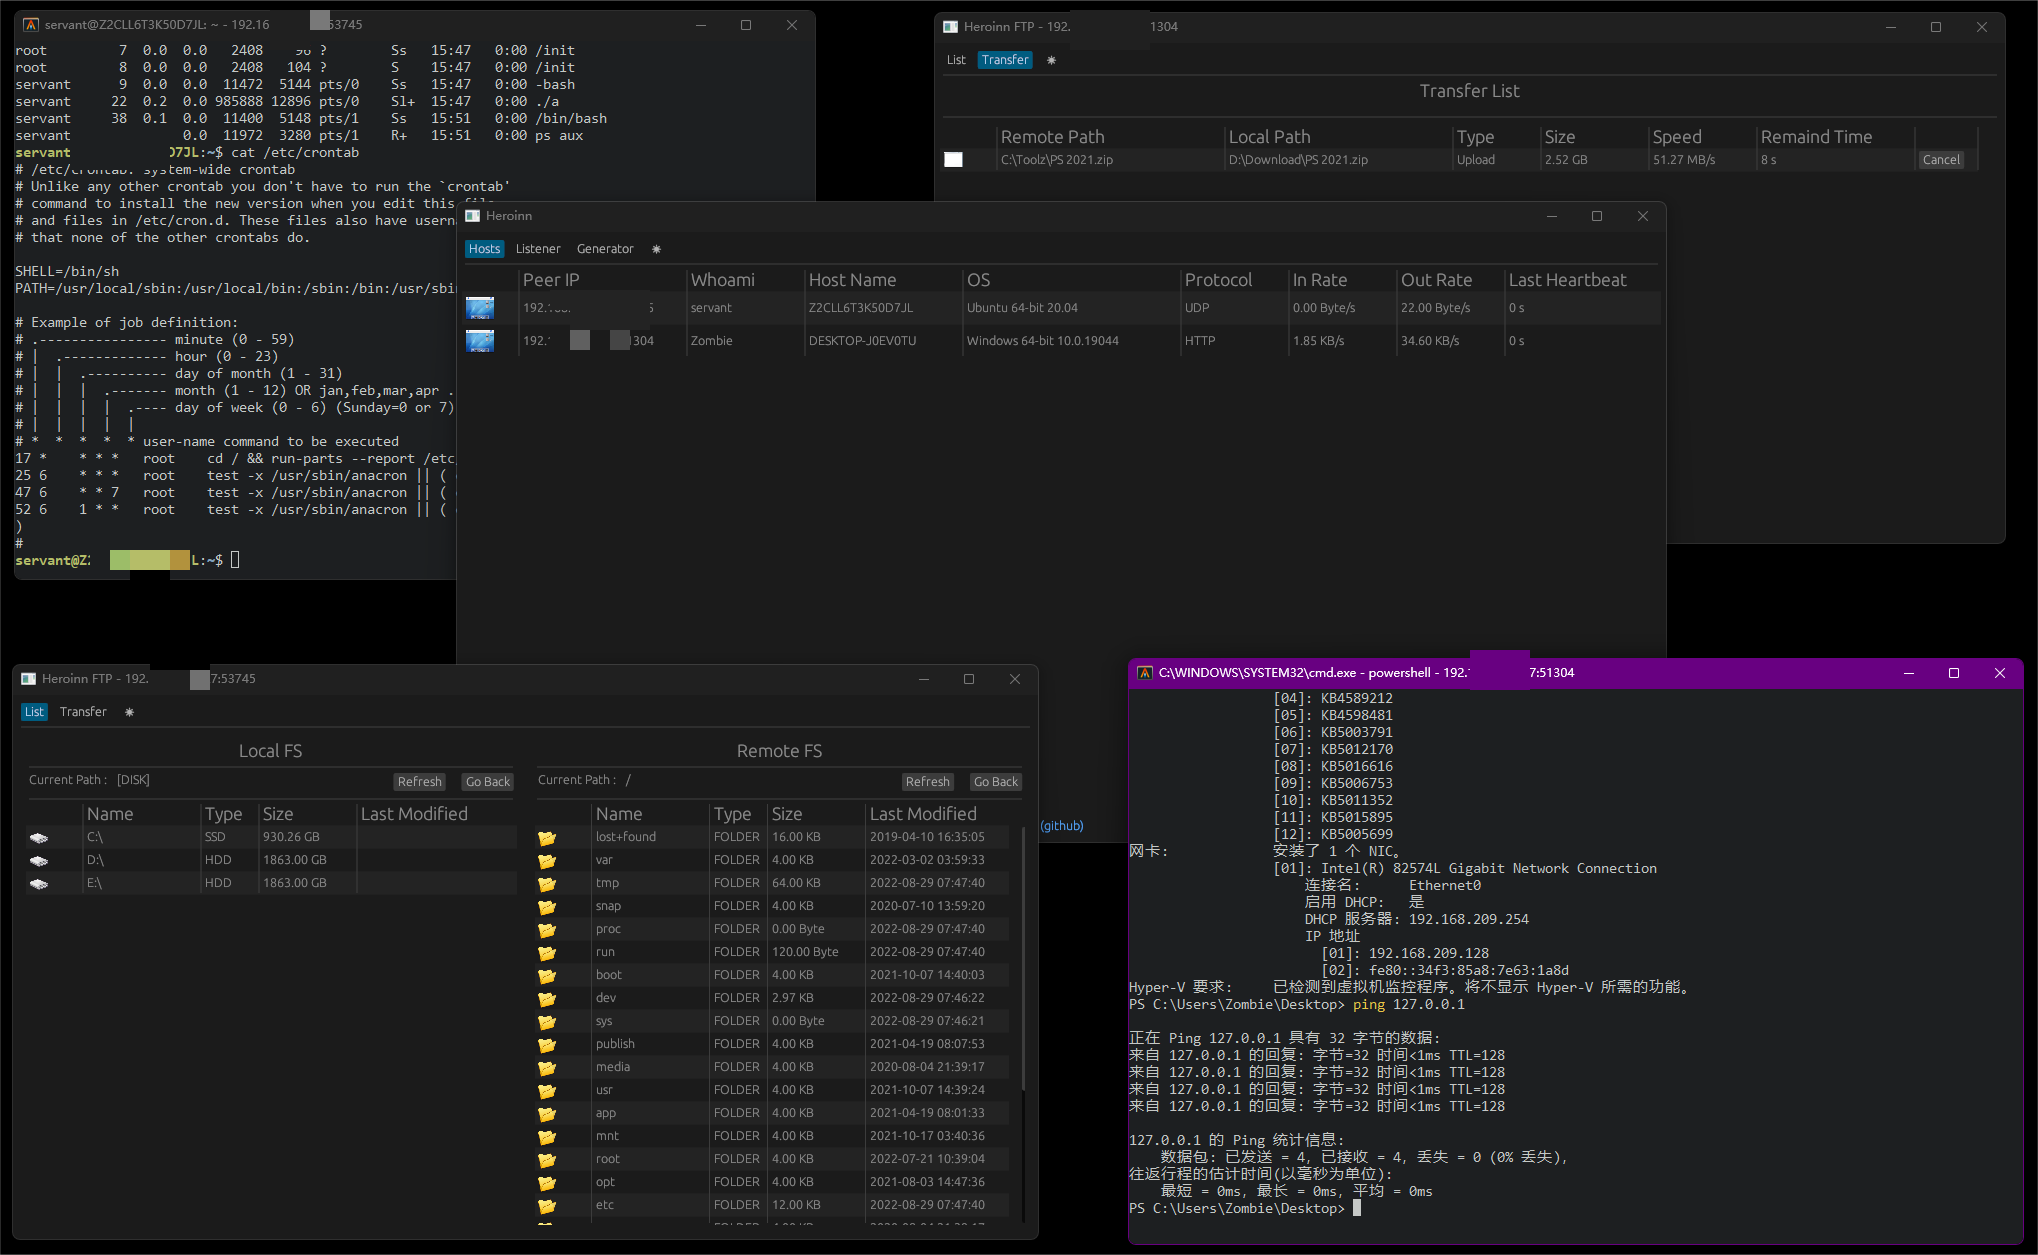 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 karmanya03/overthrone
إطار عمل لاستغلال Active Directory مكتوب بالكامل بلغة Rust: تعداد LDAP/SMB/Kerberos، وإيجاد المسارات في مخطط الهجوم، وKerberoasting، وNTLM relay،…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 azeemidrisi/phonesploit-pro
أداة اختراق شاملة للاستيلاء عن بُعد على أجهزة أندرويد.
 roostercoopllc/flipper-mcp
خادم MCP مدعوم بالذكاء الاصطناعي لـ Flipper Zero. تحكم في SubGHz وNFC وRFID وIR وBLE وGPIO والمزيد عبر WiFi باستخدام Claude أو أي عميل MCP.
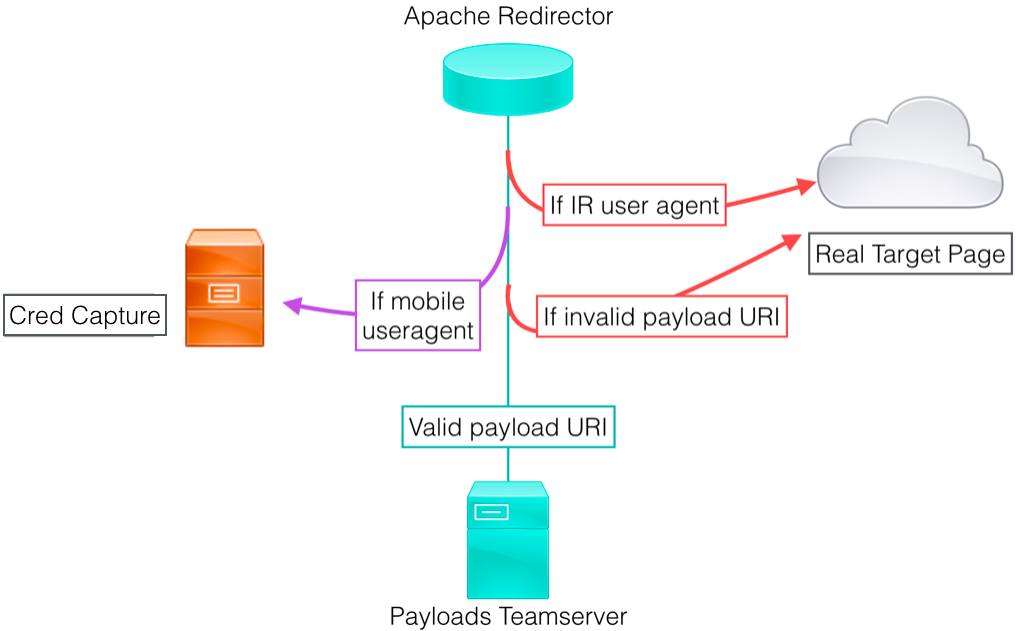 bluscreenofjeff/red-team-infrastructure-wiki
# دليل لتجميع موارد تقوية البنية التحتية للفريق الأحمر
bishopfox/sliverإطار محاكاة الخصوم
 ivancabrera02/r2socks
نفق وكيل SOCKS5 عبر تخزين كائنات Cloudflare R2، مع وكلاء Python وC++ بدون تبعيات يقومون بتمرير حركة TCP عبر كائنات R2 المشفرة للوصول الخفي.
 purpleailab/decepticon
عامل اختراق ذاتي لفرق الاختبارات الهجومية
 capture0x/adstrike
إطار عمل أحمر للفريق الأحمر في Active Directory معياري مدعوم بالذكاء الاصطناعي لاختبار الاختراق المصرح به، وتعداد AD، وتحليل مسار الهجوم، وسير عمل…
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 jpillora/chisel
نفق TCP/UDP سريع عبر HTTP مع تشفير SSH، يدعم إعادة توجيه المنافذ العكسية، ووكيل SOCKS5، والمصادقة من العميل لاختراق الشبكة بأمان وتجاوز جدران الحماية.








