Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cipher-attack/chimera
أمان أندرويدأمن البلوتوثالاستغلالاختراق الأجهزةاختبار الاختراقالقيادة والسيطرةالفريق الأحمر
GitHubcipher-attack/chimera

Chimera

حاقن حمولة ومحاكي HID لأندرويد مثل Hak5 و Rubber Ducky

عرض المستودع
23365منذ 5 أشهرتمت المراجعة من قبل Kitploit
مشاركة
شعار Chimera

Chimera

محاكاة الأجهزة واستغلال القرب

Android Root

لماذا

أجهزة Hak5 ثقيلة وواضحة. هاتفي يحتوي على نواة لينكس كاملة، لذا جعلته يقوم بنفس المهمة — محاكاة HID، RNDIS، تخزين ضخم، كل شيء — مباشرة عبر ConfigFS. لا حاجة لأجهزة إضافية. لا كابلات متدلية من الحقيبة.

قم بتوصيله بالهدف، اختر الحمولة، شغلها. تذهب ضغطات المفاتيح مباشرة إلى /dev/hidg0. لا شيء في المنتصف.
ما يفعله

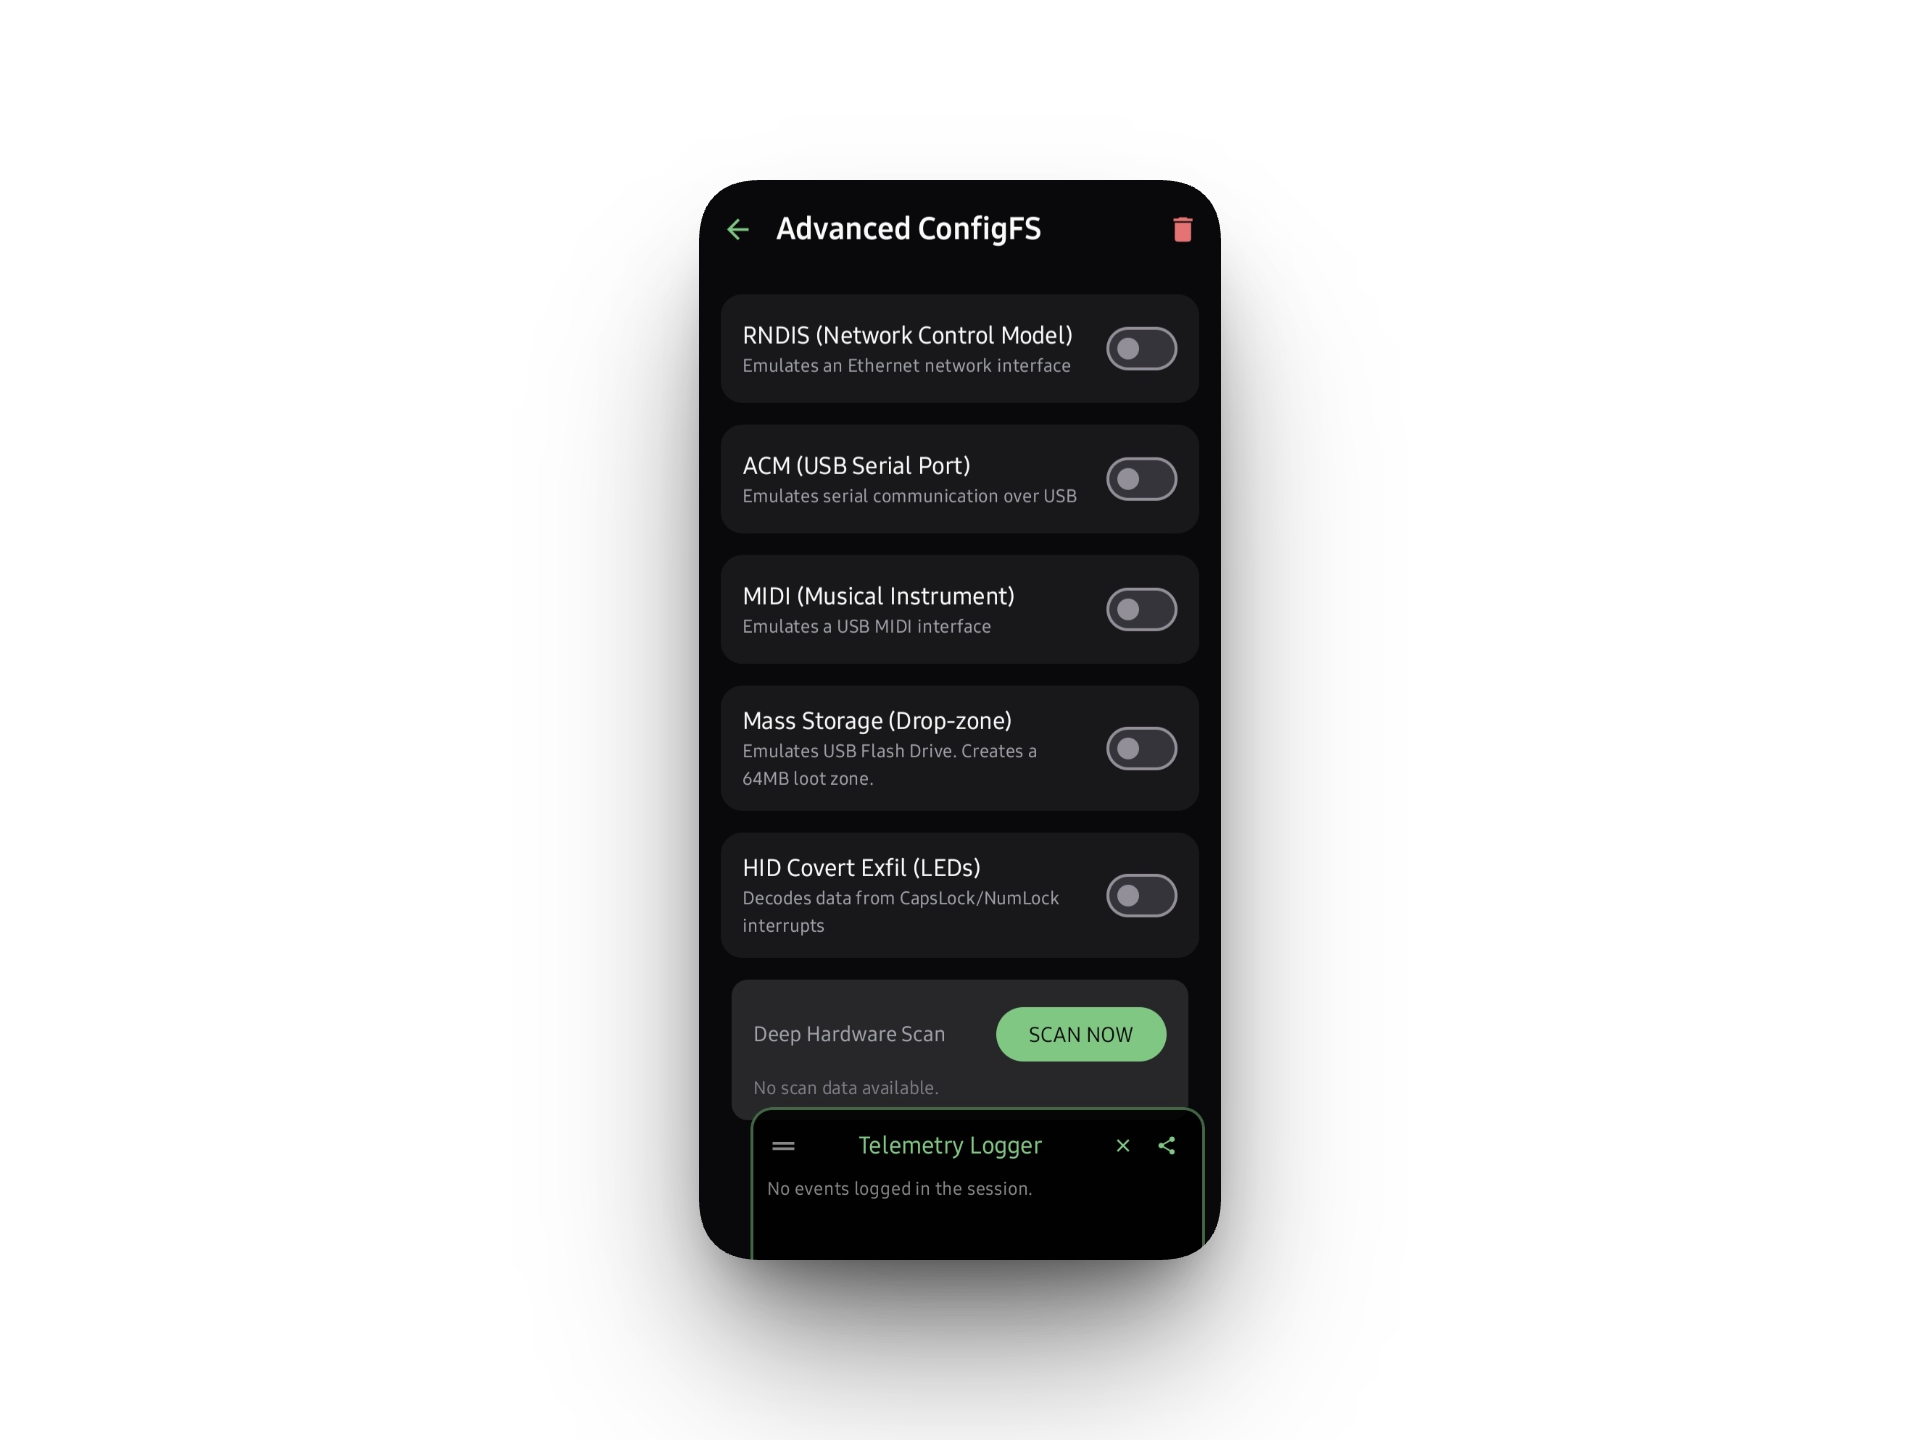
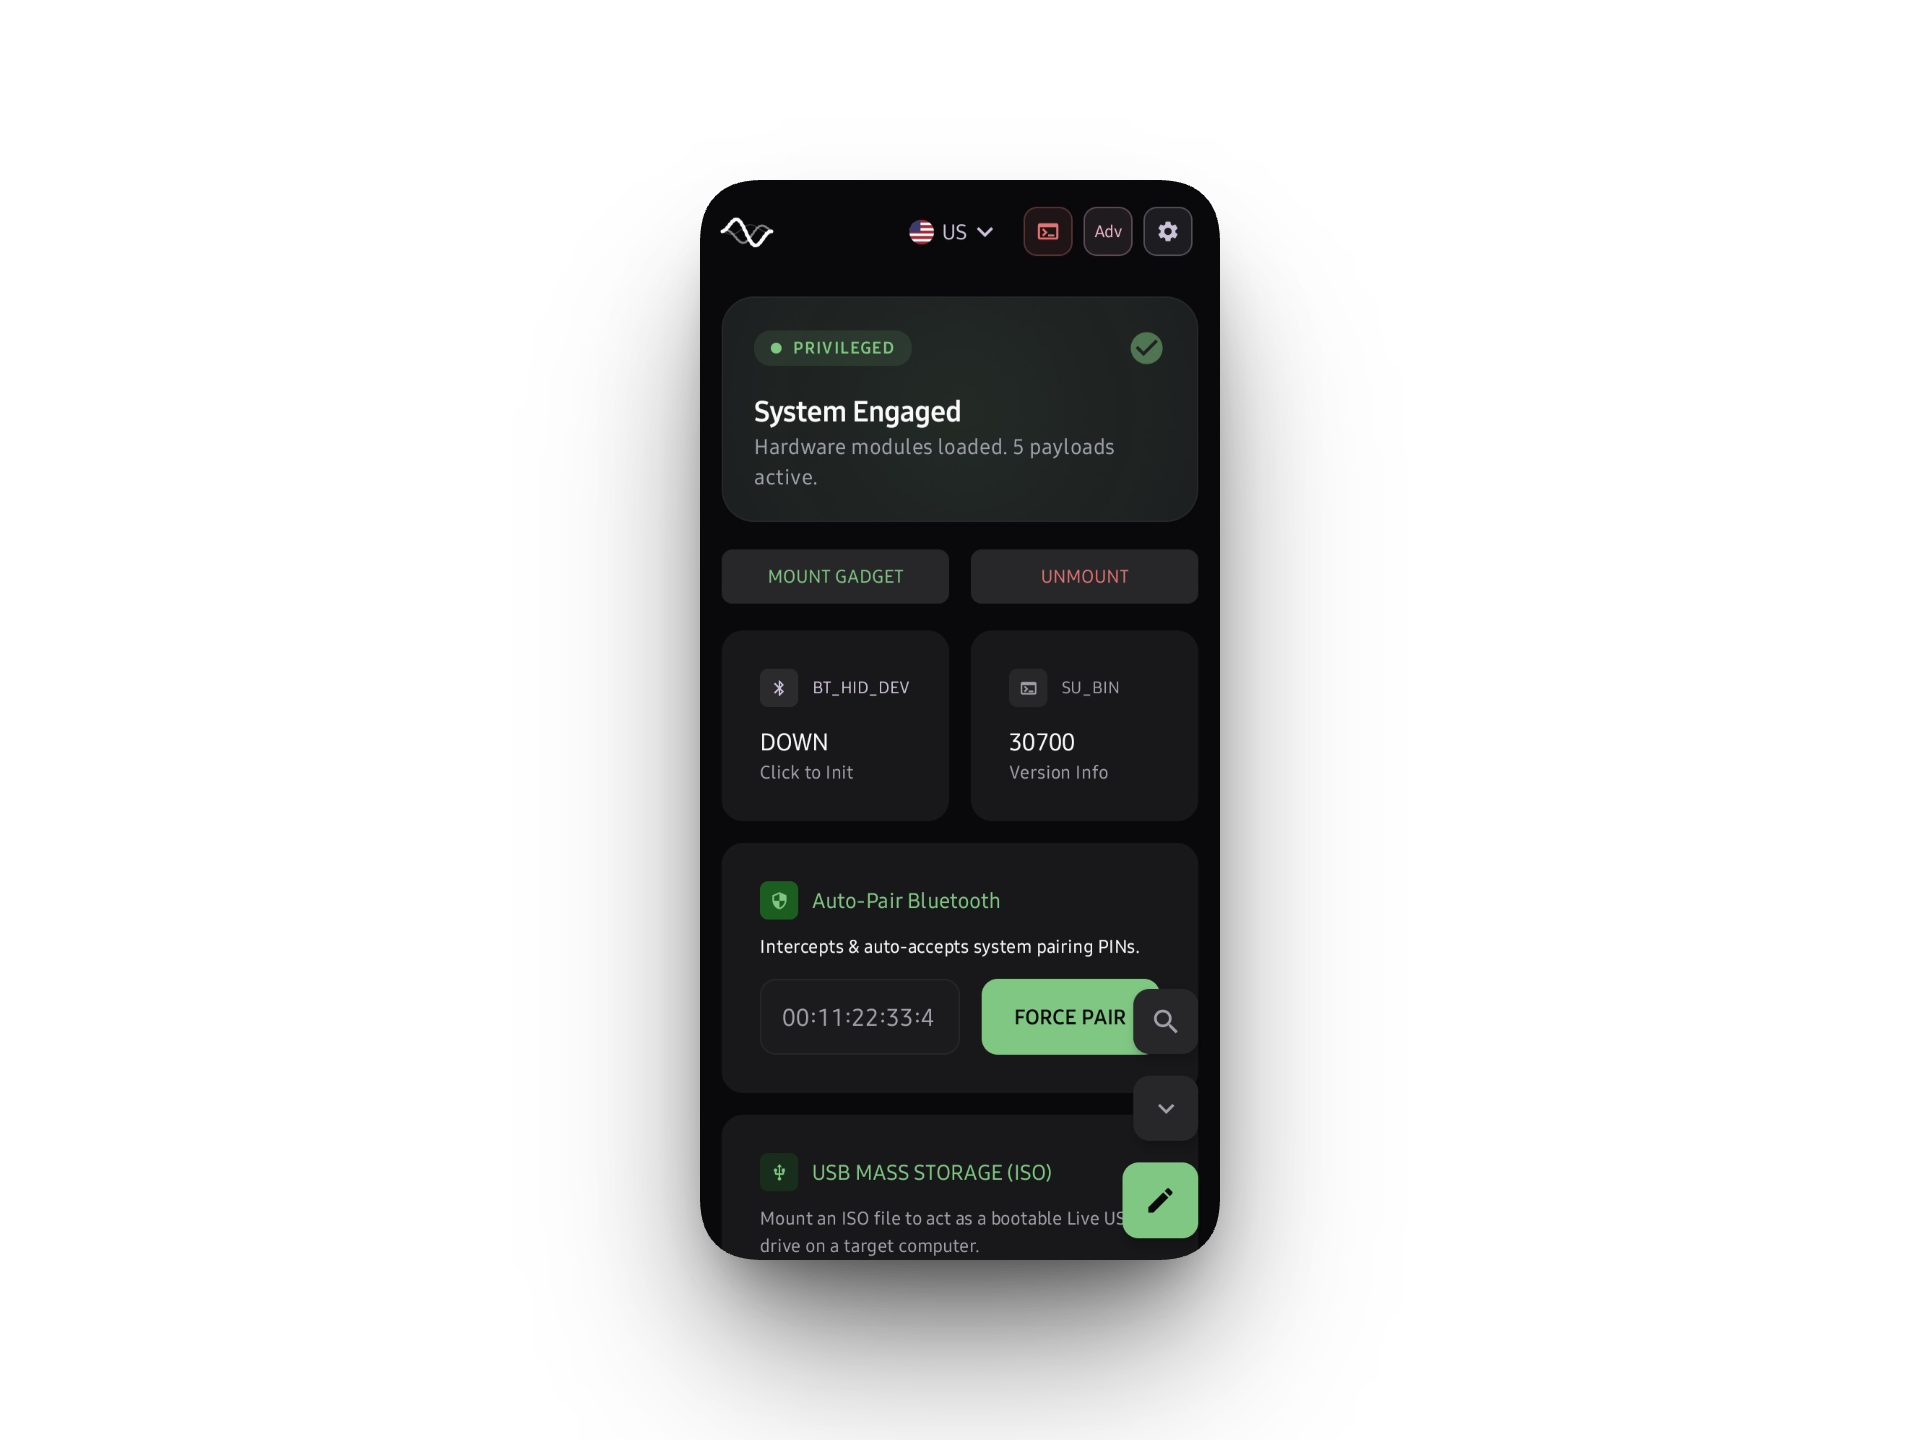
  • HID خام عبر ConfigFS — يتجاوز رصة USB الخاصة بأندرويد بالكامل، يكتب البايتات مباشرة إلى /dev/hidg0. سريع، ومعظم أنظمة EDR تراه كلوحة مفاتيح عامة.
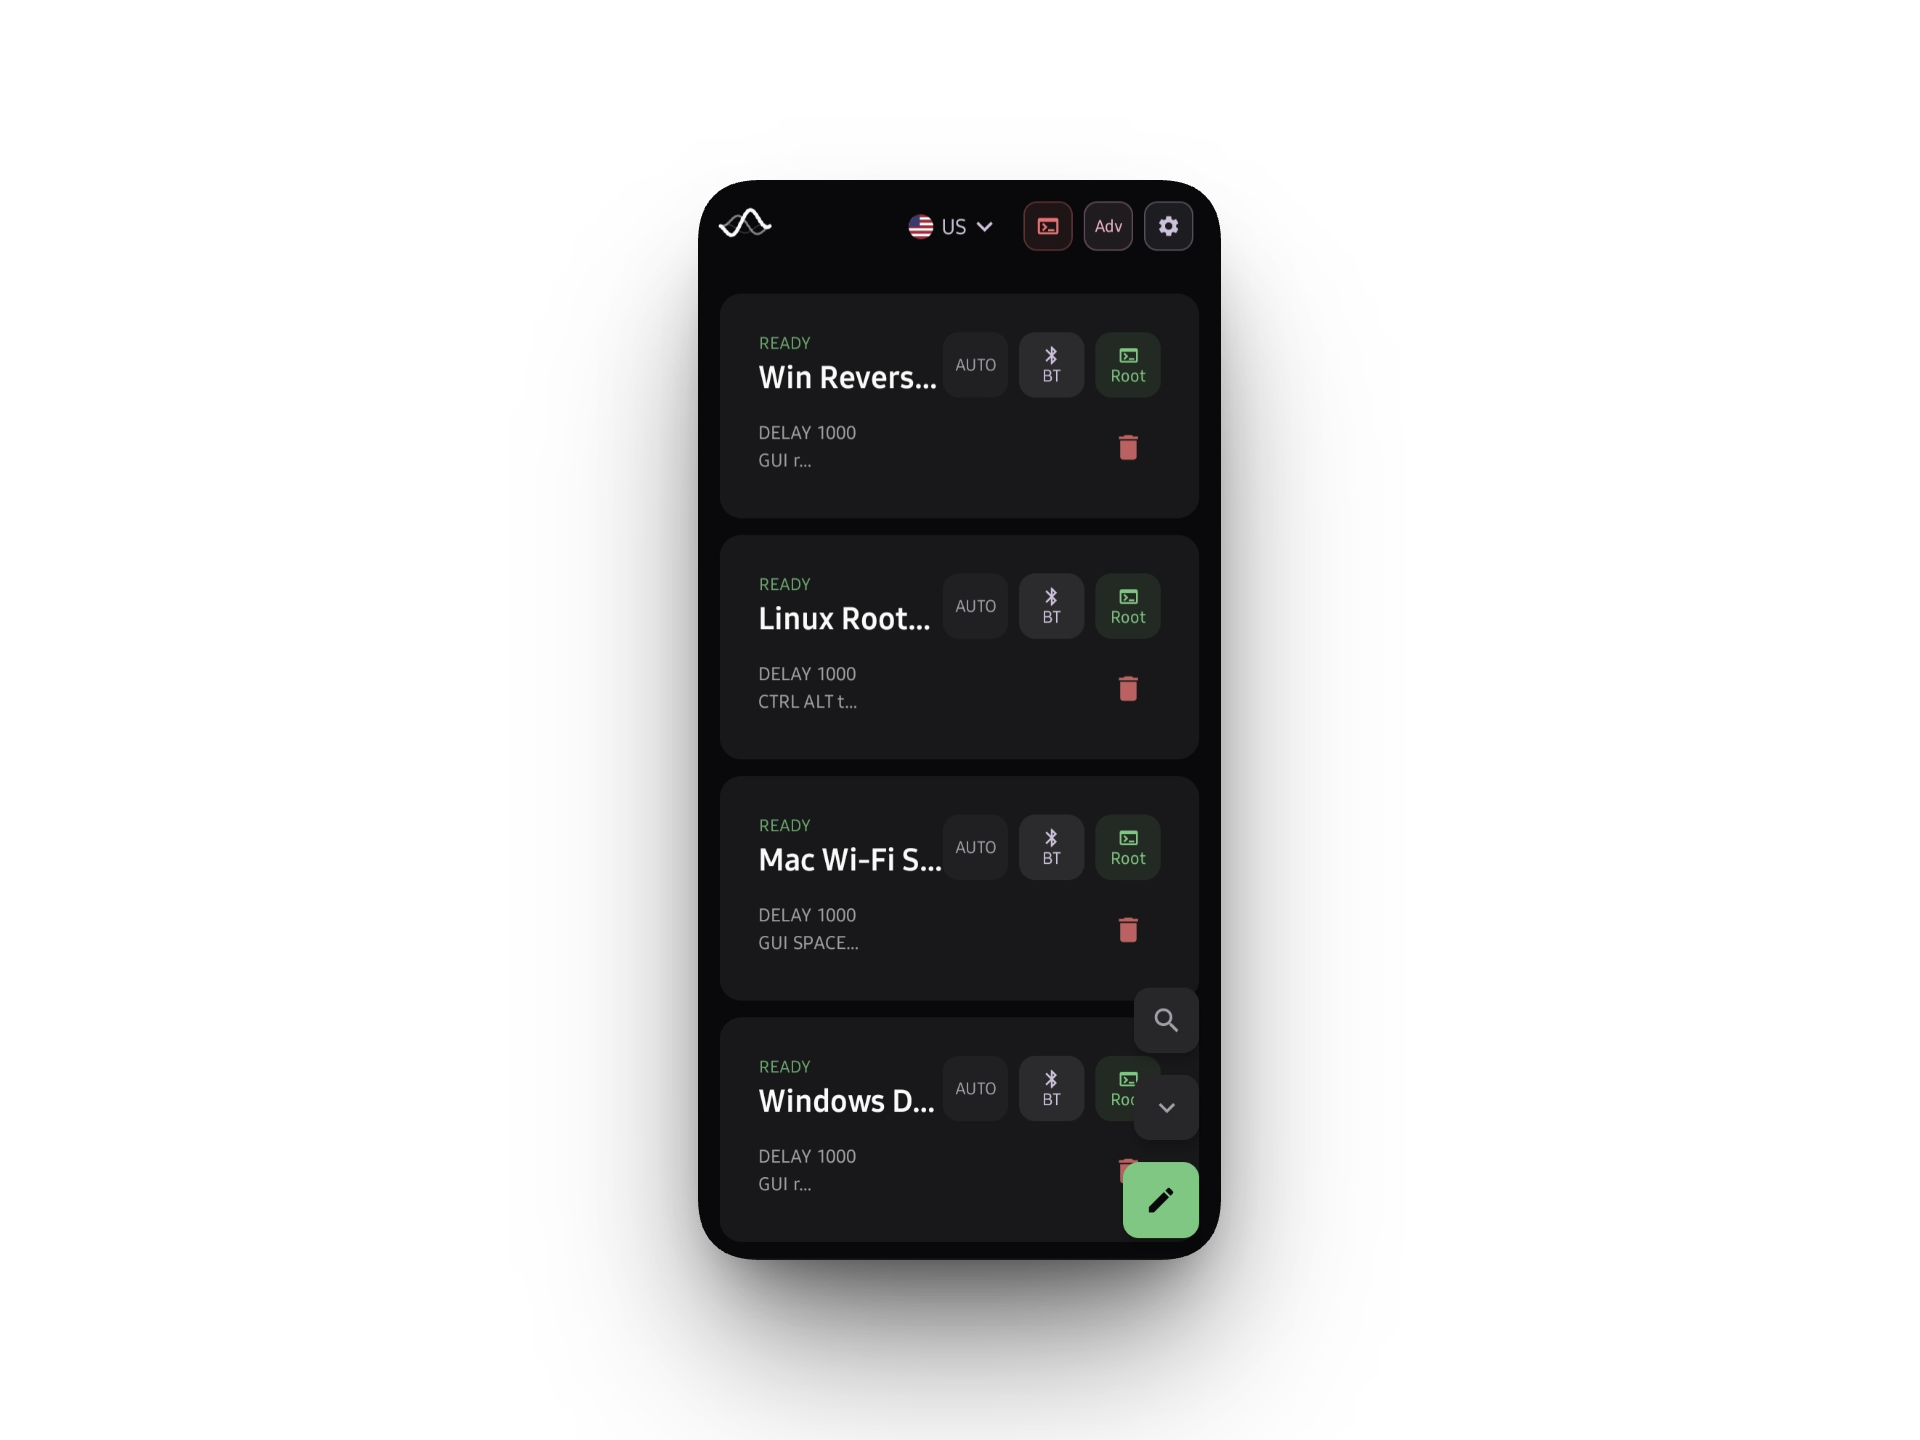
  • DuckyScript على الجهاز — اكتب وشغل الحمولات من المحرر المدمج. لا حاجة لجهاز كمبيوتر محمول، المترجم يطلق المقاطعات فورًا.
  • مكتبة الحمولات — استيراد ملفات .txt من التخزين المحلي أو سحبها مباشرة من مستودع مجتمع Hak5 داخل التطبيق.
  • C2 خارج النطاق عبر RNDIS — يعرض الهاتف نفسه كمحول إيثرنت USB (usb0) ويشغل خادم ويب صغير لتبديل الحمولات أو التحقق من الحالة من جهاز آخر. تلتقطه ويندوز تلقائيًا. الماك صعب مع توقيعات USB المركبة، تحذير مسبق.
  • بديل BLE HID — منفذ USB مسدود؟ حوّل إلى بلوتوث وادفع ضغطات المفاتيح عبر L2CAP بدلاً من ذلك.
  • تزوير التخزين الضخم — يربط ملف .bin أو .img بـ usb_f_mass_storage. يظهر الهاتف كمحرك وميض على الهدف.

التقنية المستخدمة

واجهة أمامية بلغة Kotlin، وC++ لأي شيء يمس العتاد.

  • واجهة المستخدم — Jetpack Compose
  • المهام المتزامنة (Coroutines) — تمنع عمليات الإدخال/الإخراج الخاصة بجهاز الأحرف من الخيط الرئيسي
  • JNI — تقرأ C++ sysfs مباشرة لمعرفة ما قامت النواة بترجمته بالفعل

الإعداد

يحتاج صلاحيات الجذر (Root). هذا هو الشرط الصعب.

  1. Magisk، KernelSU، APatch — لا يهم أيهم.
  2. النواة تحتاج CONFIG_USB_CONFIGFS و CONFIG_USB_CONFIGFS_F_HID. النوى الافتراضية عادة لا تحتويها. قم بتثبيت NetHunter إذا كانت نواتك لا تحتويها.
  3. أندرويد 11+ من أجل BLE HID.

يعمل BLE HID بشكل موثوق عبر معظم الأجهزة. أما ConfigFS السلكي فقصة مختلفة — يعتمد كليًا على ما تركته الشركة المصنعة في النواة. إذا جعلته يعمل على شيء غير معتاد (Pixel قديم، OnePlus، أياً كان)، الصق مخرجات dmesg الخاصة بك في تبويب المشكلات (Issues). نحاول بناء قائمة توافق.

البناء

git clone https://github.com/cipher-attack/chimera.git
cd chimera
# Set NDK path in local.properties first or the JNI build will fail immediately
./gradlew assembleDebug

ملاحظات الأمن العملياتي

  • يحتاج الهدف إلى ثانية أو اثنتين لتركيب مشغل HID بعد التوصيل. إذا بدأت بإرسال ضغطات المفاتيح مبكرًا جدًا فإنها تختفي. ضع DELAY 1000 في أعلى كل حمولة.
  • وضع السكون (Doze) سيقتل المهام المتزامنة الخلفية عندما تنطفئ الشاشة. اذهب إلى إعدادات البطارية واستثنِ Chimera، وإلا فسوف ينقطع اتصال C2 في منتصف التشغيل.

الوثائق

يغطي DOCUMENTATION.md جسر JNI وإعداد USB المركب بالتفصيل. اقرأ CONTRIBUTING.md و CODE_OF_CONDUCT.md قبل فتح طلب سحب (PR).

التحميلات

  • APK الإصدار الرسمي — مجردة، للاستخدام الفعلي
  • APK التصحيح — سجلات مفصلة، استخدمها عندما لا تعمل حمولات ConfigFS

الاتصال

  • تيليجرام
  • GitHub
  • [email protected]

إخلاء مسؤولية: بُني لأعمال الفريق الأحمر المصرح بها وأمن العتاد المادي. احصل على إذن كتابي قبل التوصيل بأي شيء.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    327
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →