#1

 attl4s/freemetsrvloader
مشتق من freeBokuLoader يستهدف ويحرر حزمة DLL الانعكاسية الأولية الخاصة بـ Metsrv.
 al1ex/cve-2020-17530
S2-061 CVE-2020-17530
 preludeorg/cua-kit
أدوات لمهاجمة وكلاء استخدام الحاسوب
 duy-31/cve-2023-46805_cve-2024-21887
ثغرة تجاوز المصادقة في المكوّن الإلكتروني لـ Ivanti ICS 9.x و22.x وIvanti Policy Secure تسمح لمهاجم عن بُعد بالوصول إلى الموارد المقيدة عن طريق تجاوز…
 advancedhacker101/android-c-sharp-rat-server
هذه إضافة لخادم R.A.T المبني على لغة c# توفر امتدادًا لأنظمة الهواتف القائمة على أندرويد.
 persistent-security/hermes-the-messenger
إثبات مفهوم (PoC) لتحقيق الاستمرارية عبر إشعارات الدفع على نظام ويندوز
 mythicc2profiles/httpx
قابل للتكوين، مدفوع بالمجتمع، ملف تعريف HTTP C2
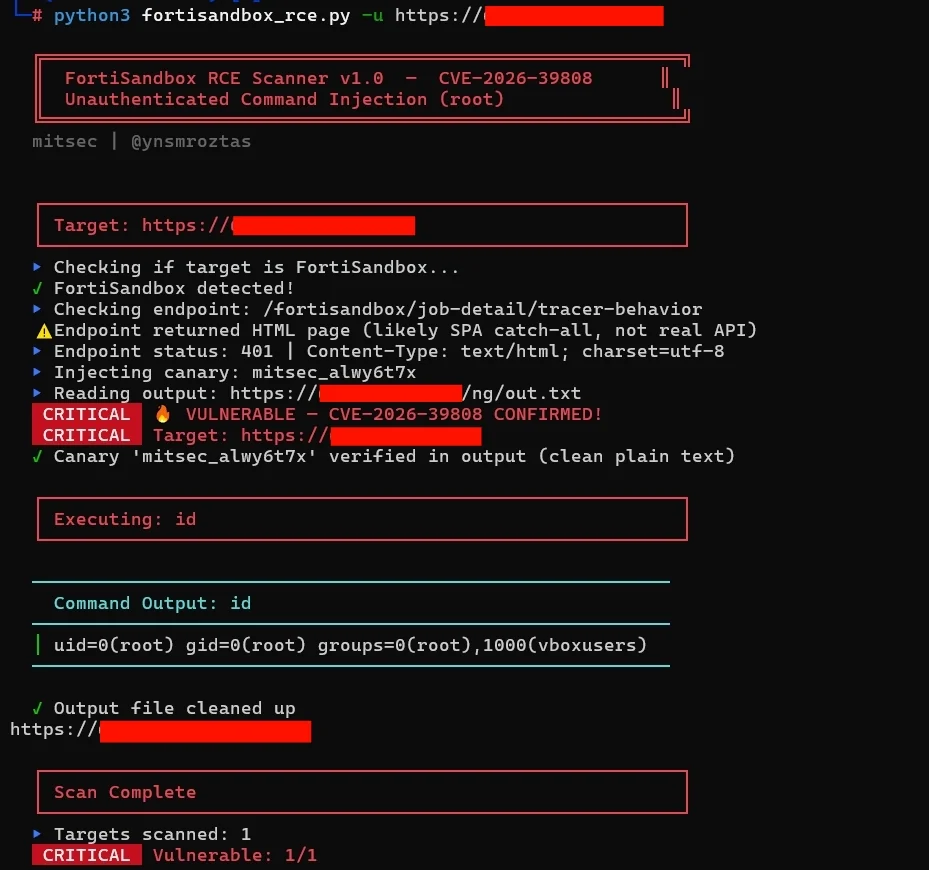 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
# ماسح RCE غير مصادق عليه لـ FortiSandbox CVE-2026-39808 مع تحقق قائم على الكناري، وتنفيذ أوامر، وتكامل خط أنابيب للمسح الجماعي.
 tarantula-team/cve-2019-12949
CVE-2019-12949
 kljunowsky/cve-2024-27348
استغلال إثبات مفهوم (PoC) لتنفيذ تعليمات برمجية عن بُعد دون مصادقة في خادم Apache HugeGraph عبر حقن Groovy. يدعم تنفيذ الأوامر على هدف واحد وعلى…

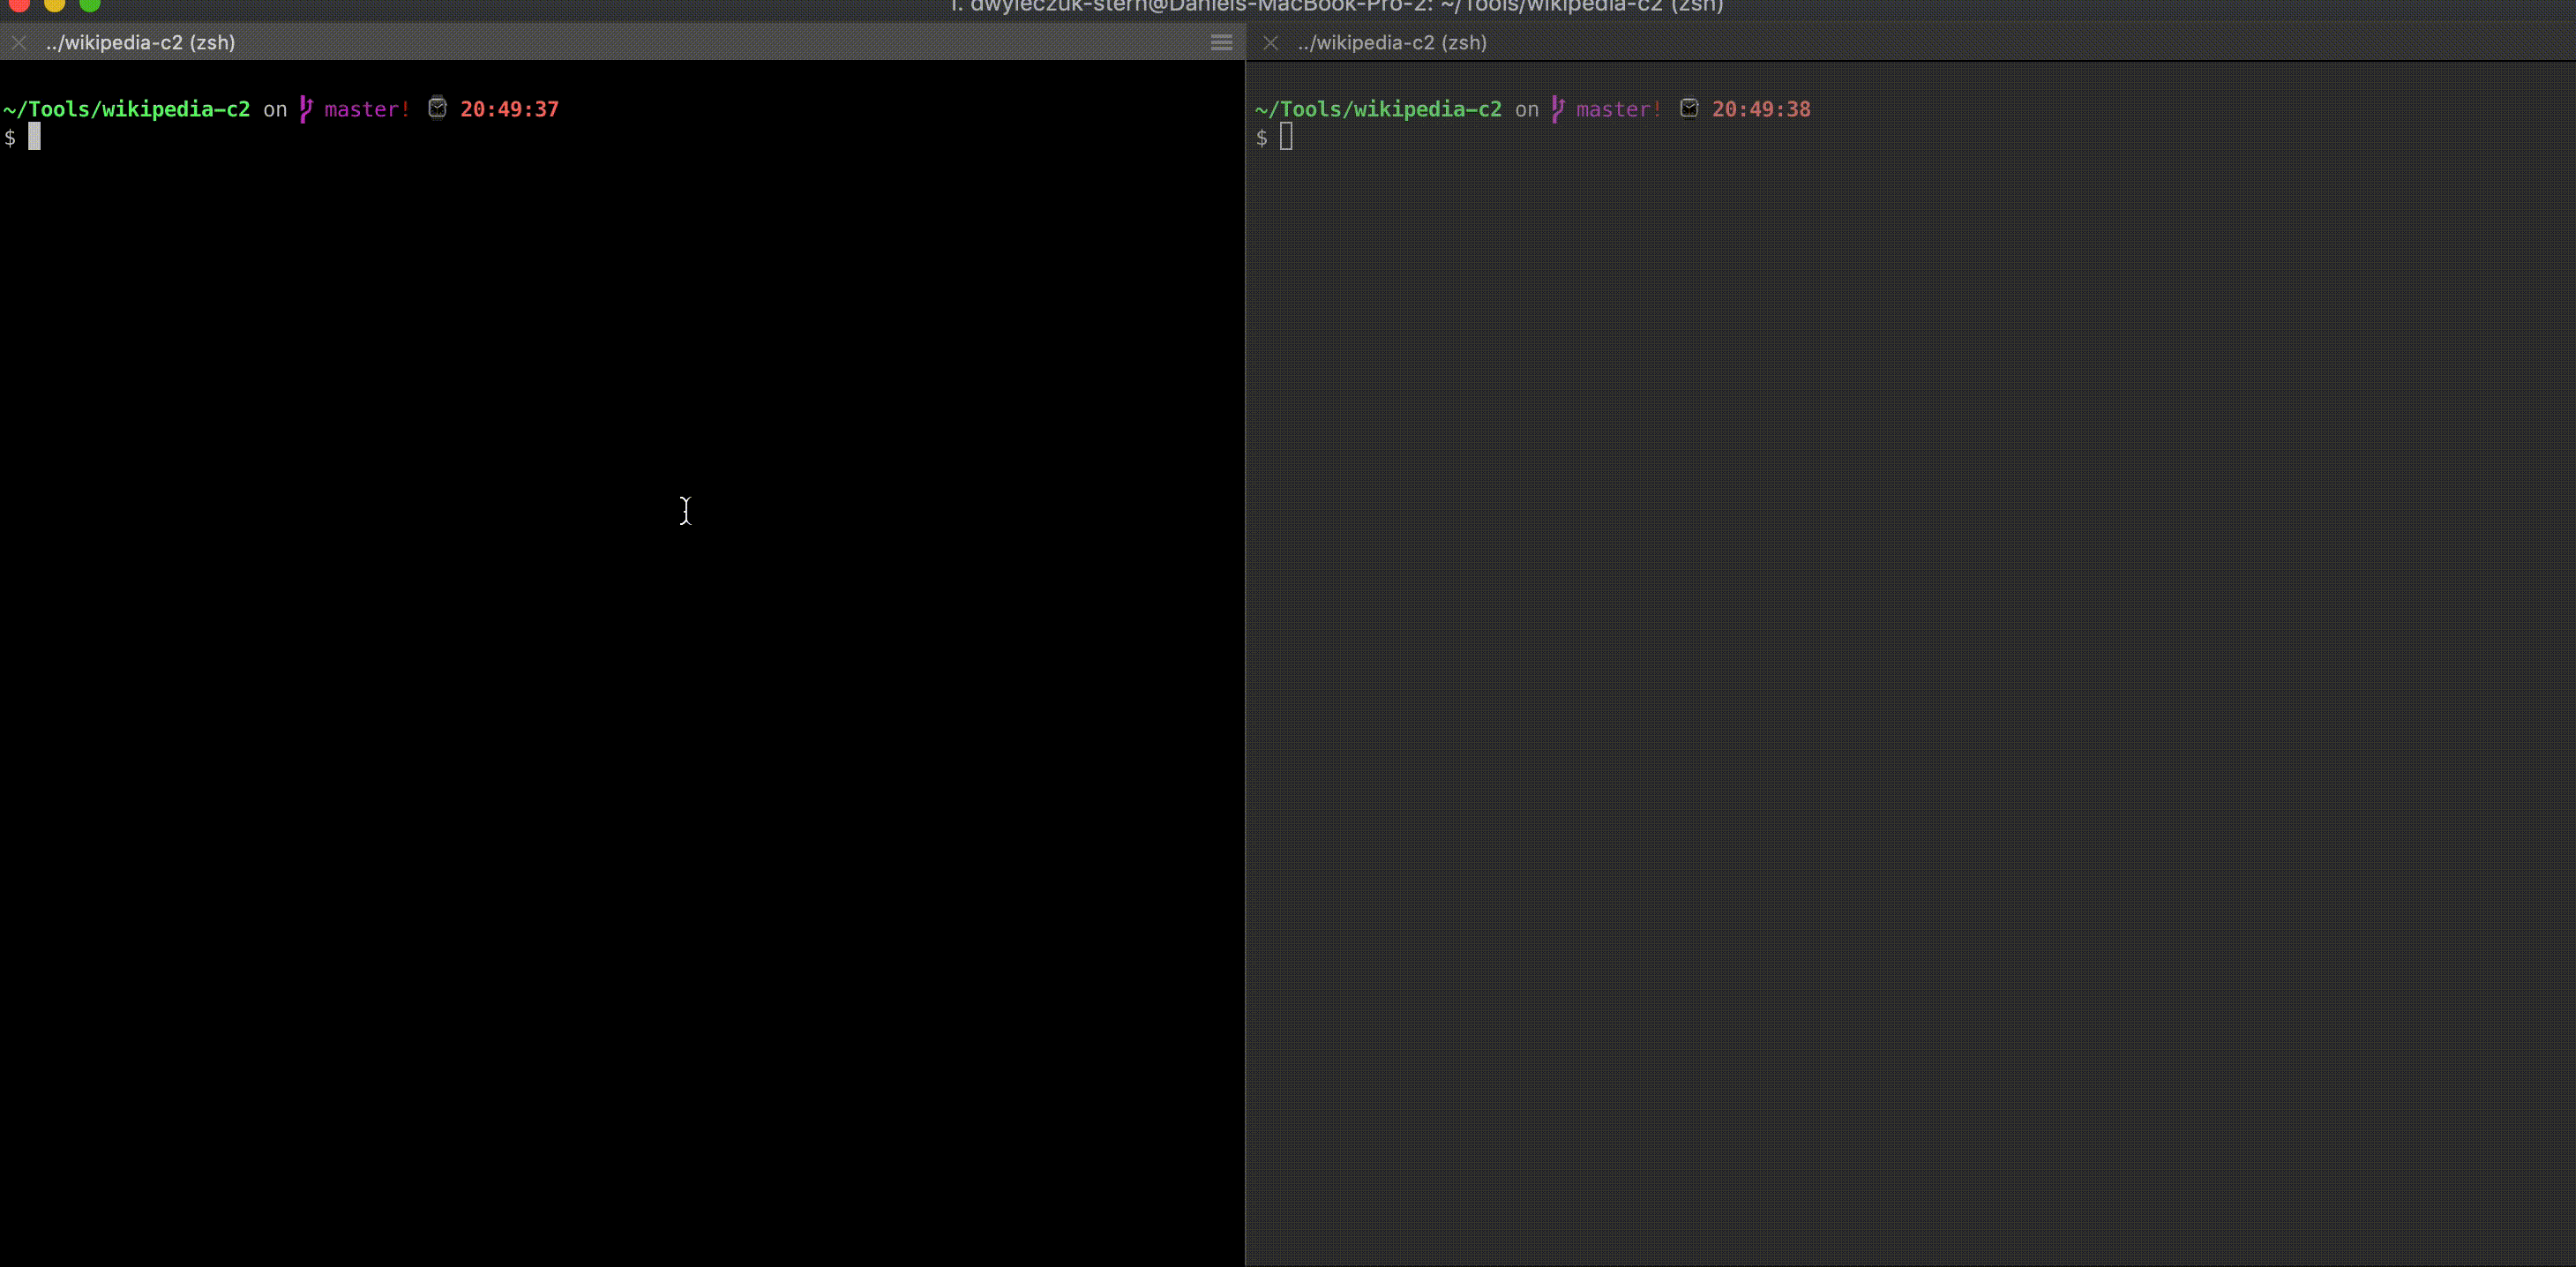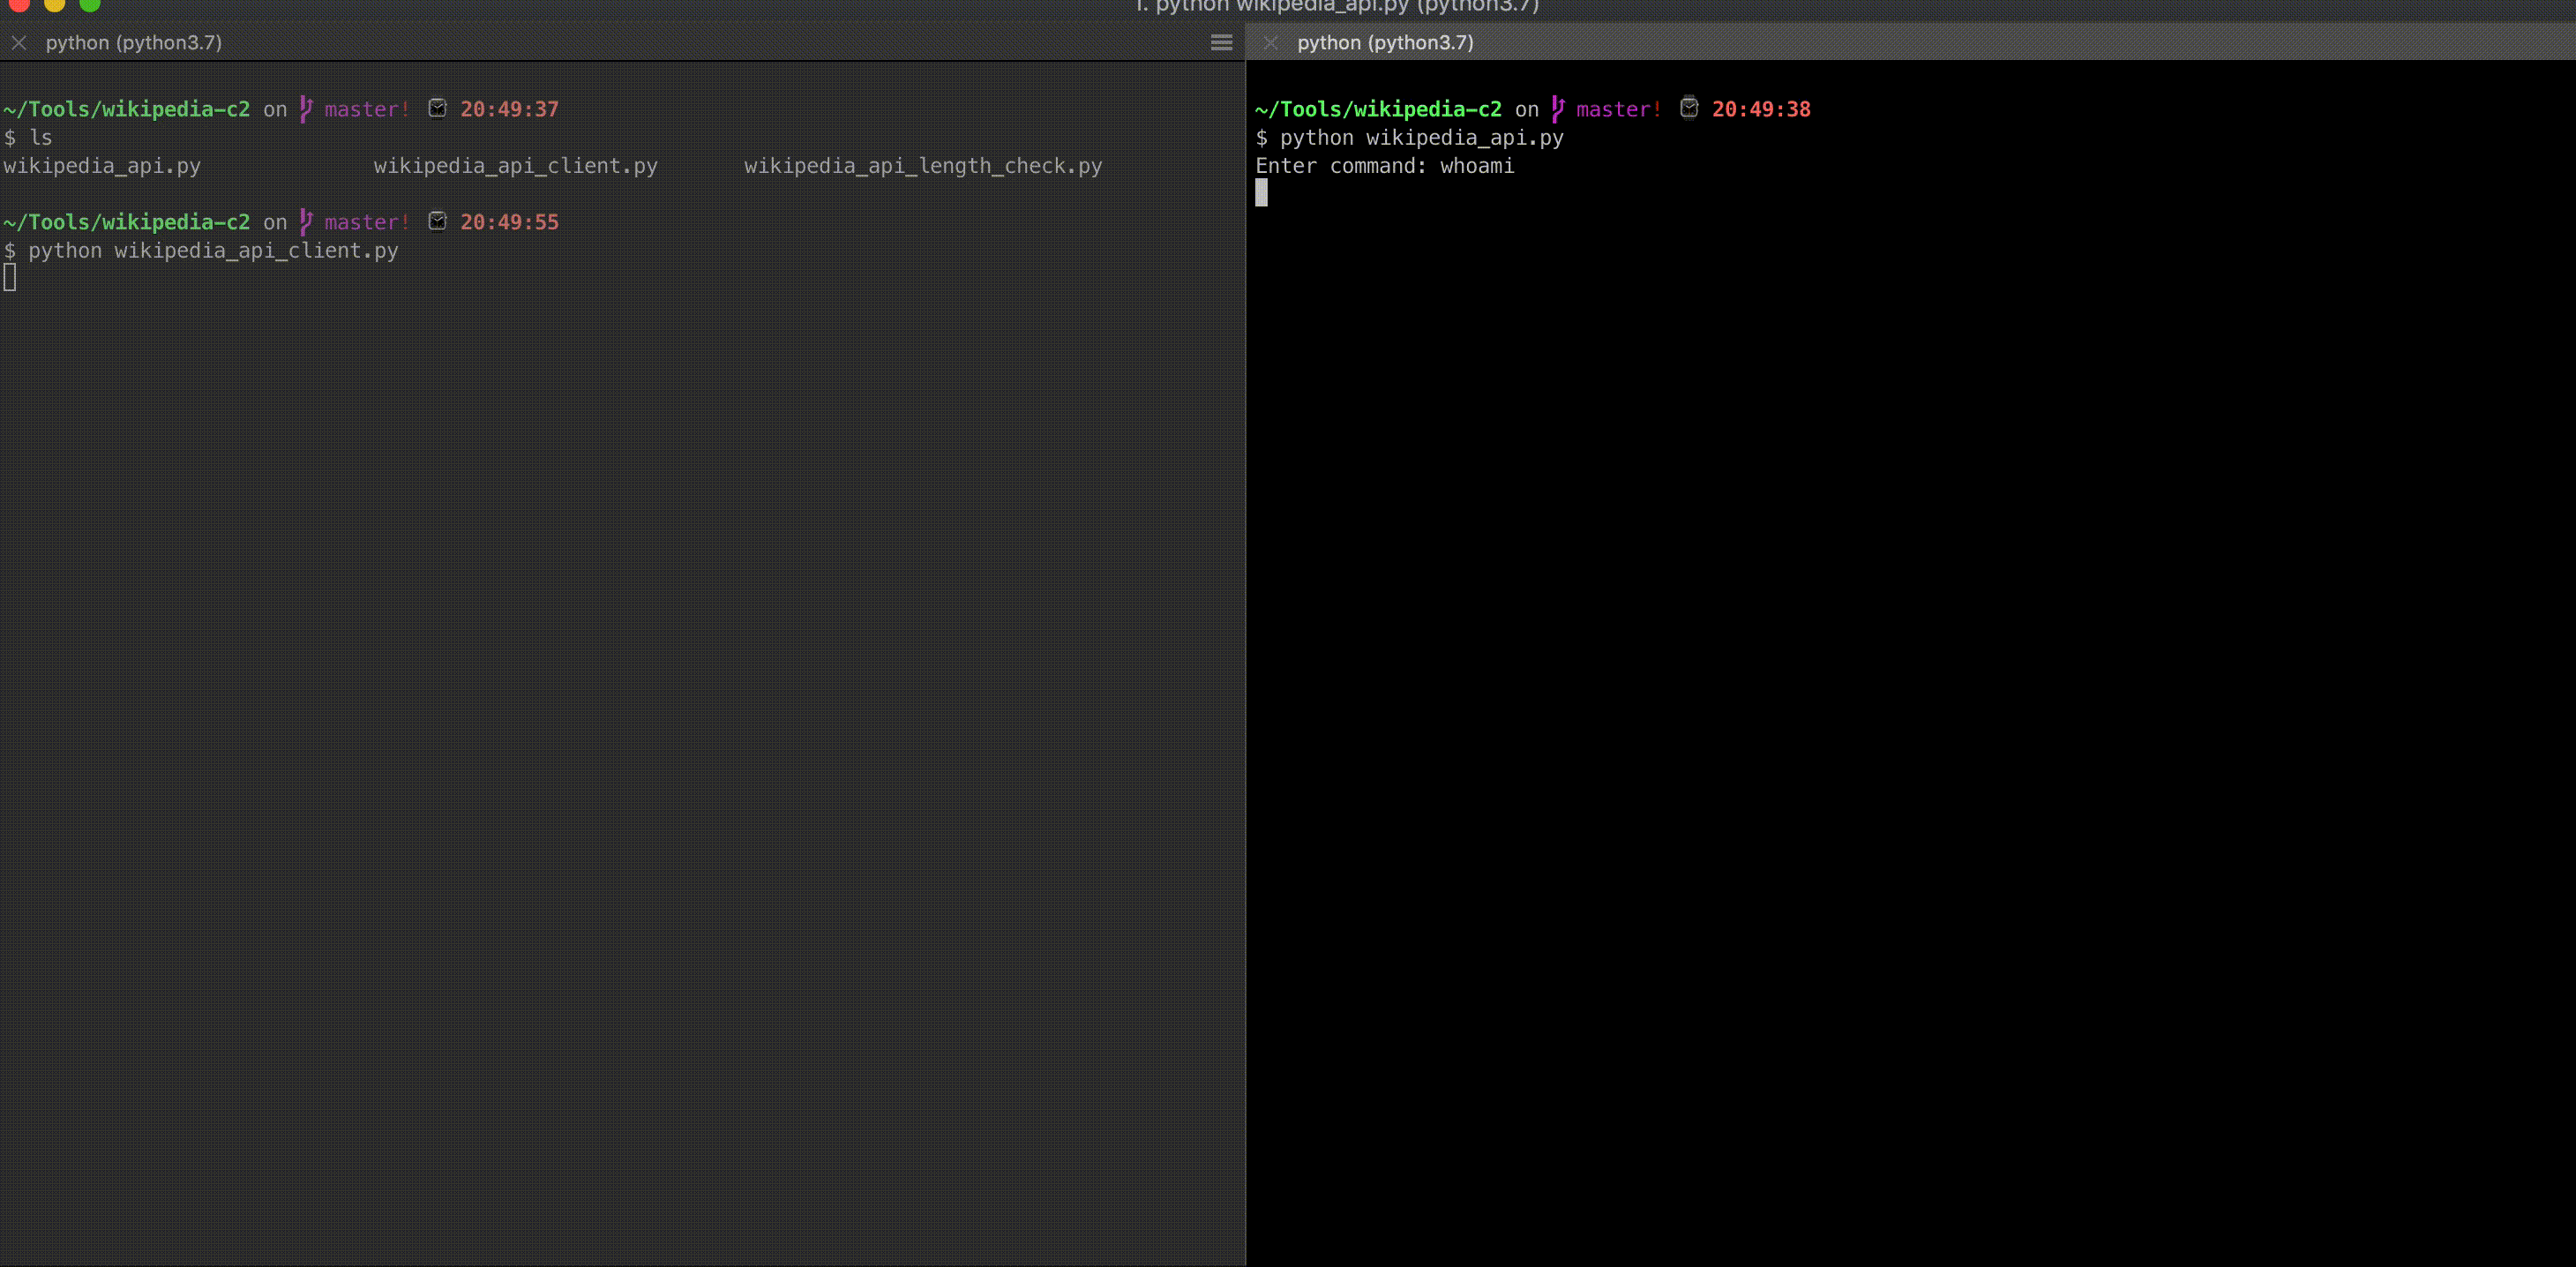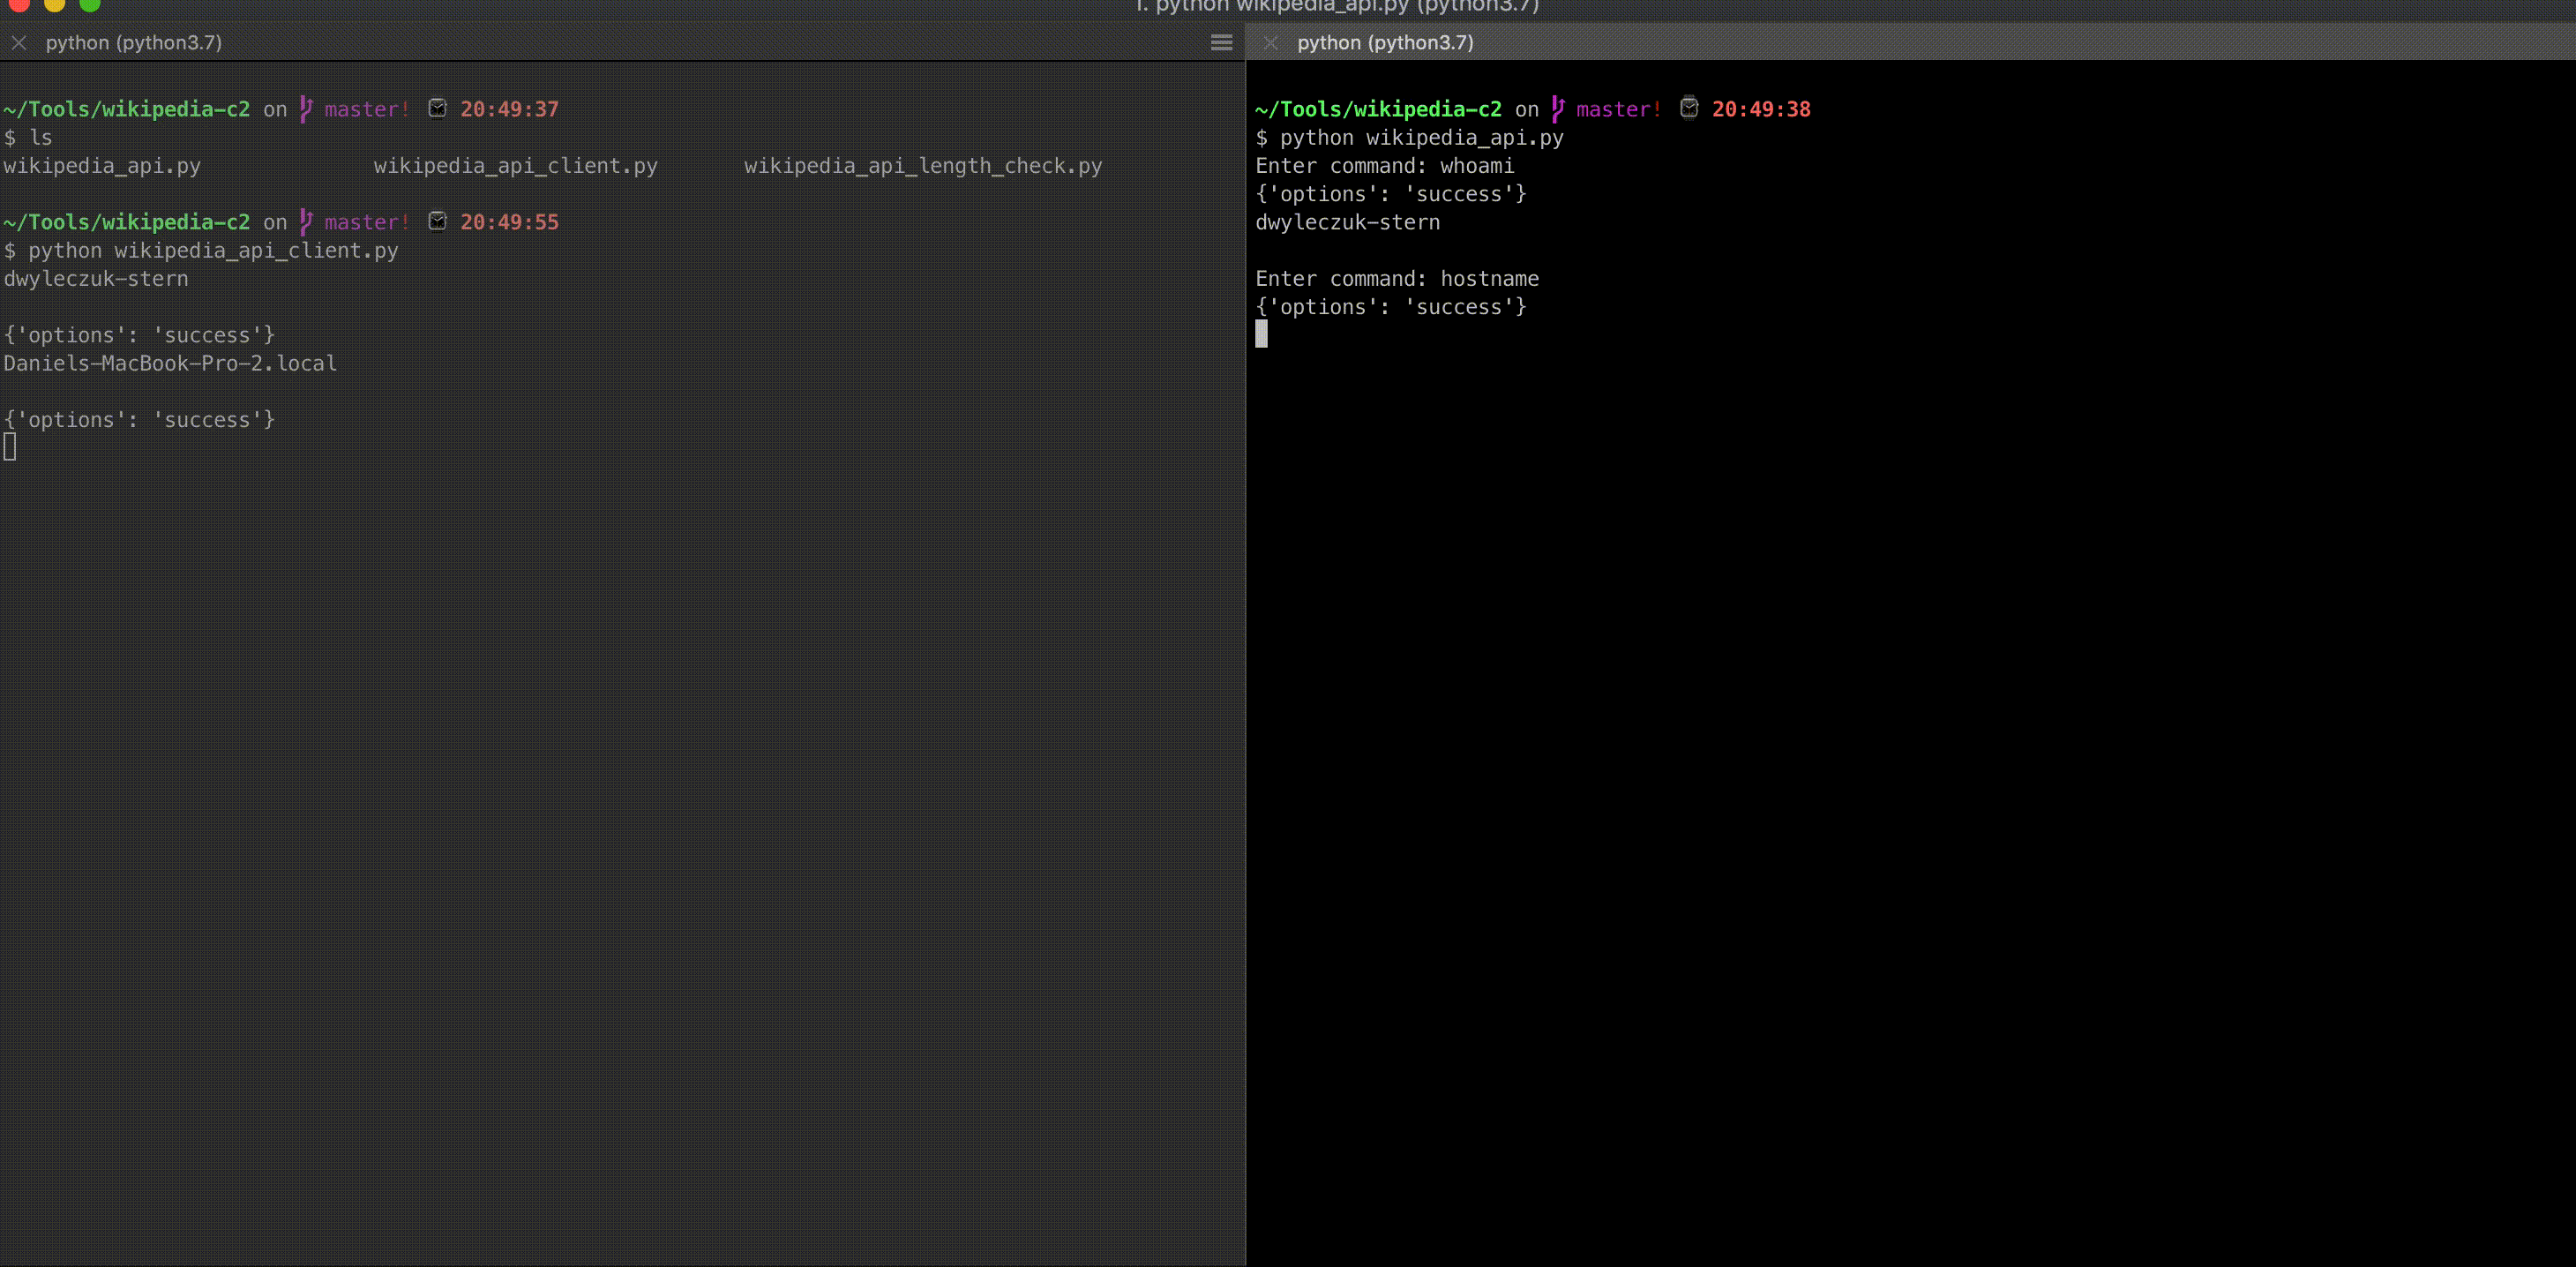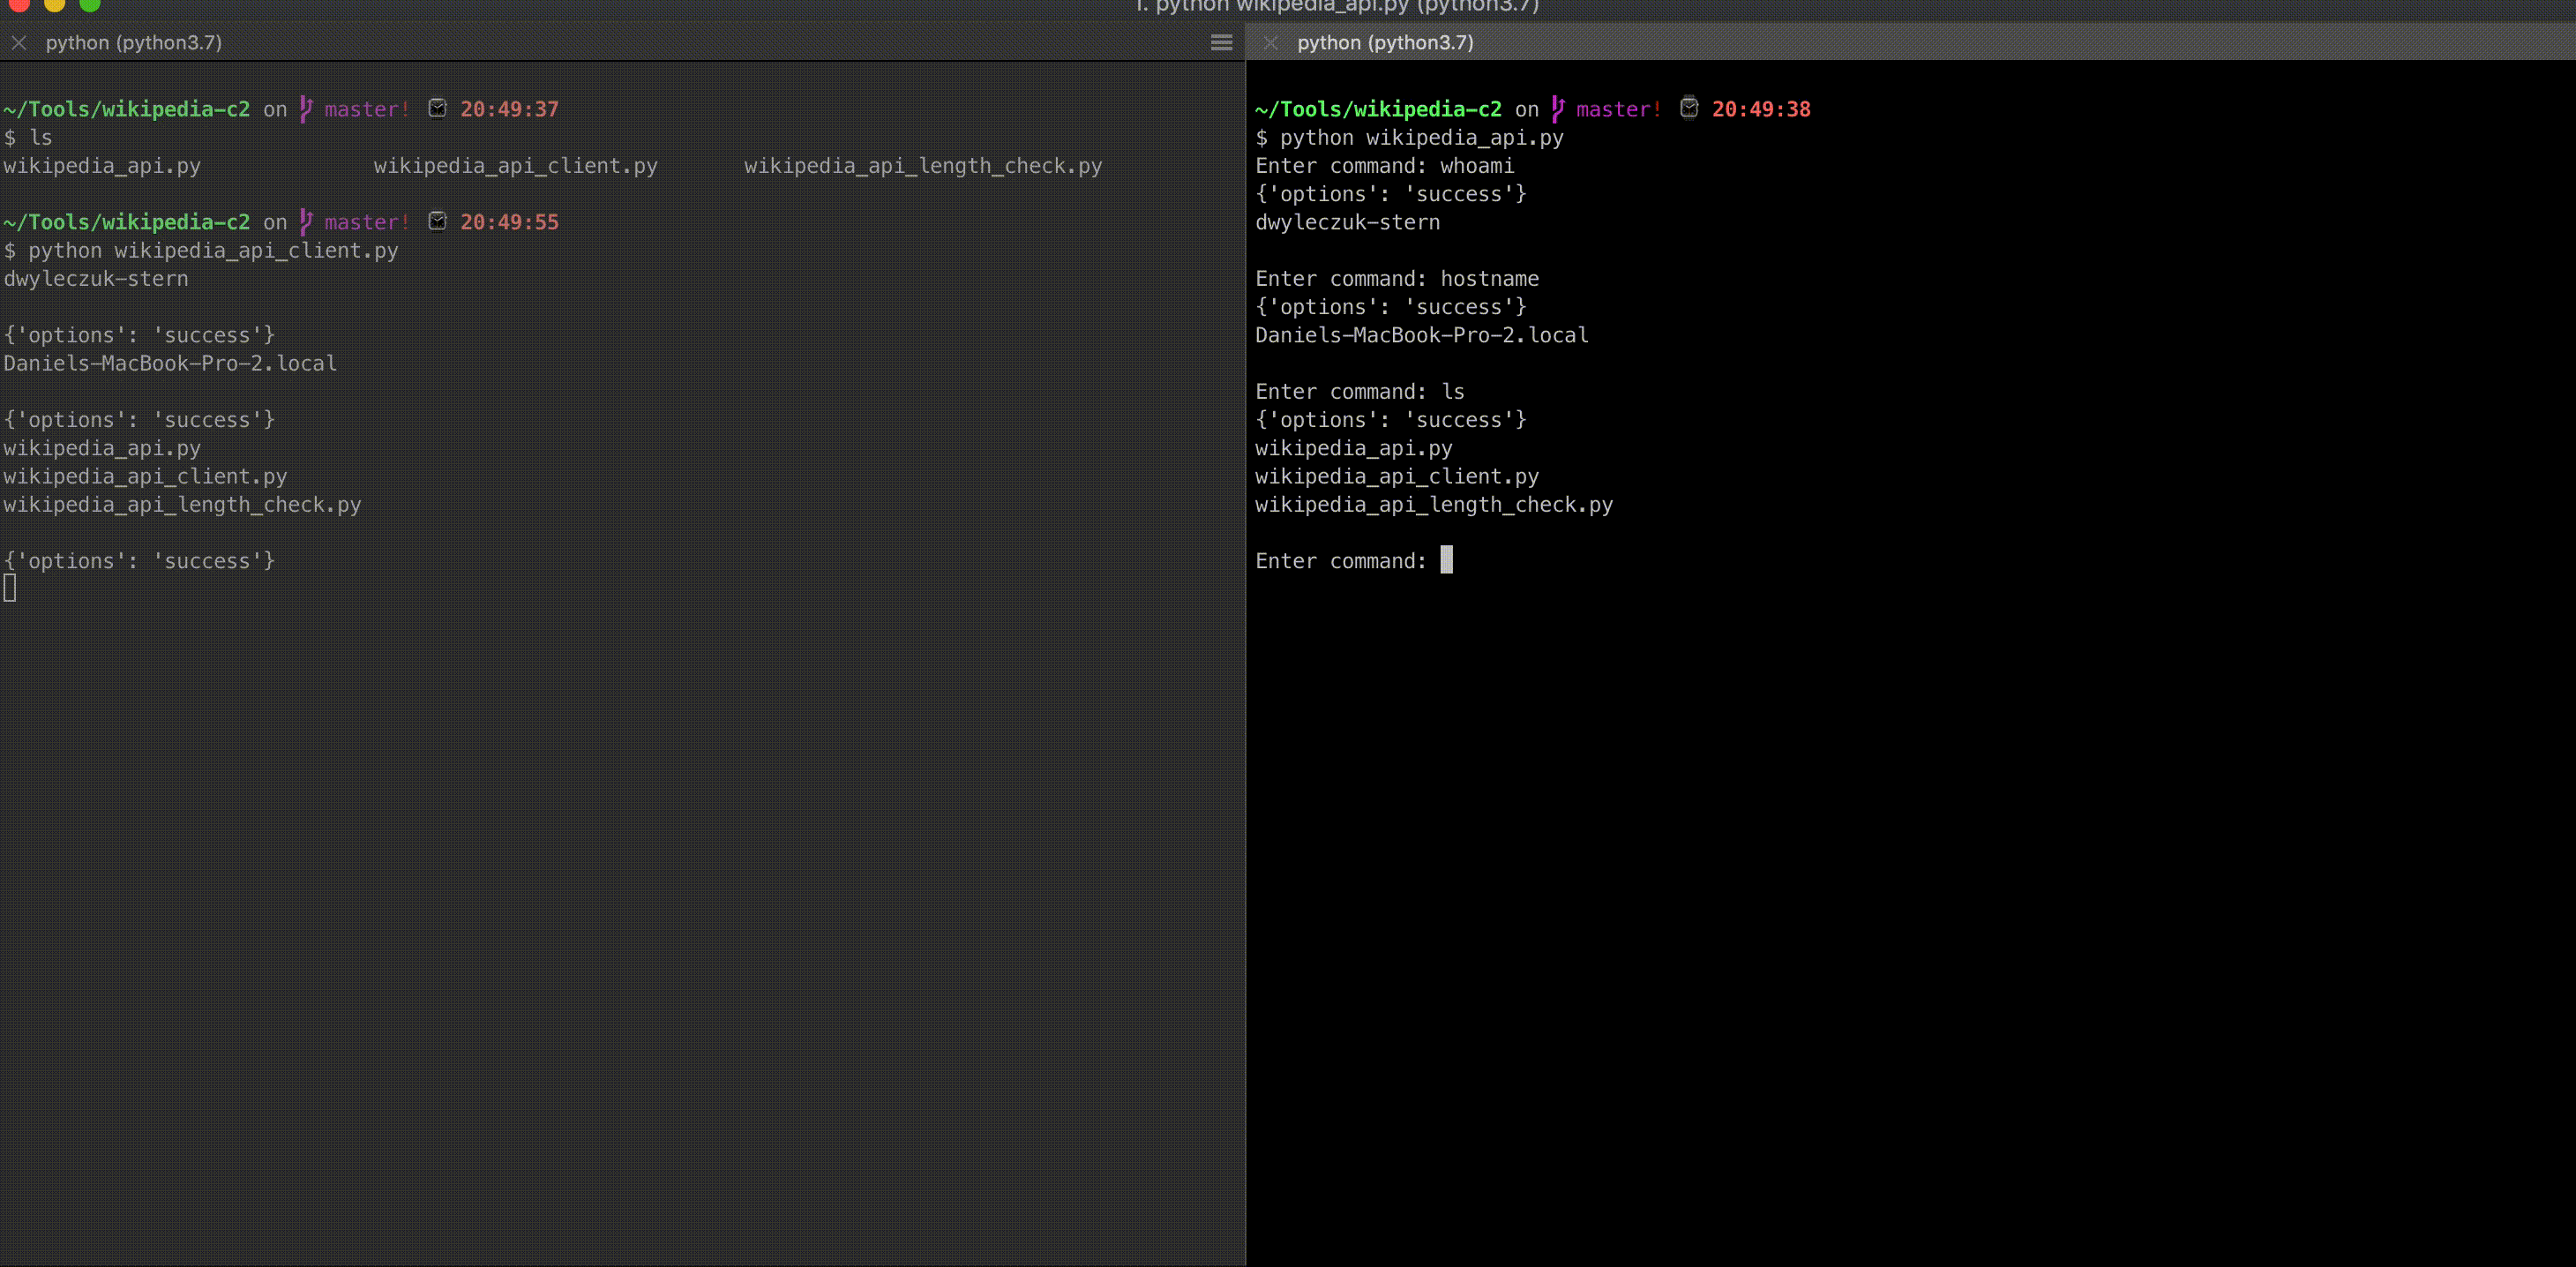 daniel-infosec/wikipedia-c2
إثبات المفهوم (POC) لاستخدام واجهة برمجة تطبيقات ويكيبيديا لأغراض القيادة والتحكم
 maldevel/dicerosbicornis
باب خلفي لويندوز كامل الميزات يستخدم البريد الإلكتروني كخادم تحكم وأوامر
 milo2012/cve-2020-14882
CVE-2020-14882

 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - شل تفاعلية (HTTP hijack + POST + AES-256-CBC/BASE64)
 night-have-dreams/php-cgi-injector
أداة اختبار اختراق أمني لـ CVE-2024-4577 و CVE-2024-8926