
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 tevora-threat/rt_redirectors
دور Ansible لإعداد redirectors لـ C2 الخاصة بالفريق الأحمر
 benjaminhays/cve-2022-36804-poc-exploit
استغلال PoC موثوق إلى حد ما لـ CVE-2022-36804 (حقن أوامر حرج في BitBucket)
 k8gege/cve-2021-40444
أداة استغلال لثغرة CVE-2021-40444 الخاصة بتنفيذ التعليمات البرمجية عن بُعد في MSHTML، تتضمن توليد حمولات DLL، وصياغة مستندات Office، ووحدات حركة…
 gryfman/dlpwn
أداة فريق أحمر (Red Team) لتسريب الملفات سراً عبر نقل الصوت بتقنية البلوتوث، حيث يتم تشفير البيانات الثنائية إلى إشارات FLAC لتجاوز أنظمة الأمان EDR…
 whispergate/lldp
ملف تعريف C2 لـ Mythic يقوم بتمرير حركة مرور وكلاء مشفرة من نظير إلى نظير عبر TLVs خاصة بالمنظمة في بروتوكول IEEE 802.1AB LLDP للتحكم والقيادة الخفي…
 haxrob/bpfdoor-controller-source
كود المصدر لوحدة تحكم الباب الخلفي BPFDoor التي تدعم قنوات الاتصال الخفية TCP و UDP و ICMP و HTTPS مع تنشيط الحزمة السحرية، وshell العكسي، والتشفير…
 mr-wolf-gb/d-rat_vb.net_mysql_php
D-RAT [VB.NET]+[MySQL]+[PHP]
 ill-deed/cve-2025-34085-multi-target
ماسح RCE غير مصادَق متعدد الأهداف لثغرة CVE-2025-34085 التي تؤثر على إضافة Simple File List الخاصة بـ WordPress. يرفع ويُعيد تسمية ويُشغّل ويب شيلات…
 octoberfest7/aggressor_snippets
مجموعة من مقتطفات Aggressor الصغيرة العشوائية التي لا تستحق مستودعًا خاصًا بها
 90n45-d3v/bluebunny
خادم C2 يعتمد على BLE لـ Hak5 Bash Bunny يتيح حقن الأوامر اللاسلكية وتوصيل الحمولات والتحكم عن بعد عبر Bluetooth Low Energy.
 shellkraft/ledger
نص عدائي يتتبع التغييرات التشغيلية التي تم إجراؤها أثناء مهمة الفريق الأحمر. يمنحك سجل تدقيق كامل لما تم تغييره وما لا يزال بحاجة إلى التنظيف.
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce الكشف الجماعي للثغرات poc
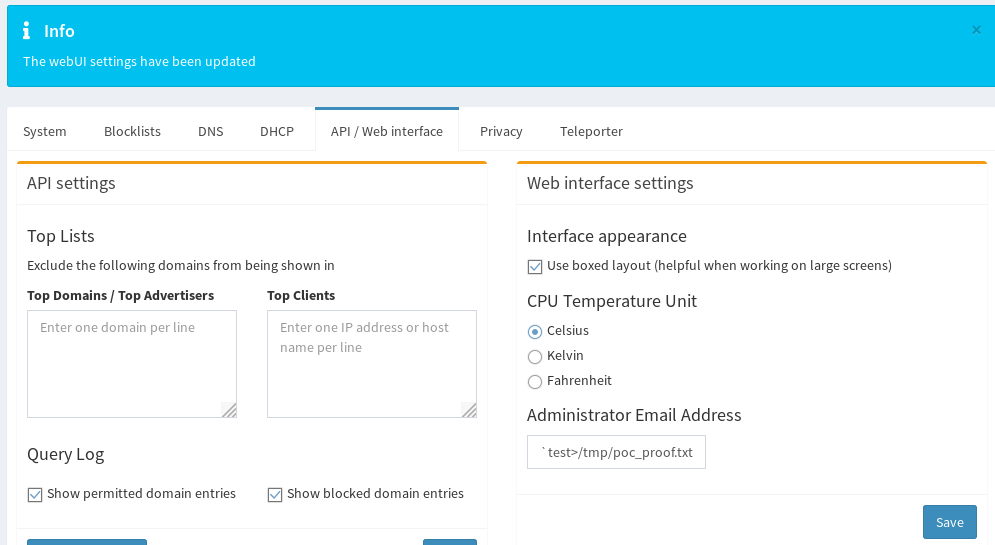 pr0tean/cve-2019-13051
إثبات مفهوم لاستغلال حقن الأوامر في Pi-Hole AdminLTE (CVE-2019-13051) مما يتيح الوصول الجذري عن بُعد عبر حقن حقل البريد الإلكتروني والتنفيذ المستند…
 ap0dexme0/cve-2023-34960
تنفيذ مع حقن الأوامر الهائل (Chamilo)
 watchtowrlabs/palo-alto-panos-cve-2024-0012
استغلال لـ CVE-2024-0012 و CVE-2024-9474 يستهدف تجاوز المصادقة وحقن الأوامر المُصادَق عليه في واجهة إدارة الويب الخاصة بـ Palo Alto PAN-OS.
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / الكود بواسطة: Tas9er
 jbaines-r7/overkill
QNAP N-Day (غالباً ليست CVE-2020-2509)
 mbadanoiu/cve-2025-31644
CVE-2025-31644: حقن الأوامر في وضع الجهاز في F5 BIG-IP








