
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 d4rk007/sak1to-shell
خادم C2 متعدد الخيوط ومتعدد أنظمة التشغيل/المنصات (لينكس/ويندوز) وعميل شل TCP العكسي لنظام ويندوز، كلاهما مكتوب بلغة C.
 jconwell/secret_handshake
قناة C2 نموذجية لبرمجيات خبيثة تستخدم شهادات x509 عبر mTLS
 jxroot/zeropulse
🔒 منصة C2 حديثة مع تكامل Cloudflare Tunnel | إدارة عن بُعد عبر WinRM وSSH | طرفية في الوقت الفعلي وسطح مكتب عن بُعد | مبنية باستخدام FastAPI وReact
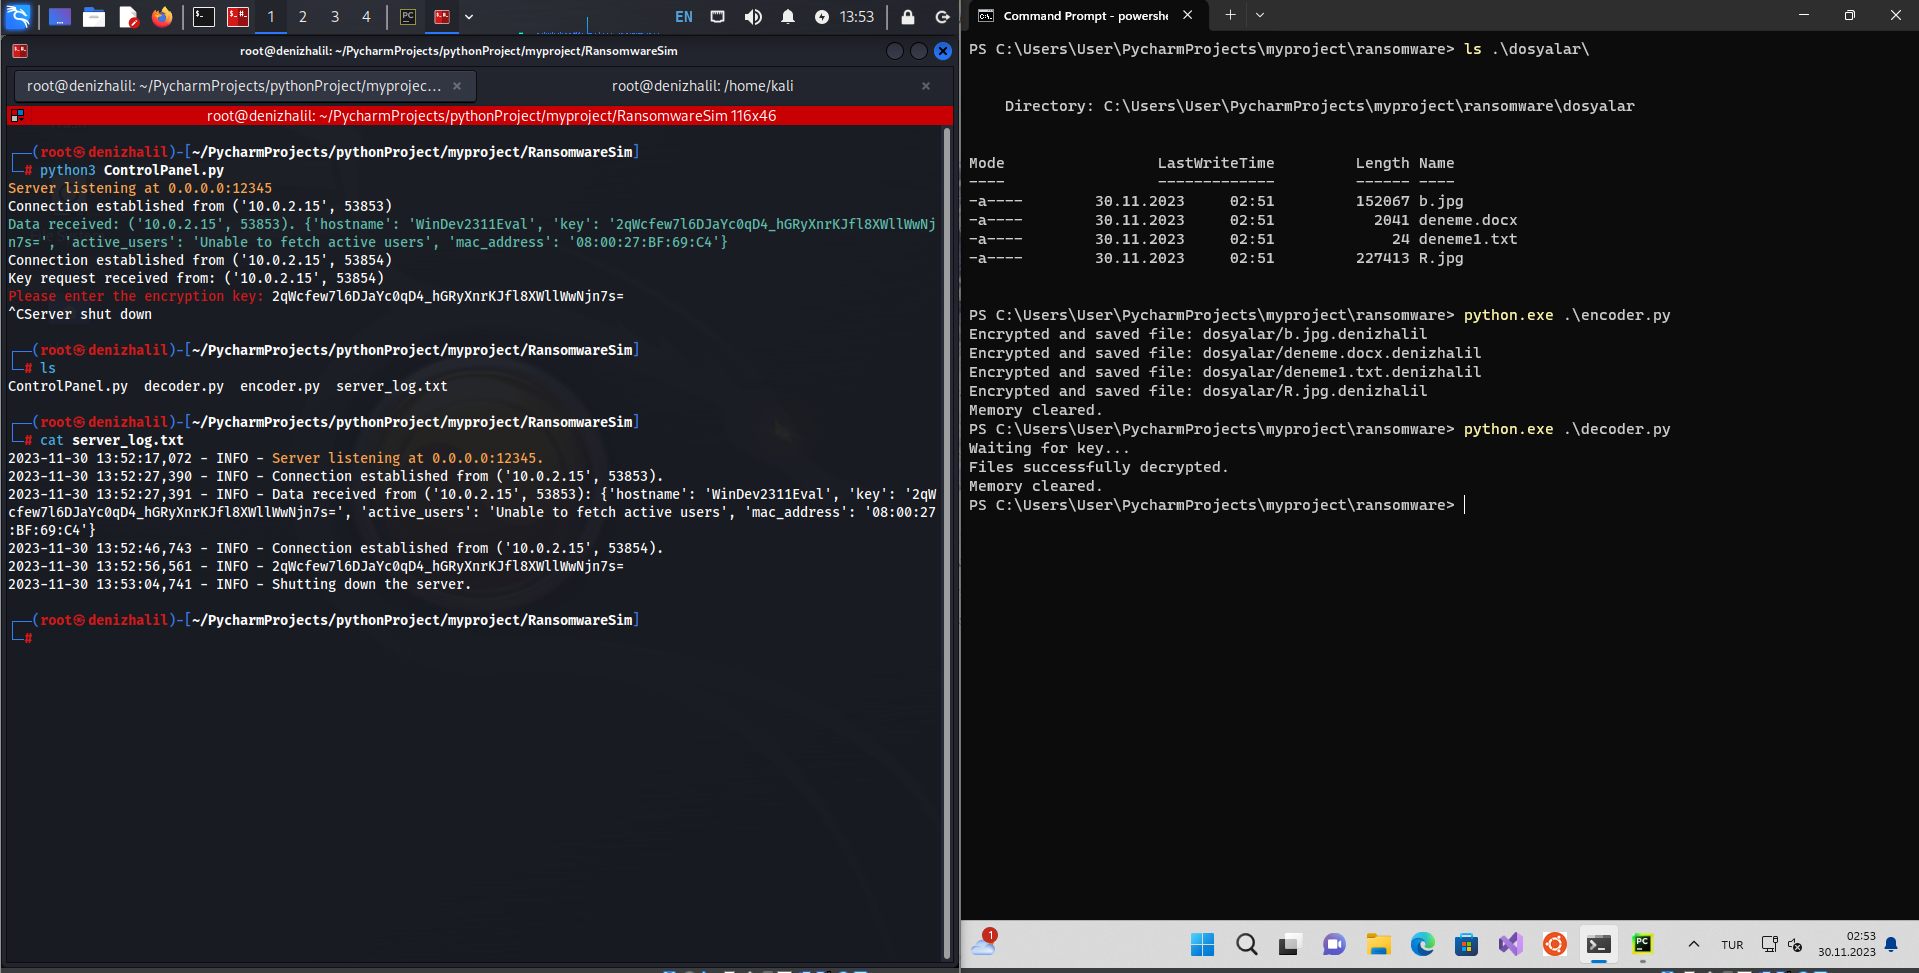 halildeniz/ransomwaresim
محاكي تعليمي لبرامج الفدية يوضح تشفير الملفات، اتصال C2، وفك التشفير للتدريب على الأمن السيبراني وتحليل البرامج الضارة.
 xnianq/cve-2021-21985_exp
cve-2021-21985 exploit
 klezvirus/rpcproxyinvoke
مكتبة POC بسيطة لتنفيذ استدعاءات عشوائية عبر تمريرها عبر NdrServerCall2 أو ما شابه
 project-prismatica/prismatica
نظام قيادة وتحكم متجاوب
 ariary/queensono
ثنائي Golang لاستخراج البيانات باستخدام بروتوكول ICMP (+ ICMP bindshell, http عبر نفق ICMP, ...)
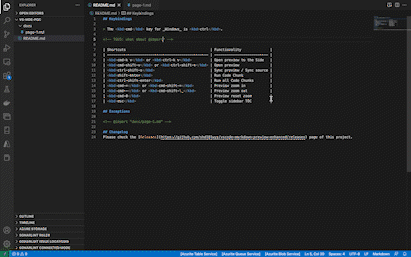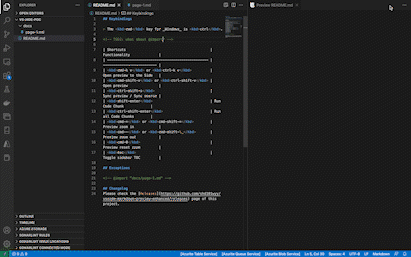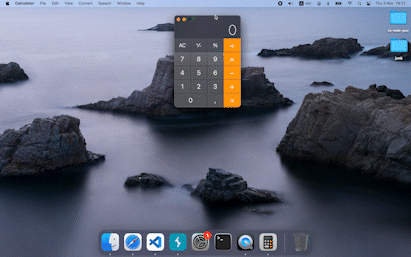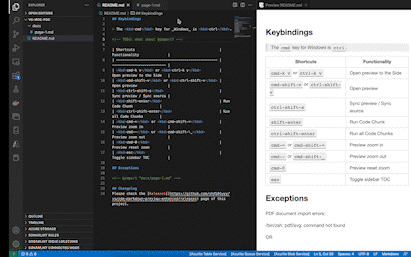 yuriisanin/cve-2022-45025
[PoC] حقن الأوامر عبر استيراد PDF في Markdown Preview Enhanced (VSCode, Atom)
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
إطار عمل C2 بدون ملفات بلغة تجميع x64 مع التنقل عبر بروتوكولات ICMP/DNS ثنائية القنوات، تنفيذ استدعاءات النظام المباشرة، وحقن العمليات القائم على…
 rwhitcroft/dnschan
حصان طروادة للوصول عن بُعد عبر DNS
 xiaolichan/redcaddy
موجه إعادة توجيه C2 مبني على Caddy
 sfewer-r7/cve-2023-27532
استغلال لـ CVE-2023-27532 ضد Veeam Backup & Replication
 antonlovesdnb/ttprunner
نفّذ TTPs، مع AI!
 codextf2/openmalleablec2
تنفيذ مفتوح المصدر لـ Malleable C2 الخاص بـ Cobalt Strike
 machine1337/pyfud
حصان طروادة للوصول عن بعد عبر المنصات المتعددة (RAT)
 n00py/hwacha
نشر الحمولات إلى أنظمة *Nix بشكل جماعي
 govindasamyarun/c2-cloud
The C2 Cloud هو إطار عمل C2 قوي قائم على الويب، مصمم لتبسيط حياة مختبرى الاختراق. يتيح وصولاً سهلاً إلى البوابات الخلفية المخترقة، تماماً مثل الوصول…








