
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RedCaddy — موجه إعادة توجيه C2 مبني على Caddy | Kitploit
أدوات/GitHubGitHub/xiaolichan/redcaddy
بروكسيات الويب والاعتراضأمن الشبكاتالقيادة والسيطرةالفريق الأحمرمكافحة الروبوتاتالهجوم العدائي
GitHubxiaolichan/redcaddy

RedCaddy

موجه إعادة توجيه C2 مبني على Caddy

عرض المستودع
2112016منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

RedCaddy

مُوجّه C2 مبني على Caddy

جدول المحتويات

  • نظرة عامة
  • الميزات
  • ملاحظة
  • بدء سريع
  • خطوة بخطوة
  • المراجع

نظرة عامة

توليد ملف Caddyfile باستخدام ملفات C2 malleable profiles

الميزات

  • حظر IP حسب بلد GEOIP
  • السماح بالطلبات وفق مُطابِق للترويسات (header matcher)
  • قائمة سوداء لـ User-agent و IP
  • دعم إعادة توجيه متعددة
  • حارس منفذ TeamServer

ملاحظة

  • إن "redwarden_parser.py" الموجود تحت modules مأخوذ من RedWarden بواسطة mgeeky
  • الكثير من الإلهام من هذه المقالة: 🇬🇧 Carrying the Tortellini's golf sticks
  • قوائم IP السوداء مأخوذة من قوائم IP السوداء الخاصة بـ RedGuard
  • قوائم User-Agent السوداء مأخوذة من قوائم UA السوداء الخاصة بـ mitchellkrogza
  • تم تعديل self-signed-cert.py من CarbonCopy

بدء سريع

  • توليد شهادة موقّعة ذاتيًا (self-signed certificate)
  • بناء Caddy المخصص مع الوحدات المحددة (اختياري)
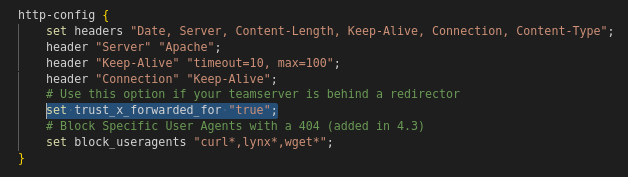
  • تأكد من تفعيل set trust_x_forwarded_for "true"; في ملف C2 malleable profile
  • انسخ ملف C2 malleable profile الخاص بك إلى RedCaddy
  • أضف قواعد إعادة التوجيه الخاصة بك إلى ملفات (مثال chains.list)
  • أخيرًا، قم بتوليد Caddyfile باستخدام سكربت بايثون القبيح.

خطوة بخطوة

  • 1. توليد شهادات موقّعة ذاتيًا باستخدام "self-signed-cert.py" :
    python3 self-signed-cert.py -t [Https Server]
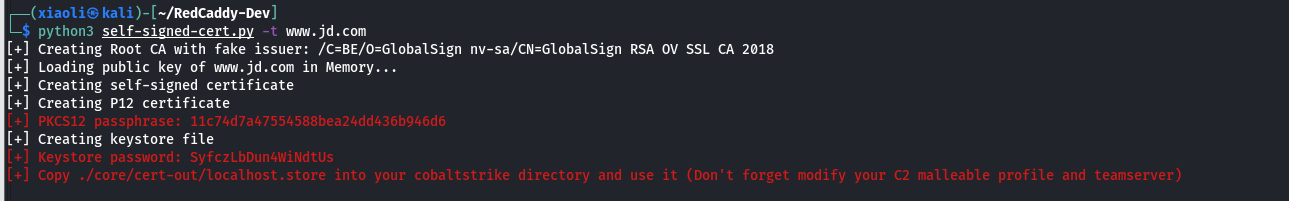
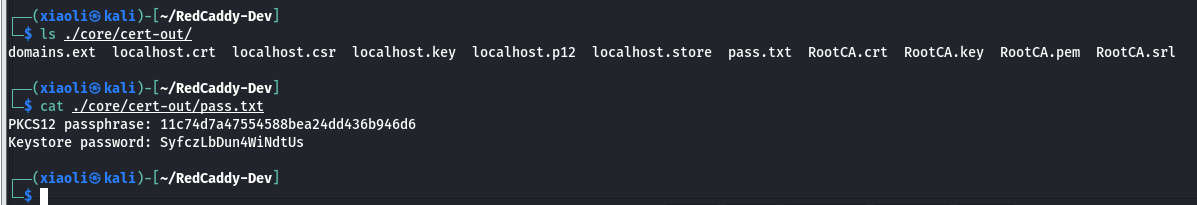
    image كما ترى، يتم توليد localhost.* في core/cert-out
    image

  • 2. فعّل set trust_x_forwarded_for "true"; في ملف C2 malleable profile
    image

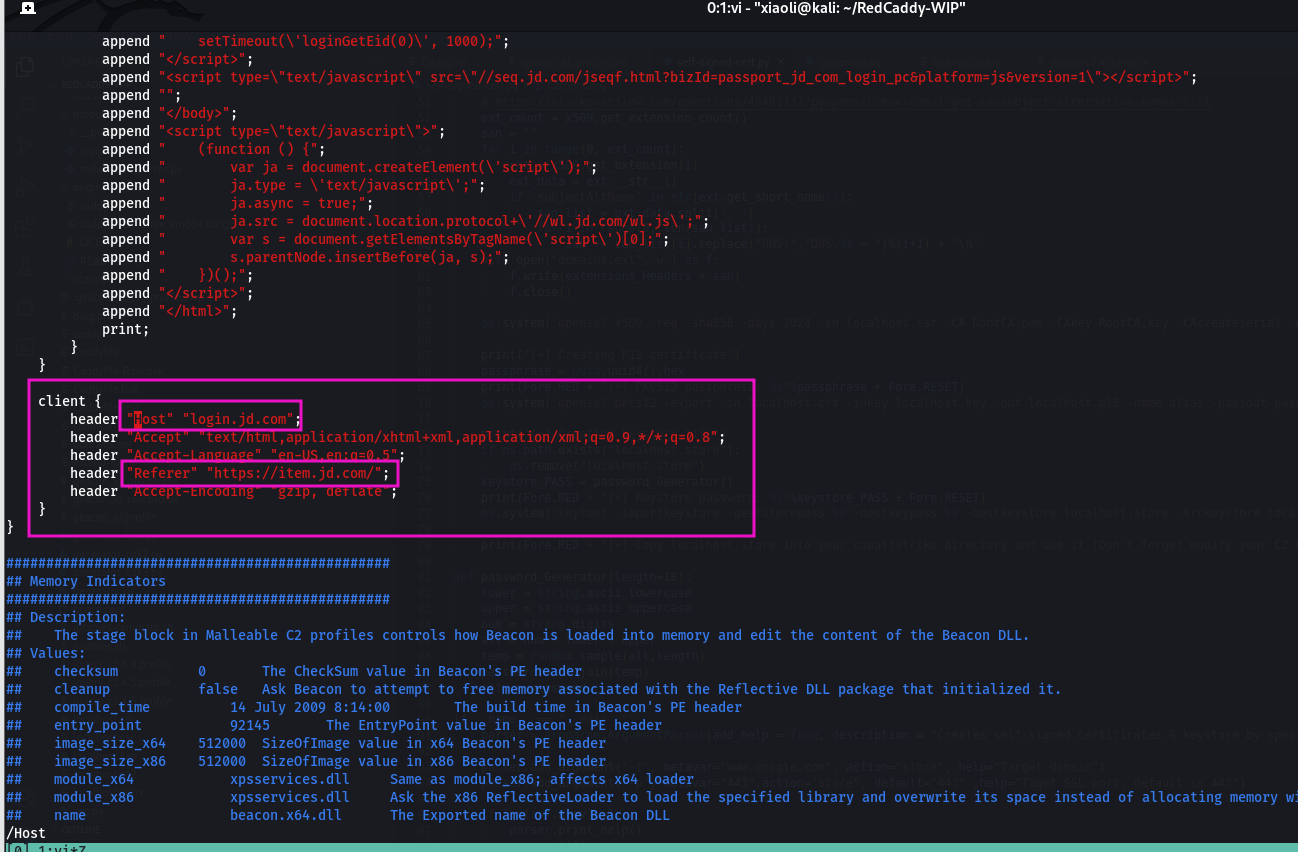
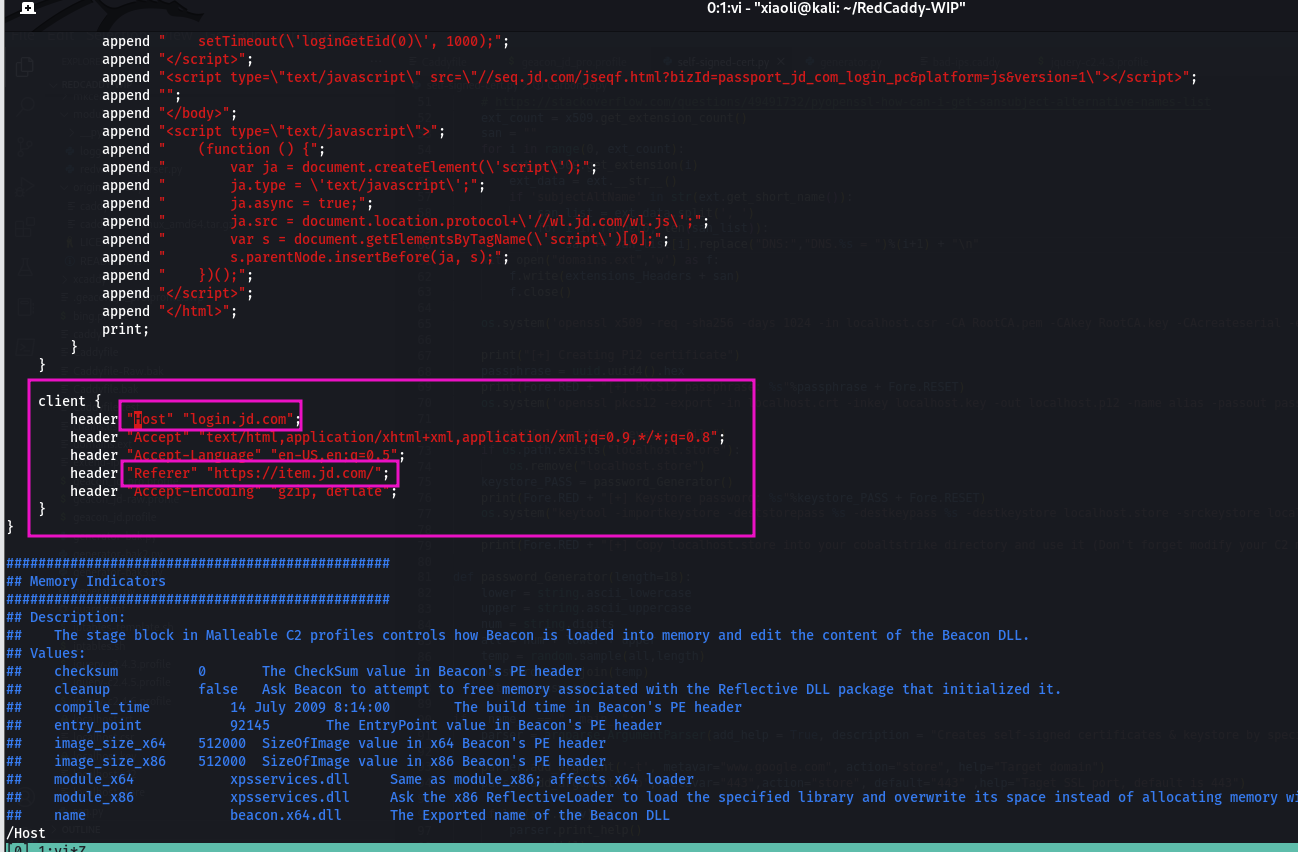
  • 3. يجب تعريف ترويسات Host و Referer في كل كتلة عميل (client block) داخل ملف C2 malleable profile
    ⚠️ ملاحظة: يجب أن يكون النطاق الفرعي المزوّر موجودًا في خاصية SAN (subject alternative name) الخاصة بالشهادات الموقّعة ذاتيًا
    image

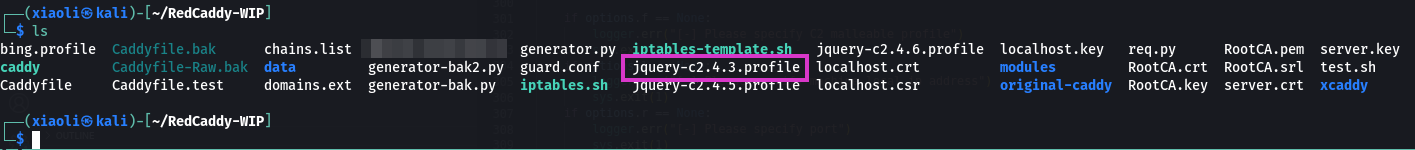
  • 4. انسخ ملف C2 profile إلى RedCaddy
    أستخدم threatexpress's jquery-c2.4.3.profile كتوضيح
    image

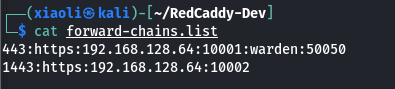
  • 5. عدّل قواعد إعادة التوجيه في "chains.list"
    443:https:192.168.128.64:10001 تعني أن الطلبات الواردة من المنفذ *:443 يُعاد توجيهها إلى localhost على https://192.168.128.64:10001 (الواجهة الخلفية لـ C2)
    image

    س: ما هو "warden"؟
    ج: Warden هي ميزة قائمة بيضاء لحماية منفذ الـ teamserver الخاص بك، حيث تولّد رابطًا عشوائيًا بسلاسل آمنة عشوائية. المستخدم غير القادر على الاتصال بالـ teamserver قبل تفعيلها ("warden" بعد 443 تعني معالجة الرابط على المنفذ 443).

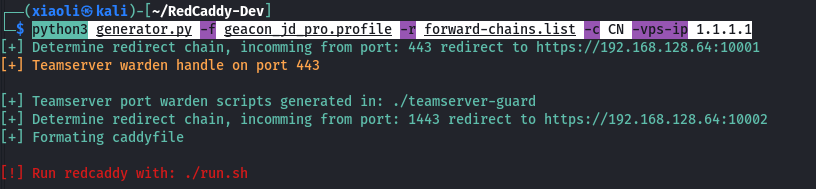
  • 6. مرر الوسائط التي يحتاجها generator.py ثم اضغط Enter.
    python3 generator.py -f geacon_jd_pro.profile -r forward-chains.list -c CN -vps-ip 1.1.1.1 image
  • 7. أخيرًا، شغّل caddy باستخدام ملف caddyfile الذي تم توليده للتو :)
    sudo ./run.sh image
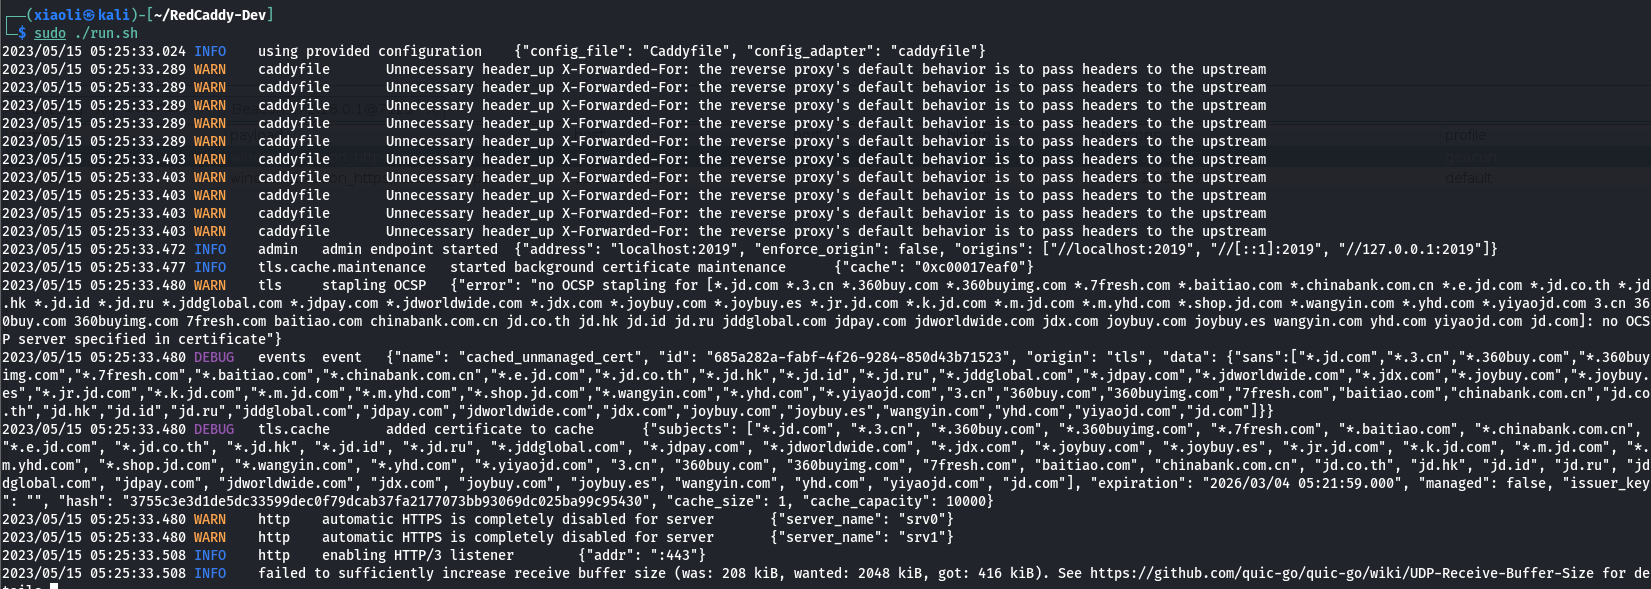
  • 8. اختياري: بناء Caddy المخصص مع الوحدات المحددة

git clone https://github.com/XiaoliChan/RedCaddy-core.git
cd cmd/caddy
go get github.com/aksdb/caddy-cgi/v2
go get github.com/XiaoliChan/caddy-maxmind-geolocation@self
CGO_ENABLED=0 go build
upx --best --lzma caddy
  • س: لماذا لا تستخدم صيغة json أو yaml؟
    ج: عذرًا، لا أعرف كيفية كتابة caddyfile بصيغة json/yaml.

  • س: هل يمكن إرجاع 404 مع المسارات غير المتطابقة؟
    ج: حسنًا، لا يمكن لـ caddy فعل ذلك ¯\(ツ)/¯.

المراجع

  • محلل Malleable C2 Profile
  • 🇬🇧 Carrying the Tortellini's golf sticks
  • Cobalt stagger
  • كيفية إنشاء شهادات موقّعة ذاتيًا
  • التحكم بالوصول في Caddy
تنزيل الأداة