

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
القيادة والسيطرة — الصفحة 22 | Kitploit
الفئات

القيادة والسيطرة

أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.

موصى به من Kitploit

أفضل الأدوات

10 محدد
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7kمنذ 2 أيام
Mythic preview#2

Mythic

GitHubits-a-feature/mythic
4.7kمنذ شهر واحد
Empire preview#4

Empire

GitHubbc-security/empire
5.2kمنذ 19س 30د
merlin preview#6

merlin

GitHubne0nd0g/merlin
5.6kمنذ شهر واحد
AdaptixC2 preview#8

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5kمنذ شهر واحد
emp3r0r preview#9

emp3r0r

GitHubjm33-m0/emp3r0r
1.7kمنذ 13س 25د
metasploit-framework preview#12

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 1س 46د
kubesploit preview#13

kubesploit

GitHubcyberark/kubesploit
1.2kمنذ سنة واحدة
NetExec preview#14

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ يوم واحد
impacket preview#15

impacket

GitHubfortra/impacket
16.0kمنذ 22س 57د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2553 نتائج
bt2 preview

bt2

GitHubblazeinfosec/bt2

Blaze Telegram Backdoor Toolkit هي أداة استغلال ما بعد الاختراق تستخدم البنية التحتية لتلغرام كـ C&C.

post-exploitationpenetration-testingcommand-and-control+3
206منذ 10 سنوات
paragon preview

paragon

GitHubkcarretto/paragon

منصة مشاركة الفريق الأحمر تهدف إلى توحيد الأدوات الهجومية خلف واجهة مستخدم بسيطة.

penetration-testing-frameworksexploit-frameworksscripting-automation+4
304منذ 2 سنوات
powershell-reverse-tcp preview

powershell-reverse-tcp

GitHubivan-sincek/powershell-reverse-tcp

نصوص PowerShell للتواصل مع مضيف بعيد

privilege-escalationexploitationids-ips-evasion+6
300منذ 3 أشهر
pybeacon preview

pybeacon

GitHubnccgroup/pybeacon

مجموعة من النصوص البرمجية للتعامل مع منارات Cobalt Strike باستخدام Python

encryption-decryption-toolspayload-generationexploitation+3
168منذ 5 سنوات
InjectSetConsole preview

InjectSetConsole

GitHubtwosevenonet/injectsetconsole

إثبات مفهوم لحقن كود العملية دون استخدام WriteProcessMemory

persistence-mechanismsexploitationids-ips-evasion+7
165منذ شهر واحد
shadow-workers preview

shadow-workers

GitHubshadow-workers/shadow-workers

Shadow Workers هو أداة C2 وبروكسي مجانية ومفتوحة المصدر، مصممة لمختبري الاختراق للمساعدة في استغلال XSS و Service Workers الخبيثة (SW).

persistence-mechanismsweb-application-exploitationpenetration-testing+2
245منذ 3 سنوات
CVE-2020-17144 preview

CVE-2020-17144

GitHubzcgonvh/cve-2020-17144

أداة مسلحة لـ CVE-2020-17144

payload-generationvulnerability-analysisexploitation+2
158منذ 5 سنوات
killchain preview

killchain

GitHubruped24/killchain

وحدة تحكم موحدة لتنفيذ مراحل هجمات "سلسلة القتل".

penetration-testing-frameworksreconnaissancevulnerability-scanners+5
208منذ 3 سنوات
OSRipper preview

OSRipper

GitHubnoahoksuz/osripper

إطار عمل باب خلفي وتشفير متعدد المنصات يتجنب اكتشاف برامج مكافحة الفيروسات، مع واجهة ويب خفيفة الوزن مدمجة.

exploit-frameworkspayload-generationids-ips-evasion+5
328منذ 9 أشهر
DNS-Persist preview

DNS-Persist

GitHub0x09al/dns-persist

DNS-Persist هو وكيل ما بعد الاستغلال يستخدم DNS للقيادة والتحكم.

payload-generationpersistence-mechanismsshellcode+5
207منذ 9 سنوات
lsawhisper-bof preview

lsawhisper-bof

GitHubdazzyddos/lsawhisper-bof

ملف كائن منارة (BOF) يتحدث مباشرة إلى حزم مصادقة Windows من خلال واجهة عميل LSA غير الموثوقة/الموثوقة، دون لمس ذاكرة عملية LSASS.

exploitationpost-exploitationpenetration-testing+4
297منذ 9 أشهر
PersistAssist preview

PersistAssist

GitHubredsiege/persistassist

إطار عمل استمرارية معياري بالكامل

penetration-testing-frameworksprivilege-escalationpersistence-mechanisms+7
260منذ 3 سنوات
cplt preview

cplt

GitHubnavikt/cplt

بيئة معزولة (Sandbox) لوكلاء البرمجة بالذكاء الاصطناعي. تشغّل Copilot CLI أو Claude Code أو OpenCode أو Gemini CLI أو Antigravity أو Pi أو goose أو…

defensive-toolsdynamic-analysis-sandboxingconfiguration-auditing+7
151منذ 5س 13د
redStackPRO preview

redStackPRO

GitHubdevzero-security/redstackpro

أنشئ بنية تحتية للفريق الأحمر ونطاقات Active Directory على لوحة رسم، ثم ترجمها إلى دليل عمل كامل لـ Terraform وAnsible تشغّله بنفسك. تحقّق من TTPs…

cloud-infrastructure-securitypenetration-testing-frameworksscripting-automation+8
184منذ 12 أيام
outis preview

outis

GitHubsyss-research/outis

outis هي أداة تحكم عن بعد مخصصة (RAT) أو شيء من هذا القبيل. تم بناؤها لدعم طرق نقل متنوعة (مثل DNS) ومنصات (مثل Powershell).

payload-generationpost-exploitationcommand-and-control+3
126منذ 9 سنوات
smbexec preview

smbexec

GitHubbrav0hax/smbexec

أداة هجوم سريعة بأسلوب psexec تستخدم Samba لتنفيذ أوامر عن بُعد، وسحب بيانات الاعتماد، والحركة الجانبية عبر شبكات Windows مع تمرير التجزئة وتوليد…
privilege-escalationpassword-attackspayload-generation+6
262منذ 11 سنوات
BadOutlook preview

BadOutlook

GitHubaahmad097/badoutlook

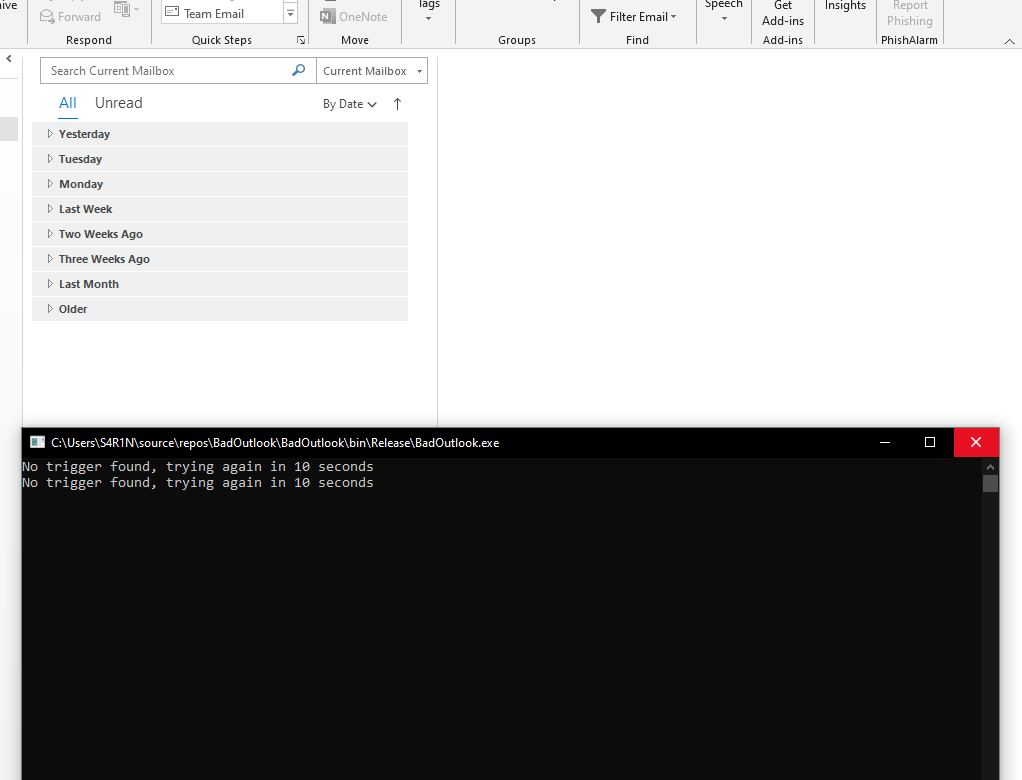
أداة إثبات مفهوم مكتوبة بلغة C# تقرأ رسائل Outlook عبر واجهة COM، وتستخرج كود شيل مُشفَّر بـ base64 من سطور الموضوع المحفزة، وتنفذ الحمولات محليًا…

payload-generationexploitationshellcode+3
137منذ 5 سنوات
pyMalleableC2 preview

pyMalleableC2

GitHubbyt3bl33d3r/pymalleablec2

مفسر بايثون لملفات تعريف C2 القابلة للتشكيل من Cobalt Strike. يتيح لك تحليلها وبنائها وتعديلها برمجياً.


command-and-controlutilities-frameworksred-teaming+1
289منذ 5 أشهر
السابق1…212223…100التالي





