
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

القيادة والسيطرة

أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.

موصى به من Kitploit
أفضل الأدوات

10 محدد
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7kمنذ 10 أيام
Mythic preview#2

Mythic

GitHubits-a-feature/mythic
4.7kمنذ 23 أيام
Empire preview#4

Empire

GitHubbc-security/empire
5.2kمنذ شهر واحد
merlin preview#6

merlin

GitHubne0nd0g/merlin
5.6kمنذ 20 أيام
AdaptixC2 preview#8

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5kمنذ شهر واحد
emp3r0r preview#9

emp3r0r

GitHubjm33-m0/emp3r0r
1.7kمنذ 14س 18د
metasploit-framework preview#12

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 22س 48د
kubesploit preview#13

kubesploit

GitHubcyberark/kubesploit
1.2kمنذ سنة واحدة
NetExec preview#14

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ 2 أيام
impacket preview#15

impacket

GitHubfortra/impacket
16.0kمنذ 8س 22د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2540 نتائج
FindObjects-BOF preview

FindObjects-BOF

GitHuboutflanknl/findobjects-bof

مشروع Cobalt Strike Beacon Object File (BOF) يستخدم استدعاءات نظام مباشرة لتعداد العمليات بحثًا عن وحدات محمّلة محددة أو مقابض عمليات.

post-exploitationpenetration-testingcommand-and-control+1
273منذ 3 سنوات
Xenon preview

Xenon

GitHubmythicagents/xenon

وكيل Mythic لنظام Windows مكتوب بلغة C
defensive-toolspenetration-testing-frameworksprivilege-escalation+9
189منذ يوم واحد
Beaconator preview

Beaconator

GitHubcapt-meelo/beaconator

مولد بيكن باستخدام Cobalt Strike ومجموعة متنوعة من الأدوات.
exploit-frameworkspayload-generationshellcode+2
446منذ 5 سنوات
Adrenaline preview

Adrenaline

GitHubatomiczsec/adrenaline

مجموعة BOF مستقلة عن C2، مصنفة حسب مراحل سلسلة الهجوم. مصممة لتكون صغيرة ومعيارية، تتيح التنفيذ السريع والأتمتة.

defensive-toolsprivilege-escalationreconnaissance+7
312منذ 2 أشهر
CVE-2022-37706-LPE-exploit preview

CVE-2022-37706-LPE-exploit

GitHubmaherazzouzi/cve-2022-37706-lpe-exploit

أداة استغلال موثوقة + شرح لرفع الامتيازات إلى الجذر. (تم اختبارها على Ubuntu 22.04)
privilege-escalationvulnerability-analysisexploitation+5
323منذ 4 سنوات
SharpGmailC2 preview

SharpGmailC2

GitHubreveng007/sharpgmailc2

سيعمل Gmail الودود الخاص بنا كخادم، وسيقوم الـ implant بتسريب البيانات عبر smtp، وسيقرأ الأوامر من C2 (Gmail) عبر بروتوكول imap.
data-exfiltrationpost-exploitationcommand-and-control+2
266منذ سنة واحدة
Kraken preview

Kraken

GitHubkraken-ng/kraken

وحدة ويب شيل متعددة اللغات للاستغلال اللاحق للويب مع عوامل PHP و JSP و ASPX. تتميز بتجنب الدفاع، وضع C2، ونواة قائمة على بايثون لعمليات الفريق الأحمر.
payload-generationweb-application-exploitationcommand-and-control+1
555منذ 2 سنوات
SharpMemshell preview

SharpMemshell

GitHuba-d-team/sharpmemshell

حِزَم webshell داخل الذاكرة (memshell) لـ .NET مُنفَّذة عبر HttpListener وVirtualPath، متوافقة مع إطار عمل ما بعد الاستغلال Godzilla 4.01.
defensive-toolspersistence-mechanismsweb-application-exploitation+5
300منذ 4 سنوات
DVS preview

DVS

GitHubscorpioneslabs/dvs

D(COM) V(ulnerability) S(canner) المعروف أيضًا باسم سكين الجيش السويسري الماكر - الحركة الجانبية باستخدام كائنات DCOM
exploitationlateral-movementpost-exploitation+3
256منذ 6 سنوات
zuthaka preview

zuthaka

GitHubpucarasec/zuthaka

إطار عمل مفتوح المصدر لتكامل أنظمة القيادة والتحكم (C2)، يوفر واجهة ويب موحدة لإدارة مثيلات متعددة للقيادة والتحكم، والمستمعين، والعوامل، ووحدات ما…
penetration-testing-frameworksexploit-frameworkspost-exploitation+2
181منذ 3 سنوات
porterminal preview

porterminal

GitHublyehe/porterminal

سريع وبسيط: نفق طرفية ويب/MCP بين هاتفك وجهاز الكمبيوتر
web-proxies-interceptionpenetration-testingcommand-and-control+3
296منذ 27 أيام
evilrdp preview

evilrdp

GitHubskelsec/evilrdp

عميل RDP مع تحكم موسع للتحكم الآلي بالفأرة ولوحة المفاتيح والحافظة، نقل الملفات، وكيل SOCKS، وتنفيذ الأوامر عن بُعد عبر PowerShell/shell دون تحميل…
lateral-movementpost-exploitationpenetration-testing+3
309منذ سنة واحدة
RedditC2 preview

RedditC2

GitHubkleiton0x00/redditc2

استغلال واجهة برمجة تطبيقات Reddit لاستضافة حركة مرور C2.
exploitationcommand-and-controlred-teaming+1
277منذ 3 سنوات
Tangled preview

Tangled

GitHubineesdv/tangled

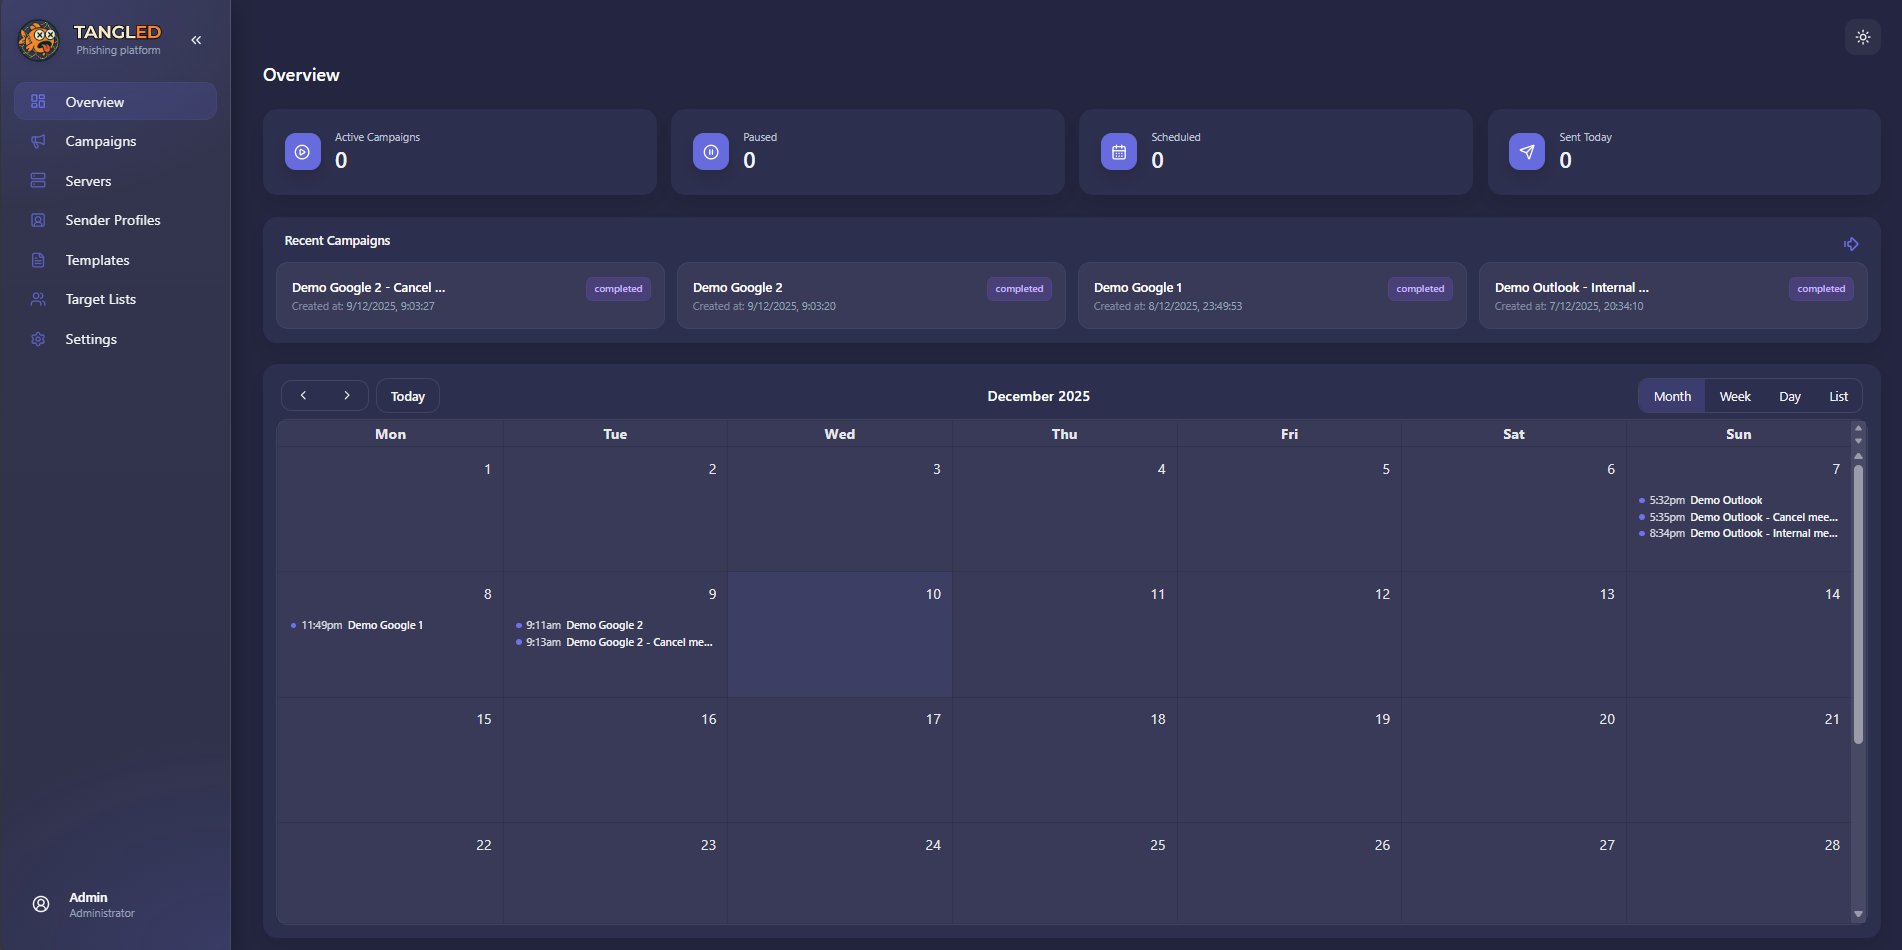
منصة أمن هجومي مفتوحة المصدر لإجراء حملات تصيد تستفيد من المعالجة التلقائية لأحداث iCalendar.
phishing-toolslateral-movementphishing+5
274منذ 10 أشهر
Brute-Ratel-C4-Community-Kit preview

Brute-Ratel-C4-Community-Kit

GitHubparanoidninja/brute-ratel-c4-community-kit

يحتوي هذا المستودع على سكربتات وإعدادات ومحمّلات حمولة قديمة لـ Brute Ratel C4 (https://bruteratel.com/)
exploitationpost-exploitationpenetration-testing+3
298منذ 2 سنوات
DNS-Tunnel-Keylogger preview

DNS-Tunnel-Keylogger

GitHubgeeoon/dns-tunnel-keylogger

خادم وعميل لتسجيل ضغطات المفاتيح يستخدمان DNS tunneling/exfiltration لنقل ضغطات المفاتيح عبر جدران الحماية.
data-exfiltrationpost-exploitationcommand-and-control+2
280منذ 2 سنوات
BetterBackdoor preview

BetterBackdoor

GitHubthatcherclough/betterbackdoor

باب خلفي مع العديد من الميزات.
password-crackingpayload-generationdata-exfiltration+4
293منذ 5 سنوات
ActiveReign preview

ActiveReign

GitHubm8sec/activereign

أداة لاستكشاف الشبكات والهجوم على بيئات Active Directory في ويندوز.

password-attacksexploitationinformation-gathering+2
246منذ 2 سنوات
السابق1…202122…100التالي
القيادة والسيطرة — الصفحة 21 | Kitploit






