

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
القيادة والسيطرة — الصفحة 23 | Kitploit
الفئات

القيادة والسيطرة

أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.

موصى به من Kitploit

أفضل الأدوات

10 محدد
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7kمنذ 2 أيام
Mythic preview#2

Mythic

GitHubits-a-feature/mythic
4.7kمنذ شهر واحد
Empire preview#4

Empire

GitHubbc-security/empire
5.2kمنذ 19س 16د
merlin preview#6

merlin

GitHubne0nd0g/merlin
5.6kمنذ شهر واحد
AdaptixC2 preview#8

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5kمنذ شهر واحد
emp3r0r preview#9

emp3r0r

GitHubjm33-m0/emp3r0r
1.7kمنذ 13س 11د
metasploit-framework preview#12

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 1س 32د
kubesploit preview#13

kubesploit

GitHubcyberark/kubesploit
1.2kمنذ سنة واحدة
NetExec preview#14

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ يوم واحد
impacket preview#15

impacket

GitHubfortra/impacket
16.0kمنذ 22س 43د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2553 نتائج
XSScope preview

XSScope

GitHubkleiton0x00/xsscope

XSScope هي واحدة من أقوى وأكثر أطر عمل الواجهات الرسومية تقدمًا لاستغلال المتصفحات الحديثة عبر XSS.

payload-generationexploitationweb-application-exploitation+5
314منذ 4 سنوات
PwnLnX preview

PwnLnX

GitHubthatstraw/pwnlnx

غلاف عكسي متعدد الخيوط بلغة بايثون مع إنشاء الحمولة، إدارة الجلسات، تسجيل المفاتيح، مشاركة الشاشة، والاستمرارية لاختبار الاختراق المصرح به على أنظمة…

payload-generationpersistence-mechanismspost-exploitation+3
226منذ 4 سنوات
sliver-gui preview

sliver-gui

GitHubsliverarmory/sliver-gui

واجهة رسومية Electron متعددة المنصات لإطار عمل Sliver C2، توفر لوحات تحكم للجلسات والمنارات، وتوليد الحمولات، والمستمعين، والغنائم، وإدارة النشر…

penetration-testing-frameworkspayload-generationlateral-movement+7
188منذ 13 أيام
CobaltBus preview

CobaltBus

GitHubflangvik/cobaltbus

تكامل C2 الخارجي لـ Cobalt Strike مع Azure Servicebus، حركة مرور C2 عبر Azure Servicebus

exploit-frameworkscloud-securitycommand-and-control+1
247منذ 4 سنوات
CrossC2Kit preview

CrossC2Kit

GitHubcrossc2/crossc2kit

تم تطوير CrossC2 استنادًا إلى إطار عمل Cobalt Strike، ويمكن استخدامه للتحكم في الأنظمة عبر المنصات المختلفة. يوفر CrossC2Kit بعض الواجهات التي يمكن…

penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
229منذ 3 سنوات
AzureC2Relay preview

AzureC2Relay

GitHubflangvik/azurec2relay

وظيفة Azure Function تتحقق من حركة مرور برنامج Cobalt Strike وتقوم بتوجيهها باستخدام ملفات تعريف C2 القابلة للتشكيل، حيث تعيد توجيه الطلبات غير…
ids-ips-evasioncloud-securitycommand-and-control+2
233منذ 5 سنوات
redshell preview

redshell

GitHubverizon/redshell

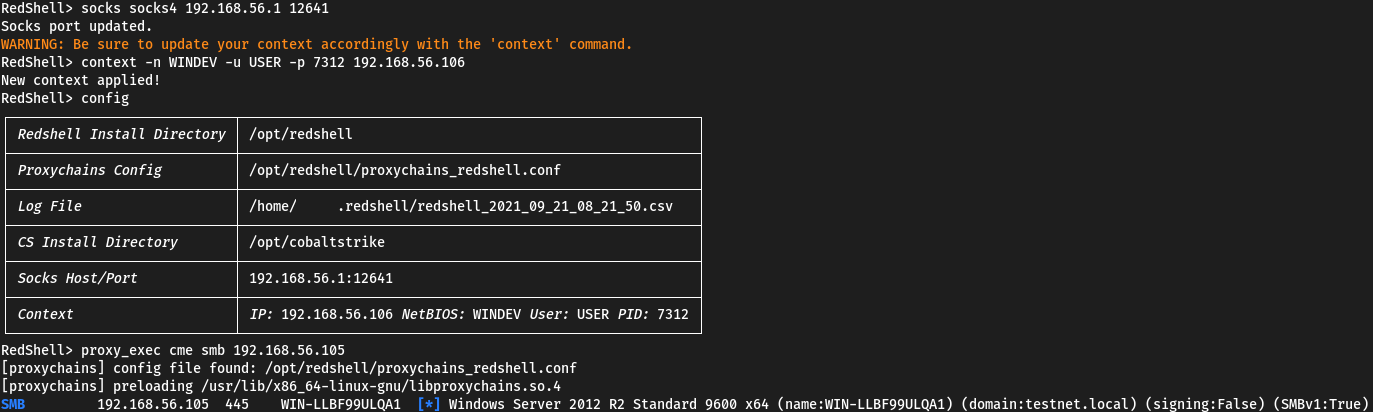
موجه أوامر تفاعلي لعمليات الفريق الأحمر واختبار الاختراق. يدفع الأوامر تلقائيًا عبر وكلاء SOCKS4/5 باستخدام proxychains. التكامل الاختياري مع Cobalt…

penetration-testingcommand-and-controlred-teaming
225منذ 4 سنوات
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

مكتبة Python لتفكيك وتحليل البيانات المتعلقة بـ Cobalt Strike مثل حمولات Beacon وملفات Malleable C2 Profiles

network-forensicsmalware-analysisdigital-forensics+4
193منذ شهر واحد
fileless-xec preview

fileless-xec

GitHubariary/fileless-xec

مُسقط خفي ينفذ ثنائيات عن بعد دون إسقاطها على القرص. (دعم HTTP3، دعم ICMP، مسارات غير مرئية، عبر المنصات،...)

payload-generationexploitationids-ips-evasion+7
209منذ 2 سنوات
LOLBITS preview

LOLBITS

GitHubkudaes/lolbits

** تم إيقافه ** إطار عمل C2 يستخدم Background Intelligent Transfer Service (BITS) كبروتوكول اتصال و Direct Syscalls + Dinvoke لتجاوز خطافات وضع…

privilege-escalationexploit-frameworkslateral-movement+4
222منذ 6 سنوات
gh0st3.6_src preview

gh0st3.6_src

GitHubigh0st/gh0st3.6_src

كود مصدري لحصان طروادة للوصول عن بُعد (RAT) لتعلّم اتصالات القيادة والتحكم (C2)، وتسليم الحمولة، وتقنيات ما بعد الاستغلال في بيئات ويندوز.

persistence-mechanismsdata-exfiltrationpost-exploitation+3
169منذ 12 سنوات
chromium-exploit-dev preview

chromium-exploit-dev

GitHubpetitoto/chromium-exploit-dev

مجموعة أدوات لتسليح ثغرات Chromium وتحويلها إلى استغلالات موثوقة، متعددة المنصات، وكاملة السلسلة.

privilege-escalationexploit-frameworksvulnerability-analysis+5
303منذ 8 أشهر
Jasmin-Ransomware preview

Jasmin-Ransomware

GitHubcodesiddhant/jasmin-ransomware

Jasmin Ransomware هي أداة متقدمة للفريق الأحمر (نسخة من WannaCry) تُستخدم لمحاكاة هجمات برامج الفدية الحقيقية. تساعد Jasmin باحثي الأمن على التغلب…

encryption-decryption-toolsexploitationmalware-analysis+5
286منذ 5 سنوات
notRDP preview

notRDP

GitHubdagowda/notrdp

إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.

persistence-mechanismsimpersonation-toolsdata-exfiltration+6
269منذ شهر واحد
Girsh preview

Girsh

GitHubnodauf/girsh

قم بإنشاء شل عكسية تفاعلية تلقائيًا لضحية لينكس أو ويندوز

payload-generationexploitationreverse-engineering+5
360منذ 3 سنوات
RATel preview

RATel

GitHubfrenchcisco/ratel

RAT-el هي أداة اختبار اختراق مفتوحة المصدر تسمح لك بالتحكم في جهاز يعمل بنظام ويندوز. تعمل وفق نموذج الخادم-العميل، حيث يرسل الخادم الأوامر، وينفذ…

encryption-decryption-toolspayload-generationpersistence-mechanisms+6
277منذ 5 سنوات
KittyStager preview

KittyStager

GitHubenelg52/kittystager

KittyStager هو C2 بسيط من المرحلة 0. يتكون من خادم ويب لاستضافة الشيل كود وعميل يُسمى kitten. الغرض من هذا المشروع هو أن يكون لديك خادم ويب وبعض…

reconnaissanceencryption-decryption-toolsexploit-frameworks+6
228منذ 3 سنوات
alter-zero preview

alter-zero

GitHublinuztx/alter-zero

RAM efficient terminal agent harness for coding, cybersecurity, and automation.

general-purpose-utilitiesstatic-code-analysisvulnerability-analysis+6
173منذ 15س 35د
السابق1…222324…100التالي






