
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
BadOutlook — أداة إثبات مفهوم مكتوبة بلغة C# تقرأ رسائل Outlook عبر واجهة COM، وتستخرج كود شيل مُشفَّر بـ base64 من سطور الموضوع المحفزة، وتنفذ الحمولات محليًا لعمليات القيادة والتحكم (C2) القائمة على البريد الإلكتروني. | Kitploit
أدوات/GitHubGitHub/aahmad097/badoutlook
توليد الحمولةالاستغلالشيل كودالقيادة والسيطرةالفريق الأحمرأمان البريد الإلكتروني
GitHubaahmad097/badoutlook

BadOutlook

أداة إثبات مفهوم مكتوبة بلغة C# تقرأ رسائل Outlook عبر واجهة COM، وتستخرج كود شيل مُشفَّر بـ base64 من سطور الموضوع المحفزة، وتنفذ الحمولات محليًا لعمليات القيادة والتحكم (C2) القائمة على البريد الإلكتروني.

عرض المستودع
1373688منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Bad Outlook

إثبات مفهوم بسيط يستخدم واجهة تطبيق Outlook (واجهة COM) لتنفيذ شيلكود على نظام بناءً على سطر موضوع مشغل محدد.

من خلال استخدام مساحة الاسم Microsoft.Office.Interop.Outlook، يمكن للمطورين تمثيل تطبيق Outlook بالكامل (أو على الأقل وفقًا لمايكروسوفت). هذا يعني أن التطبيق الجديد يجب أن يكون قادرًا على فعل أي شيء بدءًا من قراءة رسائل البريد الإلكتروني (نعم، هذا يشمل أيضًا الأرشيفات، سلة المهملات، إلخ) إلى إرسالها.

بالبناء على ملايين محملات شيلكود C# الموجودة مسبقًا، يمكن إرسال بريد إلكتروني مع سطر موضوع مشغل وشيلكود مشفر بـ base64 في نص البريد إلى المضيف الذي يحتوي على نسخة مسلحة من هذا البرنامج. سيقوم البرنامج بعد ذلك بقراءة البريد الإلكتروني وتنفيذ الشيلكود المضمن في البريد.

ملاحظات إضافية:

  • يمكن استخدام هذا لبناء إطار عمل C2 كامل يعتمد على رسائل البريد الإلكتروني كوسيلة للاتصال (حيث لا يتحدث البرنامج الخبيث مع الإنترنت مباشرة).
  • يبدو أن هناك تحذيرًا أمنيًا يخبر المستخدم أن تطبيقًا يحاول الوصول إلى بيانات Outlook
    • يمكن إيقاف تشغيل هذا عندما يقوم مسؤول بتعديل التسجيل كما هو موضح هنا.
    • أظهر الاختبار البسيط أن حقن هذه العملية في عميل Outlook لا يؤدي إلى ظهور التنبيه (سيكون الاختبار الإضافي موضع تقدير كبير <3)

إثبات المفهوم

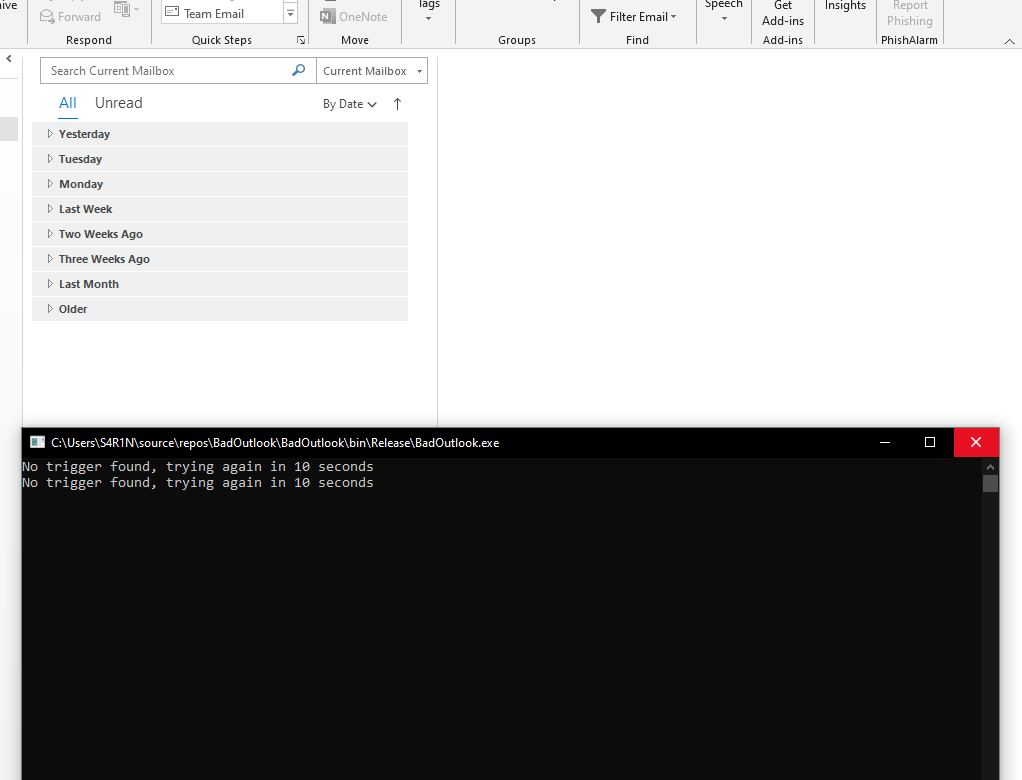
تطبيق يستطلع Outlook بحثًا عن المشغل

مخطط النظام

إنشاء بريد إلكتروني مشغل بشيلكود

مخطط النظام

استلام البريد الإلكتروني بواسطة عميل Outlook

مخطط النظام

تنفيذ الشيلكود بواسطة تطبيق BadOutlook

مخطط النظام

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






