
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 noperator/cve-2019-18935
استغلال RCE لثغرة إلغاء تسلسل JSON في .NET ضمن Telerik UI لـ ASP.NET AJAX.
 trustedsec/tap
منصة TrustedSec Attack Platform هي طريقة موثوقة لاستخدام المُلقِيات (droppers) على البنية التحتية لضمان اتصالات قائمة مع المؤسسة.
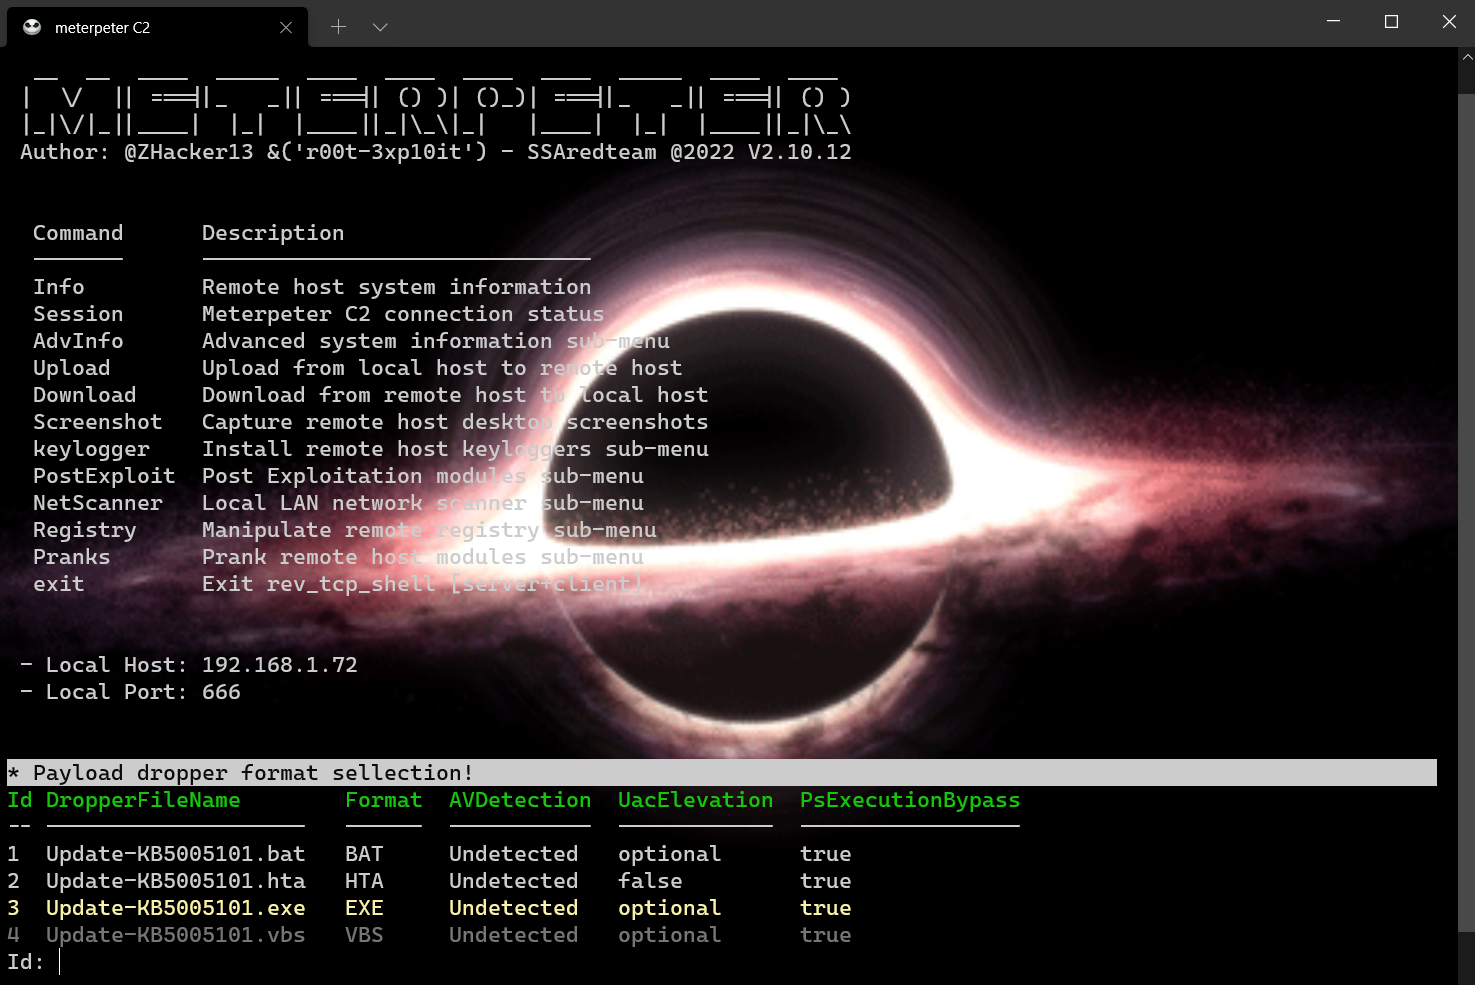 r00t-3xp10it/meterpeter
إطار عمل C2 PowerShell للقيادة والتحكم مع أوامر مدمجة
 3v4si0n/http-revshell
شل عكسي باستخدام بروتوكول HTTP/S مع تجاوز AMSI ومدرك للوكيل
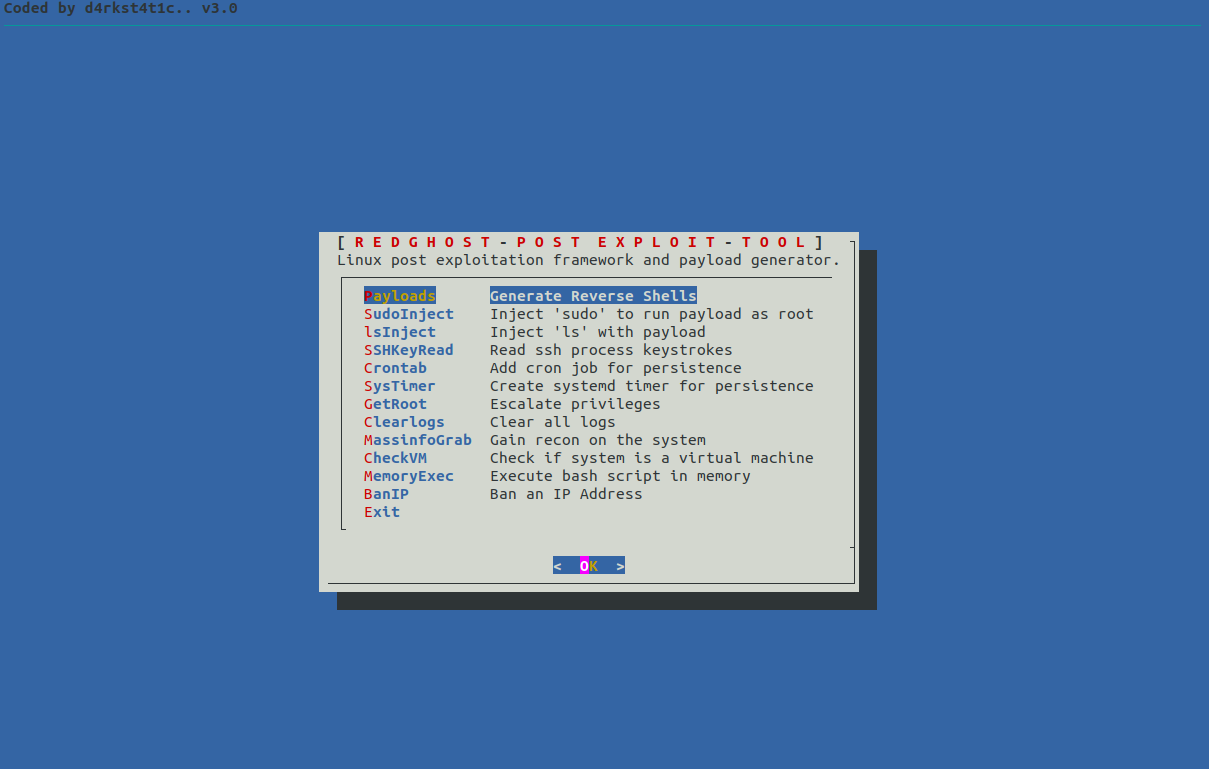 d4rk007/redghost
إطار عمل للاستغلال اللاحق على لينكس مكتوب بلغة bash مصمم لمساعدة الفرق الحمراء في الثبات، الاستطلاع، تصعيد الامتيازات وعدم ترك أثر.
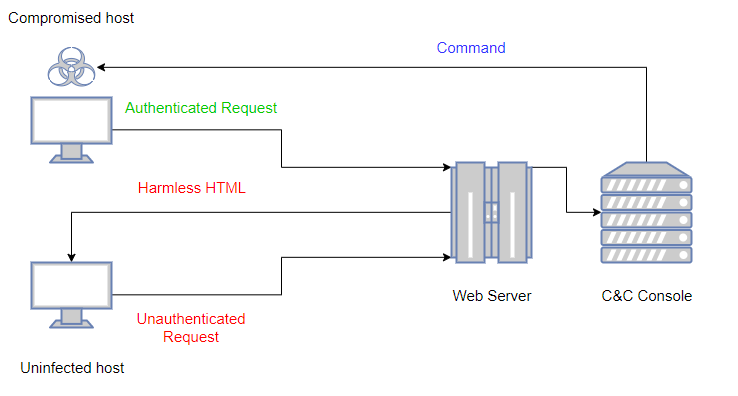 kudaes/lolbits
** تم إيقافه ** إطار عمل C2 يستخدم Background Intelligent Transfer Service (BITS) كبروتوكول اتصال و Direct Syscalls + Dinvoke لتجاوز خطافات وضع…
 tamim1089/hikvisionexploiter
HikvisionExploiter هي أداة مبنية على بايثون مصممة لأتمتة عمليات الاستغلال وفحوصات إمكانية الوصول إلى الدليل على كاميرات شبكة Hikvision من خلال…
 globalpolicy/phonemonitor
أداة إدارة عن بُعد لأجهزة أندرويد
 tsuyoken/imgbackdoor
أخفِ حمولتك داخل ملف .jpg
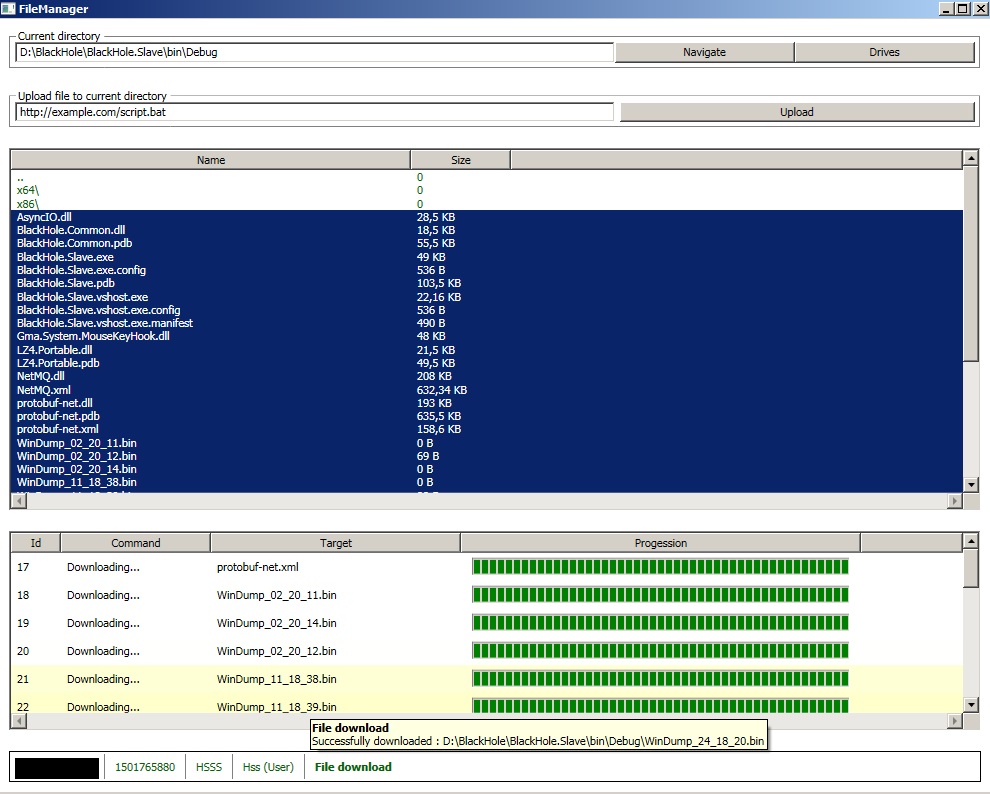 hussein-aitlahcen/blackhole
C# RAT (أداة إدارة عن بُعد)
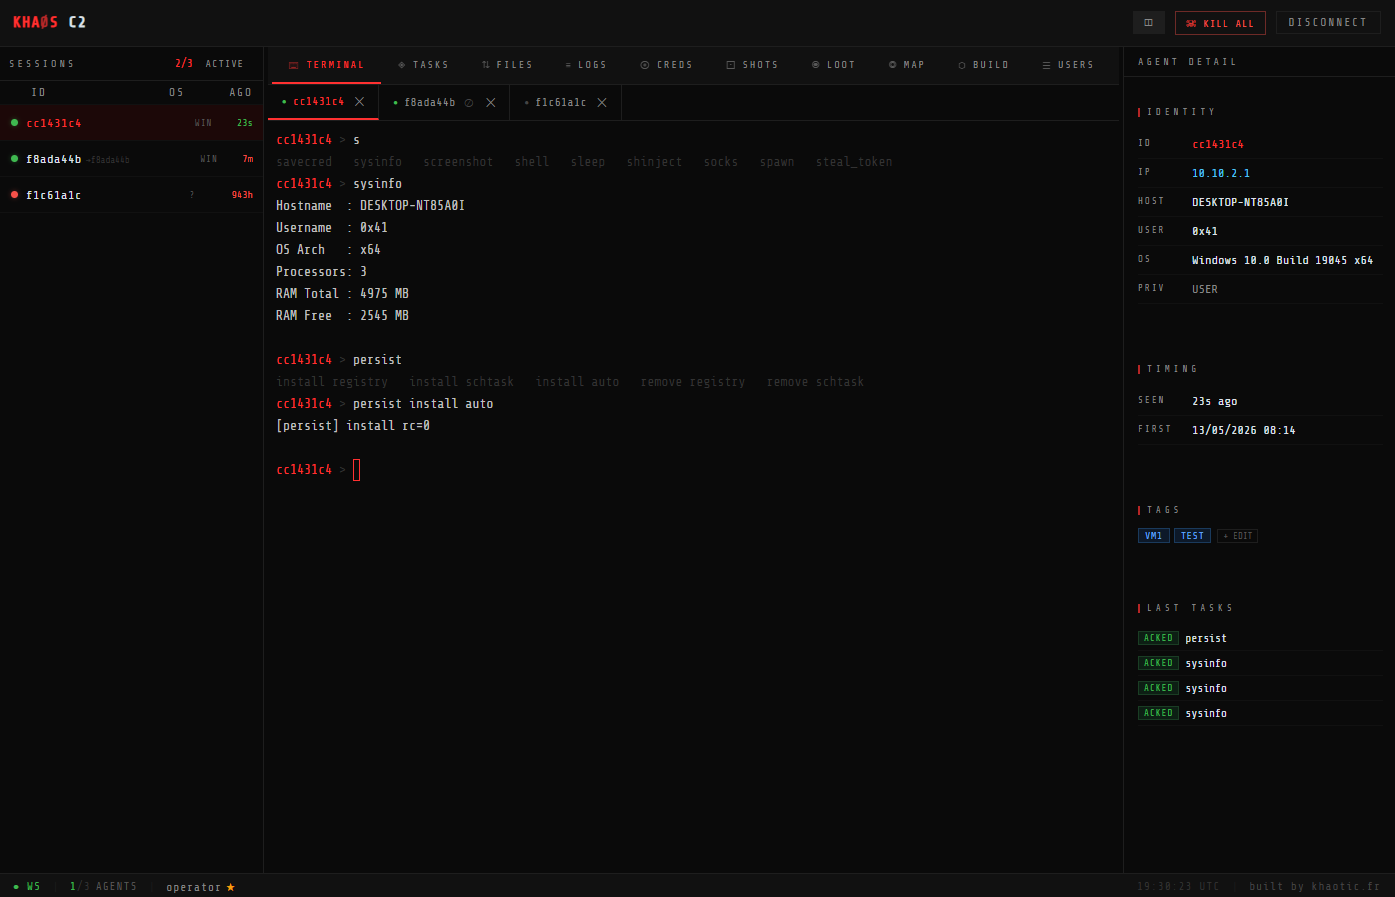 28zaaky/khaos-c2
KHAOS هو إطار عمل C2 حديث يوجّه حركة مرور الوكلاء عبر خدمات سحابية موثوق بها بالفعل من قبل شبكات المؤسسات.
 codextf2/screenshotbof
إمكانية التقاط شاشة بديلة لـ Cobalt Strike تستخدم WinAPI ولا تقوم بعملية fork & run. يتم تنزيل لقطة الشاشة في الذاكرة.
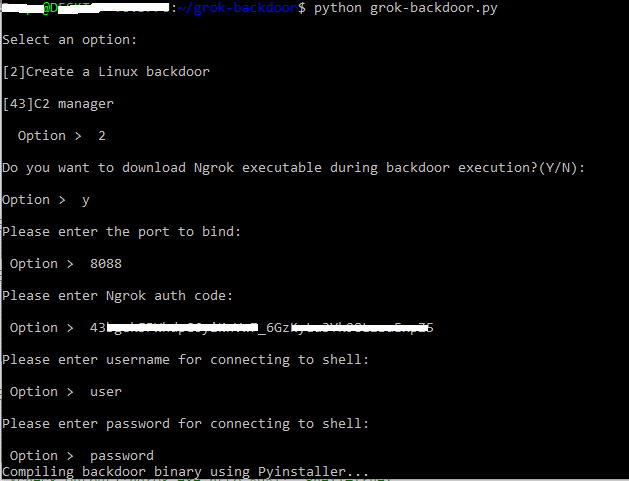 deepzec/grok-backdoor
باب خلفي بسيط بلغة بايثون مع دعم نفق Ngrok
 panagiks/rspet
RSPET (أداة الصدفة العكسية والاستغلال اللاحق) هي صدفة عكسية مبنية على بايثون ومزودة بوظائف تساعد في سيناريوهات الاستغلال اللاحق.
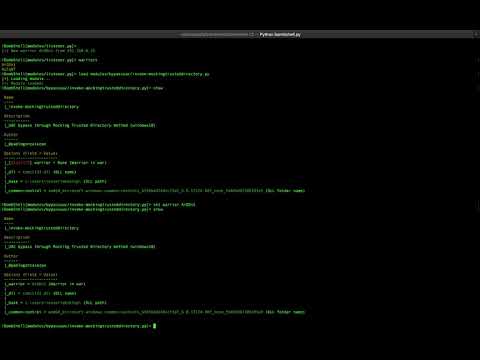 telefonica/ibombshell
أداة لنشر موجه ما بعد الاستغلال في أي وقت
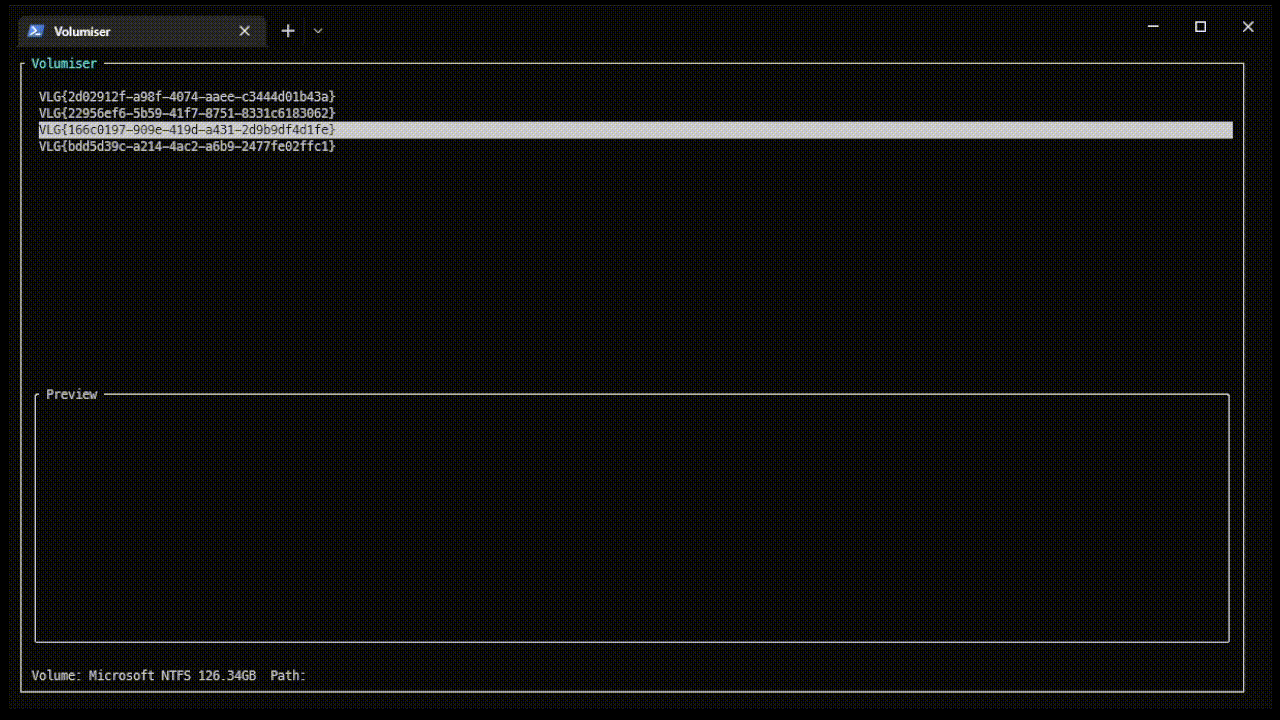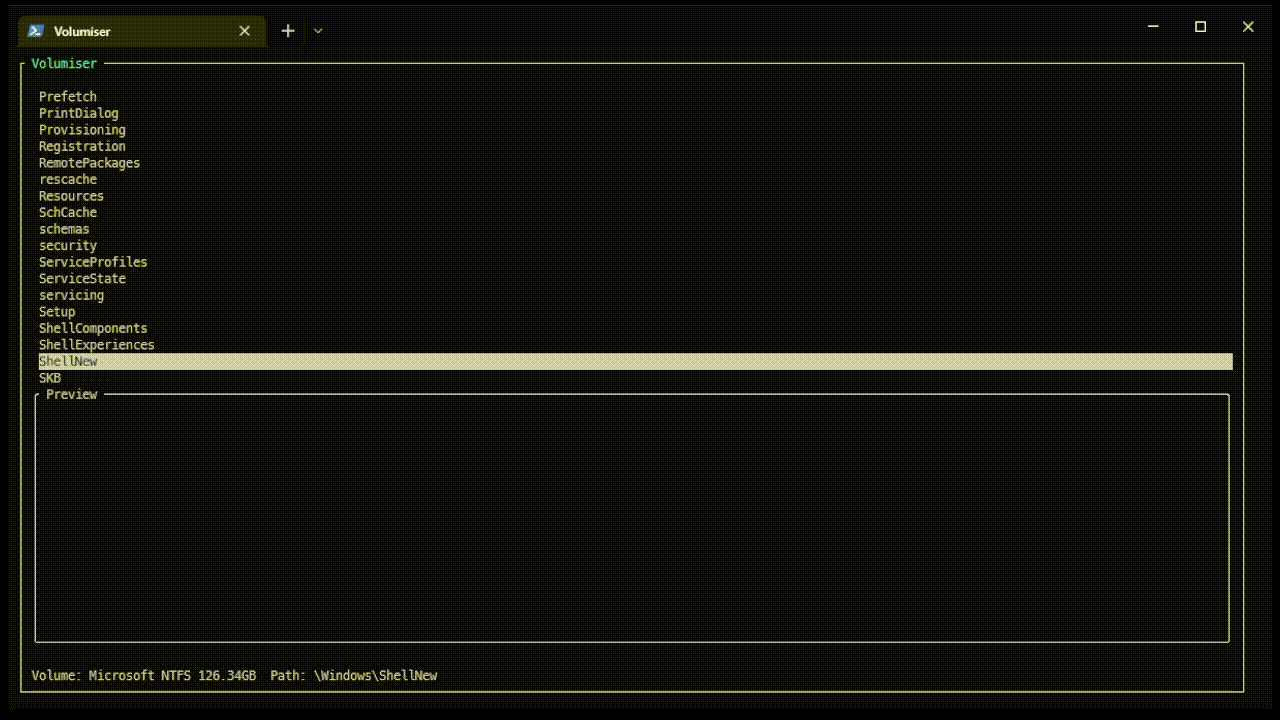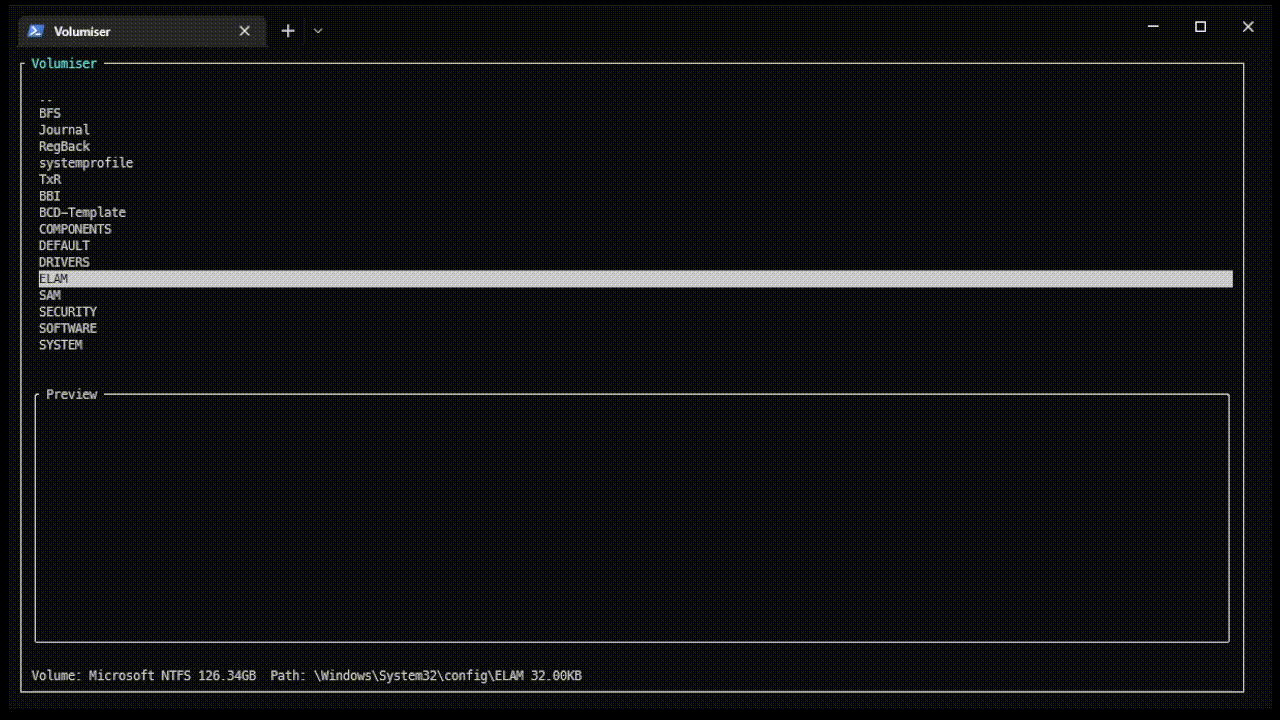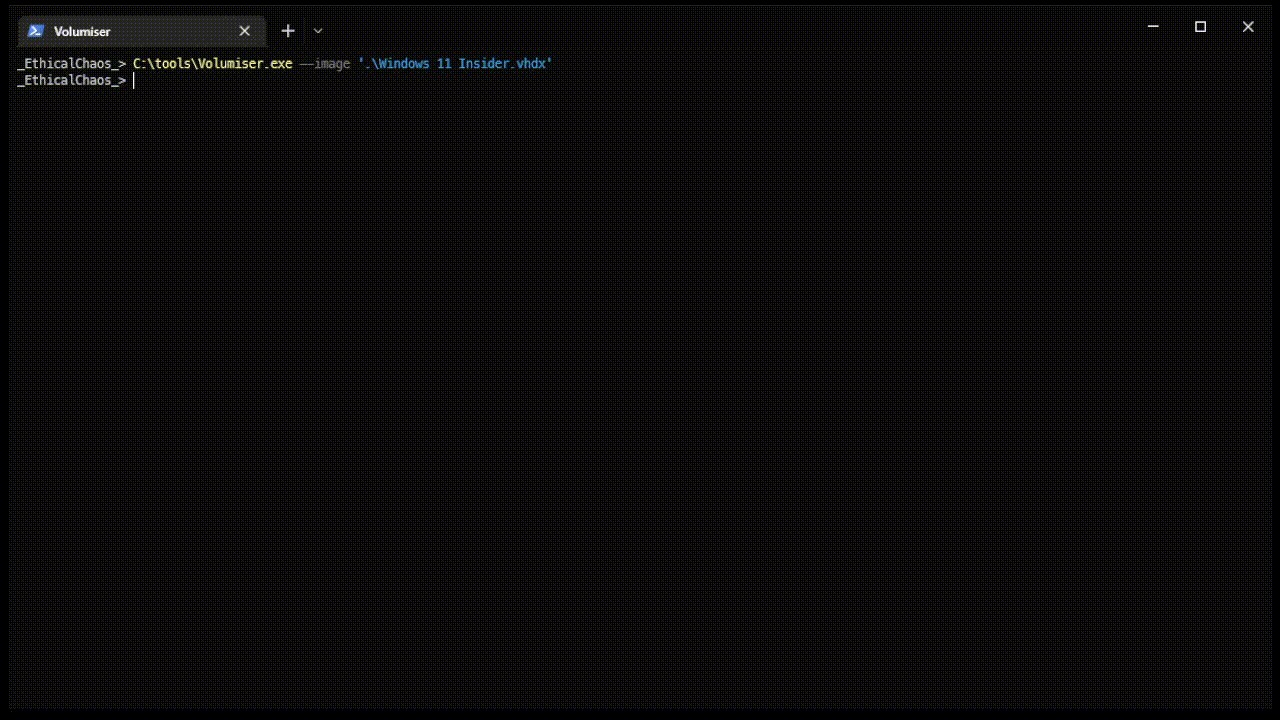 ccob/volumiser
CLI ووحدة تحكم تفاعلية لسرد الملفات وتصفحها واستخراجها من صور أقراص الآلات الافتراضية (VHDX، VMDK، لقطات EBS، الأقراص الخام) لأغراض تهريب البيانات في…
 yaxser/cobaltstrike-bof
مجموعة من beacon BOF مكتوبة لتعلم ويندوز وCobaltStrike
 r00t-3xp10it/trojanizer
تطعيم الحمولة الخاصة بك - أتمتة WinRAR (SFX) - تحت توزيعات لينكس








