
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
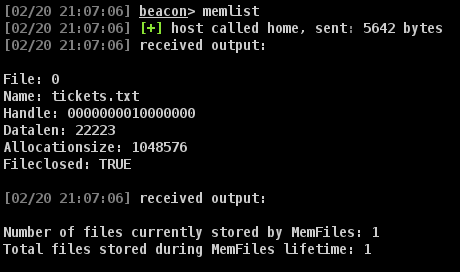
 octoberfest7/memfiles
مجموعة أدوات CobaltStrike لكتابة الملفات التي يُنتجها Beacon إلى الذاكرة بدلاً من القرص
 incidedigital/mistica
سكين الجيش السويسري مفتوح المصدر للاتصال التعسفي عبر بروتوكولات التطبيقات
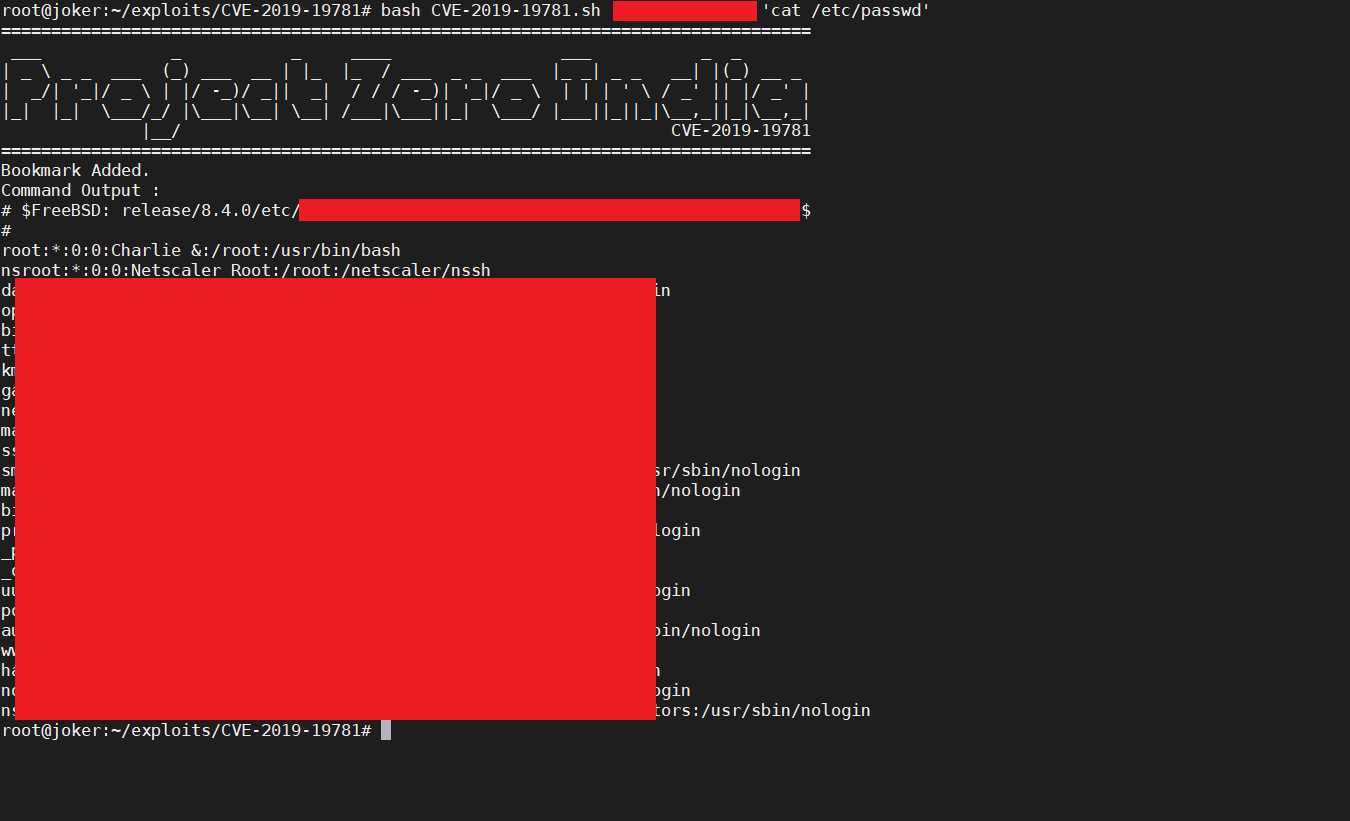 projectzeroindia/cve-2019-19781
استغلال تنفيذ التعليمات البرمجية عن بُعد لـ Citrix Application Delivery Controller و Citrix Gateway [ CVE-2019-19781 ]
 yeeb1/socktail
أداة Go خفيفة الوزن تنضم بجهاز إلى شبكة Tailscale وتُتيح وكيل SOCKS5 محلي للوصول المؤقت في مهام الفريق الأحمر. تدعم مفاتيح مصادقة مُعتمة عبر XOR،…
 gl4ssesbo1/nebula
Nebula هو إطار عمل C2 قائم على السحابة، يقدم حاليًا الاستكشاف والتعداد والاستغلال والاستغلال اللاحق على AWS، ولكن لا يزال العمل جاريًا للسماح باختبار…
 here_forawhile/terminalphone
اتصالات صوتية ونصية مشفرة من نوع push-to-talk عبر خدمات Tor المخفية مع تشفير من طرف إلى طرف، وأصفار قابلة للتكوين، ووضع الترحيل للمكالمات الجماعية،…
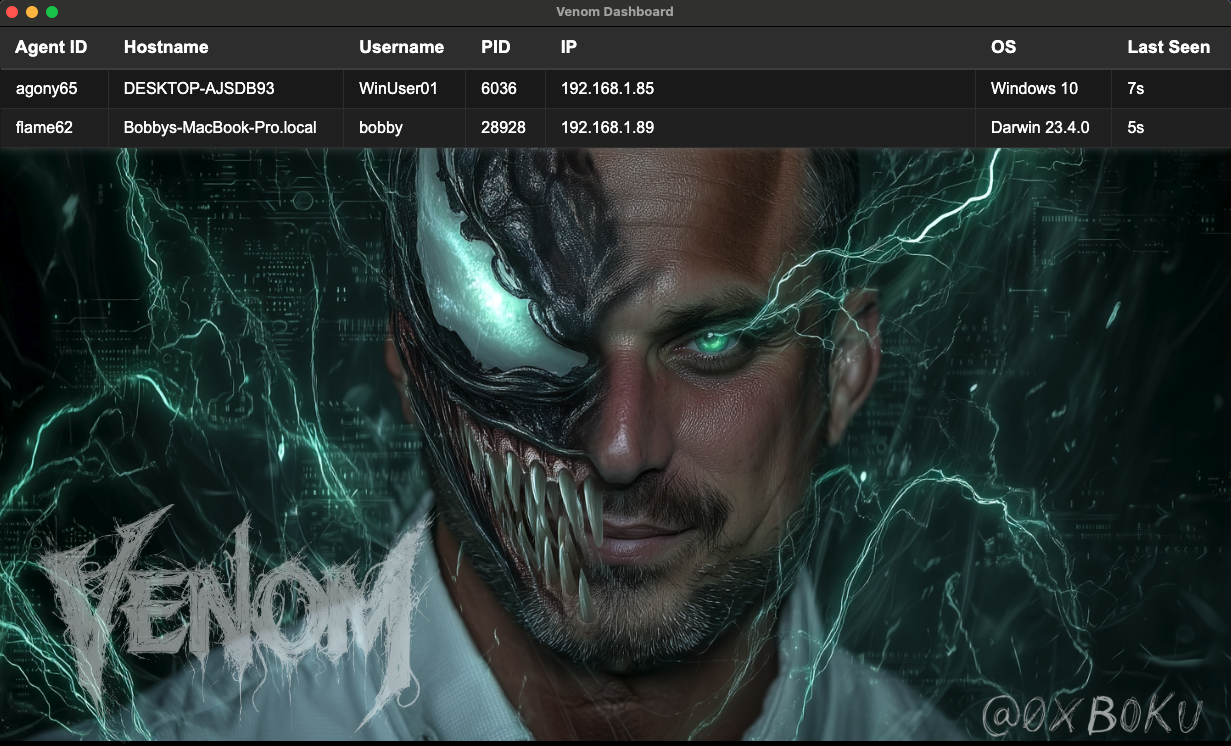 boku7/venom
Venom C2 هو إطار عمل Command & Control مكتوب بلغة Python3 وخالٍ من التبعيات (dependency‑free)، مصمم لتحقيق الثبات (persistence) في عمليات الفريق…
 maldevel/gdog
باب خلفي لنظام ويندوز متكامل الميزات يستخدم جيميل كخادم تحكم وقيادة (C&C).
 m3rcer/chisel-strike
تنفيذ .NET مشفر بـ XOR لأداة cobalt strike aggressor لـ chisel لاستخدام بروكسي أسرع وقدرات socks5 متقدمة.
 hood3drob1n/jsrat-py
هذا هو تطبيقي لـ JSRat.ps1 بلغة Python، بحيث يمكنك الآن تشغيل خادم الهجوم من أي نظام تشغيل بدلاً من أن تكون مقيدًا بنظام تشغيل Windows مع تمكين…
 mazen160/shennina
أتمتة استغلال المضيف بالذكاء الاصطناعي
 qsecure-labs/overlord
واجهة سطر أوامر مبنية بلغة بايثون لنشر بنية تحتية للفريق الأحمر بشكل آلي على AWS وDigital Ocean، مع دعم نمطي لـ C2 وخوادم البريد الإلكتروني وتوصيل…
 mthbernardes/gtrs
GTRS - صدفة عكسية لمترجم جوجل
 rand0m1ze/ezsploit
أتمتة سكربت bash لنظام لينكس من أجل metasploit
 b4rtik/redpeanut
RedPeanut هي أداة RAT صغيرة مطورة باستخدام .Net Core 2 وعاملها في .Net 3.5 / 4.0.
 arno0x/dbc2
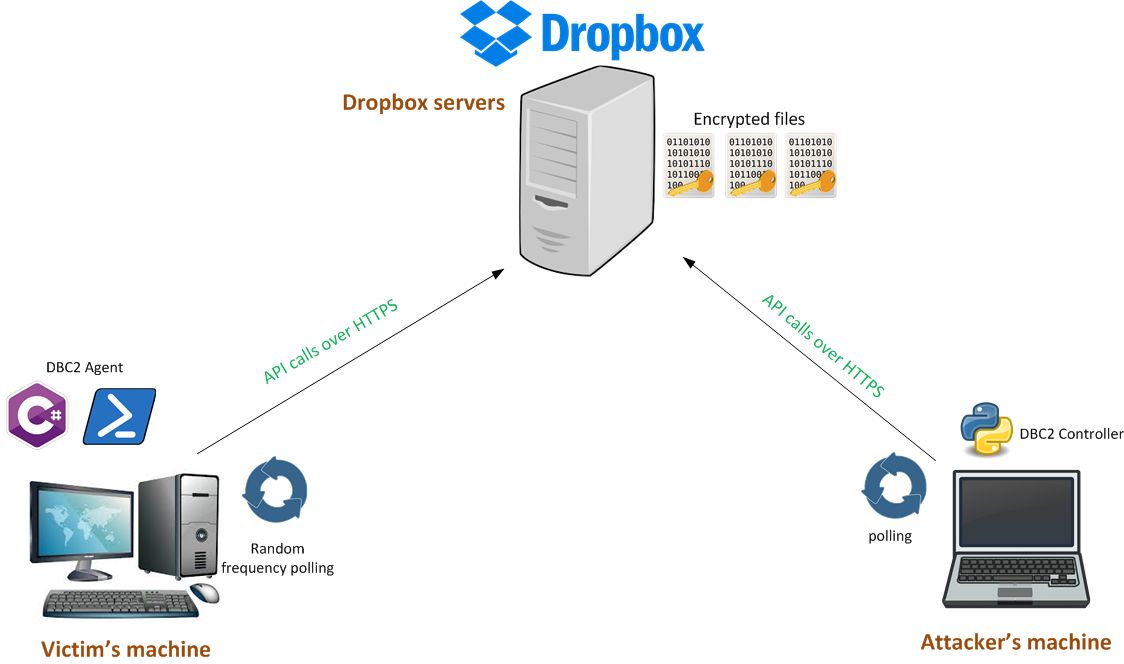
DBC2 (DropboxC2) هي أداة استغلال ما بعد الاختراق معيارية، تتكون من وكيل يعمل على جهاز الضحية، ووحدة تحكم تعمل على أي جهاز، ووحدات PowerShell، وخوادم…








