28zaaky/khaos-c2
KHAOS هو إطار عمل C2 حديث يوجّه حركة مرور الوكلاء عبر خدمات سحابية موثوق بها بالفعل من قبل شبكات المؤسسات.


KHAØS هو إطار عمل C2 حديث لمرحلة ما بعد الاستغلال، يضم 5 قنوات خفية وحماية كاملة من الاكتشاف مدمجة، أنشأه @28Zaaky.


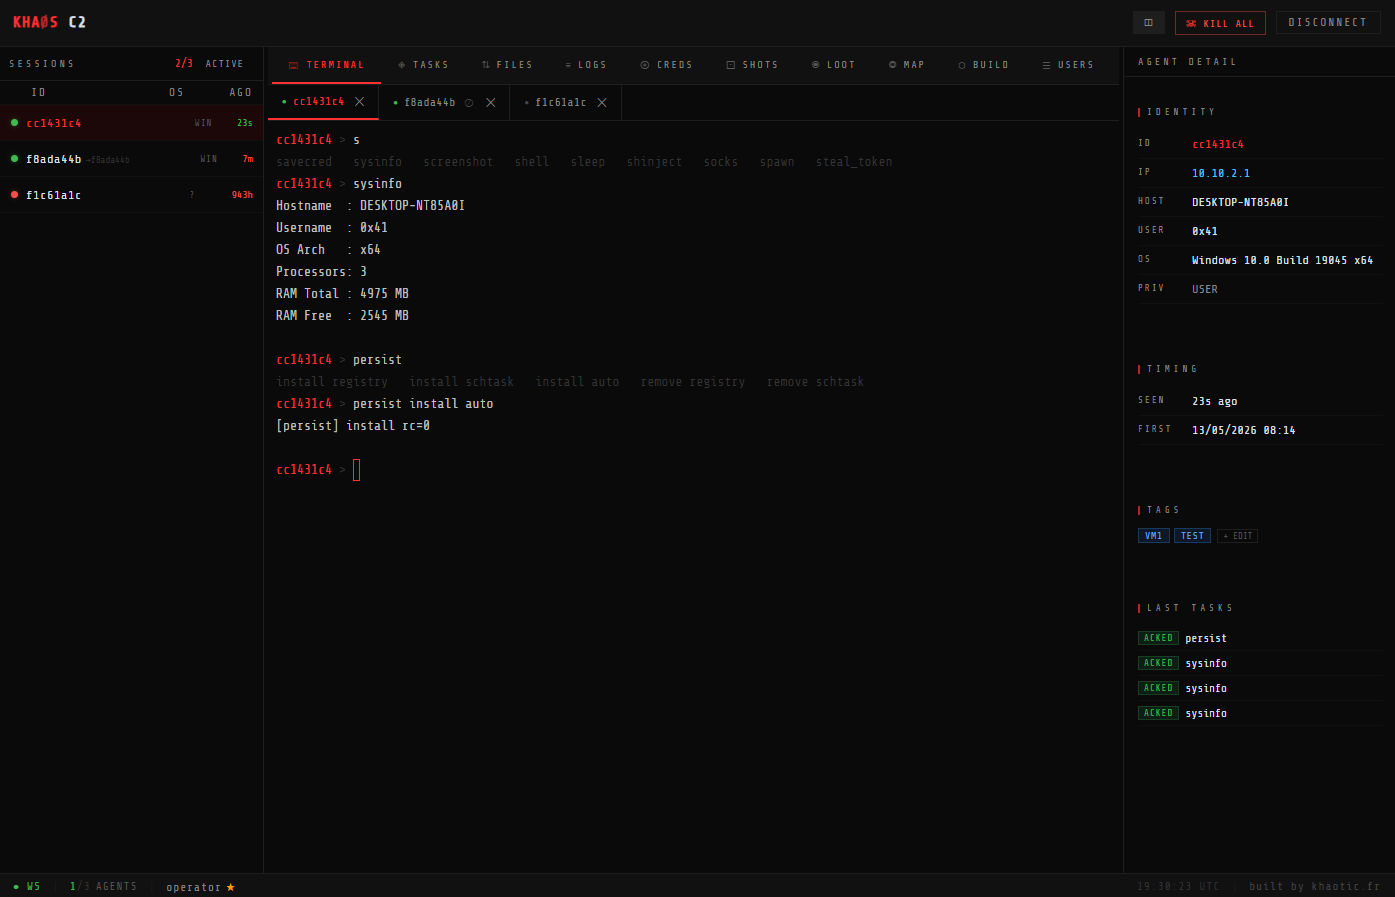
معظم مشاريع C2 مفتوحة المصدر تشترك في أمر واحد: أنها موجودة بالفعل في قاعدة بيانات كل بائع حلول EDR. صُمم KHAØS مع أخذ ذلك في الاعتبار منذ اليوم الأول.
العامل (Agent) مكتوب بلغة C. يستخدم استدعاءات نظام غير مباشرة (indirect syscalls)، ويزيل خطافات ntdll من نسخة قرص جديدة، ويصحح ETW و AMSI عبر نقاط توقف الأجهزة (hardware breakpoints) بدلاً من تصحيح البايتات، ويشوّش المكدس (stack) أثناء النوم. كل بناء يُعيد توليد مفتاح تشفير النصوص ومفتاح XOR للبيانات الاعتمادية، لذا فإن أي ملفين ثنائيين مُجمَّعين من نفس الإعداد لا يتشاركان أبدًا في توقيع ثابت.
على صعيد الشبكة، هناك خمس قنوات: Microsoft Teams، و GitHub Gist، و DNS عبر HTTPS، و HTTP/S، و SMB named pipe. الفكرة هي أن واحدة منها على الأقل تبدو كحركة مرور عادية في أي بيئة تعمل فيها.
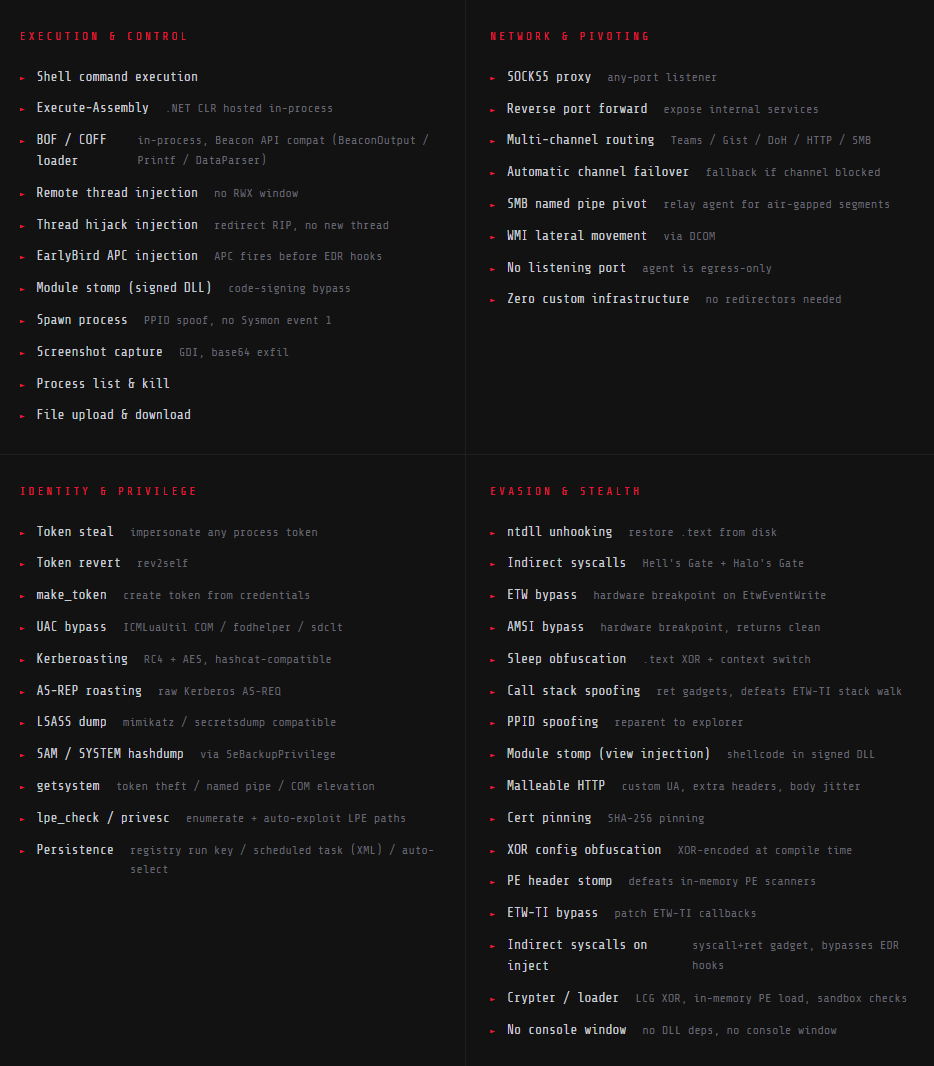
مرحلة ما بعد الاستغلال تغطي المجالات المعتادة: شل، execute-assembly (.NET CLR داخل العملية)، تحميل BOF/COFF، أربع تقنيات حقن، سرقة وانتحال التوكنات، تفريغ LSASS عبر استدعاء نظام مباشر، Kerberoasting، AS-REP roasting، SOCKS5، إعادة توجيه المنفذ العكسي، والحركة الجانبية عبر WMI. كما توجد أداة تشفير/تحميل منفصلة للتعامل مع رسم PE في الذاكرة إذا احتجت إلى العمل بدون stager.
واجهة المشغّل (Operator UI) هي تطبيق React مدمج فيه منشئ الحمولات، وخريطة شبكة حية، ومخزن بيانات اعتمادية، ومعرض لقطات شاشة. كل شيء يتحدّث عبر WebSocket في الوقت الفعلي.
| القناة | النقل | تمتزج مع |
|---|---|---|
| Microsoft Teams | HTTPS *.office.com | حركة مرور المؤسسات O365 |
| GitHub Gist | REST api.github.com | نشاط المطورين |
| DNS عبر HTTPS | DoH 1.1.1.1 | استعلامات DNS المشفرة |
| HTTP/S | HTTPS | حركة الويب العامة |
| SMB Named Pipe | SMB | الحركة الجانبية الداخلية |
حركة المرور مشفرة بـ ChaCha20-Poly1305، وتبادل المفاتيح عبر X25519، بشكل فريد لكل وكيل ولكل جلسة.
| التصنيف | الإمكانيات |
|---|---|
| التنفيذ | شل، execute-assembly (.NET CLR داخل العملية)، محمّل BOF/COFF، لقطة شاشة |
| الحقن | Remote thread، thread hijack، EarlyBird APC، module stomp، حقن ذاتي |
| الهوية | سرقة / إنشاء / تراجع التوكن، getsystem (3 تقنيات)، تجاوز UAC (ICMLuaUtil / fodhelper / sdclt) |
| البيانات الاعتمادية | تفريغ LSASS (minidump مخصص)، سجلات SAM/SYSTEM عبر SeBackupPrivilege، Kerberoast، AS-REP roast |
| الشبكة | وكيل SOCKS5، إعادة توجيه منفذ عكسي، محور SMB، حركة جانبية عبر WMI |
| الاستمرارية | مفتاح تشغيل في السجل (Registry run key)، مهمة مجدولة (XML) |
محمّل يفك تشفير الوكيل ويرسمه انعكاسيًا في الذاكرة.
cd crypter
python build.py                            # دمج الوكيل وبناء المحمّل
python build.py --stager-url https://...   # مع stager شبكي
git clone https://github.com/28Zaaky/khaos-c2
cd khaos-c2
python3 -m venv venv && source venv/bin/activate
pip3 install -r server/requirements.txt

# تثبيت Node.js إذا لم يكن مثبتًا
sudo apt update && sudo apt install nodejs npm -y
cd ui && npm install && npm run build && cd ..

# شهادة TLS
openssl req -x509 -newkey rsa:2048 -sha256 -days 365 -nodes \
    -keyout server/cert.key -out server/cert.pem -subj "/CN=khaos-c2"

cp server/config.example.yaml server/config.yaml
# عدّل config.yaml: jwt_secret و http.beacon_url
python3 server/main.py
يُجمَّع الوكيل على ويندوز (انظر أدناه)، ثم يُنقل إلى الهدف.
يتطلب MSYS2 مع MinGW-w64.
git clone https://github.com/28Zaaky/khaos-c2
cd khaos-c2
# MSYS2 shell — تثبيت متطلبات البناء مرة واحدة
pacman -S mingw-w64-x86_64-gcc mingw-w64-x86_64-mbedtls
# الخادم
cd server
python -m venv venv
venv\Scripts\activate
pip install -r requirements.txt
copy config.example.yaml config.yaml
python main.py
# الواجهة (طرفية منفصلة)
cd ui && npm install && npm run dev   # → http://localhost:5173
# الوكيل
.\agent\rebuild_agent.ps1        # ينفّذ make config ثم make lean، ويوقف الوكيل العامل أولًا
# أو: cd agent && make config && make standalone
تسجيل الدخول الافتراضي: operator / changeme
Discord: https://discord.gg/qNeK6cvwSq
للاستخدام في الاختبارات الأمنية المصرّح بها فقط. استخدام هذه الأداة ضد أنظمة لا تملكها أو ليس لديك إذن كتابي صريح لاختبارها هو أمر غير قانوني.
بُني بواسطة 28Zaaky
ملاحظة: يُستخدم claude لمراجعة الكود والدفع إلى GitHub والتعليقات. هذا ليس مشروعًا مولّدًا بالكامل بالذكاء الاصطناعي، بل جاء من بحثي.