#1

 agentsid-dev/agentsid-scanner
ماسح أمني لخوادم MCP. يقيم المصادقة، والأذونات، ومخاطر الحقن، وسلامة الأدوات. منارة أمن الوكلاء.
 safeagent-beihang/clawguard
أداة أمنية متخصصة للوكلاء الذكاء الاصطناعي في المؤسسات، توفر تدقيقًا قبل التشغيل، وتقوية الإعدادات، وكشف التهديدات في وقت التشغيل، ودفاعًا نشطًا ضد…
 mattijsmoens/intentshield
التحقق من النية قبل التنفيذ لوكلاء الذكاء الاصطناعي. يدقق في ما سيفعله ذكاؤك الاصطناعي، لا ما يقوله. بدون تبعيات، حتمي، مختوم بالتجزئة.
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 cookiengineer/exocomp
بيئة متعددة الوكلاء ذاتية الاستضافة لـ Go مع وكلاء اختبار اختراق مدعومين بنماذج اللغة الكبيرة (exploiter, reverser, threathunter, webscanner) تعمل…
 owasp/abap-code-scanner
محلل أكواد ABAP
 kano92-dir/binkeep
أداة مجانية عبر الإنترنت لتفكيك الشيفرة وتحليل الملفات الثنائية. أعد هندسة ملفات PE وELF وMach-O في متصفحك. لا يتم رفع أي شيء.
 adamsjack711-ux/pkgxray
أمان ما قبل التثبيت لوكلاء الذكاء الاصطناعي وحزم npm وخوادم MCP. تحليل ساكن محلي بدون تبعيات (Zero-dep)؛ عمليات الفحص العادية لا تنفّذ كود الحزم…
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: قصة اكتشاف ثغرة RCE قبل المصادقة في pyLoad
 0xbigshaq/apatchy
إطار عمل Fuzzing لوحدات خادم Apache HTTPD
 0p4n1k/noctyra
إطار عمل لتحويل وإزالة التعتيم من كود بايثون يعتمد على AST
 murphysecurity/libwebp-checker
أداة للعثور على libwebp المعرض للثغرات (CVE-2023-4863)
 califio/ngxray
ngxray — ماسح أمان إعدادات nginx
 k8gege/cve-2019-11043
وحدة استغلال لإثبات المفهوم لثغرة CVE-2019-11043 (تنفيذ التعليمات البرمجية عن بُعد في PHP-FPM) مع إمكانيات فحص جماعي لإعدادات Nginx القابلة للاستغلال.
 afine-com/glassworm-hunter
يكتشف حمولات هجوم سلسلة التوريد GlassWorm من خلال فحص إضافات VS Code، وحزم npm/PyPI، ومستودعات git بحثًا عن حمولات Unicode غير مرئية، وأنماط فك…
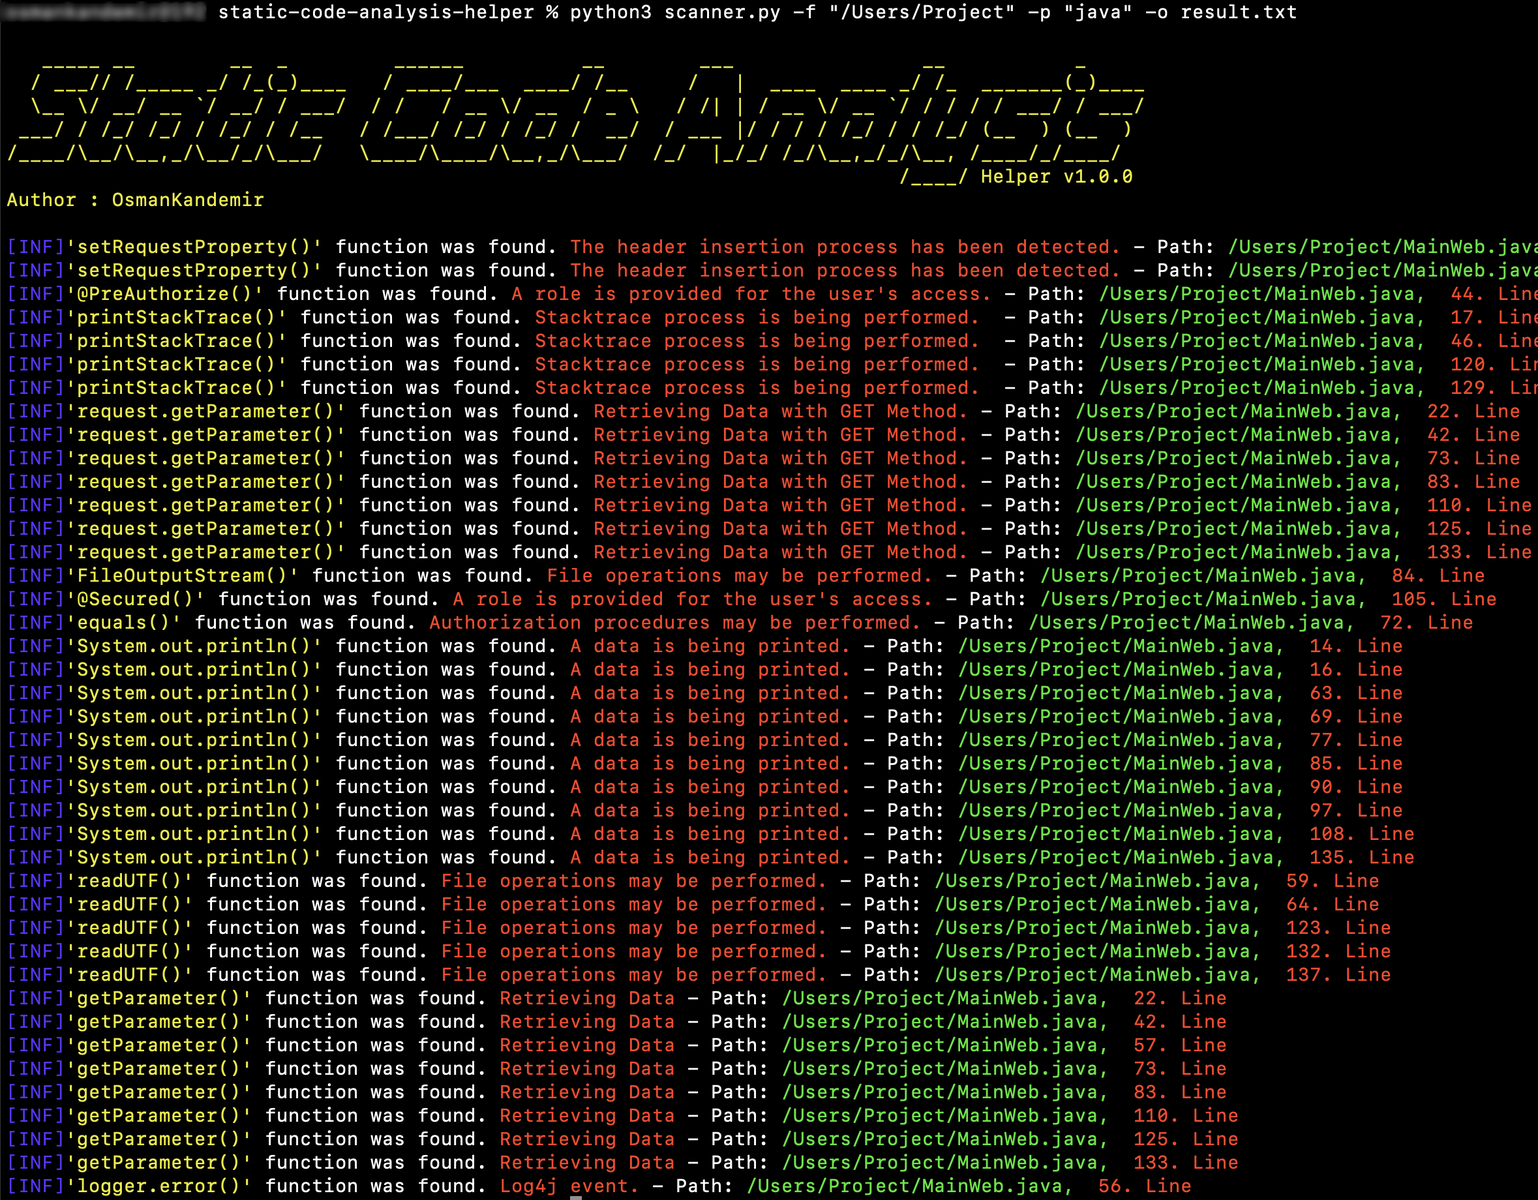 osmankandemir/static-code-analysis-helper
يفحص الكود المصدري للمشاريع عبر 16 لغة برمجة لتحديد الدوال الخطيرة المرتبطة بـ SQLi وXSS وSSRF وحقن الأوامر والتشفير الضعيف وأنواع أخرى من هجمات…
 happytotoro116/ghidra-llm-pipeline
استخراج وتصنيف حتمي عبر PyGhidra، وخط أنابيب خلفية مترجم بنموذج لغوي محلي لإعادة التنفيذ بلغة C.