
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 gitlab-org/security-products/sast-rules
مستودع قواعد Semgrep منظم لـ GitLab SAST، يوفر أنماط تحليل ثابتة لاكتشاف الثغرات الأمنية عبر لغات برمجة متعددة مع تكامل CI/CD.
 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA
 radareorg/radare2
إطار عمل للهندسة العكسية ومجموعة أدوات لسطر الأوامر بأسلوب يونكس.
 anthropics/oss-scanner
خدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…
 pydantic/monty
صندوق رمل Python آمن، مكتوب بلغة Rust، للكود المكتوب بواسطة الذكاء الاصطناعي.
 makenowjust-labs/recheck
أداة تحليل ثابتة لاكتشاف ثغرات ReDoS (Regular Expression Denial of Service) في قواعد البيانات البرمجية بلغتي JavaScript و Scala، وتقدم فحوص أمان…
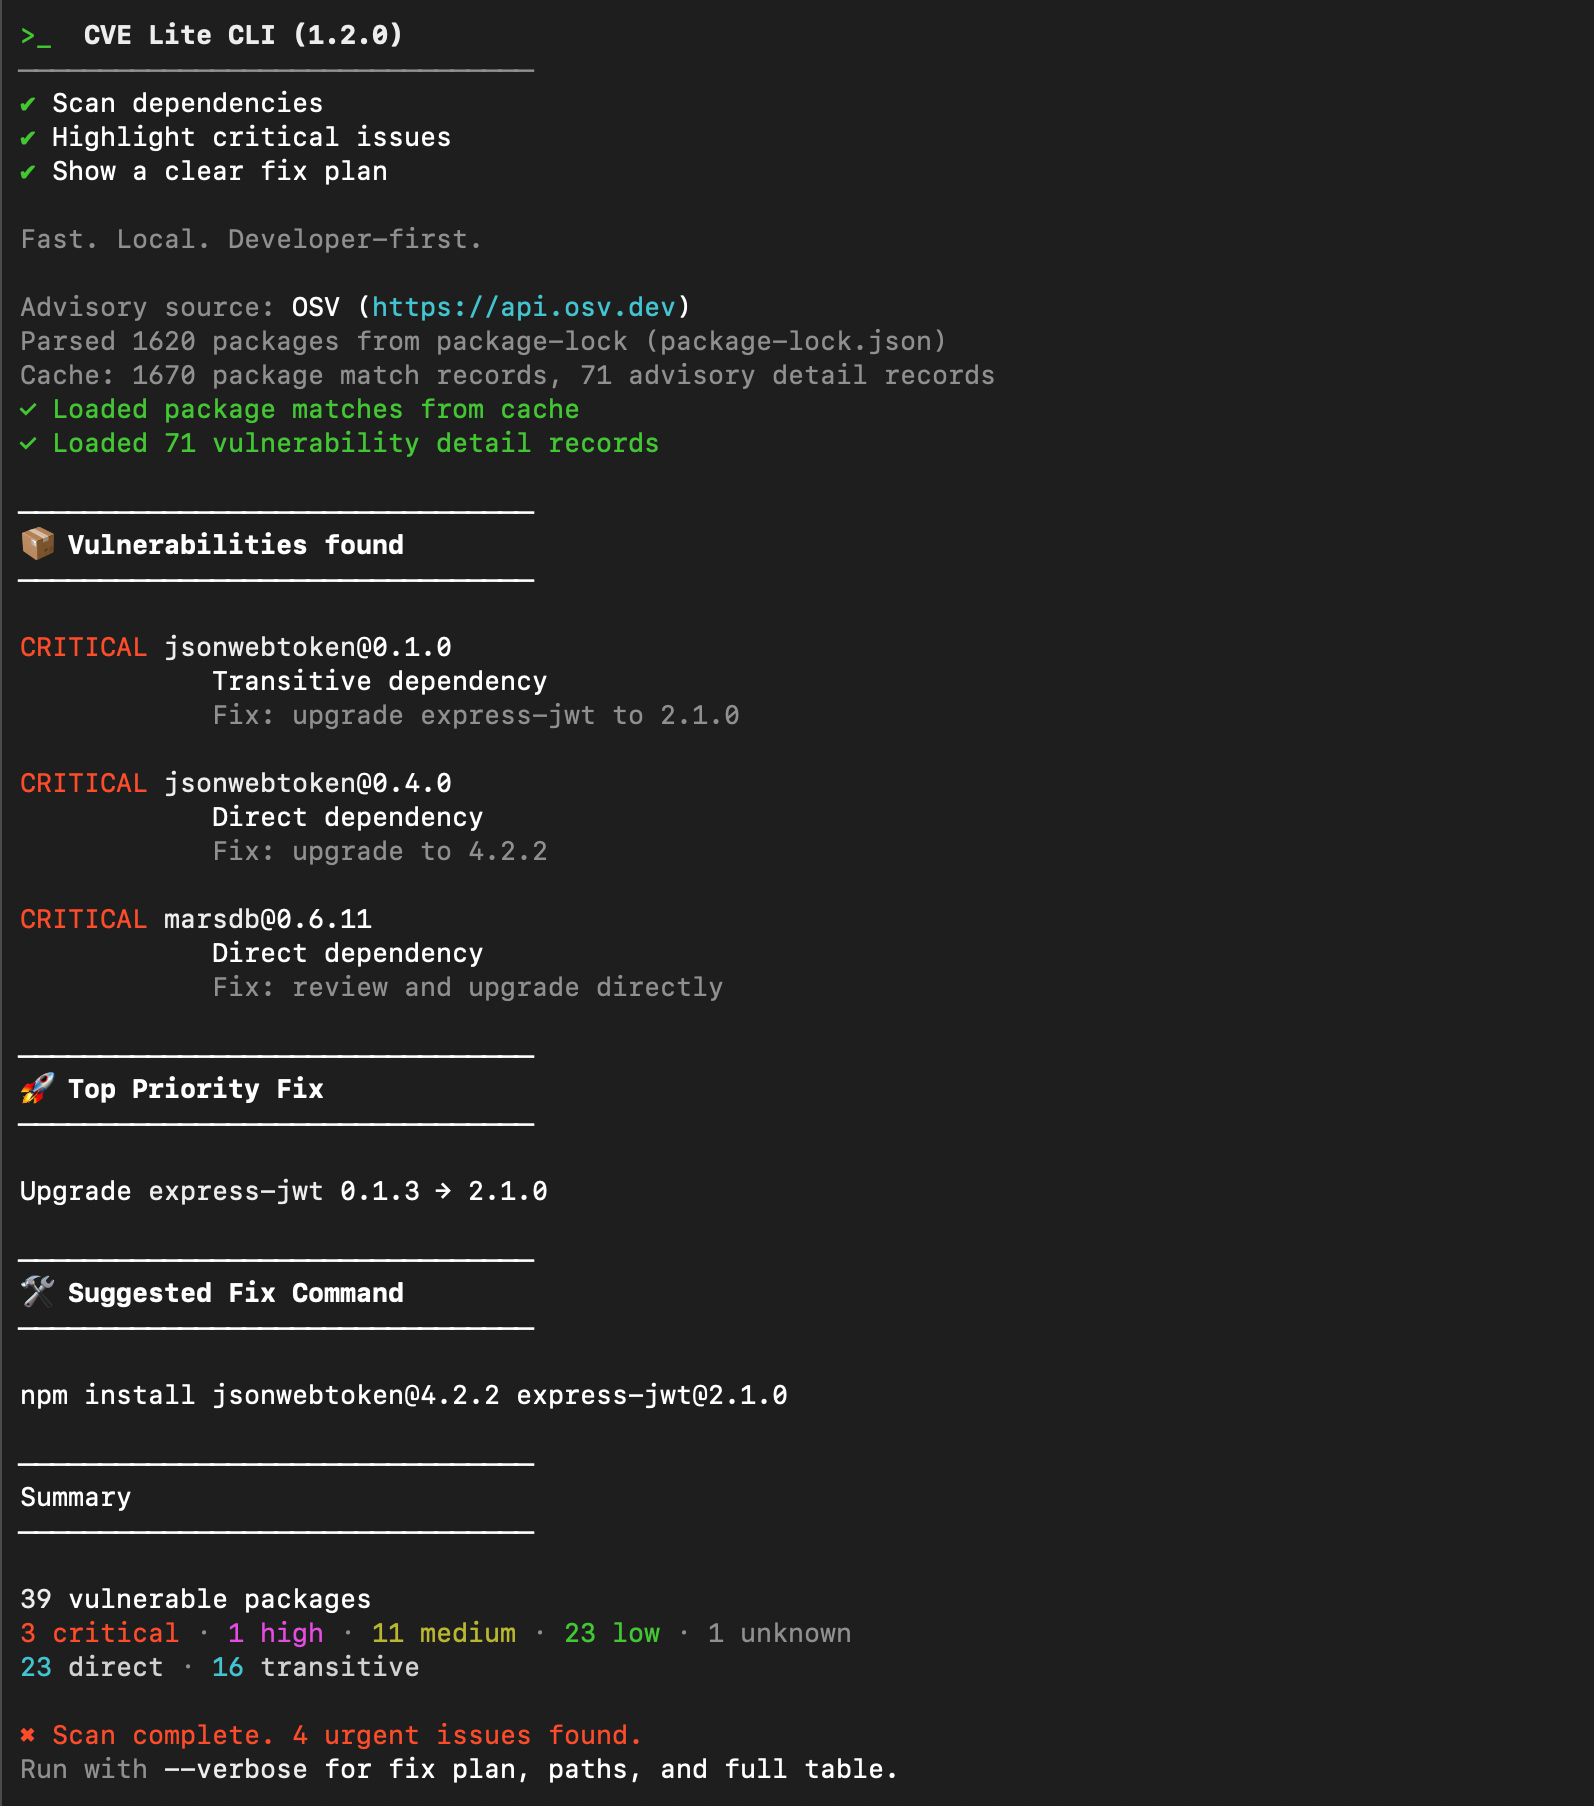 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Static analysis of 2 suspicious Office documents on REMnux using oletools; one matched CVE-2017-11882, the other was inconclusive.
 owasp/cheatsheetseries
تم إنشاء سلسلة OWASP Cheat Sheet Series لتوفير مجموعة موجزة من المعلومات عالية القيمة حول مواضيع أمن التطبيقات المحددة.
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
 radicle-dev/heartwood
مكدس تعاون ونشر للكود بطريقة الند للند مع بروتوكول آمن ولامركزي، وأداة سطر أوامر، وبرنامج خفي للشبكة من أجل منصات برمجية سيادية.
 secretlint/secretlint
أداة فحص قابلة للتوصيل لمنع ارتكاب بيانات الاعتماد.
 endrazine/lean-cve-poc-14484
CVE-2026-72711 — خلل في سلامة نواة Lean 4: تسميم ذاكرة التخزين المؤقت للاستدلال
 pyca/cryptography
cryptography هي حزمة مصممة لتوفير البدائيات التشفيرية والوصفات الجاهزة لمطوري بايثون.
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 icsharpcode/ilspy
مفكك شفرة .NET مع دعم لتوليد PDB و ReadyToRun والبيانات الوصفية (&المزيد) - متعددة المنصات!







