

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
apatchy — إطار عمل Fuzzing لوحدات خادم Apache HTTPD | Kitploit

أدوات/GitHubGitHub/0xbigshaq/apatchy
تحليل الثغرات الأمنيةتحليل الكودتحليل الشفرة الديناميكي (DAST)أمن الويبالاختبار العشوائي
GitHub0xbigshaq/apatchy

apatchy

إطار عمل Fuzzing لوحدات خادم Apache HTTPD
عرض المستودع
22553منذ 5 أشهرتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة
apatchy

    apatchy

    إطار عمل للاختبار التلقائي (fuzzing) داخل العملية لخادم Apache HTTPD

يتيح لك apatchy اختبار خط معالجة طلبات HTTP الكامل في Apache - التحليل، الخطافات، الفلاتر، المعالجات - دون أي إدخال/إخراج شبكي. يستبدل طبقة المقابس في Apache بفلاتر إدخال/إخراج مخصصة، ويغذي البايتات الخام مباشرة في نفس مسارات الكود التي تتعامل مع حركة مرور HTTP الحقيقية.
الميزات

  • إدارة أشجار بنية وتكوينات مختلفة
  • توليد تقارير التغطية
  • استبطان مخصص: تحليل شجرة استدعاءات LLVM
  • مدير لـ: Harness، محوّلات Proto
  • فرز الأخطاء / إعادة تشغيل الحمولات
  • التنميط (kcachegrind/qcachegrind) لتحليل الاختناقات في منطق الـ harness للحصول على أداء أفضل.
  • سلسلة أدوات مخصصة للتحقق من التبعيات
  • التوافق مع إصدارات أباتشي الأقدم
  • نظام إعادة إنتاج 1day
  • والمزيد :D

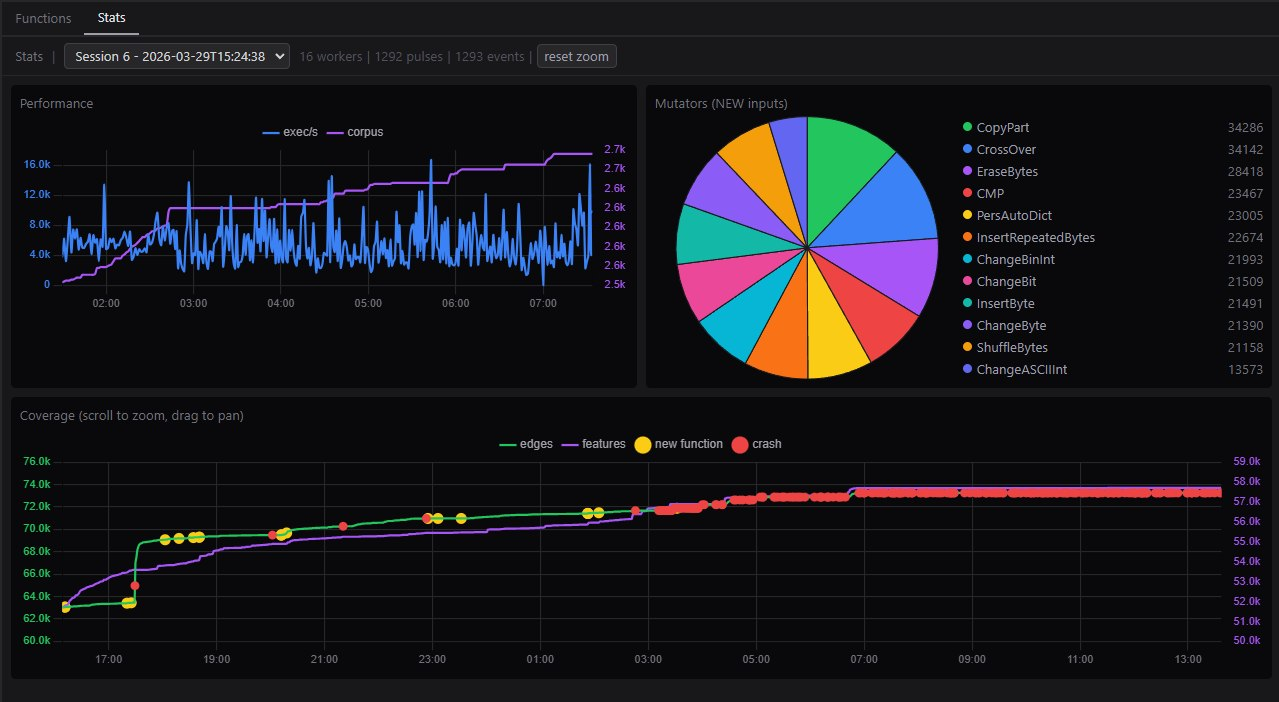
main-view

بدء سريع

يُفضَّل تشغيل هذا على WSL2 و/أو حاوية دوكر

docker build --build-arg UID=$(id -u) -t apatchy-dev .
docker run -it --rm -p 9000:9000 -v $(pwd):/repo apatchy-dev

ثم شغّل هذه الأوامر بالترتيب التالي:

# 1. activate environment
cd framework/
uv venv .venv
uv pip install --python .venv -e ".[all]"
source .venv/bin/activate

# 2. init setup (one-time setup)
apatchy setup check                            # verify dependencies
apatchy setup --force llvm --llvm-version 18   # install LLVM tools locally

# 3. download
apatchy download --version 2.4.65

# 4. configure (vanilla root tree)
apatchy configure --asan --ubsan --ubsan-ignorelist ./configs/ubsan.ignorelist

# 5. build vanilla tree (`--bear` for IDE navigation)
apatchy make --tree vanilla --bear

# 6. build libfuzzer branch (inherits sanitizers from root)
apatchy make --tree lf

# 7. setup for protobuf
apatchy setup lpm

# 8. list avail. harnesses
apatchy link --list-harnesses

# 9. link target harness
apatchy link --harness mod_fuzzy_proto_session --bear

# 10. fuzz
apatchy fuzz \
    --config configs/session-coverage.conf \
    --seed-dir fuzz-seeds/session/ \


# 11. build coverage branch and generate HTML cov report
apatchy make --tree cov
apatchy coverage report \
    --with-introspect \
    --config configs/session-coverage.conf \
    --harness mod_fuzzy_proto_session \
    --suppress configs/ubsan.supp

# 12. launch interactive gui w/ call-tree analysis
apatchy introspect \
    --entry session_crypto_decode,session_crypto_encode,session_crypto_init

التوثيق

ملاحظة: لا يزال هذا قيد التقدم/غير مكتمل. أعلم أن واجهة CLI تحتاج إلى مزيد من الاهتمام.

  • التوثيق متاح على https://pwner.gg/apatchy/
  • يمكنك توليده محليًا عبر apatchy docs --serve

الترخيص

انظر LICENSE.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






