

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
abap-code-scanner — محلل أكواد ABAP | Kitploit
أدوات/GitHubGitHub/owasp/abap-code-scanner
ماسحات الثغرات الأمنيةتحليل الشفرة الثابت (SAST)تحليل الكودDevSecOpsسوء التكوين
GitHubowasp/abap-code-scanner

abap-code-scanner

محلل أكواد ABAP

عرض المستودع
10545منذ شهر واحدلم تتم المراجعة بعد
الموقع الإلكتروني
مشاركة
OWASP ABAP Code Scanner

OWASP ABAP Code Scanner

اختبار أمان التطبيقات الساكن (SAST) لـ SAP ABAP. أداة CLI مجانية ومفتوحة المصدر لاكتشاف الثغرات الأمنية في أكواد ABAP المخصصة - دون اتصال بالإنترنت وفي CI.

OWASP Incubator License: MIT Python 3.9+ Stars Issues


الإصدارات

الإصدارما هوالمكان
أداة CLI مفتوحة المصدر (مجانية، MIT)فحص كود ABAP المُصدَّر محليًا أو في CIهذا المستودع (أدناه)
السحابة (SAP BTP)SaaS تجاري يقرأ ABAP عبر وجهات BTPإصدار السحابة / BTP
الويب (وحدة التحكم الإدارية)SAST ويب تجاري يتصل بـ SAP عبر JCo / RFCإصدار الويب

الإصدارات التجارية من إنتاج RedRays؛ مشروع OWASP هذا (أداة CLI مفتوحة المصدر) مجاني ومفتوح المصدر.

لماذا

يعتمد SAP على أكواد ABAP المخصصة - غالبًا ملايين الأسطر، المكتوبة على مدى عقود، والتي تشغّل الرواتب والمالية واللوجستيات. نادرًا ما تخضع هذه الأكواد لمراجعة أمنية وهي مصدر متكرر لثغرات الحقن واجتياز المسارات والأسرار المُضمَّنة، بينما أدوات SAP القياسية ثقيلة ومرتبطة بالنظام.

تقوم أداة CLI هذه بتحليل كود ABAP المُصدَّر بشكل ساكن دون اتصال - لا اتصال بـ SAP، ولا وكيل، ولا قياس عن بُعد - وتكتب تقرير XLSX يمكنك التصرف بناءً عليه. أدرجها في CI لبوابة طلبات السحب.

البدء السريع

يتطلب Python 3.9+ و pip.

git clone https://github.com/OWASP/abap-code-scanner.git
cd abap-code-scanner
pip install -r requirements.txt

python main.py path/to/abap/source

عند انتهاء الفحص ستجد abap_security_scan_report.xlsx في مجلد المشروع:
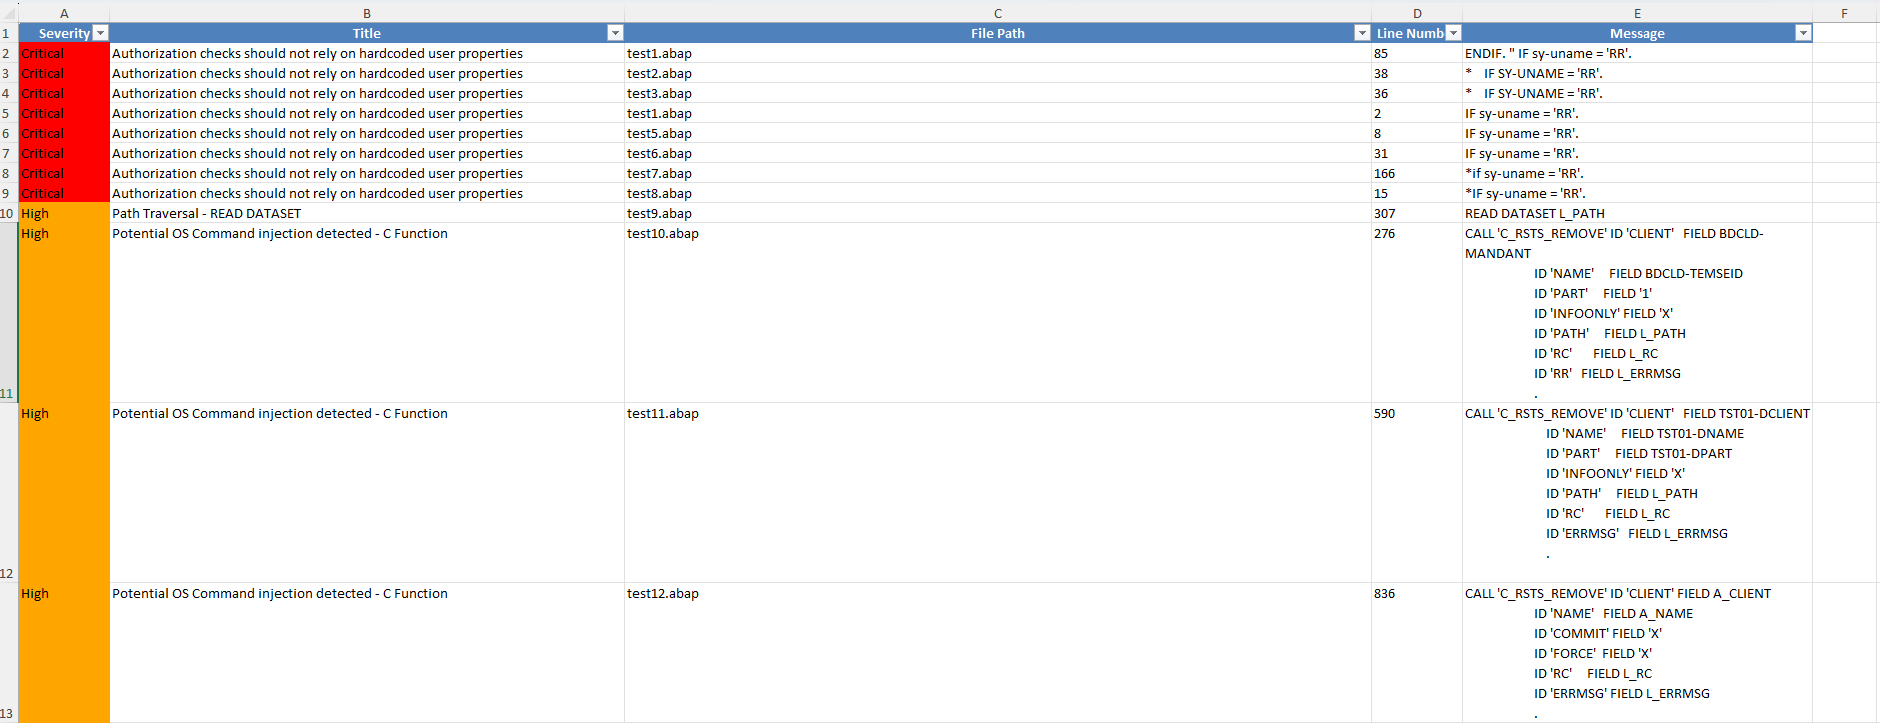
Example XLSX report

خيارات CLI

الخيارالوصفالافتراضي
pathمجلد كود ABAP المراد فحصه(مطلوب)
-c, --configمسار ملف إعدادات YAMLconfig.yml

الإعدادات

يقرأ الماسح ملف YAML (الافتراضي config.yml، يمكن تجاوزه بـ -c). اختر الفحوصات المراد تشغيلها، وامتدادات الملفات المراد تضمينها، والأنماط المراد استبعادها:

checks:
  - CheckCrossSiteScripting
  - CheckSQLInjection
  - CheckDirectoryTraversal

file_extensions:
  - .abap
  - .txt

exclude_patterns:
  - "**/test/**"

كتابة فحص مخصص

  1. أنشئ ملف Python جديد في مجلد checks/.
  2. عرّف صنفًا يرث من صنف الفحص الأساسي.
  3. نفّذ الطرق المطلوبة، بما في ذلك الطريقة الرئيسية run.
  4. أضف اسم الصنف إلى قائمة checks: في ملف الإعدادات.

تشغيل الاختبارات

# Unix-like
./run_tests.sh

# Windows
run_tests.bat

خارطة الطريق

  • تحليل تدفق البيانات / التلوث (من المصادر إلى المصارف) لتقليل الإيجابيات الكاذبة
  • إخراج SARIF لفحص كود GitHub
  • إخراج JSON
  • المزيد من الفحوصات المرتبطة بـ OWASP Top 10 وإرشادات الترميز الآمن من SAP

المساهمة

طلبات السحب مرحّب بها - الفحوصات الجديدة وحالات الاختبار وإصلاحات الأخطاء والوثائق كلها مفيدة. راجع CONTRIBUTING.md ويرجى اتباع مدونة سلوك OWASP.

الأمان

هل وجدت ثغرة في الماسح نفسه؟ يرجى اتباع عملية الإفصاح المسؤول في SECURITY.md - لا تفتح مشكلة عامة لتقارير الأمان.

الترخيص

MIT. ساهم به في الأصل وصانه RedRays. إصدارا السحابة (SAP BTP) والويب (وحدة التحكم الإدارية) منتجان تجاريان؛ مشروع OWASP هذا (أداة CLI مفتوحة المصدر) مجاني ومفتوح المصدر.



مشروع OWASP Incubator.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





