Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0p4n1k/noctyra
التحليل الثابتتحليل الشفرة الثابت (SAST)تحليل الكودالهندسة العكسيةتحليل البرمجيات الخبيثةتحليل الملفات الثنائية
GitHub0p4n1k/noctyra

Noctyra

إطار عمل لتحويل وإزالة التعتيم من كود بايثون يعتمد على AST

عرض المستودع
1749منذ 4 أشهرلم تتم المراجعة بعد
مشاركة

Noctyra

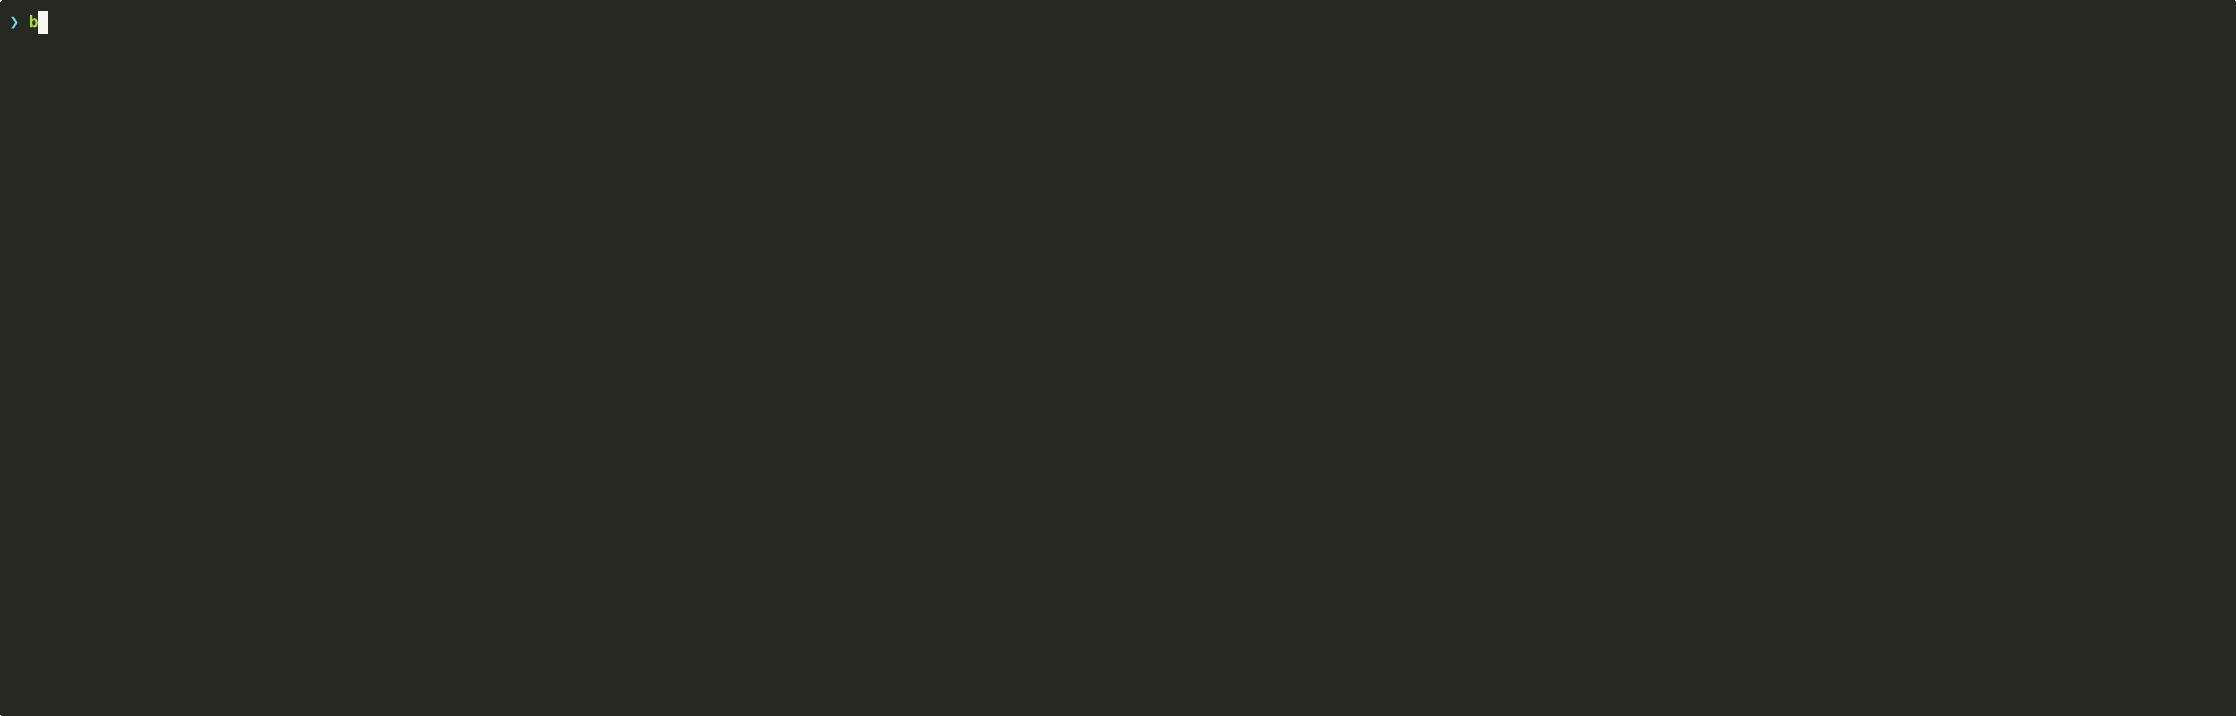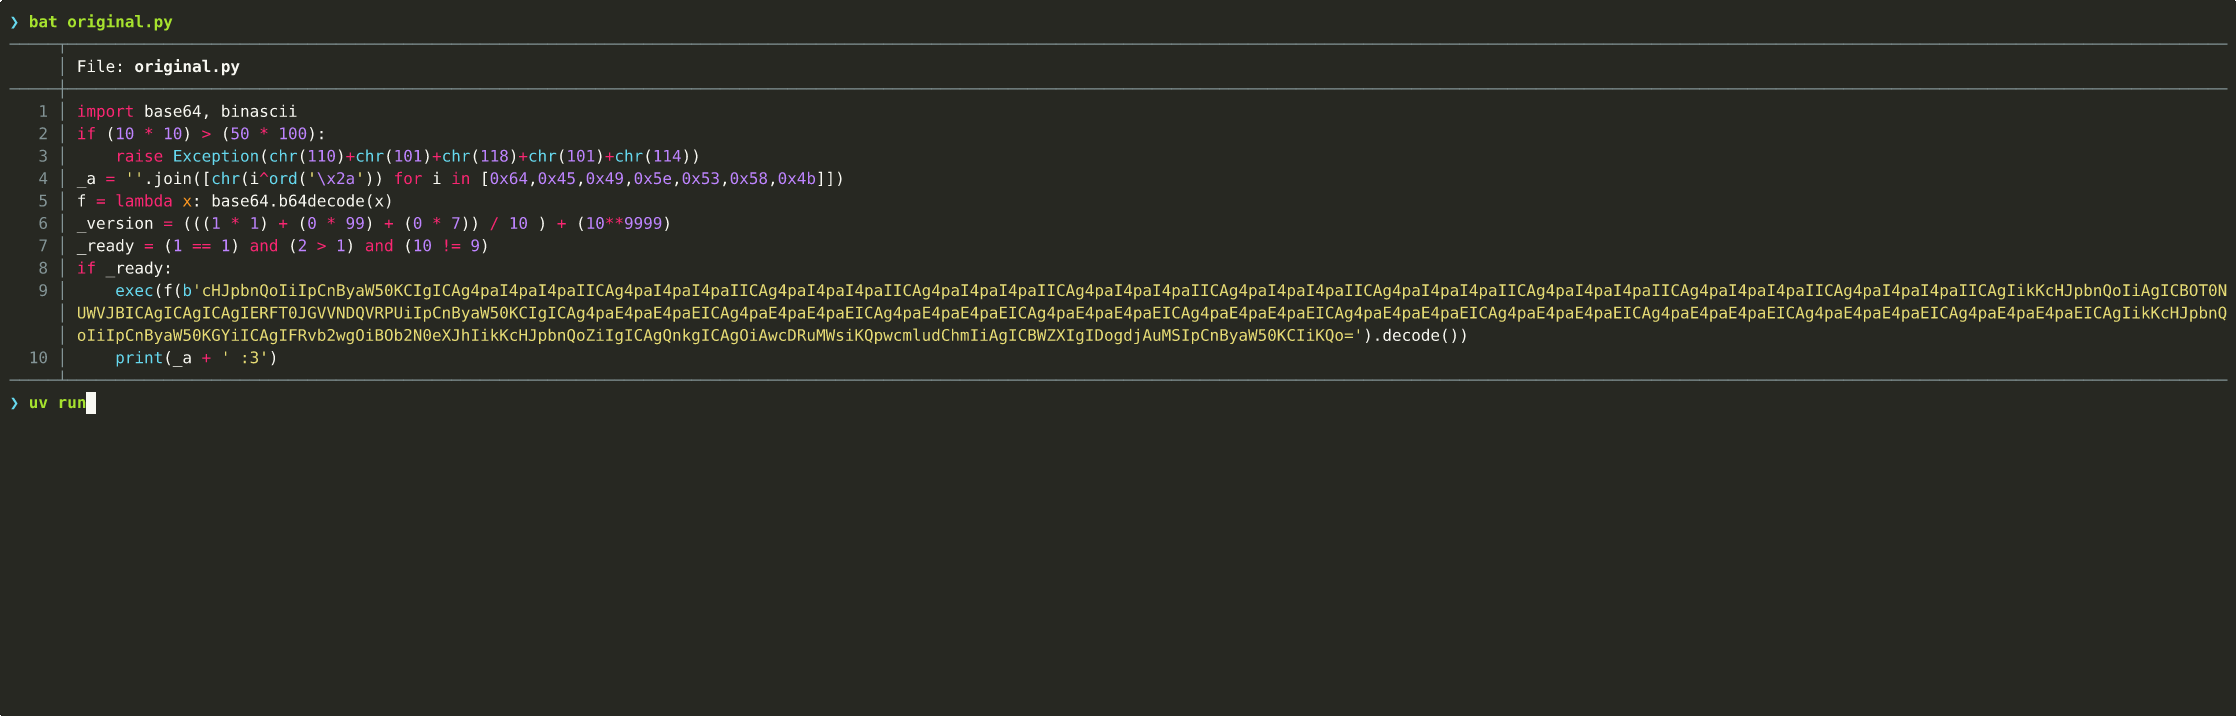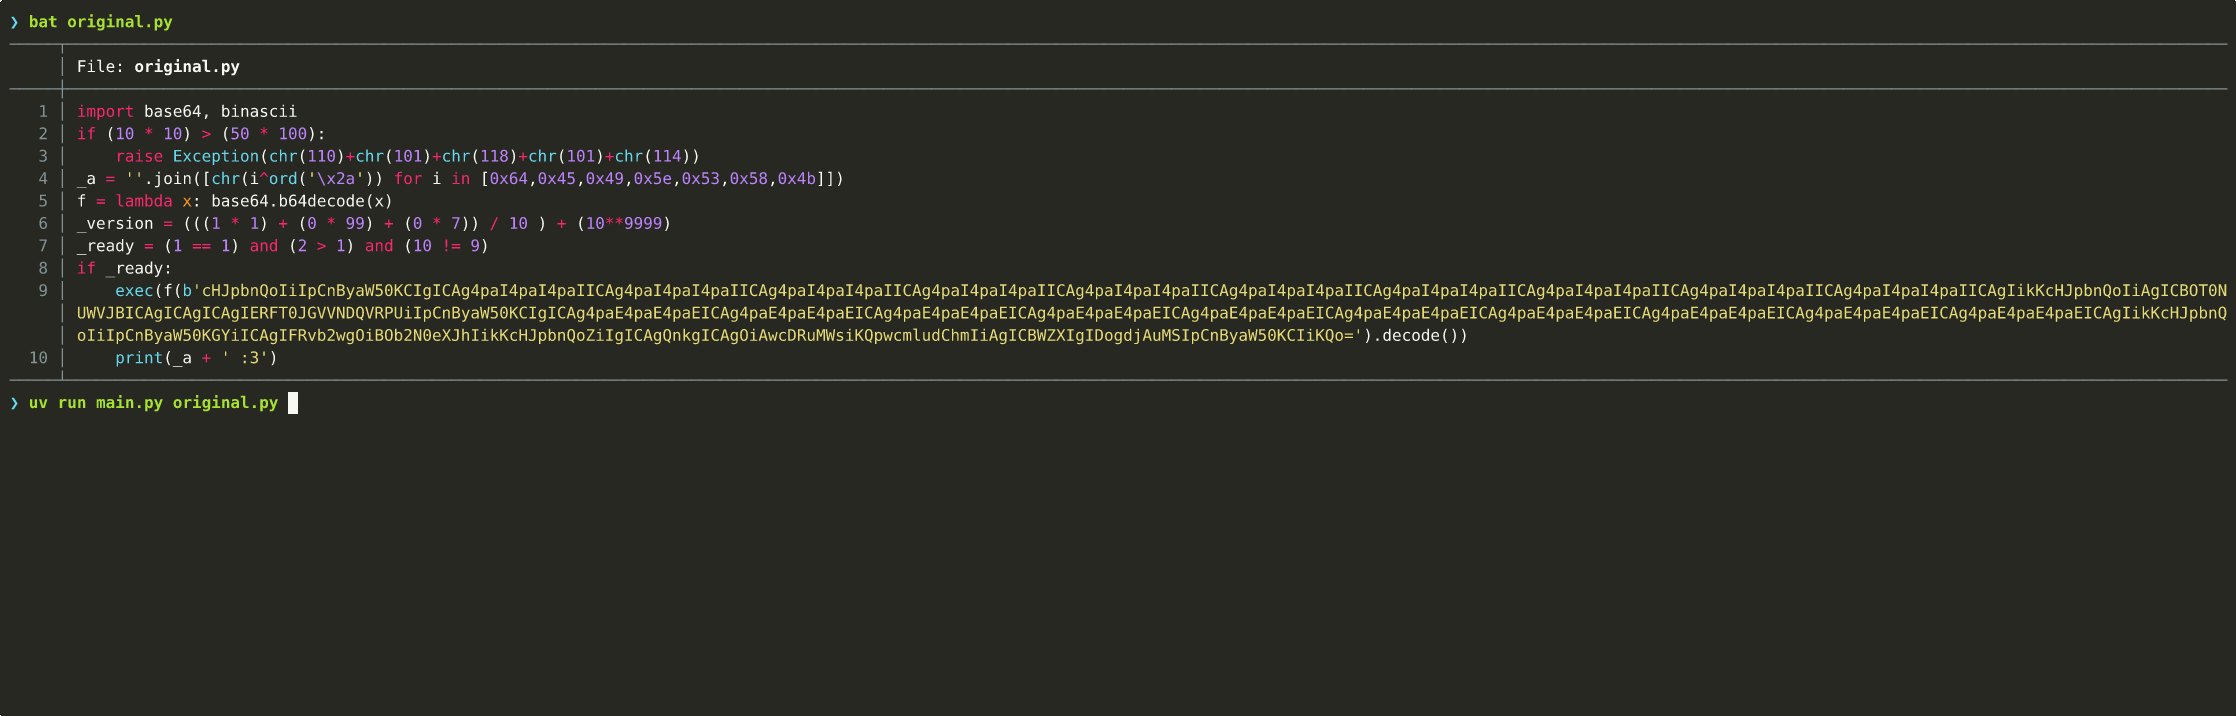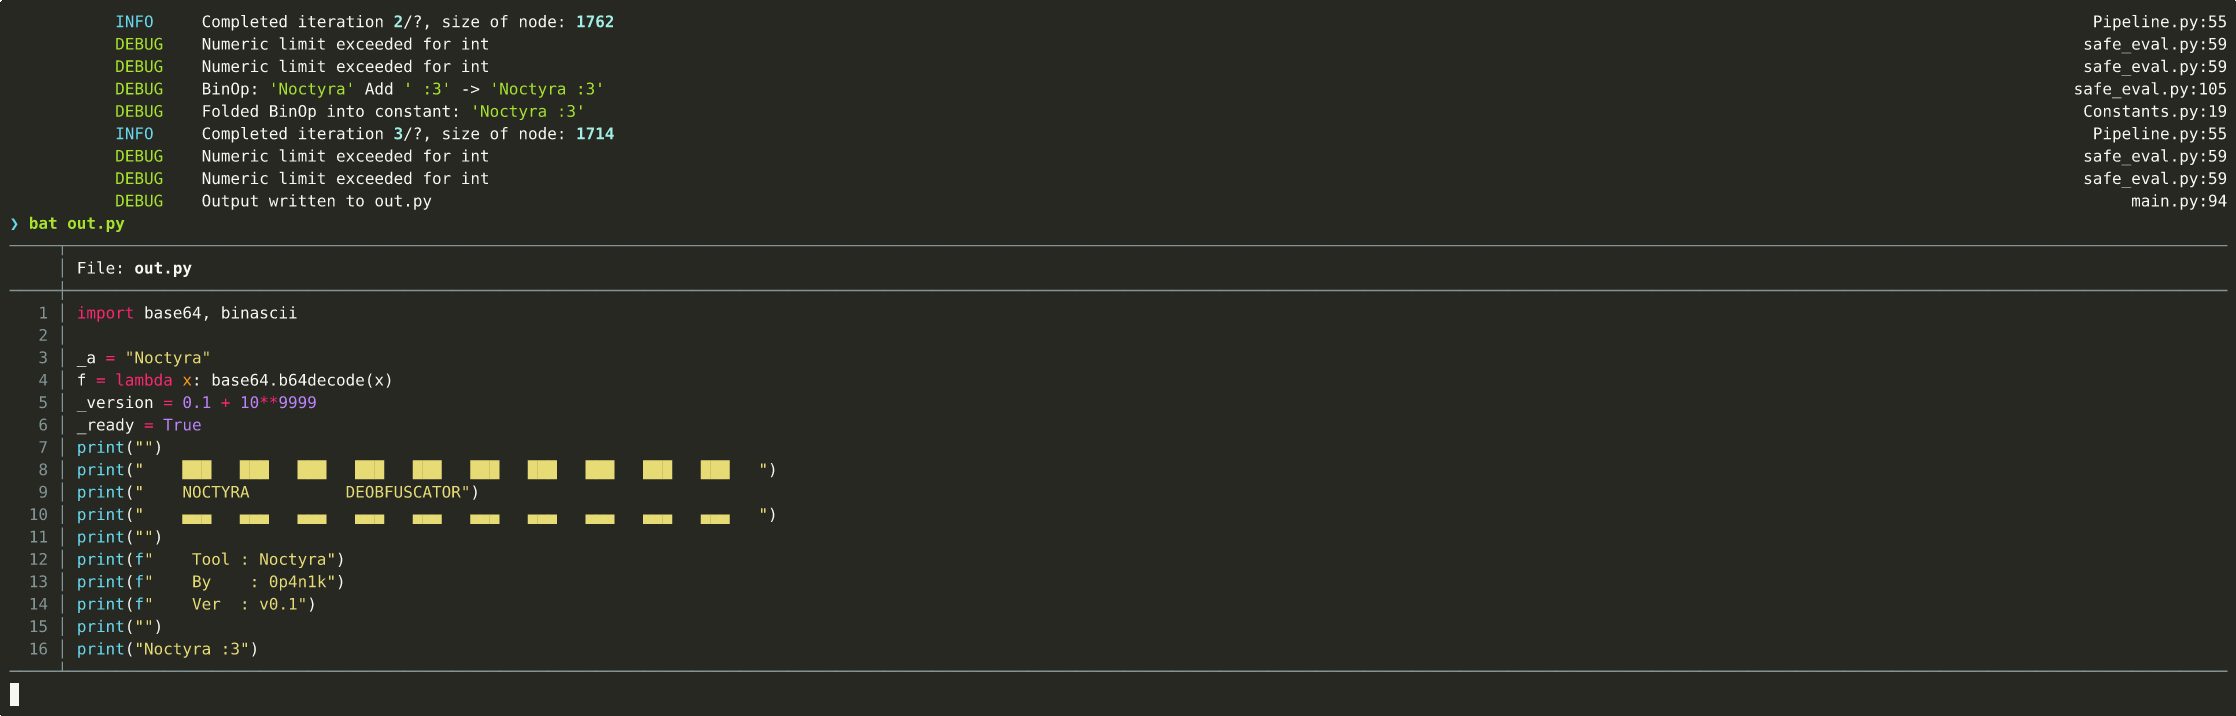
Noctyra Demo

PyPI version Python versions Downloads License

Noctyra هو إطار عمل قائم على AST مصمم لتحويل الشيفرات وإزالة التعتيم عنها. يوفر مسارًا معياريًا لتحليل وتبسيط شيفرة بايثون المصدرية عن طريق حل التعبيرات والمنطق المعقدين.

نظرة عامة

يهدف المشروع إلى توفير بيئة مرنة لمعالجة شجرة بناء الجملة المجردة (AST) الخاصة بلغة بايثون. باستخدام سلسلة من المحولات القابلة للربط، يمكن لـ Noctyra:

  • تبسيط المنطق والشروط المتداخلة.
  • حل القيم الثابتة وأنماط الترميز الشائعة.
  • فك كتل التنفيذ الديناميكية إلى شيفرة قابلة للقراءة.
  • تحسين وتنظيف الإنشاءات المبهمة (obfuscated constructs).

البدء

المتطلبات الأساسية

تأكد من تثبيت uv لإدارة التبعيات.

uv sync

تشغيل المسار

لمعالجة سكريبت مستهدف، استخدم الأمر التالي:

python main.py <input_file> [options]

الخيارات:

  • file: مسار ملف بايثون المدخل (مطلوب).
  • --output: اسم ملف الشيفرة المحولة (الافتراضي: out.py).
  • --iterations: تعيين عدد ثابت من مراحل التحويل (الافتراضي: 0 للكشف التلقائي).
  • --max-iterations: الحد الأقصى لمراحل التحويل في الوضع التلقائي (الافتراضي: 100).
  • --debug: تفعيل التسجيل المفصل لتصحيح أخطاء التحويل (يبدو رائعًا).

التطوير

يستخدم هذا المشروع uv لإدارة التبعيات وملف Makefile للمهام الشائعة.

الإعداد

uv sync --all-extras --dev

مراقبة الجودة

قبل تقديم طلب سحب (PR) أو دفع التغييرات، تأكد من اجتياز جميع الفحوصات:

  • تشغيل الاختبارات: make test
  • التنسيق والتحقق من الأسلوب: make format
  • التحقق من الأنواع: make typecheck

(مستخدمو Windows: تعمل هذه الأوامر تلقائيًا عبر make.bat.)

CI/CD

يتم إجراء فحوصات تلقائية عند كل دفع عبر GitHub Actions، تشمل التدقيق اللغوي باستخدام Ruff، والتحقق من الأنواع باستخدام Mypy، واختبارات الوحدة باستخدام Pytest.

إشعار أمني

يتضمن Noctyra محرك تقييم داخلي مع حدود أساسية للموارد. ومع ذلك، عند التعامل مع شيفرات غير موثوقة، يُوصى بشدة بتشغيل المسار داخل بيئة معزولة (مثل حاوية أو صندوق رمل) لمنع الآثار الجانبية المحتملة أو استنزاف الموارد.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →