
 owasp/vulnreach
SCA مدرِك لوقت التشغيل — يُثبت أيّ ثغرات CVE يمكن الوصول إليها فعليًا، وليس فقط تلك المثبّتة.

SCA واعٍ بوقت التشغيل — يثبت أي CVEs قابلة للوصول فعليًا، وليس فقط مثبّتة.


أصبح VulnReach الآن مشروع OWASP رسميًا. 🎉
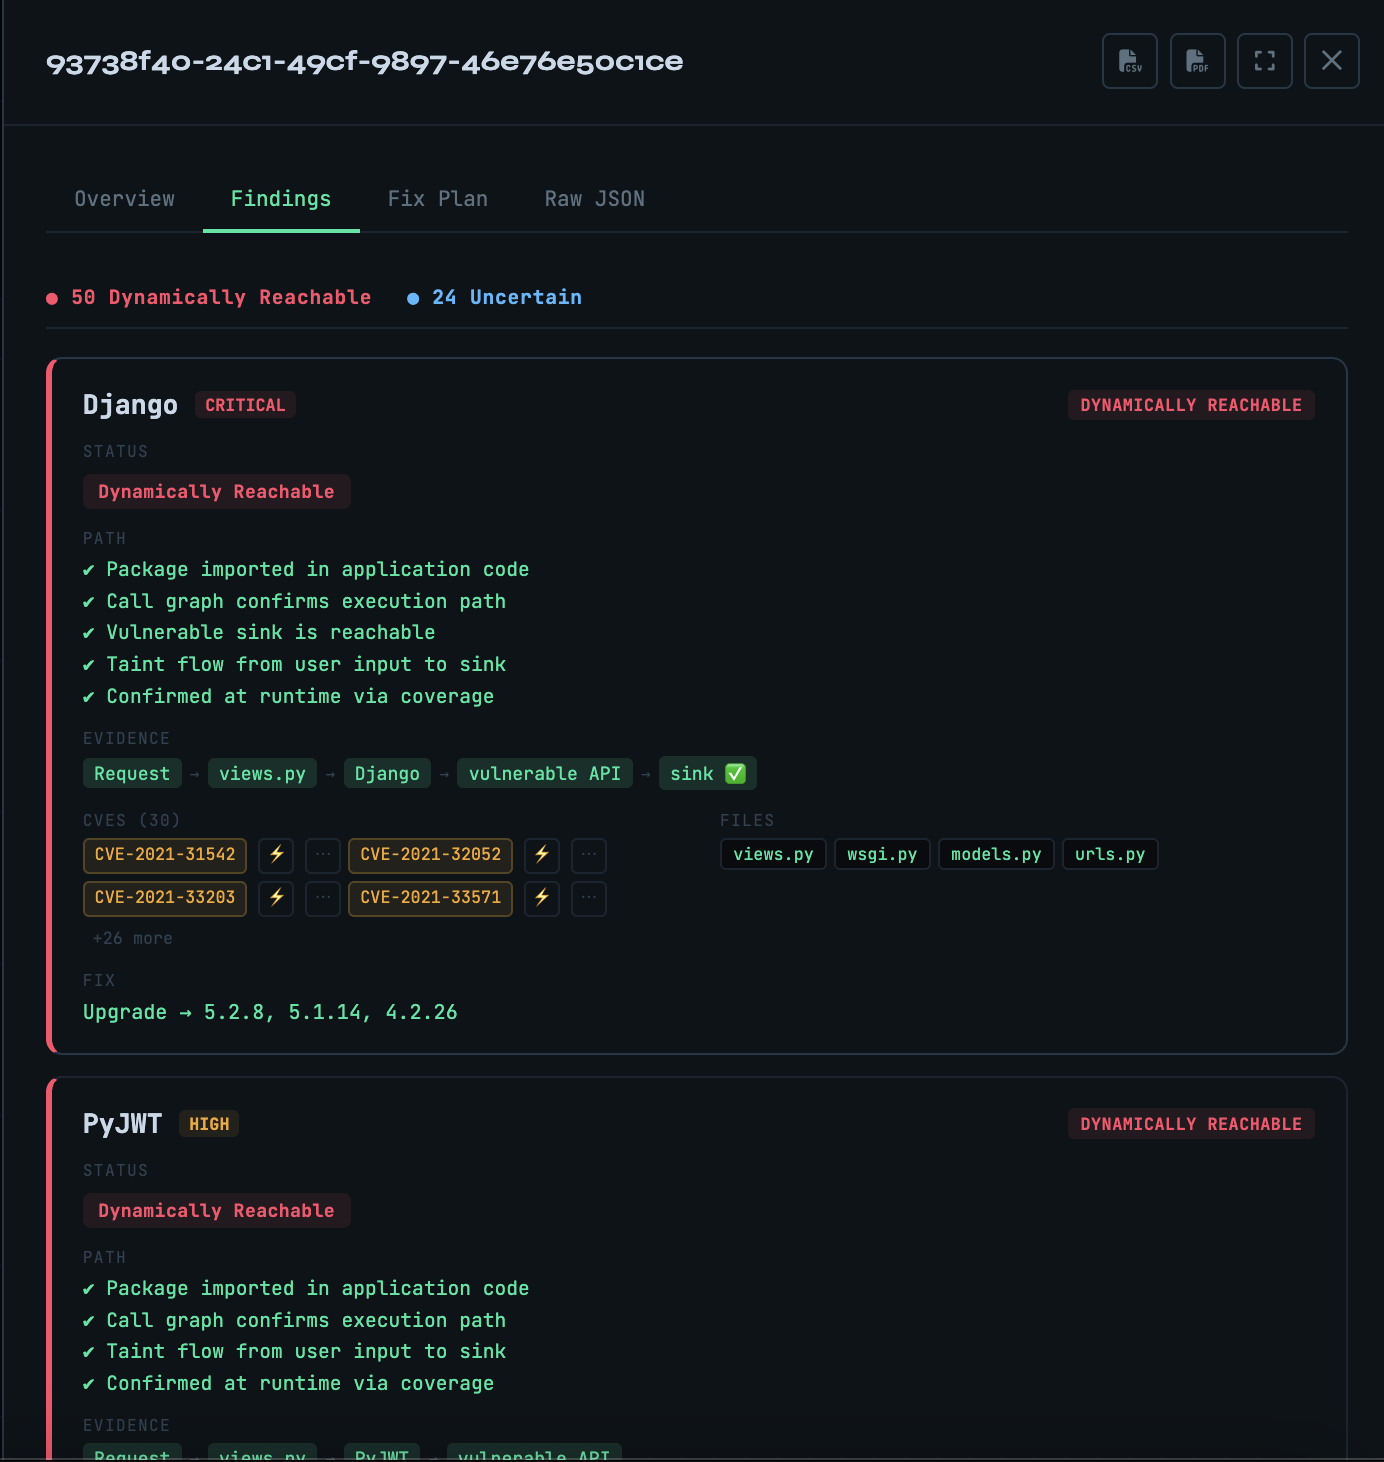
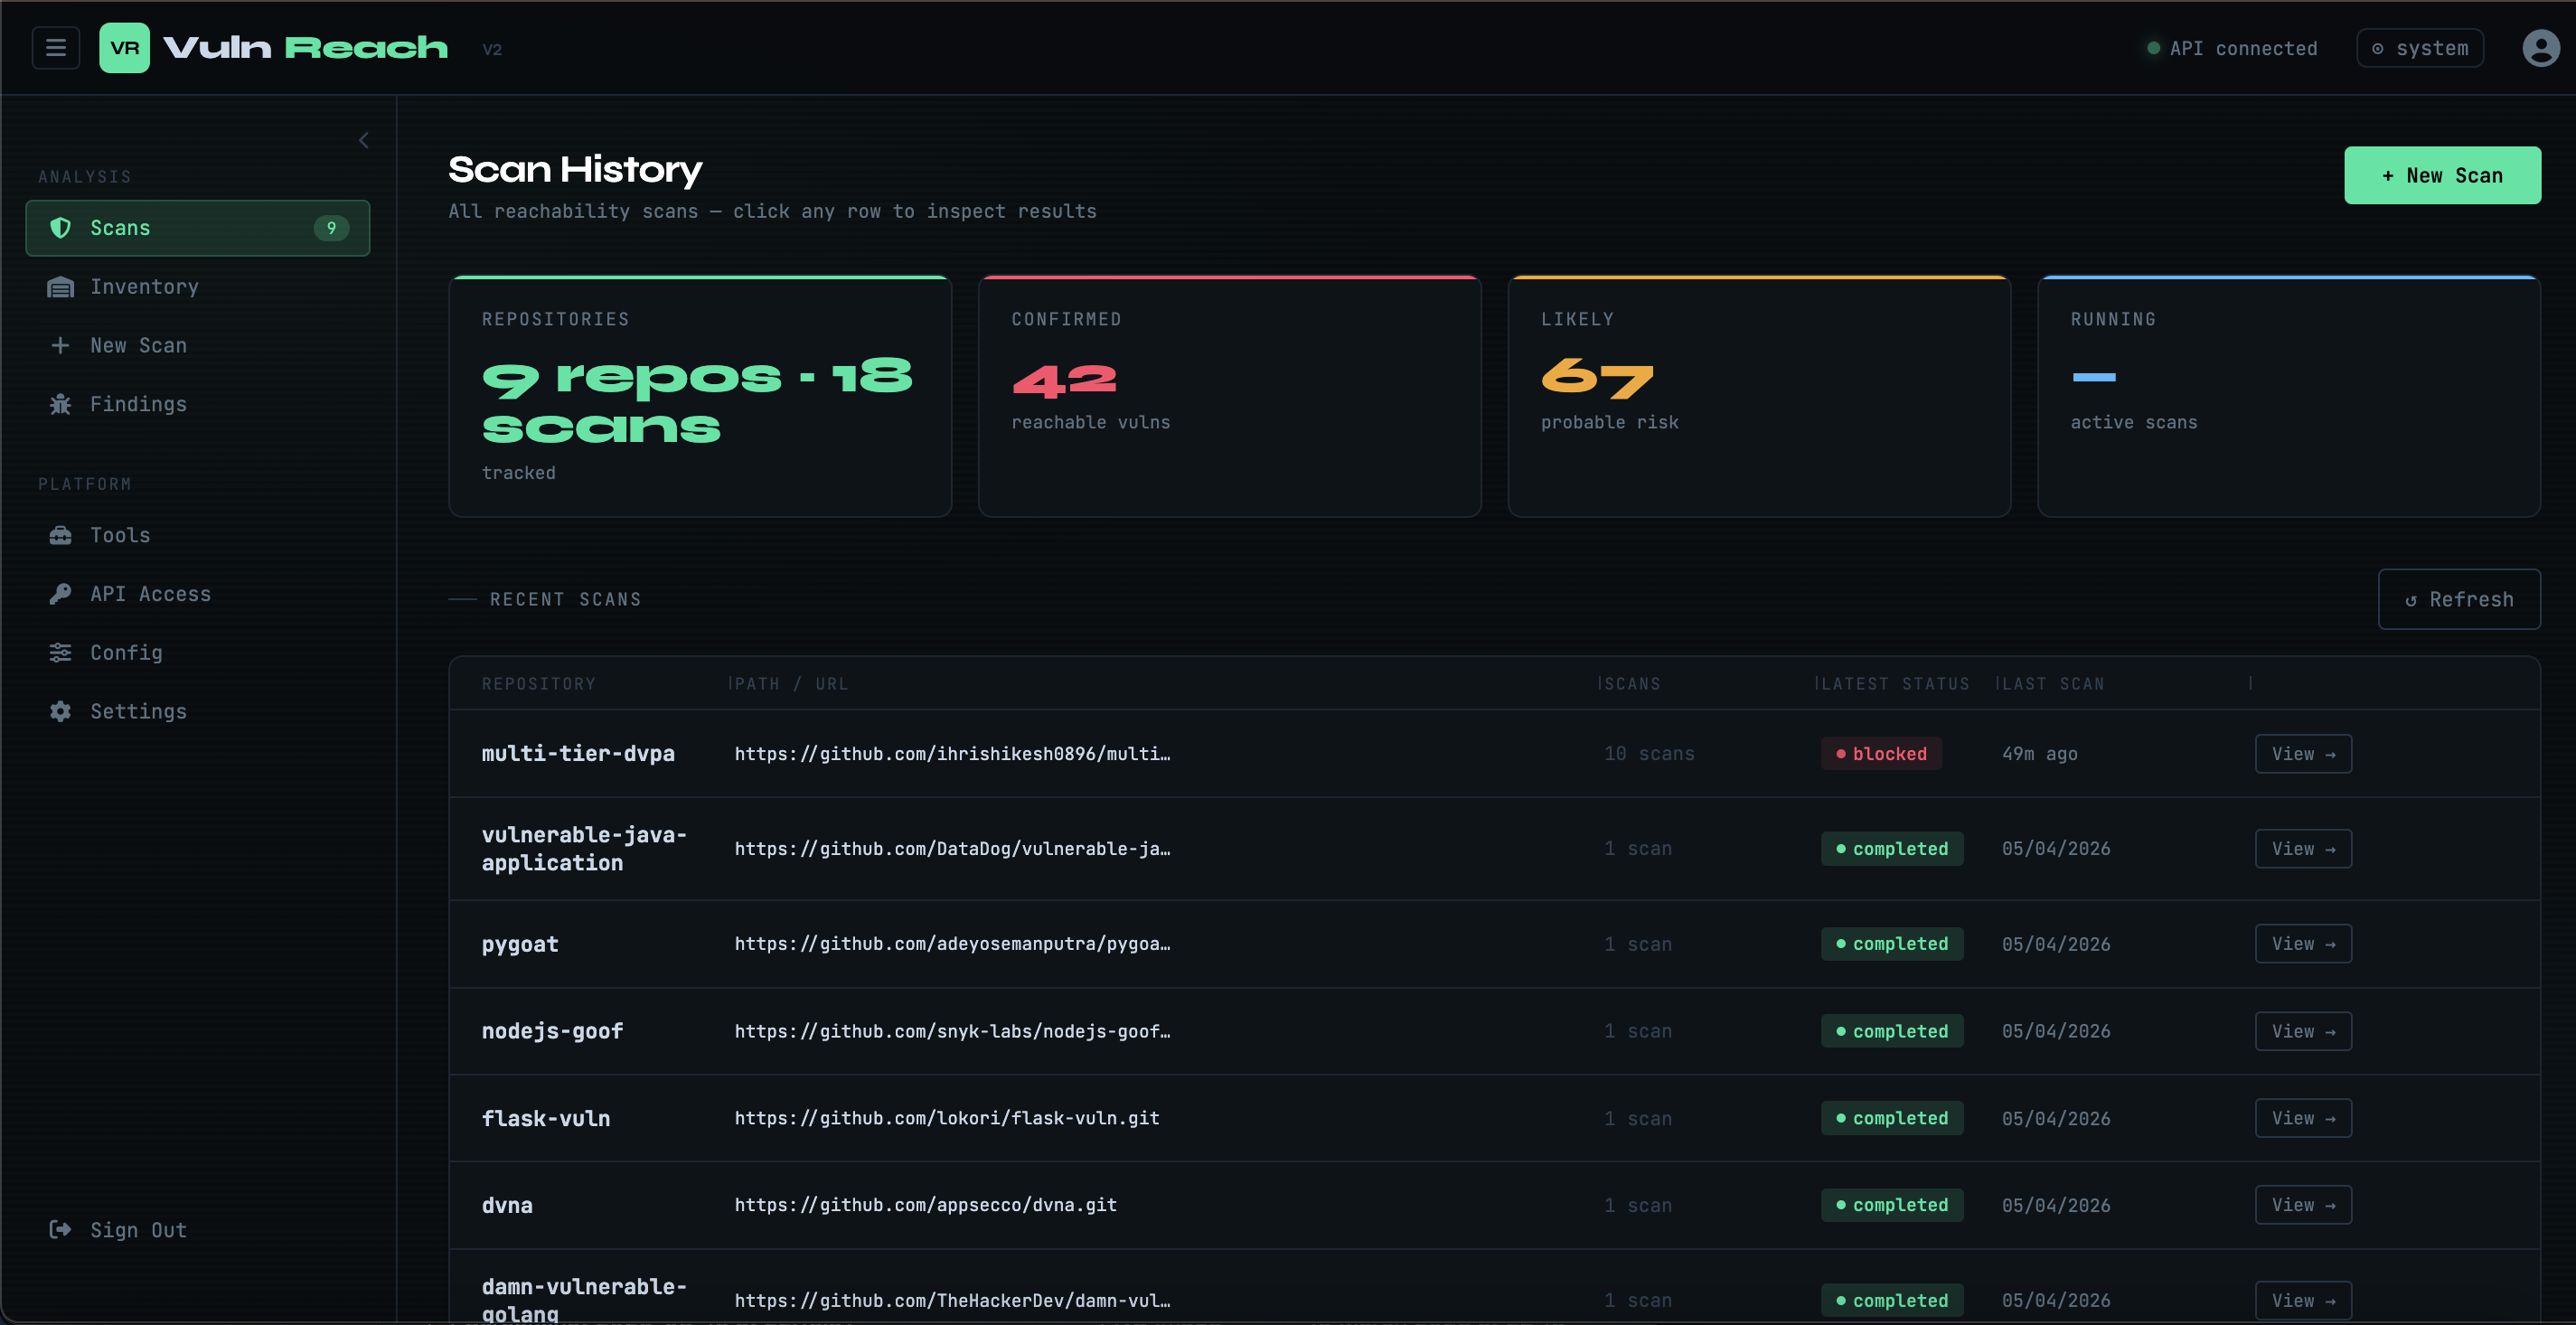
دعم اللغات: Python جاهزة بالكامل للإنتاج (taint، AST، route، runtime). Java وJavaScript لديهما تحليل رسم بياني للاستدعاءات فعّال وهما تجريبيان. Go وC# وPHP على خارطة الطريق. راجع ROADMAP.md للتفاصيل.
يبني VulnReach على مخرجات SCA القياسية بإضافة سياق قابلية الوصول — مُثبتًا عبر التحليل الساكن وتتبع التلوث والتغطية الحية لوقت التشغيل أي من CVEs المكتشفة يمكن الوصول إليه فعليًا في تطبيقك.
POST /scan/{id}/cancel يوقف الفحوصات الجاريةsummary + حزم مصنّفة على GET /scan/{id}VULNREACH_ALLOW_DOCKER_DAEMON=truedocker-socket-proxy المقيّدPOST /findings/{id}/next-steps تنتج إرشادات معالجة موجّهة للمحلل (إجراءات فورية، فحوصات تحقق، مسارات ترقية، مراقبة) لنتيجة حتمية. كسولة / عند الطلب: الفحوصات لا تستدعي LLM أبدًا، وأعطال LLM تتدهور بسلاسة. الحكم الحتمي للقراءة فقط. راجع docs/api.md.scan.runtime.ebpf (يركز على Linux، تفعيل صريح)راجع:
يُصنَّف كل CVE عبر سلسلة أدلة من خمس طبقات:
1. SCA (Trivy)              → is the package installed and vulnerable?
2. Taint analysis (tainter) → does user input flow to the vulnerable sink?
3. AST analysis             → is the vulnerable function in your call graph?
4. Route exposure           → is the call path reachable from an HTTP endpoint?
5. Runtime coverage         → was the vulnerable code actually executed?
النتيجة هي قائمة نتائج مُرتَّبة حسب الأولوية بأربع فئات:
| الفئة | المعنى |
|---|---|
DYNAMICALLY_REACHABLE | أكّدت تغطية وقت التشغيل التنفيذ — أصلحه فورًا |
STATICALLY_REACHABLE | أُثبت مسار الكود عبر AST/taint — أولوية عالية |
UNCERTAIN | إشارة ضعيفة فقط — تحقّق منها |
NOT_REACHABLE | لا يوجد دليل — استبعده من قائمة التنبيهات |
تنبيه أمني — قبل البدء، انسخ
.env.exampleإلى.env.localواستبدل كل قيمةCHANGE_MEبسرّ عشوائي قوي.
لا تعرّض VulnReach على شبكة عامة دون تعيين بيانات اعتماد حقيقية وتهيئةCORS_ORIGINS.
git clone https://github.com/ihrishikesh0896/vulnreach.git
cd vulnreach

# 1. Create your local config
cp .env.example .env.local

# 2. Fill in every CHANGE_ME — generate secrets with: openssl rand -hex 32
$EDITOR .env.local

# 3. Start the stack
docker compose up --build

# Optional: enable dynamic runtime scans (Docker daemon access via restricted socket proxy)
# docker compose -f docker-compose.yml -f docker-compose.runtime.yml up --build
خيارات المصادقة:
POST /loginSettings -> API Keys، ثم استخدمه كـ Authorization: Bearer <API_KEY># Get a token (replace with the credentials you set in .env.local)
TOKEN=$(curl -s -X POST http://localhost:8000/login \
-H "Content-Type: application/json" \
-d '{"username":"<your-admin-user>","password":"<your-admin-password>"}' | jq -r .access_token)
# Start scan from a GitHub repo
curl -X POST http://localhost:8000/scan \
-H "Authorization: Bearer $TOKEN" \
-H "Content-Type: application/json" \
-d '{"repo_url":"https://github.com/yourorg/yourapp"}'
# Poll for results
curl http://localhost:8000/scan/<scan_id> \
-H "Authorization: Bearer $TOKEN" | jq .summary
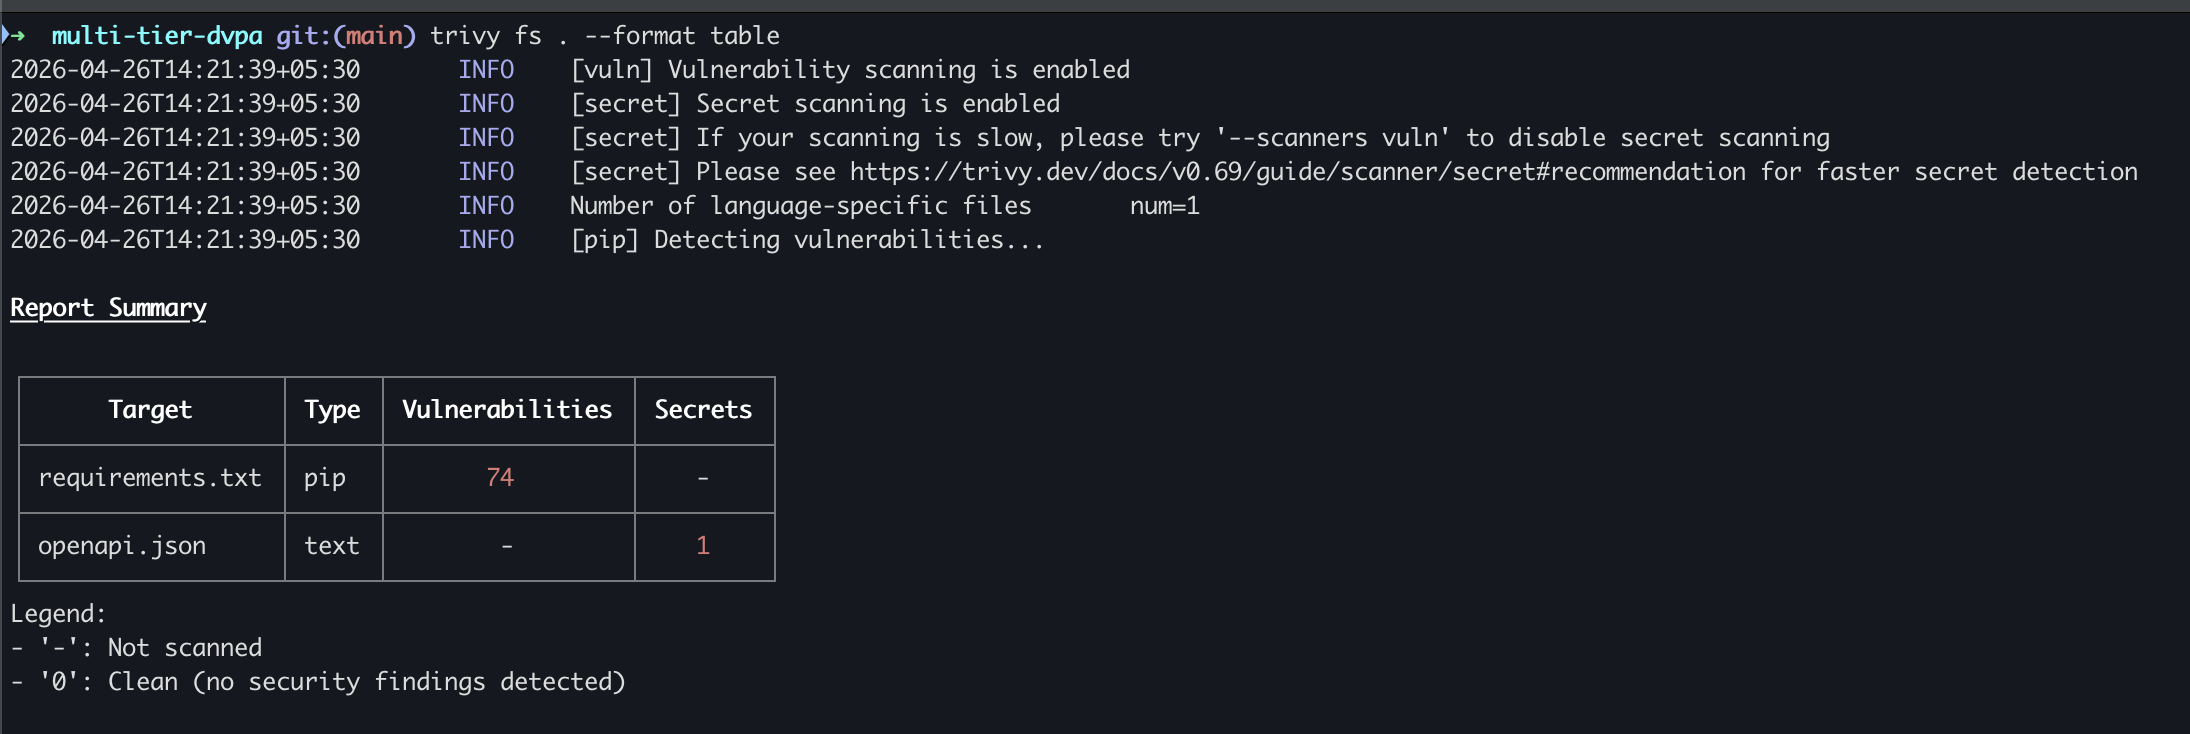
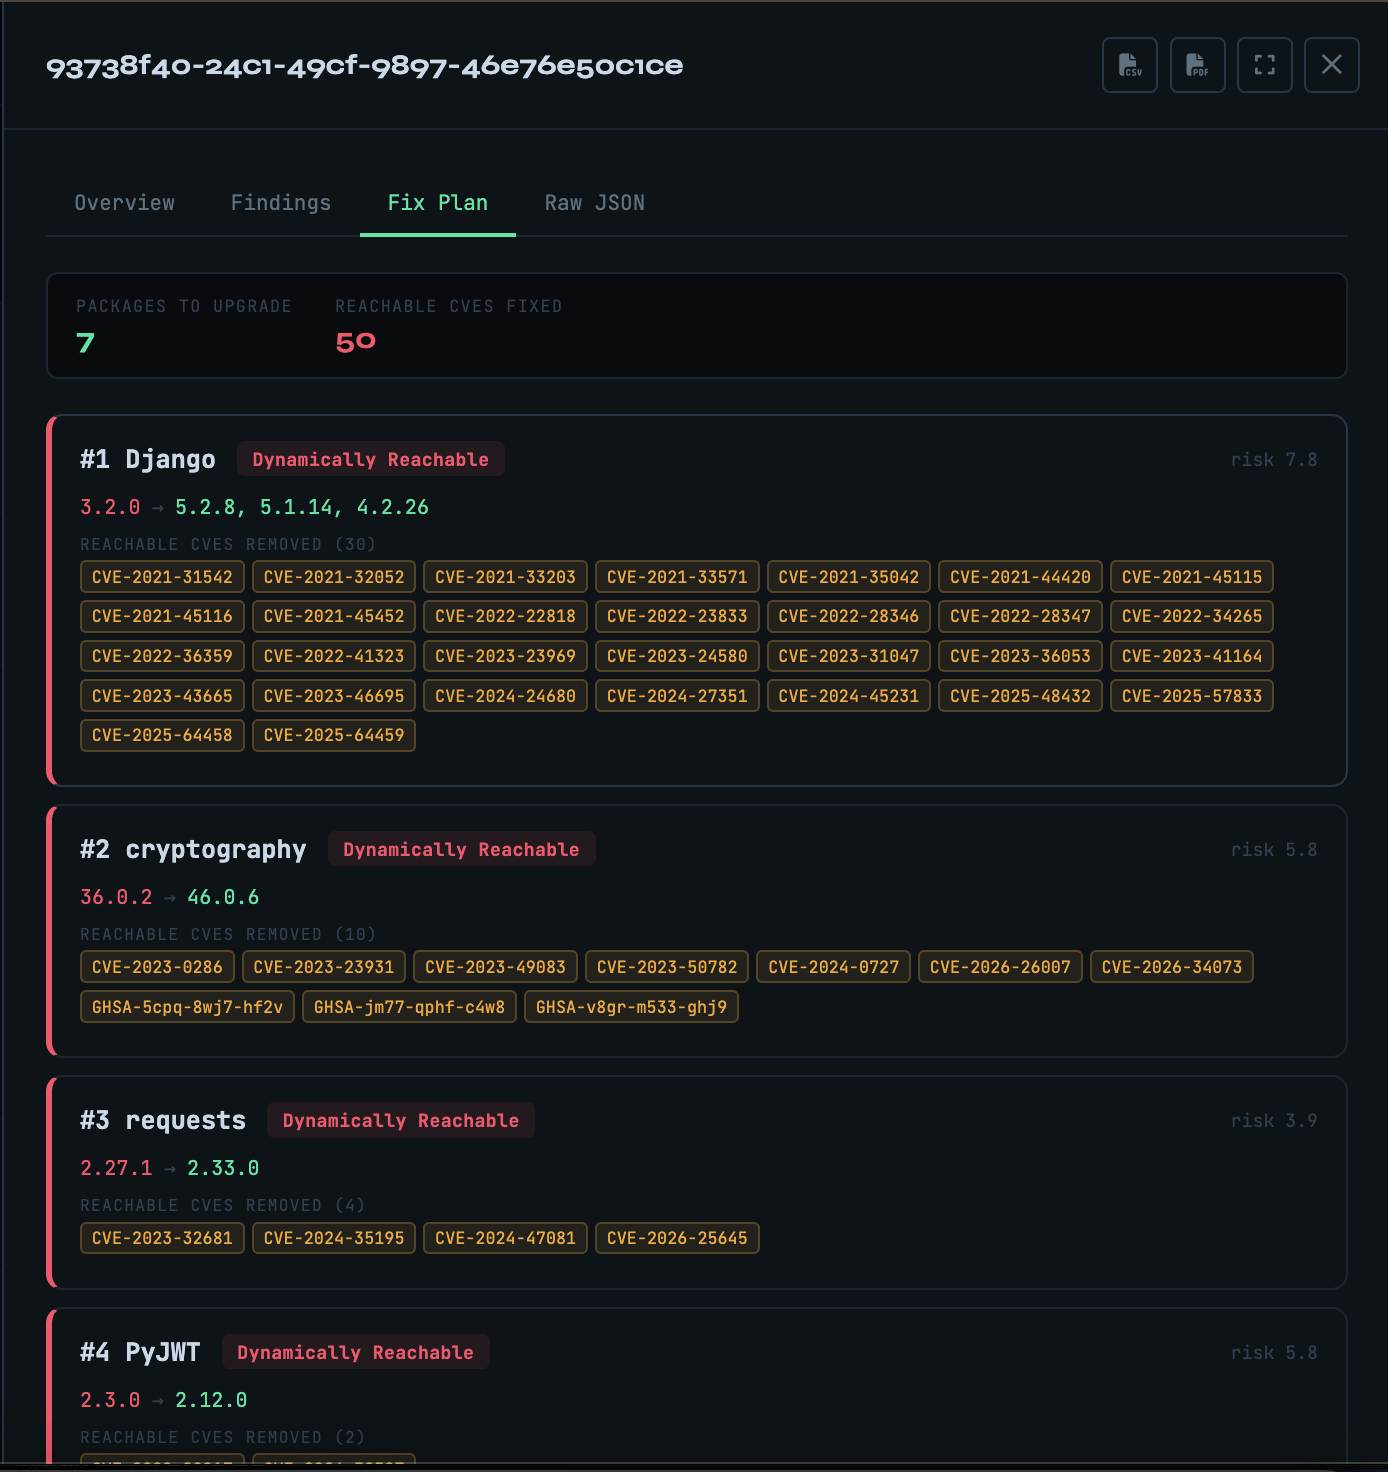
coverage.pypolicy.block_if عمليات البناء عند وجود نتائج حرجة مؤكدة؛ التشغيل والبوابة عبر curl — راجع docs/ci-cd-gating.mdAuthorization: Bearer <API_KEY>)GET /scan/{id}/export/pdfprovider: none؛ Ollama مدعوم للاستخدام دون اتصالهدف الفحص: multi-tier-dvpa — تطبيق Python/Django معرّض للثغرات عمدًا يحتوي على 72 CVE خامًا عبر 11 حزمة.
| الطبقة | النتيجة |
|---|---|
| CVEs خام (Trivy) | 72 |
| النتائج المصنّفة (VulnReach) | 90 |
| DYNAMICALLY_REACHABLE — أصلح الآن | 49 |
| STATICALLY_REACHABLE — أصلح في هذه الدورة | 23 |
| UNCERTAIN — حقّق | 18 |
| NOT_REACHABLE — كبِت | 0 |
| بوابة خط أنابيب CI | محظورة |
