
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 1lann/log4shelldetect
قم بفحص أنظمة الملفات بسرعة للكشف عن برامج جافا التي قد تكون عرضة لثغرة Log4Shell (CVE-2021-44228) أو "استغلال JNDI لـ Log4j" من خلال فحص مسارات…
 al1ex/cve-2020-35728
CVE-2020-35728 و Jackson-databind RCE
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 gwroblew/detectxsslib
مكتبة C++ للكشف عن ثغرات البرمجة النصية عبر المواقع (XSS) في عناوين URL من خلال تحليل الأنماط، مع وحدات خادم وأدوات سطر أوامر للاختبار الأمني الآلي.
 iamlucif3r/aws-key-hunter
[للمتعة فقط] اعثر على مفاتيح AWS المكشوفة (المفاتيح الصالحة فقط) على GitHub
 exporx/idachef
مجموعة أدوات وصفات على غرار CyberChef لـ IDA Pro: اربط 289 عملية ترميز وتشفير وضغط وتجزئة على بايتات قاعدة البيانات، ثم ادمج النتائج مرة أخرى في…
 mahmoudimus/static_asm
مُجمِّع وقت التجميع (compile-time assembler) لـ C++2x على هيئة Header-only لتشفير تعليمات x86/x86-64
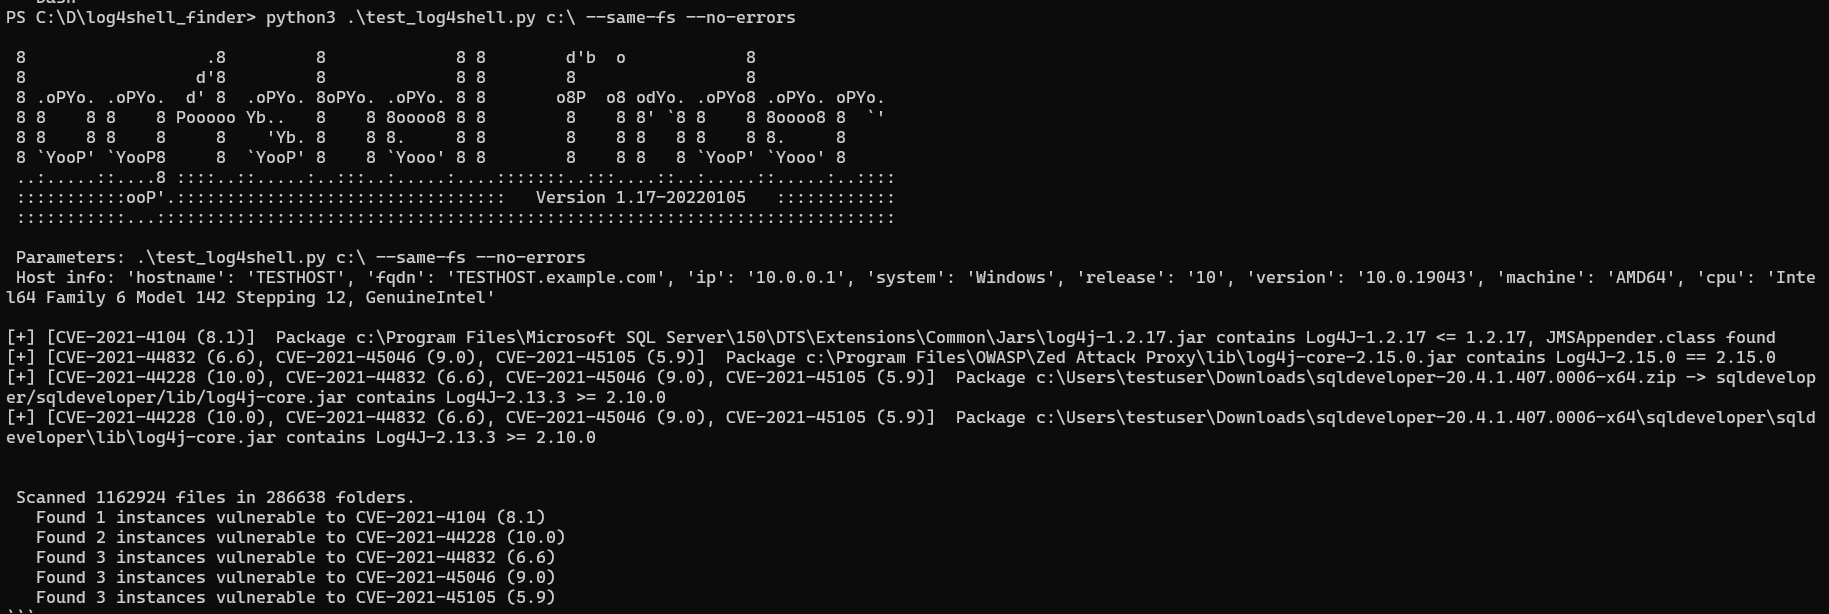 hynekpetrak/log4shell-finder
أسرع ماسح لنظام الملفات لـ log4shell (CVE-2021-44228, CVE-2021-45046) وغيرها من الحالات الضعيفة (CVE-2017-5645, CVE-2019-17571, CVE-2022-23305,…
 sevuldet/sevuldet
كاشف ثغرات قابل للتعلم معزز بالدلالات
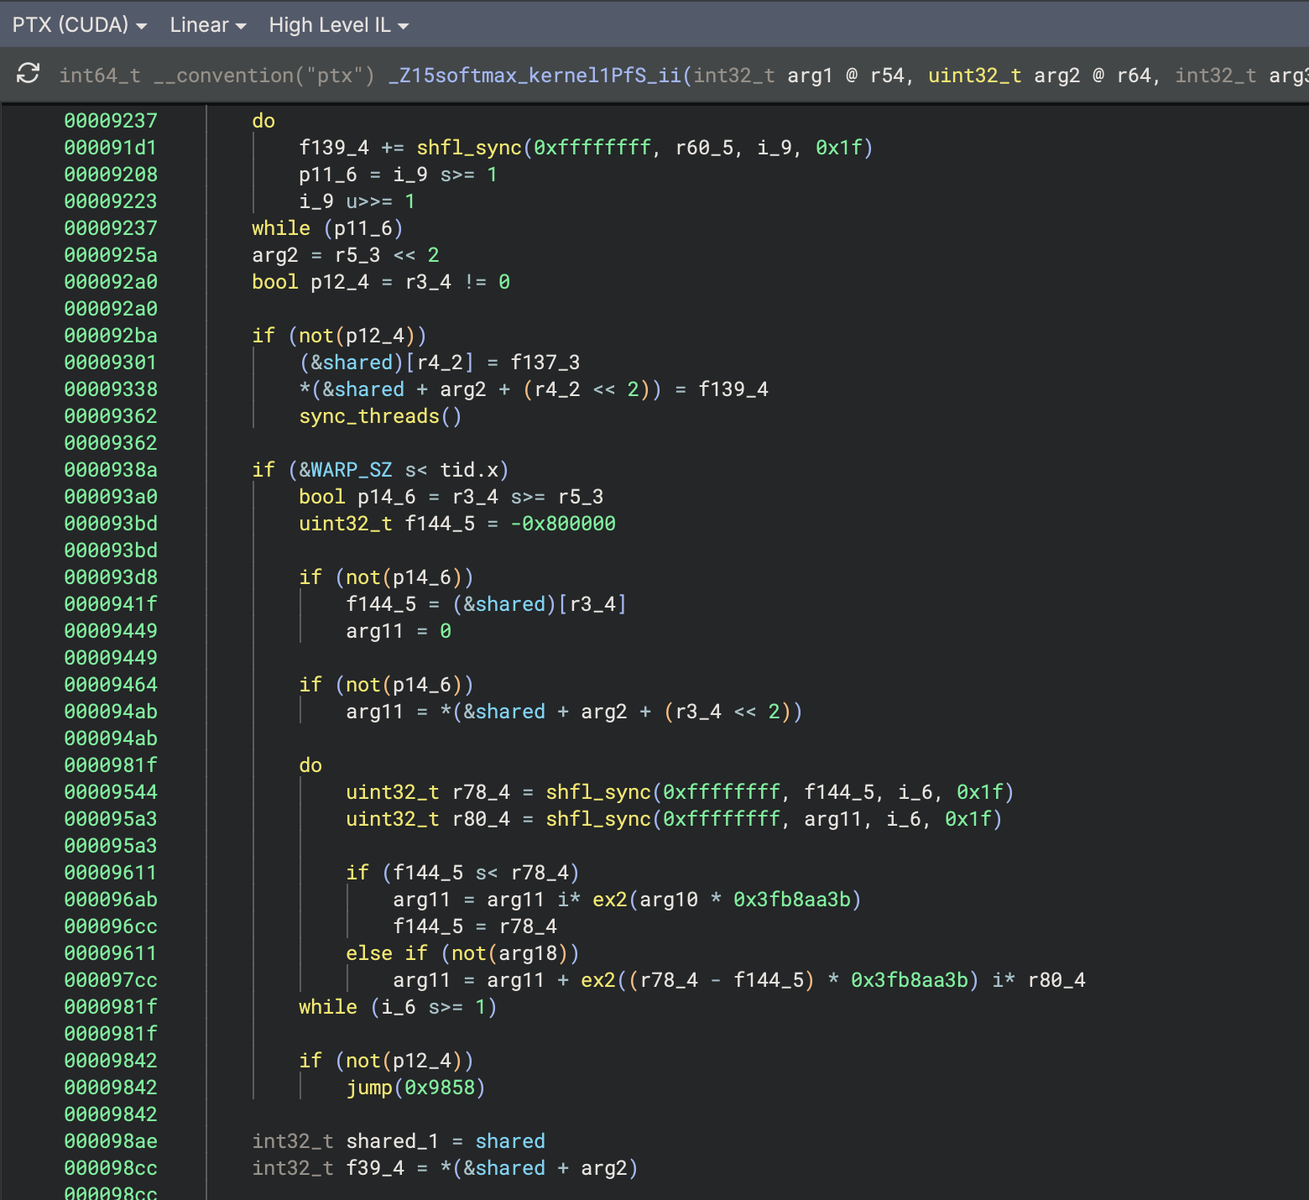 seekbytes/ptxninja
إضافة Binary Ninja لهندسة عكسية لـ PTX -- بنية مجموعة التعليمات الافتراضية لوحدات معالجة الرسومات القائمة على CUDA.
 jas502n/cve-2020-1947
Apache ShardingSphere UI YAML تحليل ثغرة تنفيذ التعليمات البرمجية عن بُعد
 lilify-jp/squre
🛡️ مجموعة أدوات مفتوحة المصدر لحماية الملفات الثنائية لنظام ويندوز PE. Nanomite، حماية الآلة الافتراضية، مكافحة التصحيح، وأكثر.
 off-by-1-labs/flawed
إصلاح القطع الأثرية المشابهة مع العيوب المدمجة
 saint0x/fzy
لغة برمجة أنظمة تركز على التحقق من الصحة، الحتمية، والأداء
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI bindings لمكتبة libinjection، توفر كشفًا عن حقن SQL وهجمات XSS مع واجهات برمجة تطبيقات خاصة بالسياق لأمن تطبيقات الويب.
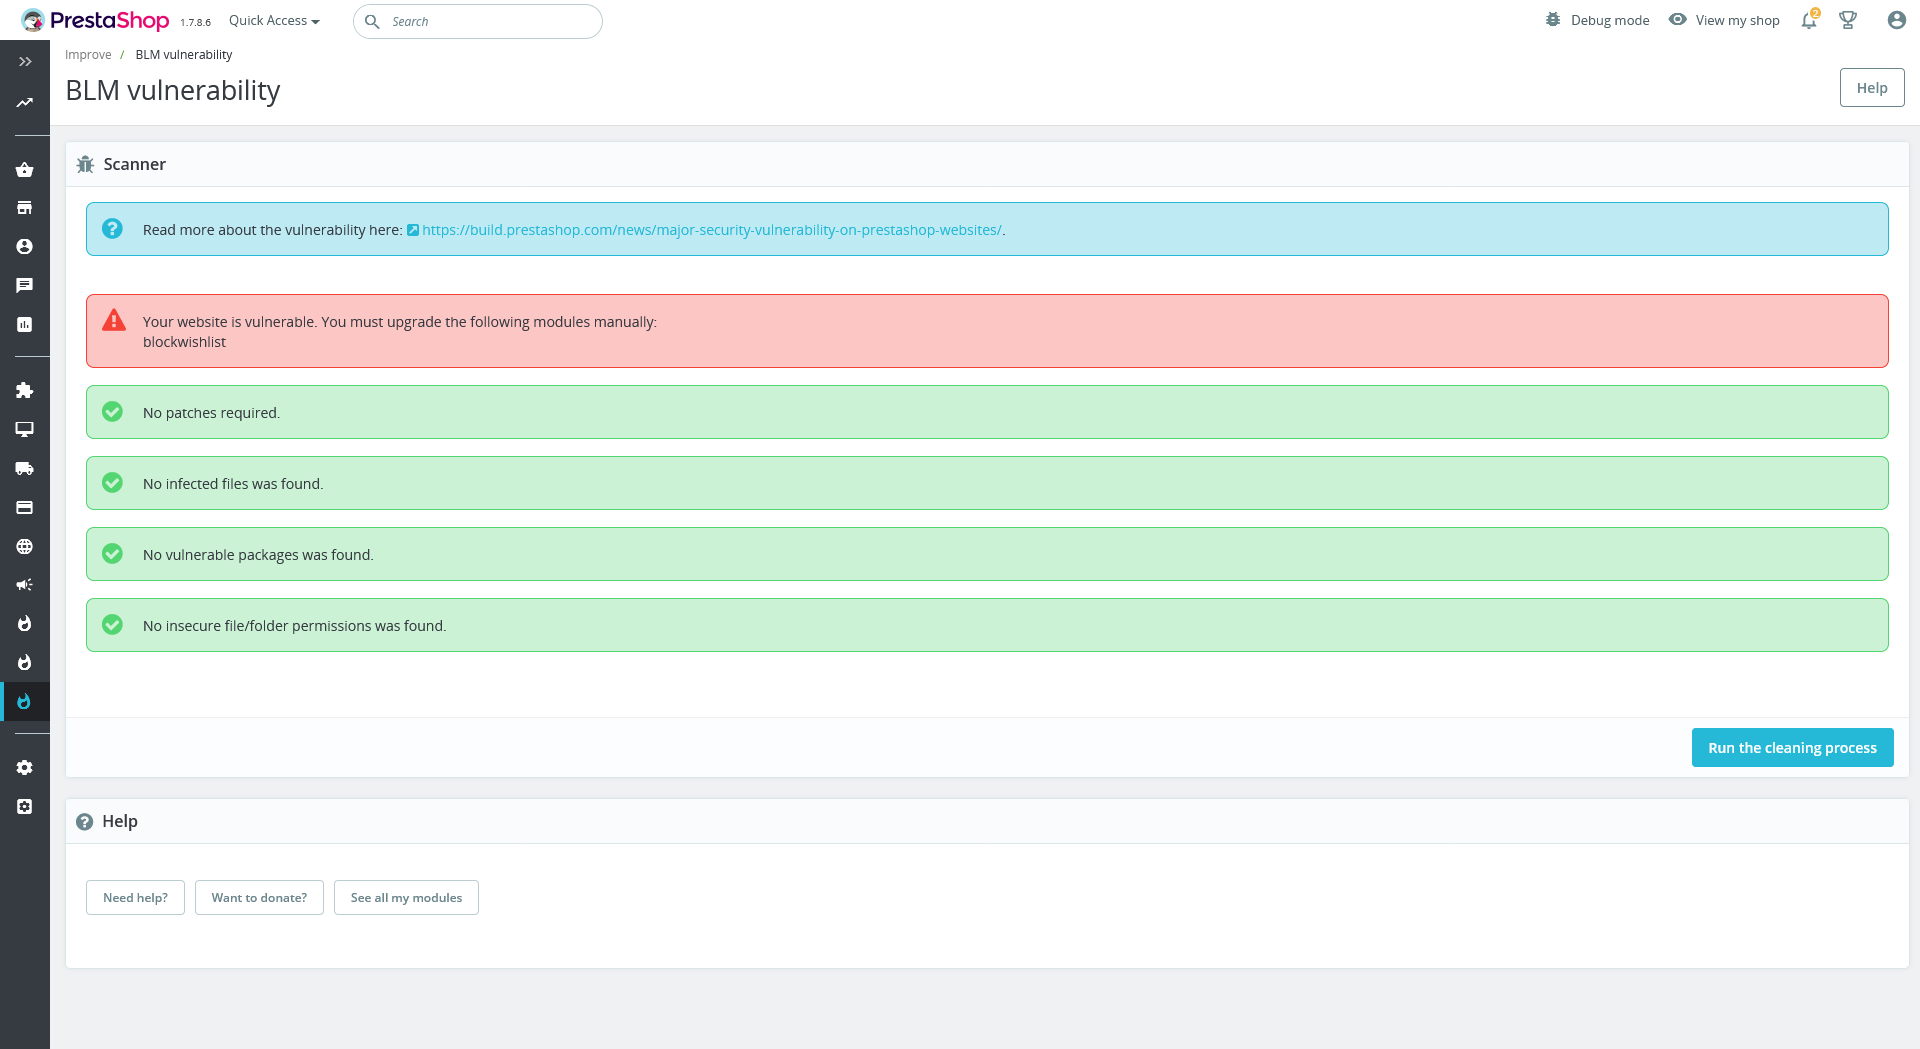 mathiasreker/blmvuln
ثغرة أمنية كبيرة في مواقع بريستاشوب - CVE-2022-31101
 sylwia-budzynska/codeql-workshop
اتخذ الخطوات الأولى في CodeQL لـ Python بكتابة استعلام للعثور على CVE-2024-32022
 0xcyberstan/cve-2026-42533-config-scanner
ماسح تكوين ثابت يكتشف تهيئات nginx المعرضة لخطأ التقاط-تجاوز المعقد ثنائي المسار (خريطة regex + التقاط regex → تجاوز سعة الكومة / تسرب معلومات).








