
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 seifreed/yaraast
مكتبة بايثون قوية وأداة سطر أوامر لتحليل قواعد YARA وتفحصها ومعالجتها من خلال تمثيل شجرة البنية المجردة (AST)
 spoofzu/jvmxray
تحويل وصول تطبيق جافا إلى الموارد المحمية إلى رسائل سجل.
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 بالجملة
 nuts7/cve-2023-27372
SPIP قبل الإصدار 4.2.1 يسمح بتنفيذ الأوامر عن بعد (Remote Code Execution) عبر قيم النماذج في المنطقة العامة بسبب سوء التعامل مع التسلسل…
 dmdhrumilmistry/security-harness
إطار مراجعة أمنية تطبيقية ثابتة متعدد الوكلاء لوكلاء البرمجة بالذكاء الاصطناعي: يرسم خرائط لقواعد الأكواد، ويتقصّى فئات الثغرات، ويسلسل النتائج…
 josue87/wp_hunter
تحليل ثابت لإضافات ووردبريس
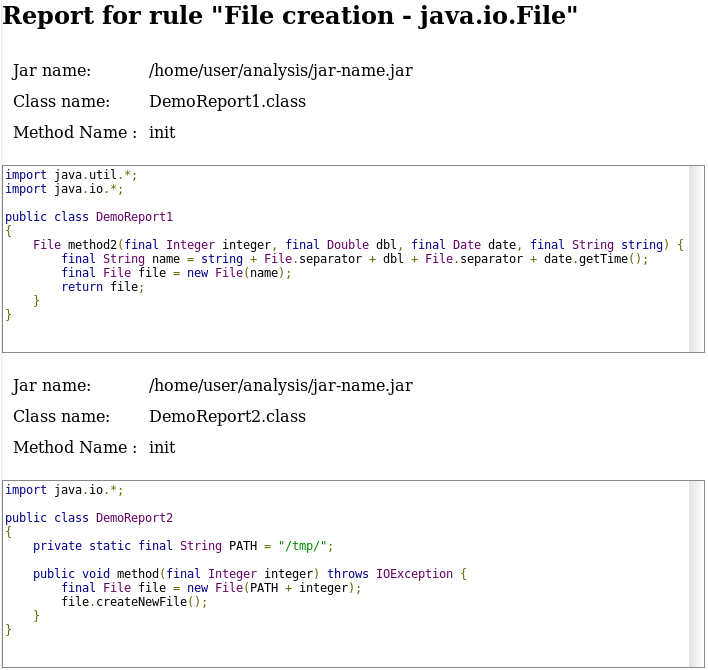 fergarrui/custom-bytecode-analyzer
محلل بايت كود جافا قابل للتخصيص عبر قواعد JSON
 silverplate3/my-cves
ثغرات CVE التي وجدتها. كتابات فنية، أمثلة استغلال، وشروحات لجلسات الفازينغ.
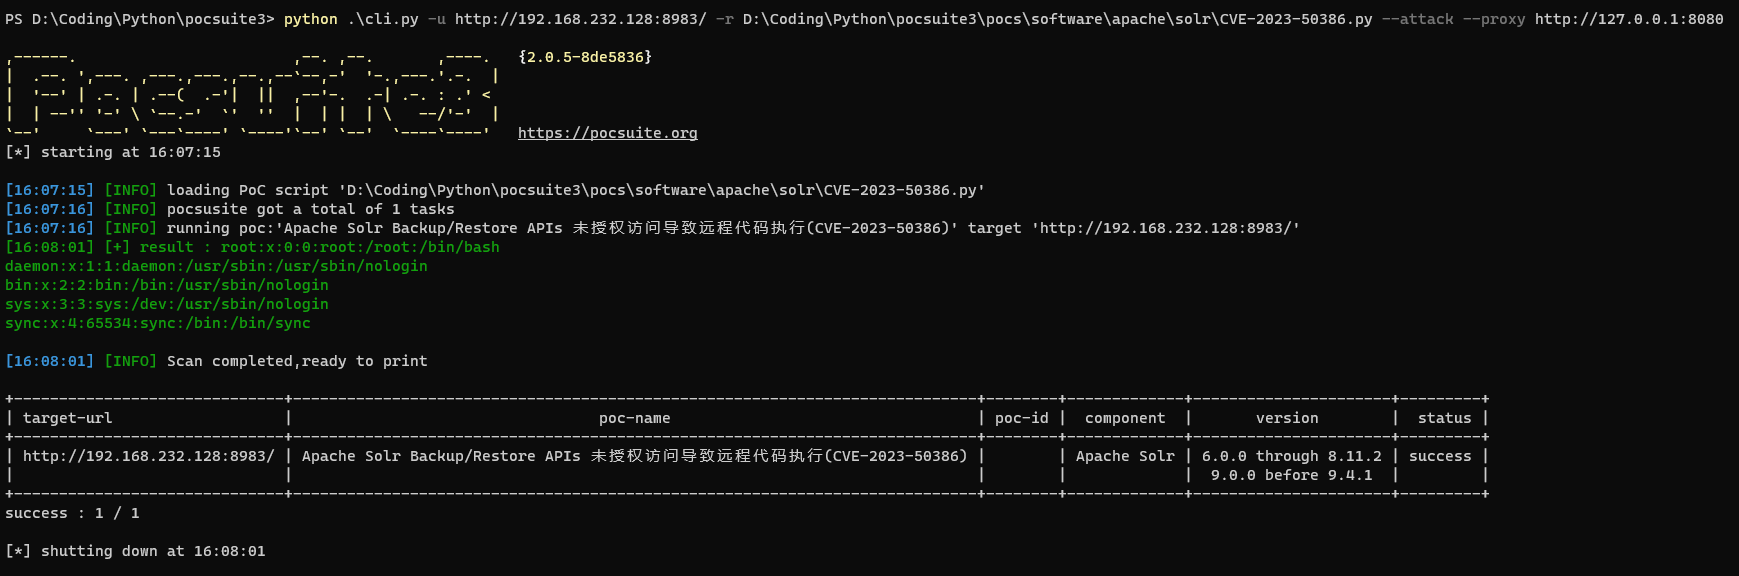 vvmdx/apache-solr-rce_cve-2023-50386_poc
ثغرة RCE في واجهات برمجة تطبيقات Backup/Restore في Apache Solr — PoC (CVE-2023-50386)
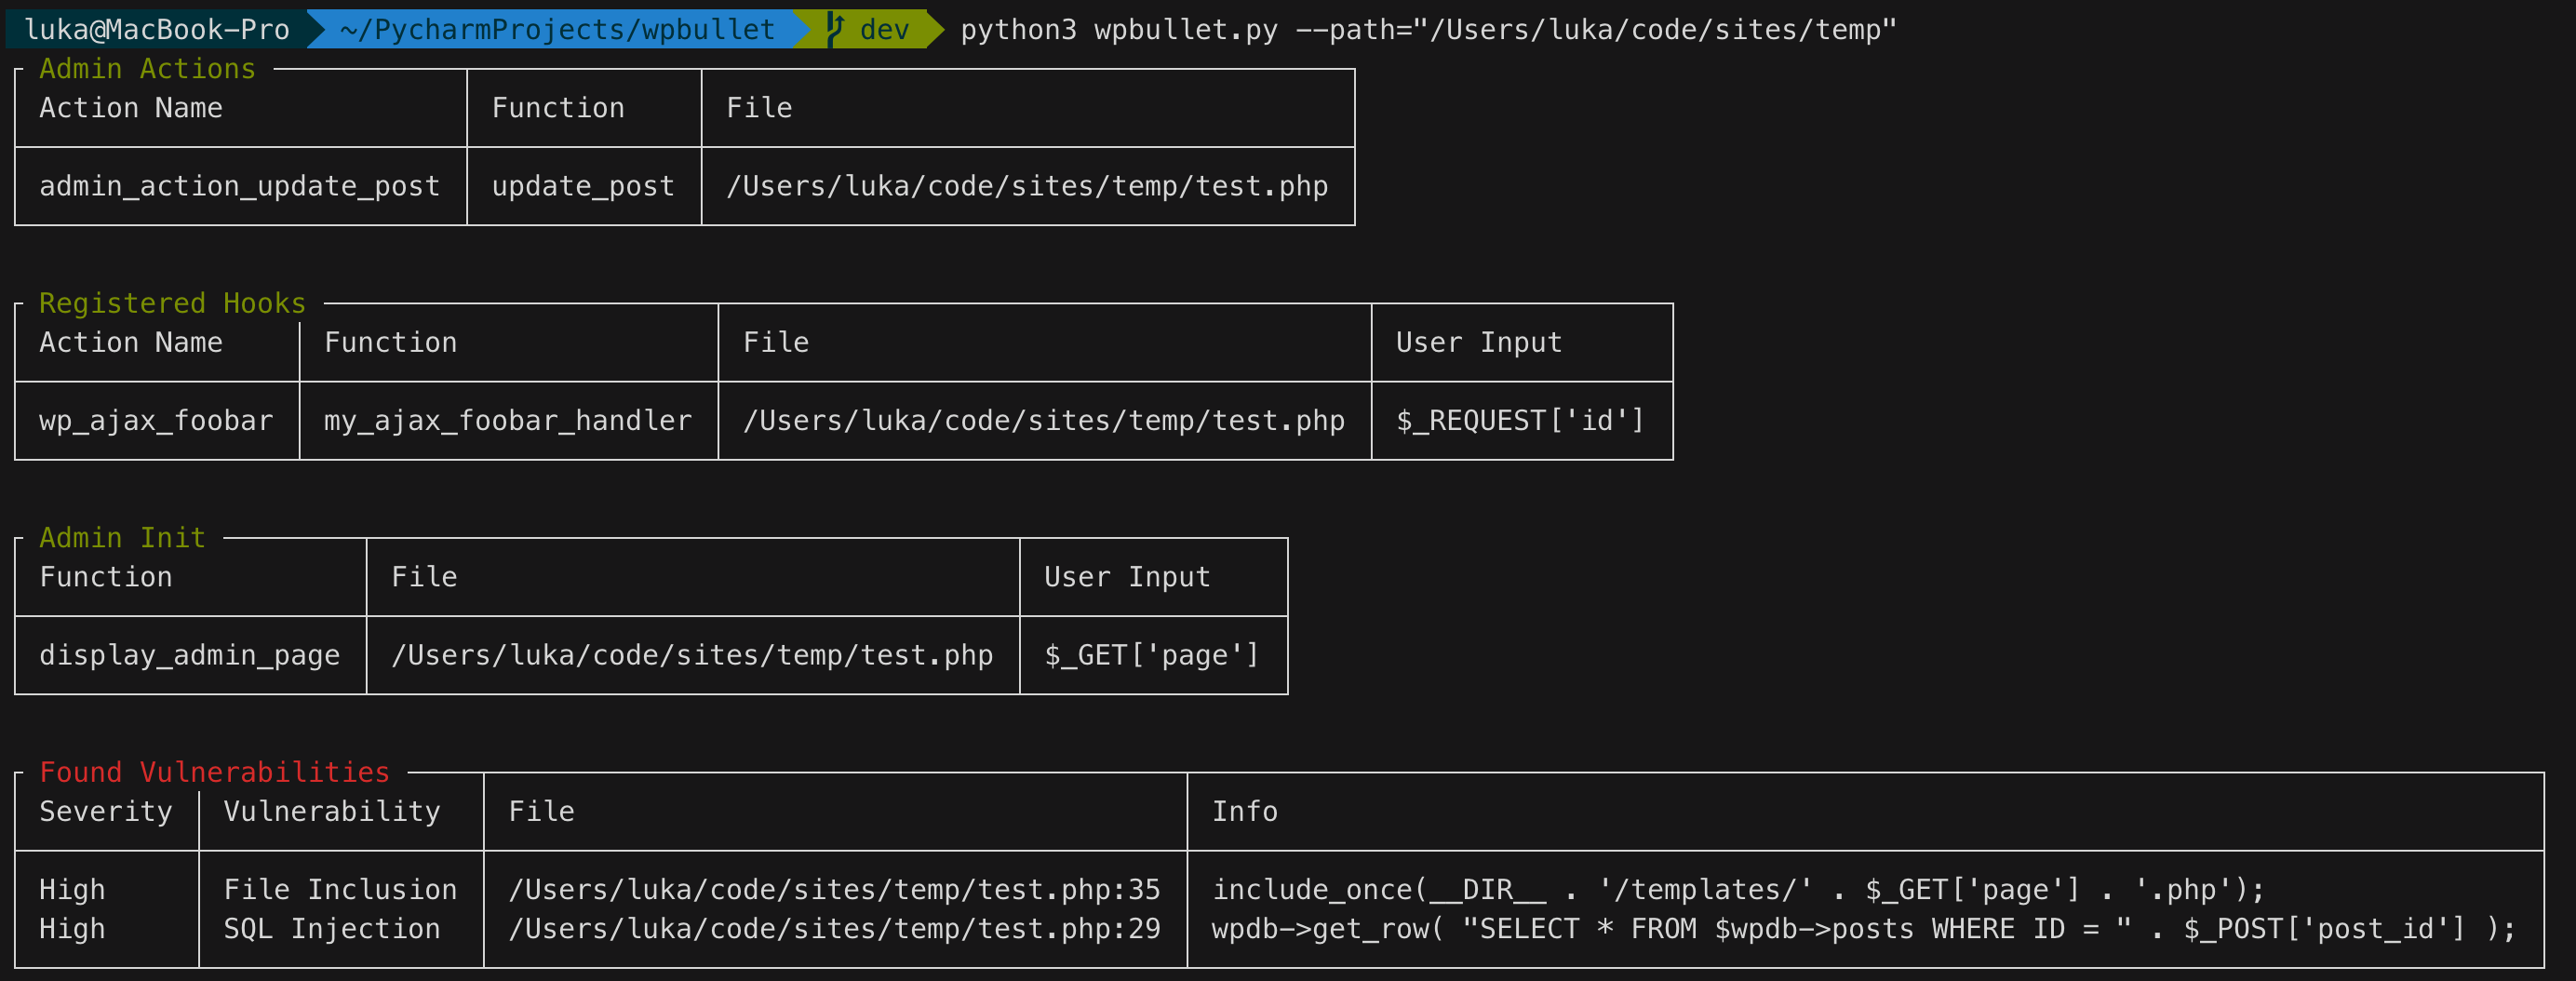 owasp/wpbullet
ماسح تحليل الكود الثابت لإضافات وقوالب WordPress. يكتشف الثغرات الأمنية مثل XSS وحقن SQL عبر محرك مطابقة أنماط نمطي وقابل للتوسيع، مع تقييمات للخطورة…
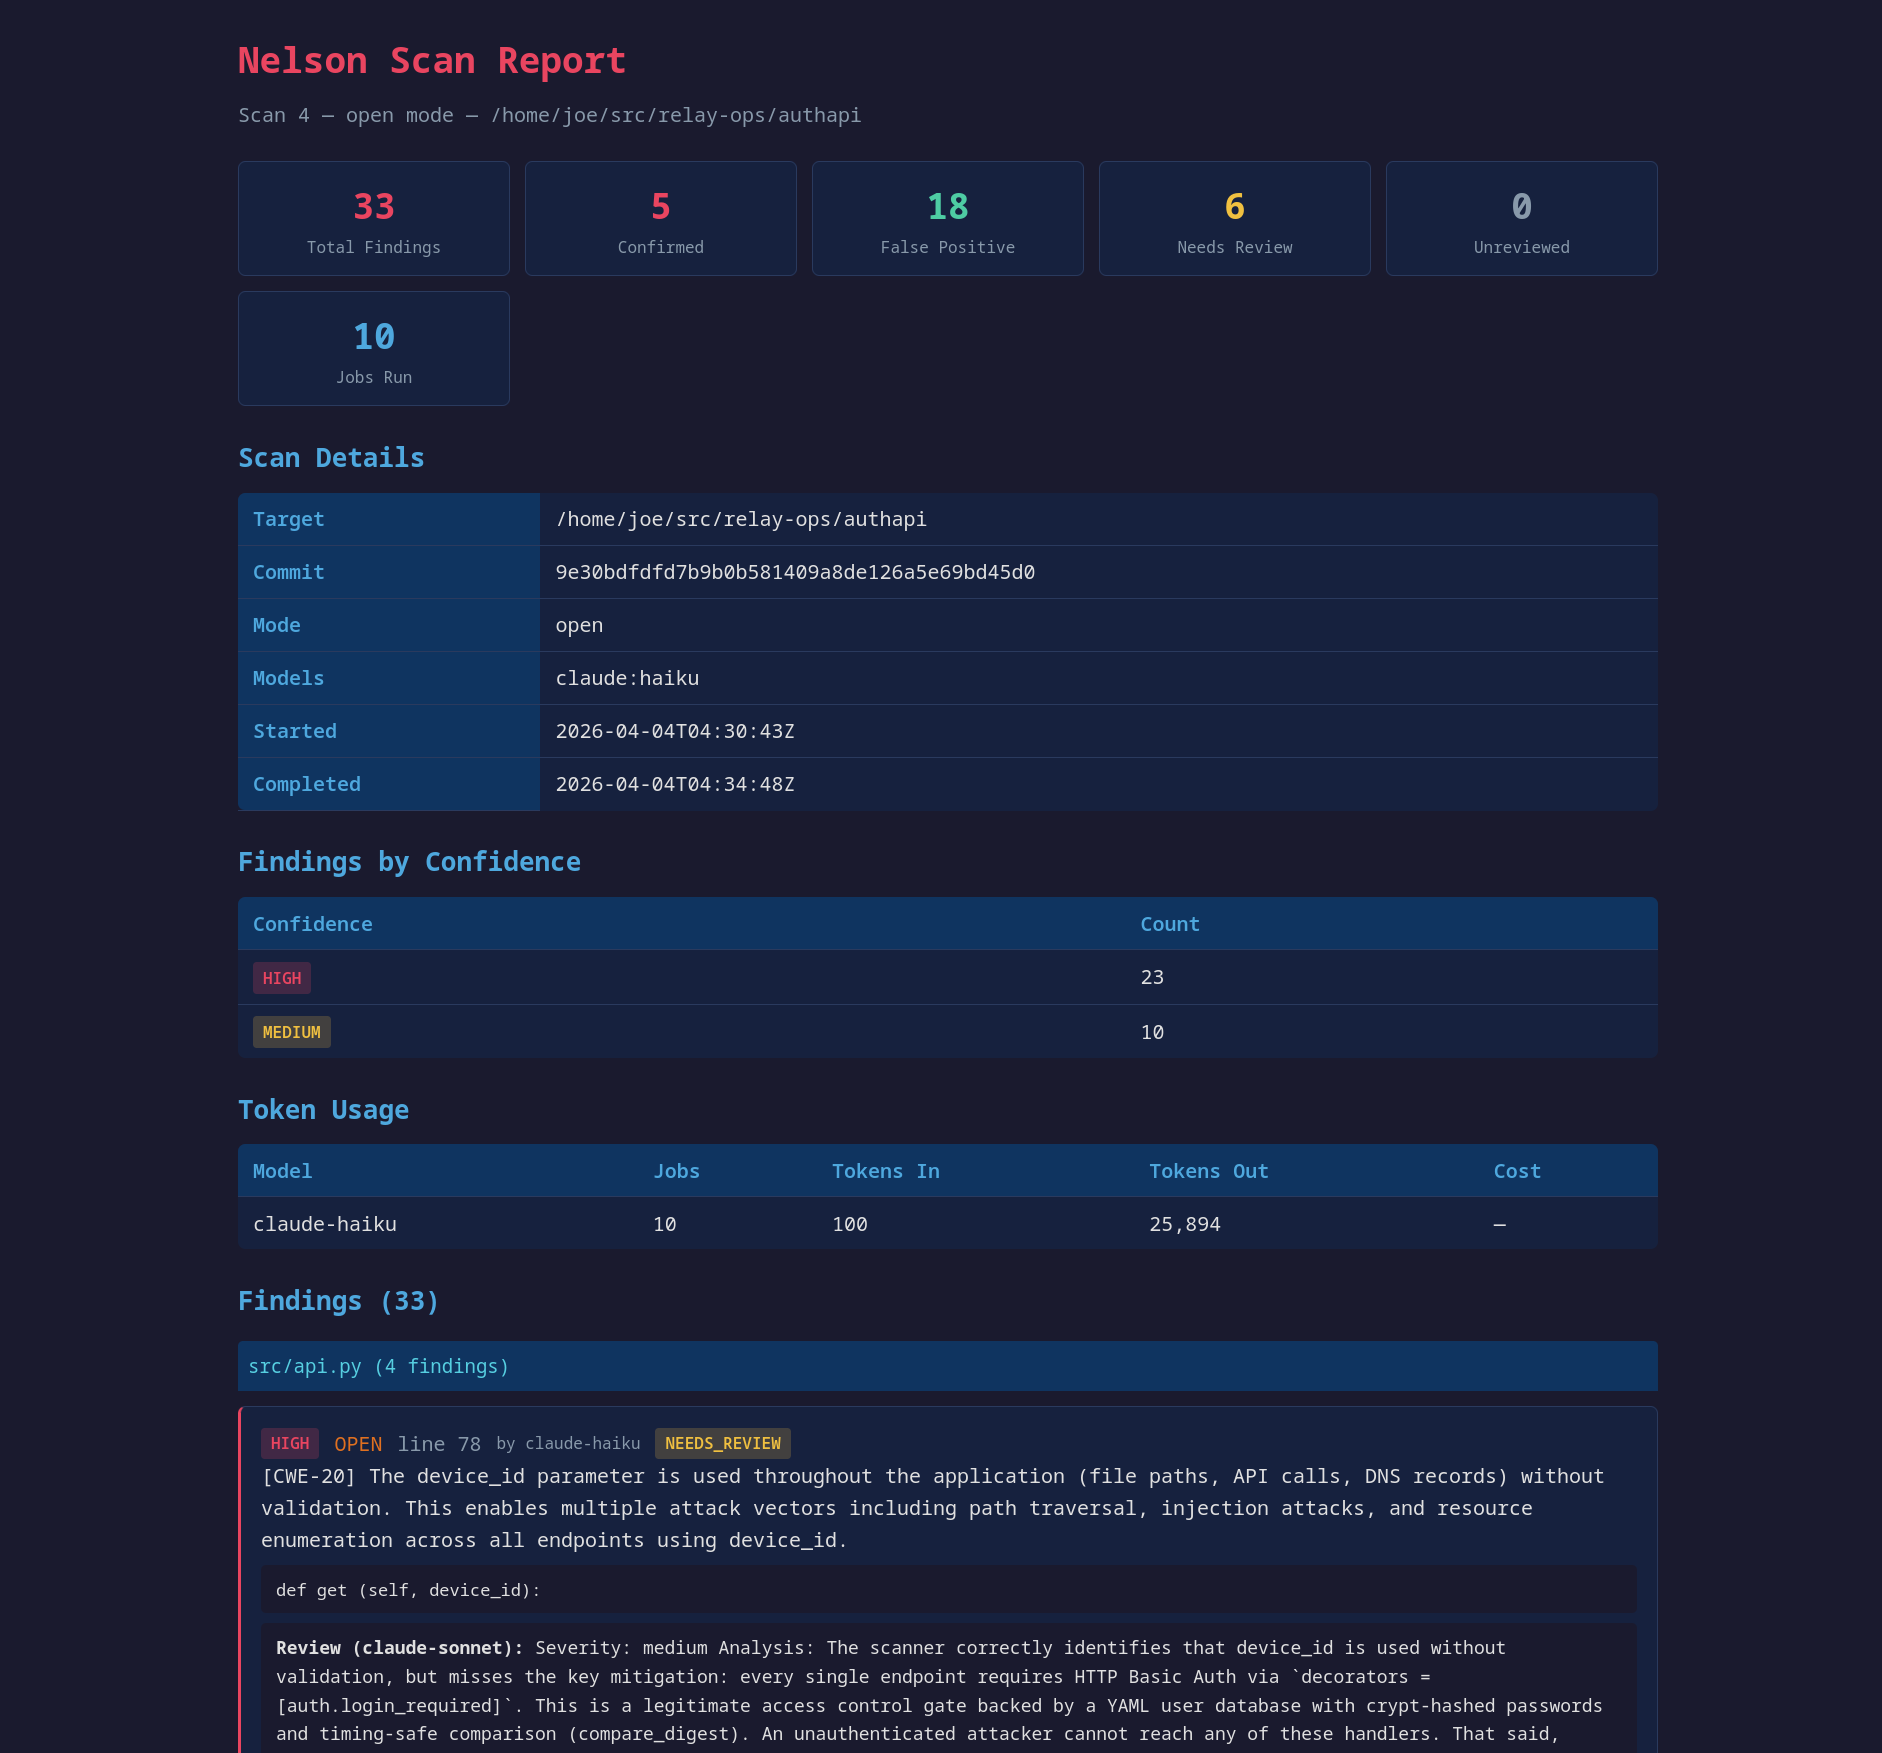 swelljoe/nelson
إيجاد الثغرات عبر القوة الغاشمة العمياء
 airbus-cert/ditto
يُخفي نصوص PowerShell وJavaScript باستخدام تحليل قائم على tree-sitter مع ملفات تعريف انتحال متعددة قابلة للتكوين لتحقيق التخفي، وصغر الحجم، وصعوبة…
 fairyming/cve-2020-8840
استغلال إثبات المفهوم لـ CVE-2020-8840: حقن JNDI يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد في FasterXML jackson-databind. يتضمن إعداد البيئة، وسلسلة…
 owasp/cwe-sdk-javascript
SDK بلغة Node.js لتعداد نقاط الضعف الشائعة (CWE) متوافق مع MITRE / CAPEC
 unkl4b/gitminer3
أداة للتنقيب المتقدم عن المحتوى على GitHub
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Spring Cloud Netflix Hystrix Dashboard ثغرة حل القالب CVE-2021-22053
 dor-tumarkin/cve-2021-25641-proof-of-concept
كود PoC لـ Apache/Alibaba Dubbo <= 2.7.3 لـ CVE-2021-25641 RCE عبر إلغاء تسلسل البيانات غير الموثوقة؛ يؤثر على الإصدارات <= 2.7.6 بأدوات (Gadgets)…
 mr-xn/cve-2022-24086
CVE-2022-24086 حول ثغرة RCE في Magento








