
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 githubsecuritylab/seclab-taskflows-fuzzing
خط أنابيب اختبار تشويش مدفوع بنموذج لغوي كبير (LLM) يعمل بواسطة وكيل Taskflow من GitHub Security Lab
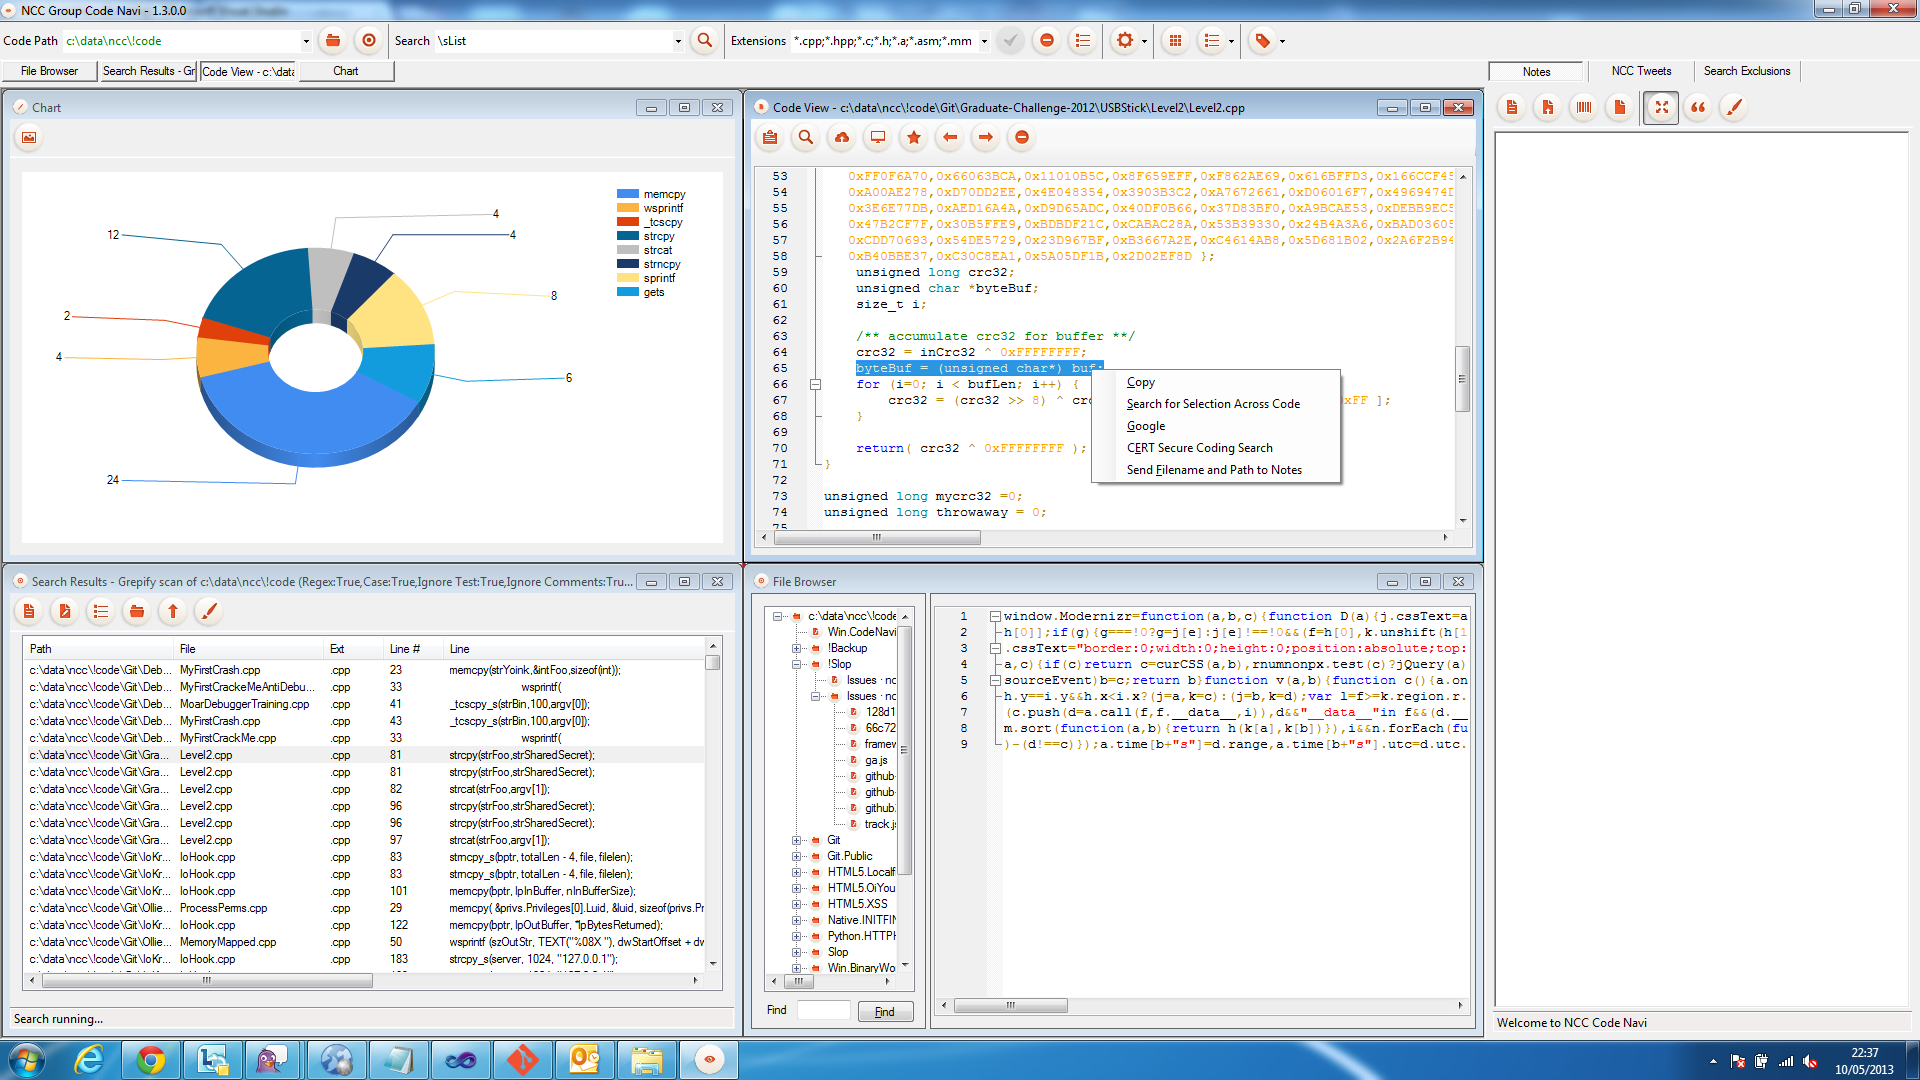 nccgroup/ncccodenavi
NCC Code Navigator
 atmoner/githubfind3r
أداة سطر أوامر للبحث السريع عن مستودعات جيت هاب والمستخدمين والالتزامات لجمع معلومات استخباراتية مفتوحة المصدر ومعلومات متعلقة بالكود.
 blackvectorops/semantic_firewall
توليد بصمات دلالية حتمية لدوال Go. اكتشاف الأبواب الخلفية على نمط xz والتحقق من التكافؤ الدلالي باستخدام تحليل الإسناد الأحادي الثابت (SSA) والتطور…
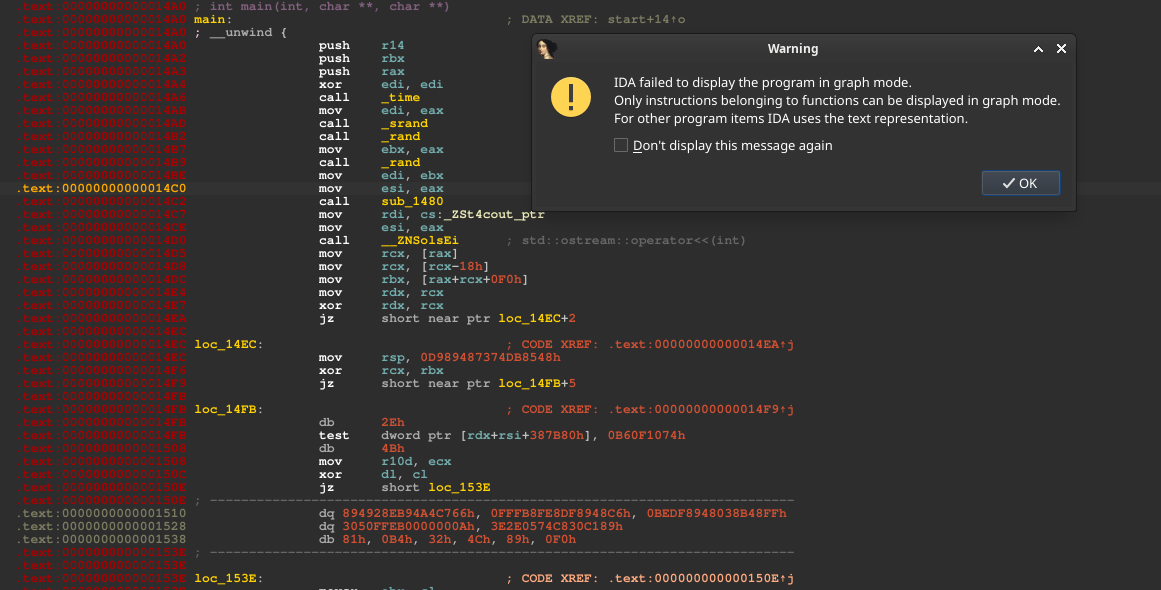 zydak/leetobfuscator
يُعتّم كود C/C++ عبر تمريرات LLVM: تشفير السلاسل النصية، وتسطيح تدفق التحكم، وإعادة كتابة MBA، ومضاد التحليل لهزيمة الهندسة العكسية.
 jra89/cve-2019-19634
هذا استغلال لتجاوز الفلتر يؤدي إلى رفع ملف عشوائي وتنفيذ تعليمات برمجية عن بعد في class.upload.php <= 2.0.4
 neuralprogram/qlcoder
إطار عامل لتوليف استعلامات CodeQL
 yaklang/javajive
مفكك ومشغل تسلسل Java مكتوب بالكامل بلغة Go
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 runreveal/sigmalite
مكتبة Go لتحليل وتنفيذ قواعد الكشف Sigma على إدخالات السجلات، مع دعم معدّلات الحقول، ومطابقة CIDR، ومحلّلات الحقول المخصصة للمراقبة الأمنية.
 nccgroup/icpin
أداة Pintool لمراقبة فحص السلامة
 brianwrf/cve-2018-11788
ثغرة XXE في Apache Karaf (CVE-2018-11788)
 owasp/secure-coding-practices-quick-reference-guide
دليل الممارسات الآمنة للبرمجة المرجعي السريع من OWASP
 n7on/dllspy
اكتشف أسطح الإدخال والمشكلات الأمنية في تجميعات .NET المترجمة — دون تشغيلها.
 hazcod/claudleak
ابحث عن القطع الأثرية للبرمجة الذكاء الاصطناعي التي تحتوي على أسرار.
 mustafabilgici/sucoshscanny
"Sucosh" هو ماسح ضوئي آلي للثغرات في الكود المصدري وإطار تقييم لـ Python(Flask-Django) و NodeJs قادر على إجراء مراجعة الكود في عمليات تطوير تطبيقات…
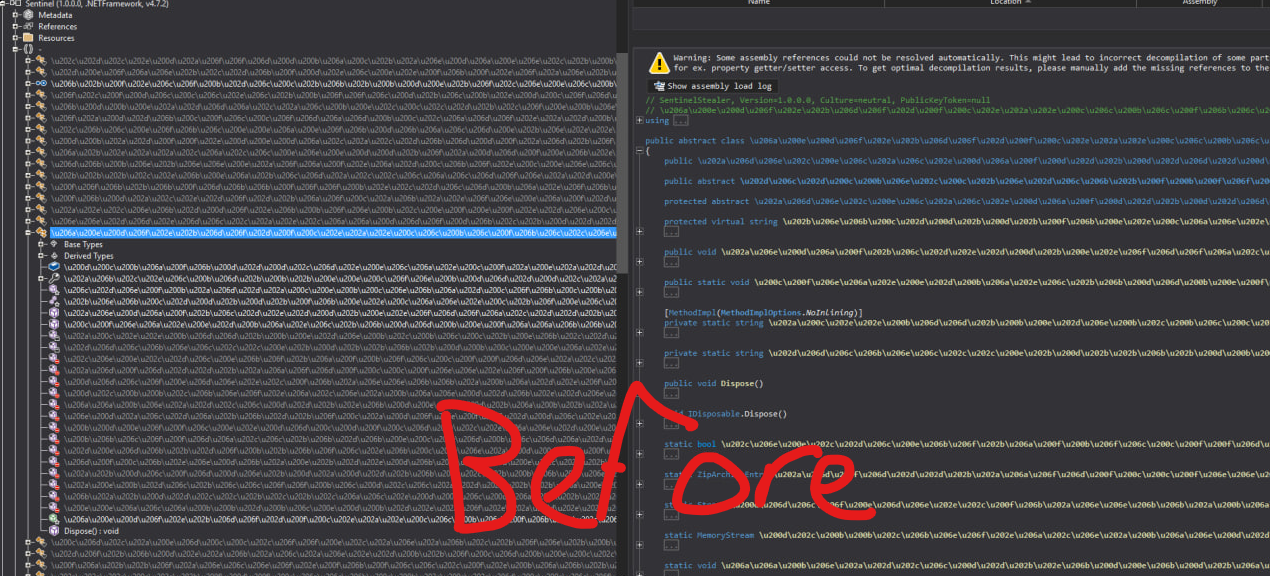 zypherion-technologies/unconfuserex
أداة فك تعتيم لـ ConfuserEx2 مع دعم لمكافحة العبث، والضاغط، والثوابت، وتدفق التحكم، واستعادة الموارد.
 ga1ois/blackhat-europe-2022
حدد الثغرات من الملف الثنائي حيث يطابق النمط CVE-1337-Days








