
 #1
أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.
موصى به من Kitploit
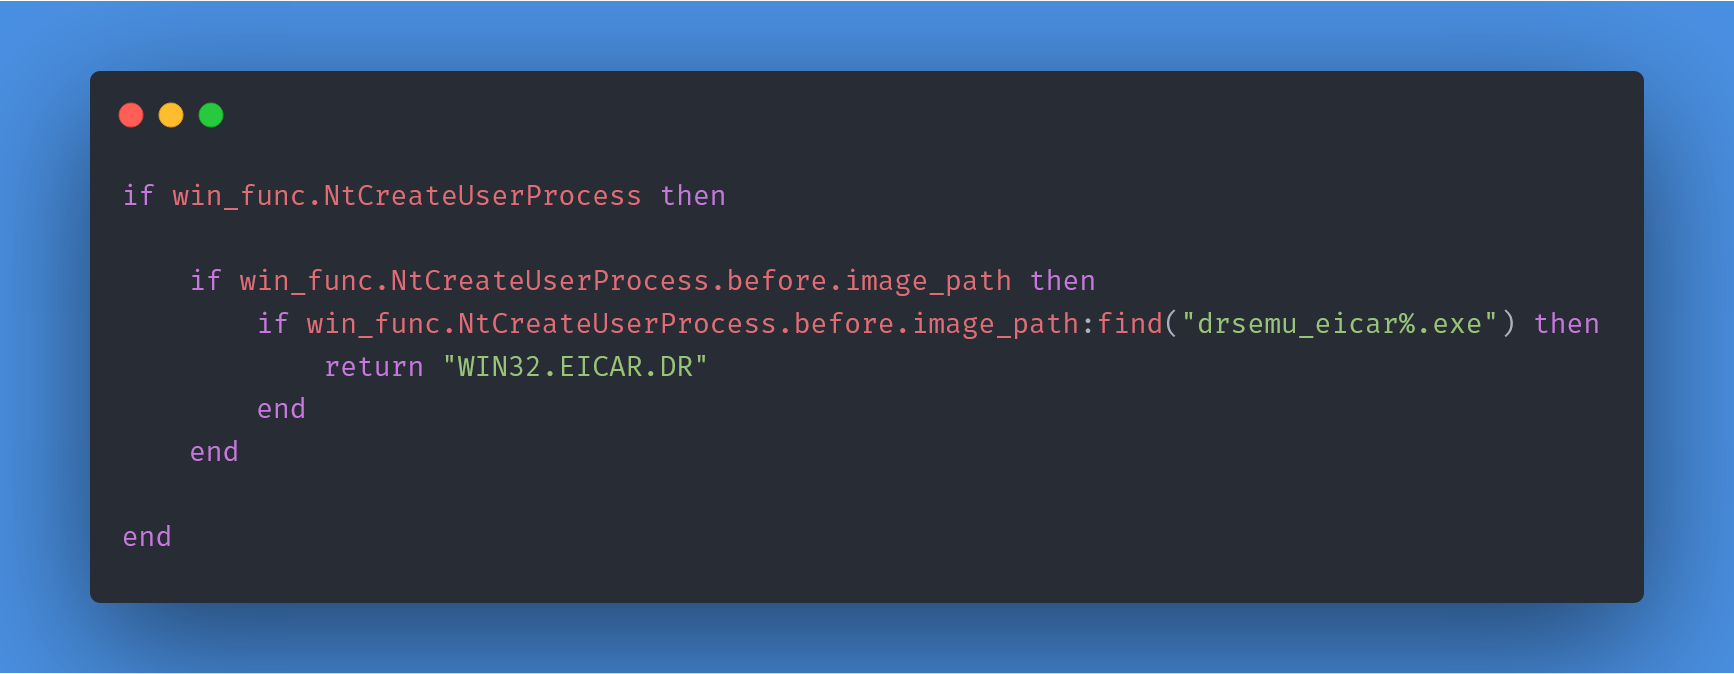
 secrary/drsemu
DrSemu - أداة كشف وتصنيف البرمجيات الخبيثة في بيئة معزولة (Sandbox) بناءً على السلوك الديناميكي
 infobyte/cve-2022-27255
أداة تحليل أوتوماتيكي واستغلال الثغرات للبرامج الثابتة الخاصة بـ CVE-2022-27255، وهو تجاوز للمخزن المؤقت لـ SIP ALG في Realtek eCos SDK يؤثر على أكثر…
 notrequiem/antidbg
مكتبة مضادة لتصحيح الأخطاء (anti-debugging) خفية في مساحة المستخدم (userland) بلغة C/C++ تعتمد بالكامل على استدعاءات النظام (syscalls) لنظام Windows،…
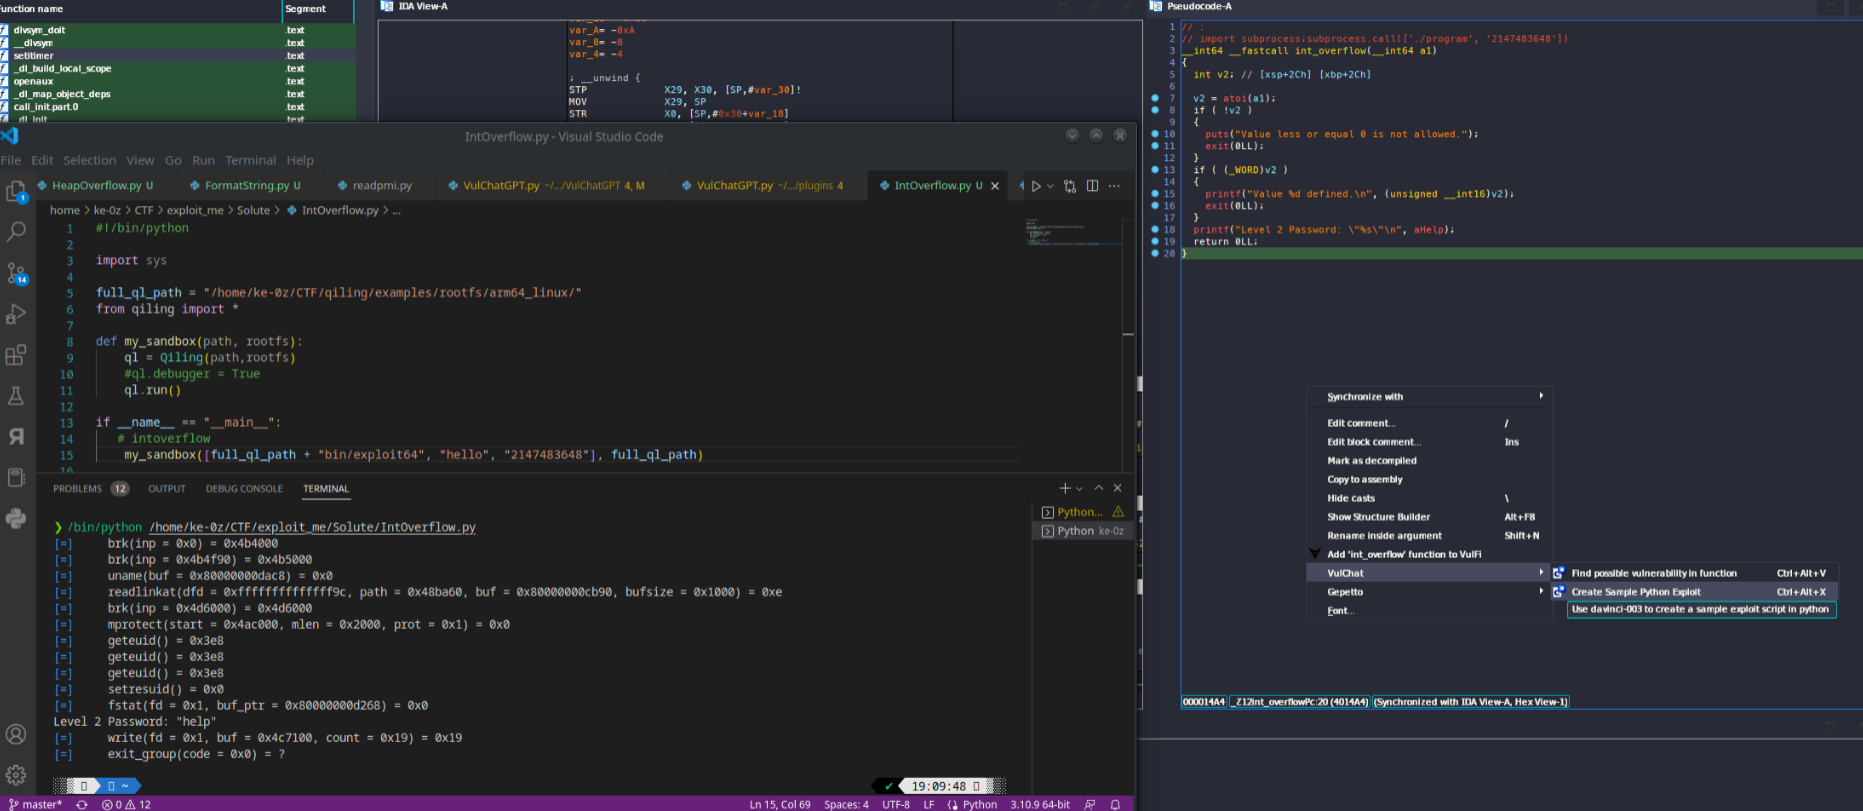 ke0z/binaivulhunter
استخدم مفكك الشيفرة IDA PRO HexRays مع OpenAI (ChatGPT) للعثور على الثغرات المحتملة في الملفات الثنائية.
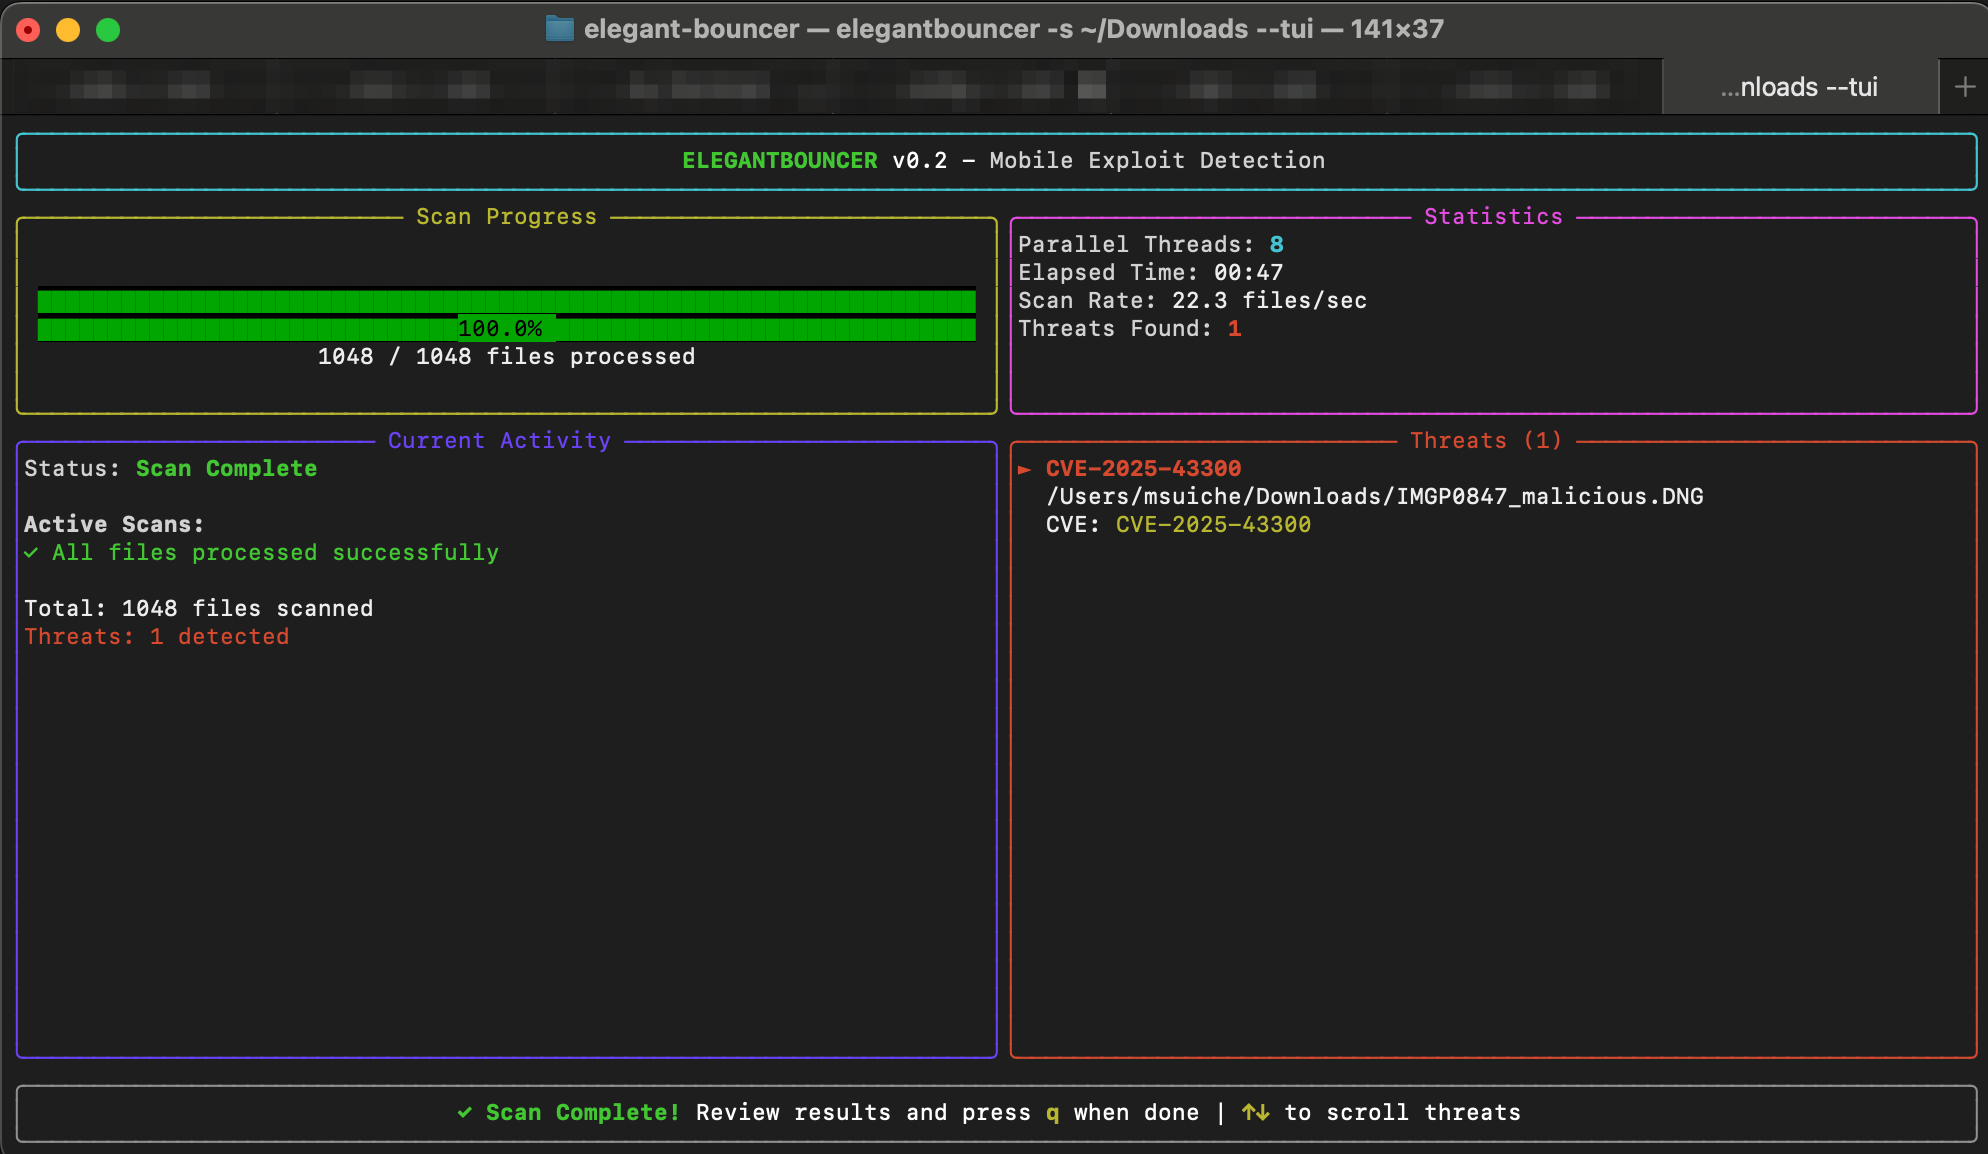 msuiche/elegant-bouncer
ELEGANTBOUNCER هي أداة كشف للاستغلالات القائمة على الملفات في الأجهزة المحمولة.
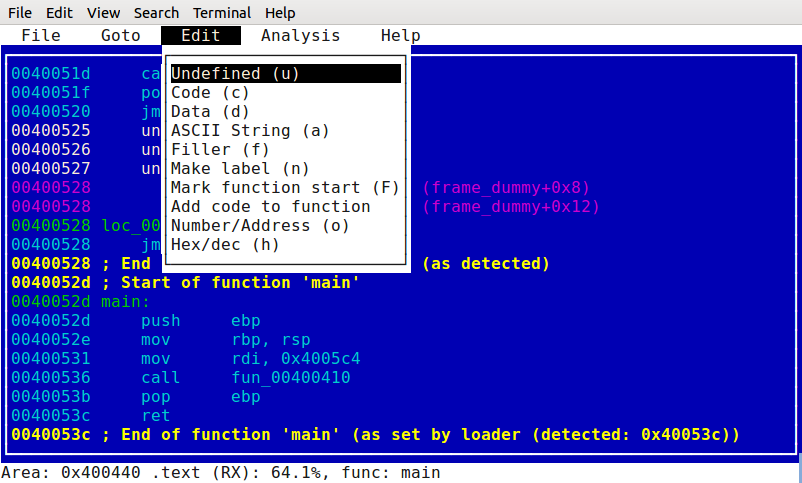 pfalcon/scratchabit
مفكك تفاعلي سهل إعادة التوجيه وقابل للاختراق مع واجهة برمجة تطبيقات مكونات إضافية متوافقة مع IDAPython
 quarkslab/quokka
كوّكا: مُصدِّر ثنائي سريع ودقيق
 ttdennis/fpicker
Frida-based in-process fuzzing suite with AFL++ proxy, standalone active/passive modes, and shared memory communication for high-performance…
 strivexjun/memorymodulepp
مكتبة C++ لتحميل ملفات DLL مباشرة من الذاكرة دون لمس القرص، مع دعم معالجة الاستثناءات، مما يتيح تنفيذ الكود بشكل خفي والتهرب من الاكتشاف القائم على…
 cristianzsh/freki
منصة تحليل برمجيات خبيثة مفتوحة المصدر مع تحليل ثابت لملفات PE، ومطابقة أنماط YARA، والتكامل مع VirusTotal، وREST API، ونشر باستخدام Docker للبحث…
 lifting-bits/sleigh
بناء CMake لمكتبة مواصفات معالج SLEIGH الخاصة بـ Ghidra، مما يوفر محركات تفكيك مستقلة ومحركات رفع p-code لأدوات الهندسة العكسية.
 k2/ehtrace
ATrace هي أداة لتتبع تنفيذ البرامج الثنائية على Windows.
 owenpawl/cerberus-re-skill
cerberus-re هي منصة عمل محلية لهندسة عكسية موجهة لنظام Apple لبناء حلقة مكررة ثلاثية الرأس (ثابتة/ديناميكية/أدوات) حول Ghidra و LLDB و Frida.
 helixo32/crimsonedr
محاكاة سلوك AV/EDR لتدريب تطوير البرامج الضارة
 ben-lichtman/ropr
مكتشف ROP Gadget سريع جدًا™ ومتعدد الخيوط. بديل لـ ropper / ropgadget (x86 فقط حاليًا)
 reb311ion/replica
مكون إضافي لـ Ghidra يعزز الهندسة العكسية عن طريق إصلاح التفكيك الفائت، واكتشاف الدوال، ووضع علامات على الثوابت التشفيرية، وإعادة تسمية الدوال بناءً…
 hackerschoice/bincrypter
حزم/تشفير/إخفاء سكربتات ELF + SHELL
 mynameismeerkat/pyretic
pyREtic هو إطار قابل للتوسيع للهندسة العكسية للبايت كود في الذاكرة للغة Python 2.x








