

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/secrary/drsemu
التحليل الديناميكي (عزل)الهندسة العكسيةتحليل البرمجيات الخبيثةتحليل الملفات الثنائية
GitHubsecrary/drsemu

DrSemu

DrSemu - أداة كشف وتصنيف البرمجيات الخبيثة في بيئة معزولة (Sandbox) بناءً على السلوك الديناميكي

عرض المستودع
27962128منذ 7 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Dr.Semu

Dr.Semu يقوم بتشغيل الملفات القابلة للتنفيذ في بيئة معزولة، ويراقب سلوك العملية، وبناءً على قواعد Dr.Semu التي أنشأتها أنت أو المجتمع، يكتشف ما إذا كانت العملية ضارة أم لا.
drsemu_lua

[الأداة في مرحلة التطوير المبكر]

من أنا: @_qaz_qaz

باستخدام Dr.Semu يمكنك إنشاء قواعد لاكتشاف البرامج الضارة بناءً على السلوك الديناميكي للعملية.

العزل من خلال إعادة التوجيه

كل شيء يحدث من وضع المستخدم. يُستخدم نظام الملفات المسقطة من Windows (ProjFS) لتوفير نظام ملفات افتراضي. بالنسبة لإعادة توجيه السجل، يقوم باستنساخ جميع خلايا التسجيل إلى موقع جديد ويعيد توجيه جميع عمليات الوصول إلى السجل.

راجع الكود المصدري لمزيد من المعلومات حول عمليات إعادة التوجيه الأخرى (عزل العمليات/الكائنات، إلخ).

المراقبة

يستخدم Dr.Semu DynamoRIO (منصة أدوات التوصيف الديناميكي) لاعتراض الخيط عندما يكون على وشك عبور خط المستخدم-النواة. له نفس تأثير ربط SSDT ولكن من وضع المستخدم ودون ربط أي شيء.

في هذه المرحلة، ينتج Dr.Semu ملف JSON يحتوي على معلومات من عملية الاعتراض.

الاكتشاف

بعد إنهاء العملية، بناءً على قواعد Dr.Semu نتلقى ما إذا كان الملف القابل للتنفيذ قد تم اكتشافه كبرنامج ضار أم لا.

قواعد/اكتشافات Dr.Semu

قواعد Dr.Semu

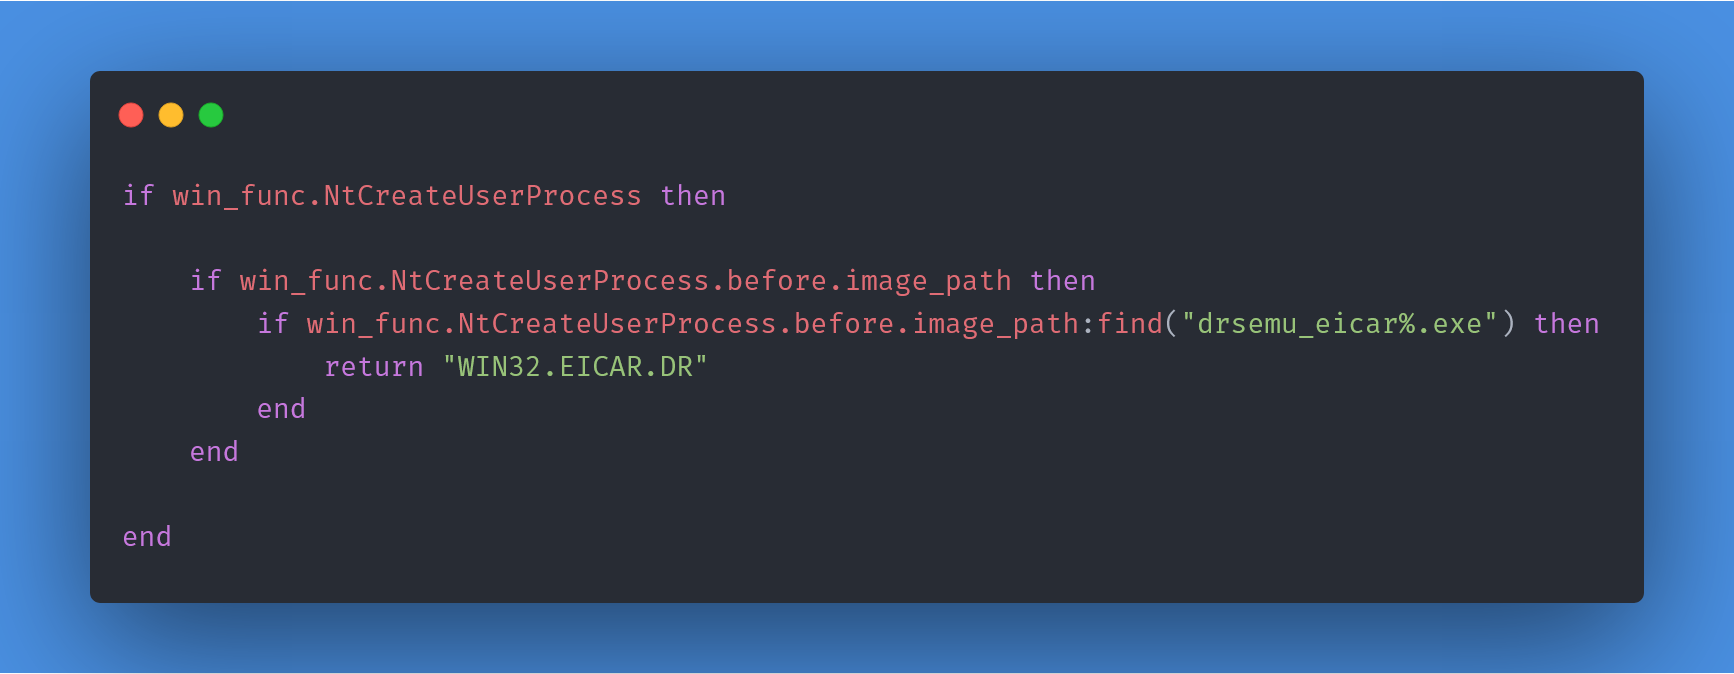
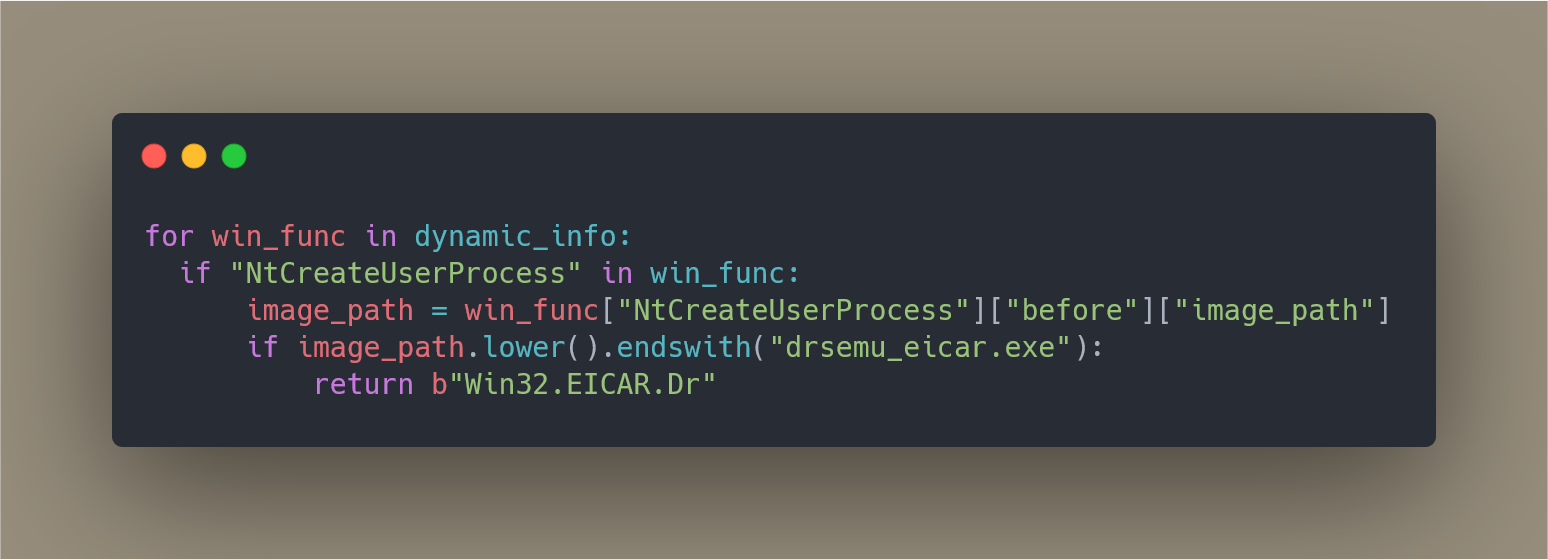
هي مكتوبة بلغة Python أو LUA (توجد تحت dr_rules) وتستخدم معلومات ديناميكية من عملية الاعتراض ومعلومات ثابتة حول العينة. من السهل إضافة دعم للغات أخرى.
drsemu_rule_python

مثال (Python): https://gist.github.com/secrary/ac89321b8a7bde998a6e3139be49eb72

مثال (Lua): https://gist.github.com/secrary/e16daf698d466136229dc417d7dbcfa3

الاستخدام

  • استخدم PowerShell لتمكين ProjFS في نافذة PowerShell بصلاحيات مرتفعة:

Enable-WindowsOptionalFeature -Online -FeatureName Client-ProjFS -NoRestart

  • قم بتنزيل واستخراج ملف مضغوط من صفحة الإصدارات

  • قم بتنزيل DynamoRIO واستخراجه في مجلد DrSemu وأعد تسميته إلى dynamorio

  • قم بتثبيت Python 3 x64

DrSemu.exe --target file_path

DrSemu.exe --target files_directory
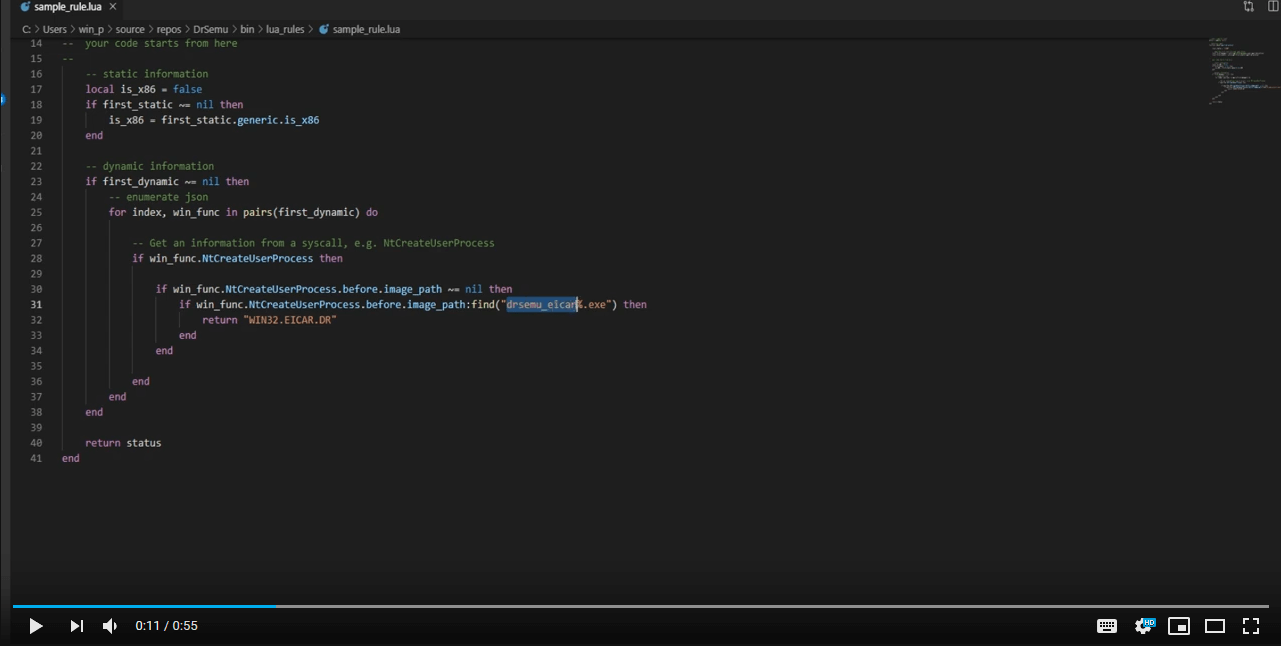
عرض توضيحي

عرض توضيحي لـ DrSemu

BUILD

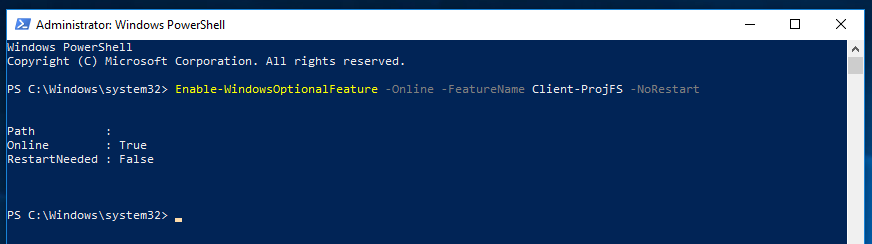
  • استخدم PowerShell لتمكين ProjFS في نافذة PowerShell بصلاحيات مرتفعة:

Enable-WindowsOptionalFeature -Online -FeatureName Client-ProjFS -NoRestart
powershell

  • قم بتثبيت Python 3 x64

  • قم بتنزيل DynamoRIO واستخراجه في مجلد bin وأعد تسميته إلى dynamorio

  • قم ببناء مكتبة pe-parser-library.lib:

    • قم بإنشاء مشروع VS من DrSemu\shared_libs\pe_parse باستخدام cmake-gui
    • قم ببناء مكتبة 32 بت تحت build (\shared_libs\pe_parse\build\pe-parser-library\Release\) ومكتبة 64 بت تحت build64
    • قم بتغيير خيار مكتبة وقت التشغيل إلى Multi-threaded (/MT)
  • قم بتعيين LauncherCLI كمشروع بدء التشغيل

المهام المستقبلية

  • حل المشكلات المتعلقة بالعزل
  • تحسين التزامن
  • تحديث الوصف، إضافة المزيد من التفاصيل
  • إنشاء واجهة رسومية للأداة

القيود

  • الحد الأدنى من إصدار Windows المدعوم: Windows 10، الإصدار 1809 (بسبب Windows Projected File System)
  • الحد الأقصى من إصدار Windows المدعوم: Windows 10، الإصدار 1809 (يدعم DynamoRIO إصدارات Windows 10 حتى 1809)


تنزيل الأداة




