
 #1
أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.
موصى به من Kitploit
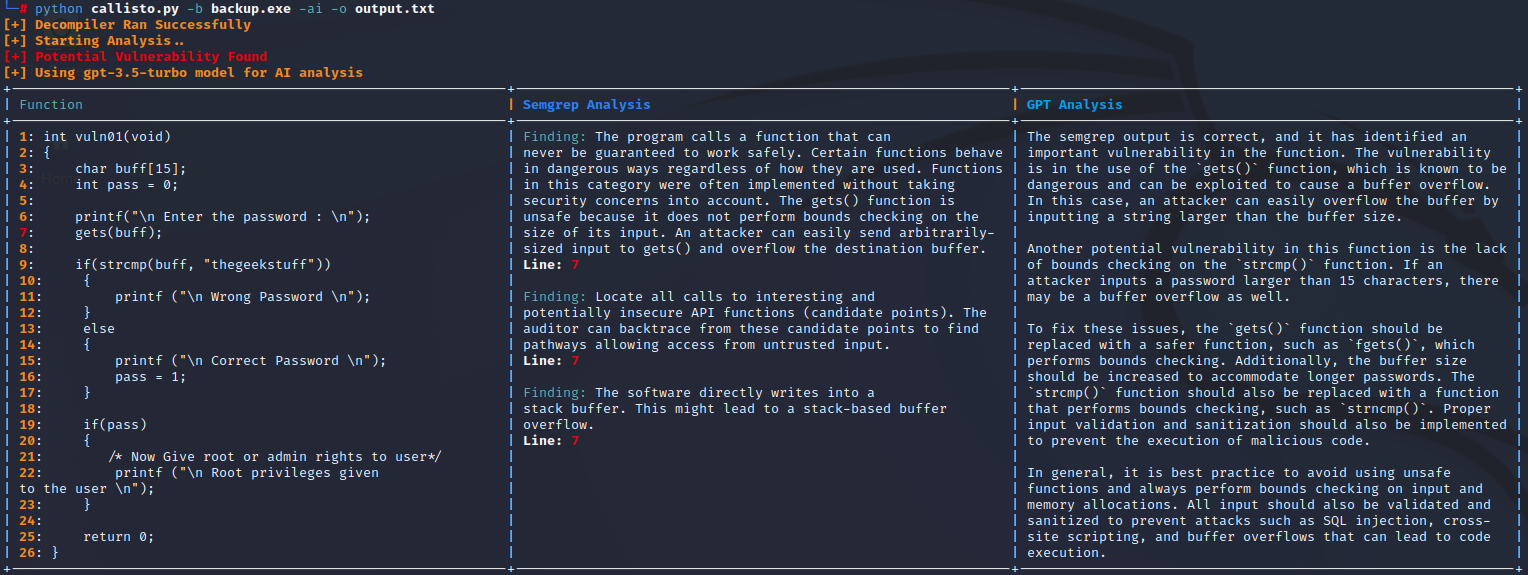
 jetp1ane/callisto
أداة تحليل ثغرات ثنائية آلية تقوم بفك ترجمة الملفات التنفيذية عبر Ghidra، ومسح كود شبه-C باستخدام Semgrep، والتحقق من النتائج باستخدام GPT-3.5-Turbo…
 mfthomps/resim
هندسة عكسية للبرامج باستخدام محاكي نظام كامل
 fox-it/dissect.cobaltstrike
مكتبة Python لتفكيك وتحليل البيانات المتعلقة بـ Cobalt Strike مثل حمولات Beacon وملفات Malleable C2 Profiles
 mxmssh/drltrace
Drltrace هو متتبع لاستدعاءات المكتبات لتطبيقات ويندوز ولينكس.
 sjkim1127/reversecore_mcp
خادم MCP يركز على الأمن، يمكّن وكلاء الذكاء الاصطناعي من إجراء الهندسة العكسية الآلية، وتحليل البرامج الضارة، والأدلة الرقمية، وأبحاث الثغرات،…
 antonin-deniau/cave_miner
البحث عن code cave في جميع البرامج الثنائية
 lepotekil/msfmania
أدوات التهرب من برامج مكافحة الفيروسات بلغة بايثون
 daem0nc0re/atomicsyscall
أدوات وPoCs للتحقيق في استدعاءات نظام Windows.
 cyberark/evasor
أداة تُستخدم في مرحلة ما بعد الاستغلال لفرق الدفاع (الأزرق) والهجوم (الأحمر) لتجاوز سياسات APPLICATIONCONTROL
 shack2/javaserializetools
Java反序列化漏洞利用工具V1.0 أداة للتحقق من الثغرات المتعلقة بإلغاء تسلسل Java، تم تطويرها باستخدام JDK 1.8+NetBeans8.2، ويتطلب تشغيل البرنامج تثبيت JDK 1.8…
 baptisterajaut/radmin-vpn-linux
شغّل Radmin VPN على Linux عبر Wine — برنامج تشغيل مخصص، جسر TAP، صفر فقدان للحزم
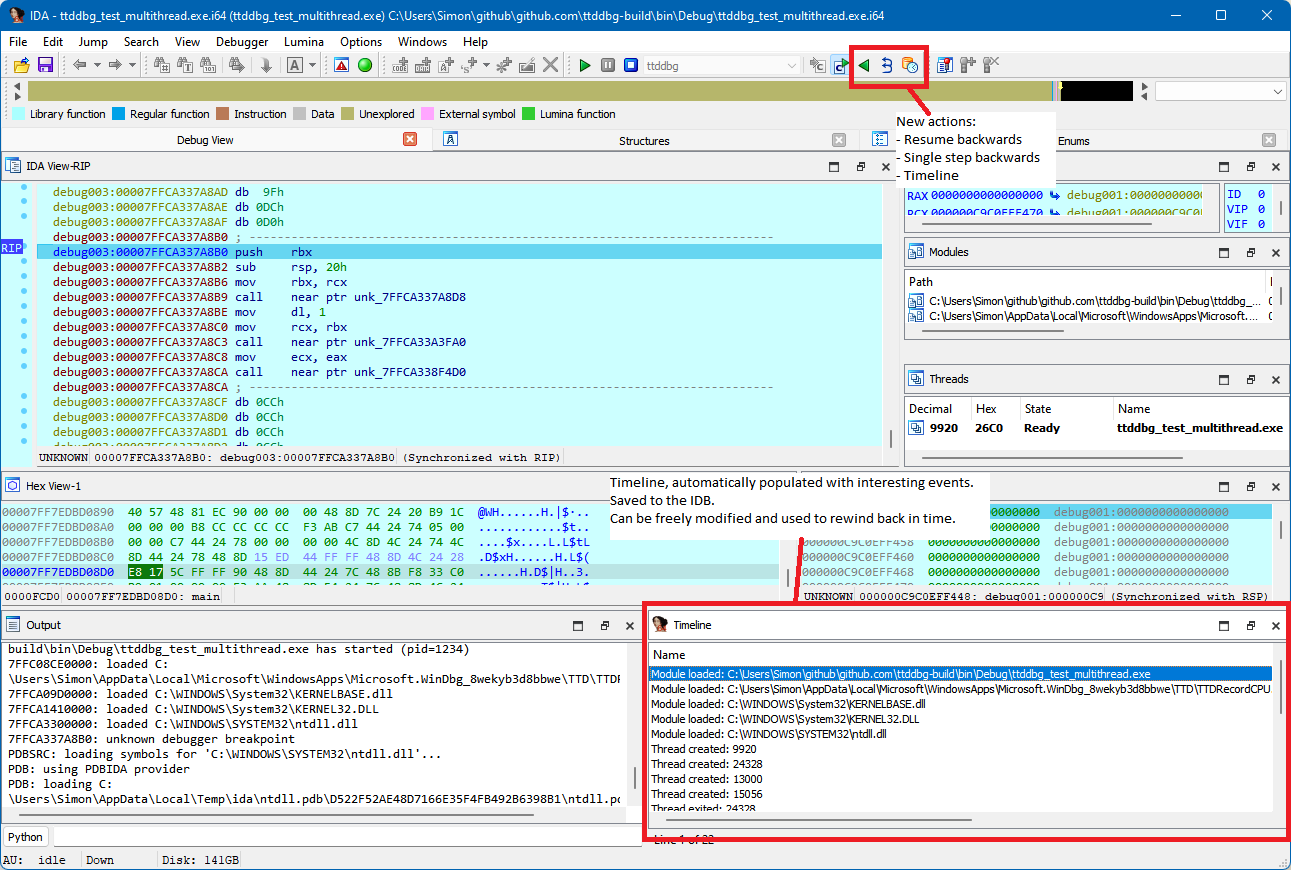 airbus-cert/ttddbg
إضافة IDA لتصحيح أخطاء السفر عبر الزمن
 httpvoid/cve-reverse
قائمة منسقة من CVEs التي تمت هندستها عكسيًا وتحليلها، وتعمل كمورد لأبحاث الثغرات الأمنية وفهم الاستغلال والتعليم.
 angr/heaphopper
HeapHopper هو إطار عمل للتحقق من النموذج المحدود لتطبيقات الكومة.
 hfiref0x/wdextract
استخراج قاعدة بيانات Windows Defender من ملفات vdm وفك ضغطها
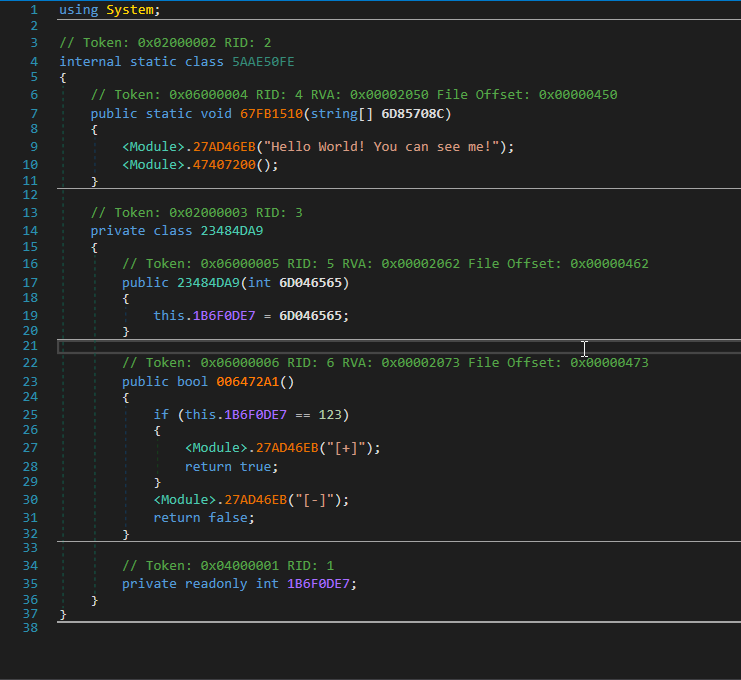 void-stack/vmunprotect.dumper
يمكن لـ VMUnprotect.Dumper إزالة الحماية ديناميكيًا من التجميعات المحمية بـ VMProtect.
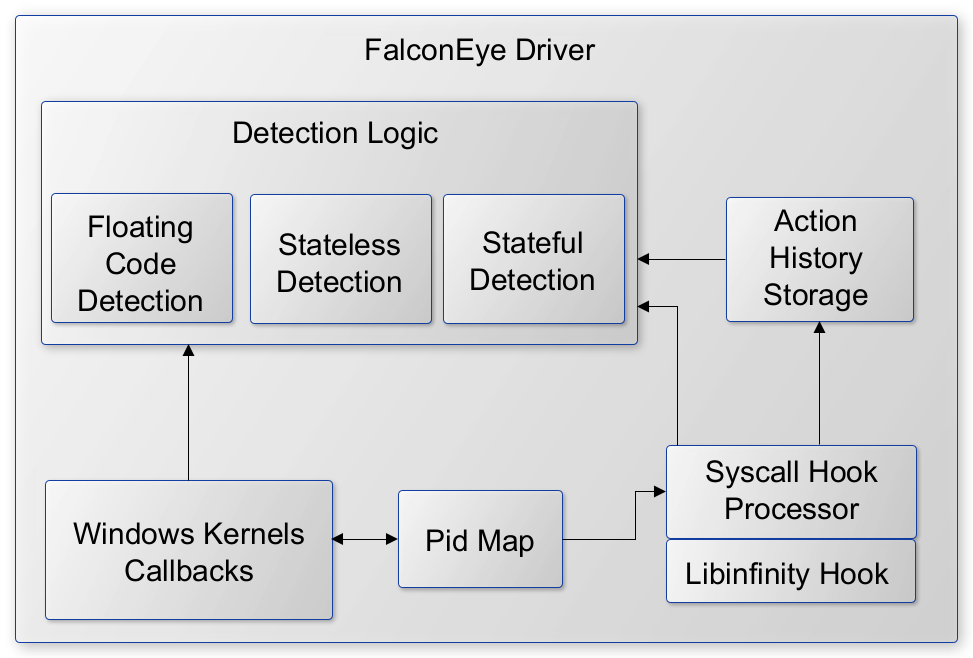 rajiv2790/falconeye
برنامج تشغيل ويندوز في وضع النواة للكشف في الوقت الفعلي عن تقنيات حقن العمليات، بما في ذلك Shellcode و DLL والحقن الانعكاسي، مع اعتراض استدعاءات…
 mistymntncop/cve-2023-4863
إثبات المفهوم لـ CVE-2023-4863، وهو تجاوز سعة المخزن المؤقت في الكومة في فك تشفير صور WebP. يوضح آلية تشغيل code_lengths التي اكتشفها @benhawkes…








