
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الملفات الثنائية — الصفحة 21 | Kitploit
الفئات

تحليل الملفات الثنائية

أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 8س 17د
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 4س 20د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 3 أشهر
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 2 أيام
angr preview#6

angr

GitHubangr/angr
9.0kمنذ 6س 8د
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 22س 57د
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ 13 ساعات
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kمنذ 4 أيام
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kمنذ 22 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1650 نتائج
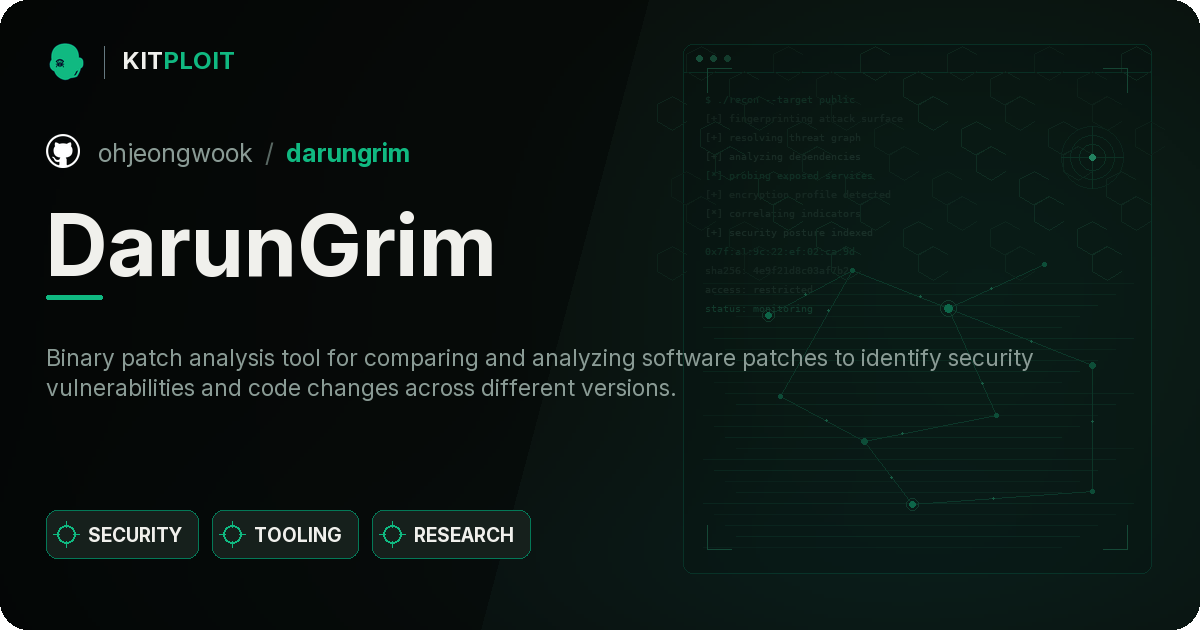
VMPacker preview

VMPacker

GitHubleochen-coremind/vmpacker

نظام حماية الأجهزة الافتراضية لـ ARM64 ELF
embedded-systems-securityexploit-frameworksiot-security+8
477منذ 7 أشهر
DarunGrim preview

DarunGrim

GitHubohjeongwook/darungrim

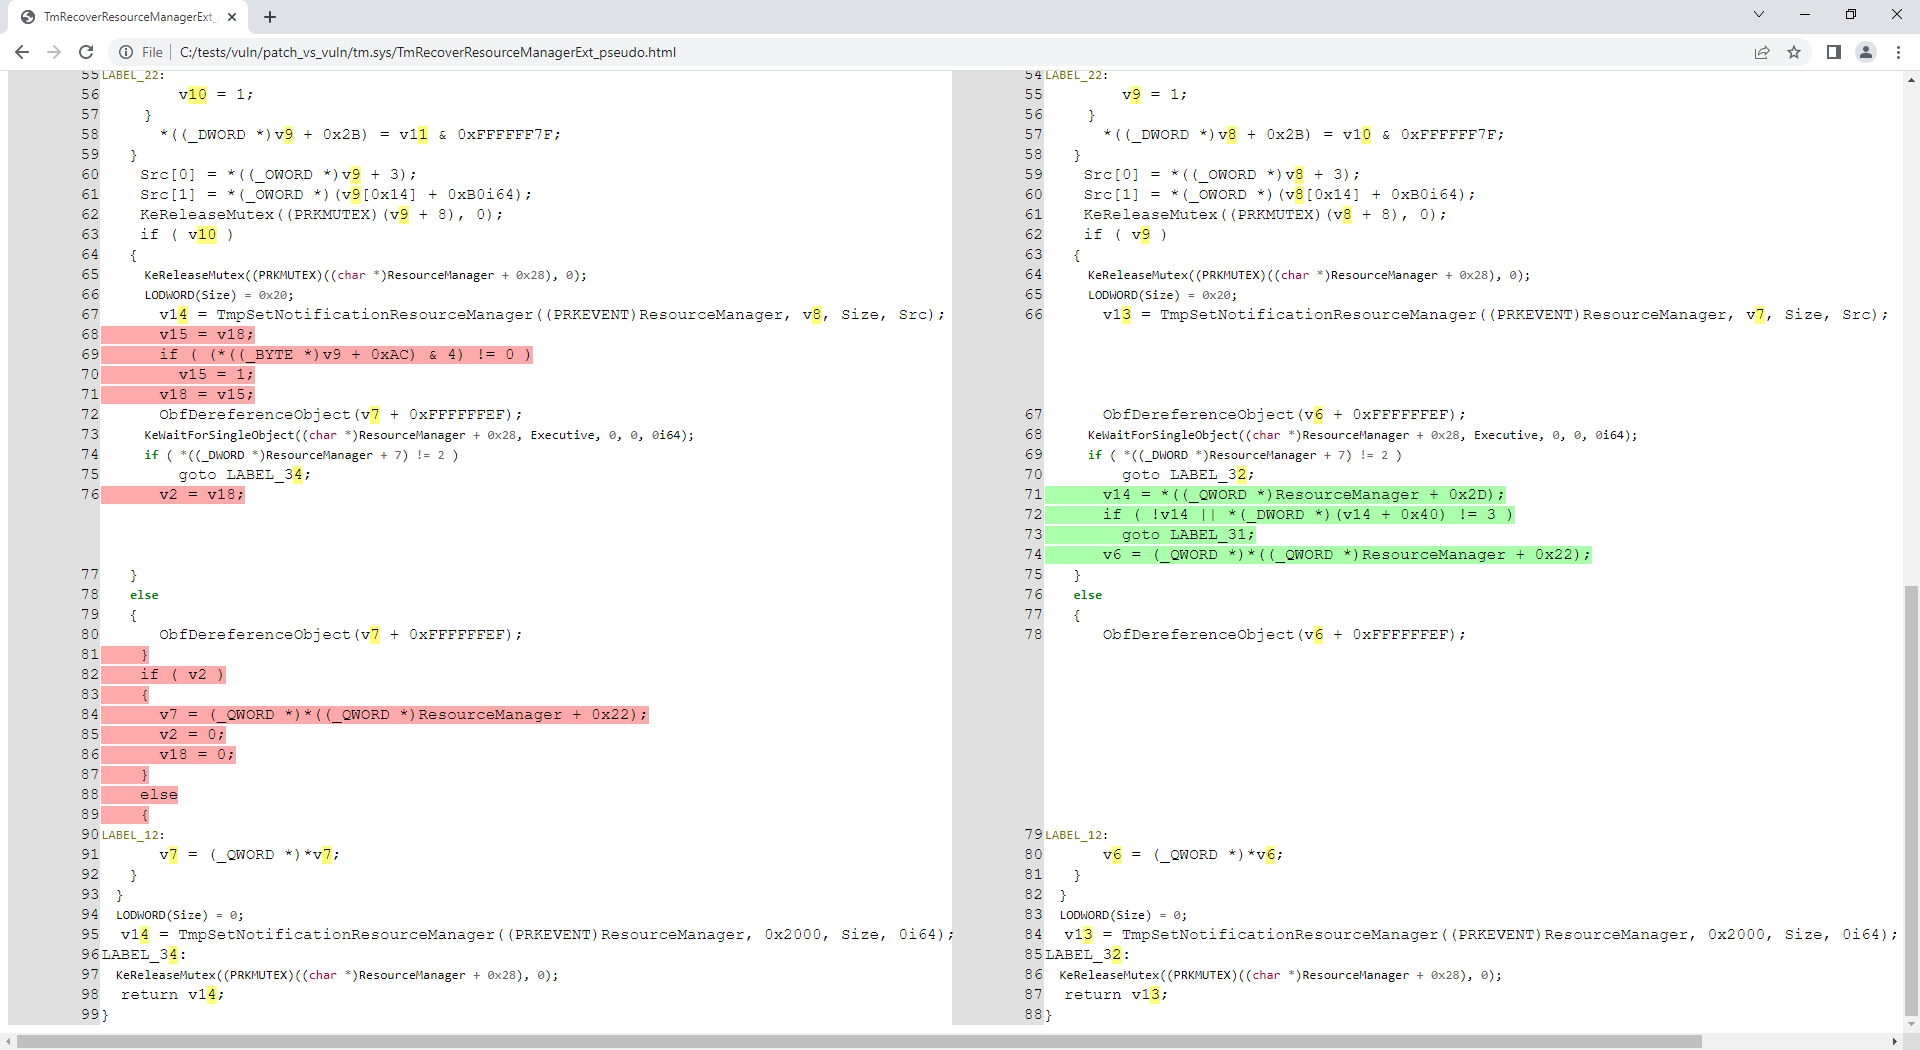
أداة تحليل التصحيحات
static-analysisvulnerability-analysisreverse-engineering+2
365منذ 6 سنوات
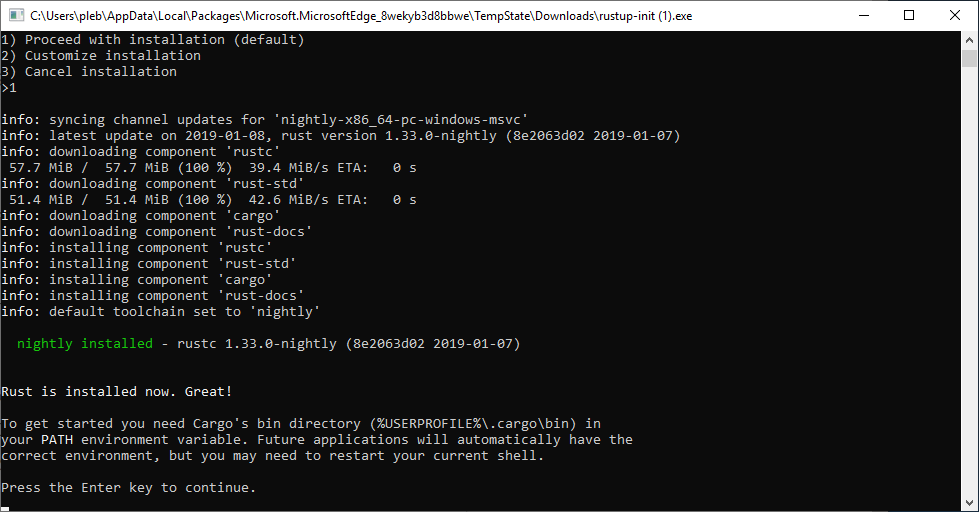
windiff preview

windiff

GitHubergrelet/windiff

أداة تتيح مقارنة معلومات الرموز والأنواع واستدعاءات النظام للملفات الثنائية لمايكروسوفت ويندوز عبر إصدارات مختلفة من نظام التشغيل، باستخدام واجهة ويب…
vulnerability-analysisreverse-engineeringinformation-gathering+1
392منذ يوم واحد
applepie preview

applepie

GitHubgamozolabs/applepie

هايبرفايزر للتجريب بالبيانات العشوائية مبني باستخدام WHVP و Bochs
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
384منذ 7 سنوات
rop-tool preview

rop-tool

GitHubt00sh/rop-tool

أداة تساعدك على كتابة استغلالات ثنائية
exploitationreverse-engineeringdebuggers+3
612منذ 7 سنوات
WFH preview

WFH

GitHubconscioushacker/wfh

أداة تحليل ديناميكي قائمة على Frida تحدد تلقائيًا نقاط ضعف تحميل DLL الجانبي واختطاف COM في تنفيذيات ويندوز من خلال الإعداد الآلي أثناء التشغيل…

dynamic-analysis-sandboxingexploitationfuzzing+1
436منذ 4 سنوات
Fermion preview

Fermion

GitHubfuzzysecurity/fermion

Fermion، غلاف إلكترون لـ Frida و Monaco.
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+4
700منذ سنة واحدة
dsync preview

dsync

GitHubpatois/dsync

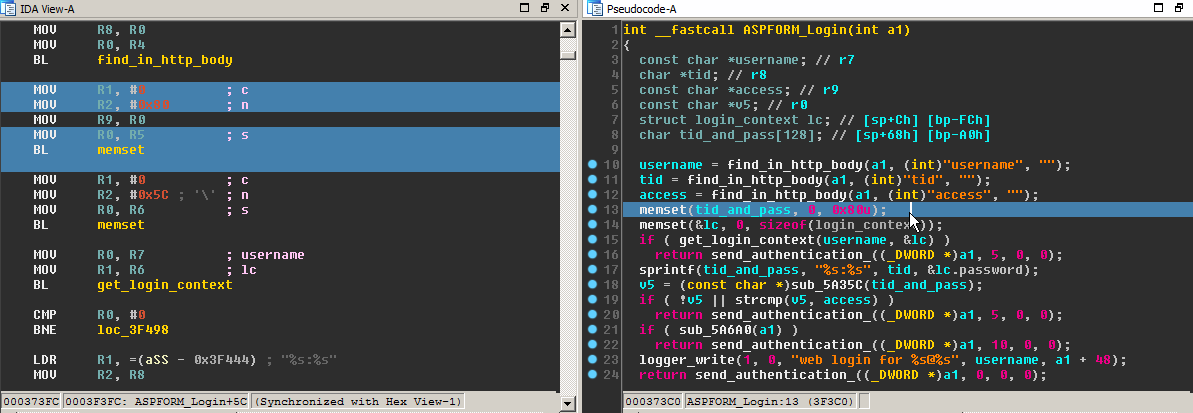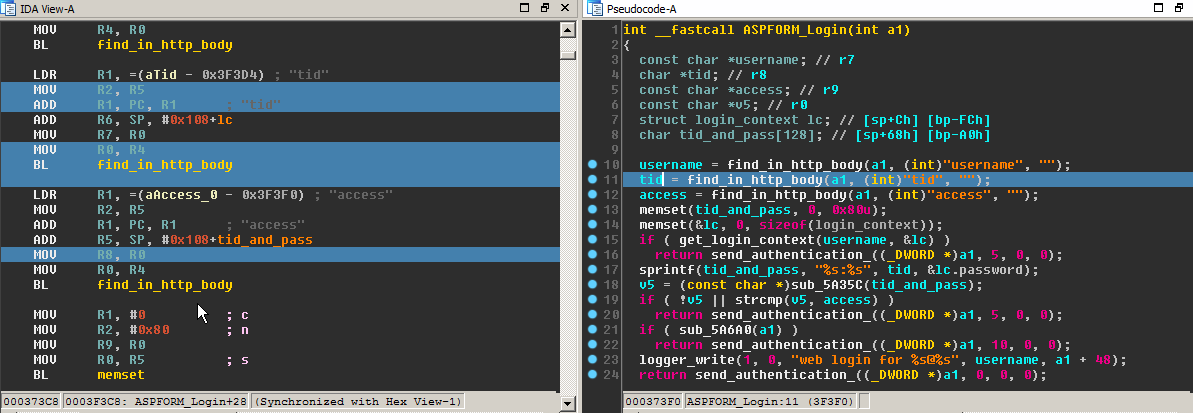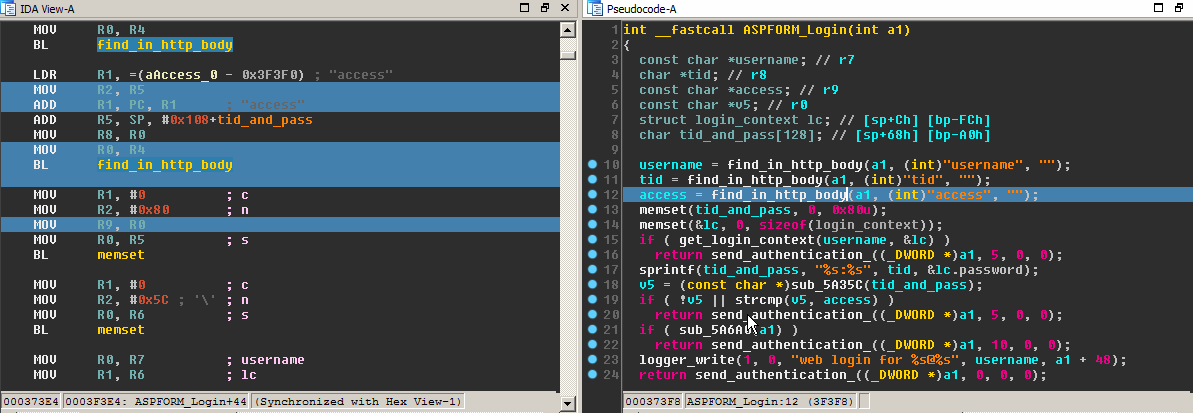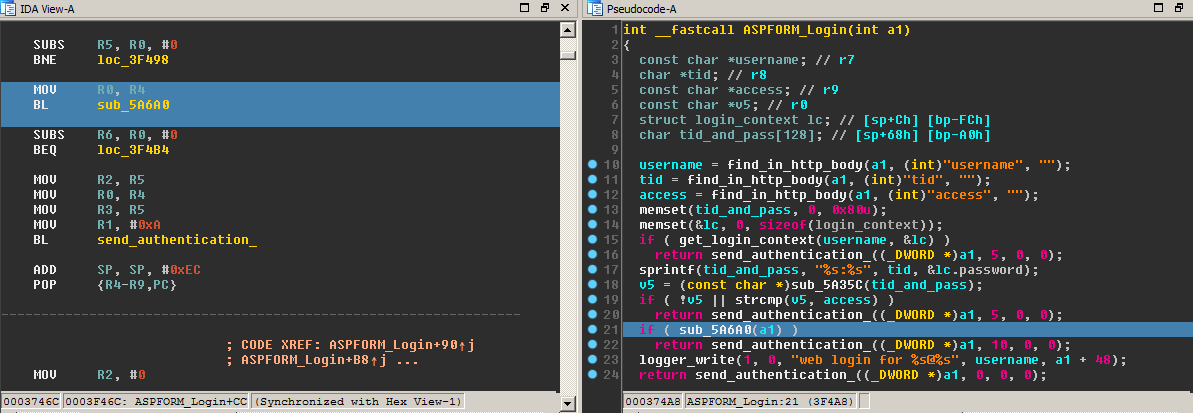
إضافة IDAPython تقوم بمزامنة عرضي المفكك و decompiler.
reverse-engineeringdebuggersbinary-analysis
458منذ 5 سنوات
DriverBuddy preview

DriverBuddy

GitHubnccgroup/driverbuddy

DriverBuddy هو سكربت IDA Python يساعد في الهندسة العكسية لبرامج تشغيل نواة Windows.
vulnerability-analysisreverse-engineeringbinary-analysis
383منذ 7 سنوات
firmware-reverse-engineering preview

firmware-reverse-engineering

GitHuborbitcurve/firmware-reverse-engineering

مهارات وكيل لاستخراج البرامج الثابتة، والتحليل الثابت، والهندسة العكسية باستخدام Ghidra، والمحاكاة، وإعداد التقارير الأمنية، معبأة لـ Claude Code و…
embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+5
229منذ 17 أيام
hobbits preview

hobbits

GitHubmahlet-inc/hobbits

واجهة مستخدم رسومية متعددة المنصات لتحليل ومعالجة وتصور البيانات القائم على البتات
reverse-engineeringforensicsdata-recovery+1
747منذ سنة واحدة
XenoScan preview

XenoScan

GitHubnickcano/xenoscan

ماسح ذاكرة مفتوح المصدر مكتوب بلغة C++
memory-forensicsexploitationreverse-engineering+2
369منذ 6 سنوات
metame preview

metame

GitHuba0rtega/metame

metame هو محرك كود متحول للتطبيقات القابلة للتنفيذ العشوائية
payload-generationreverse-engineeringmalware-analysis+2
605منذ 7 سنوات
Arkari preview

Arkari

GitHubkomimoe/arkari

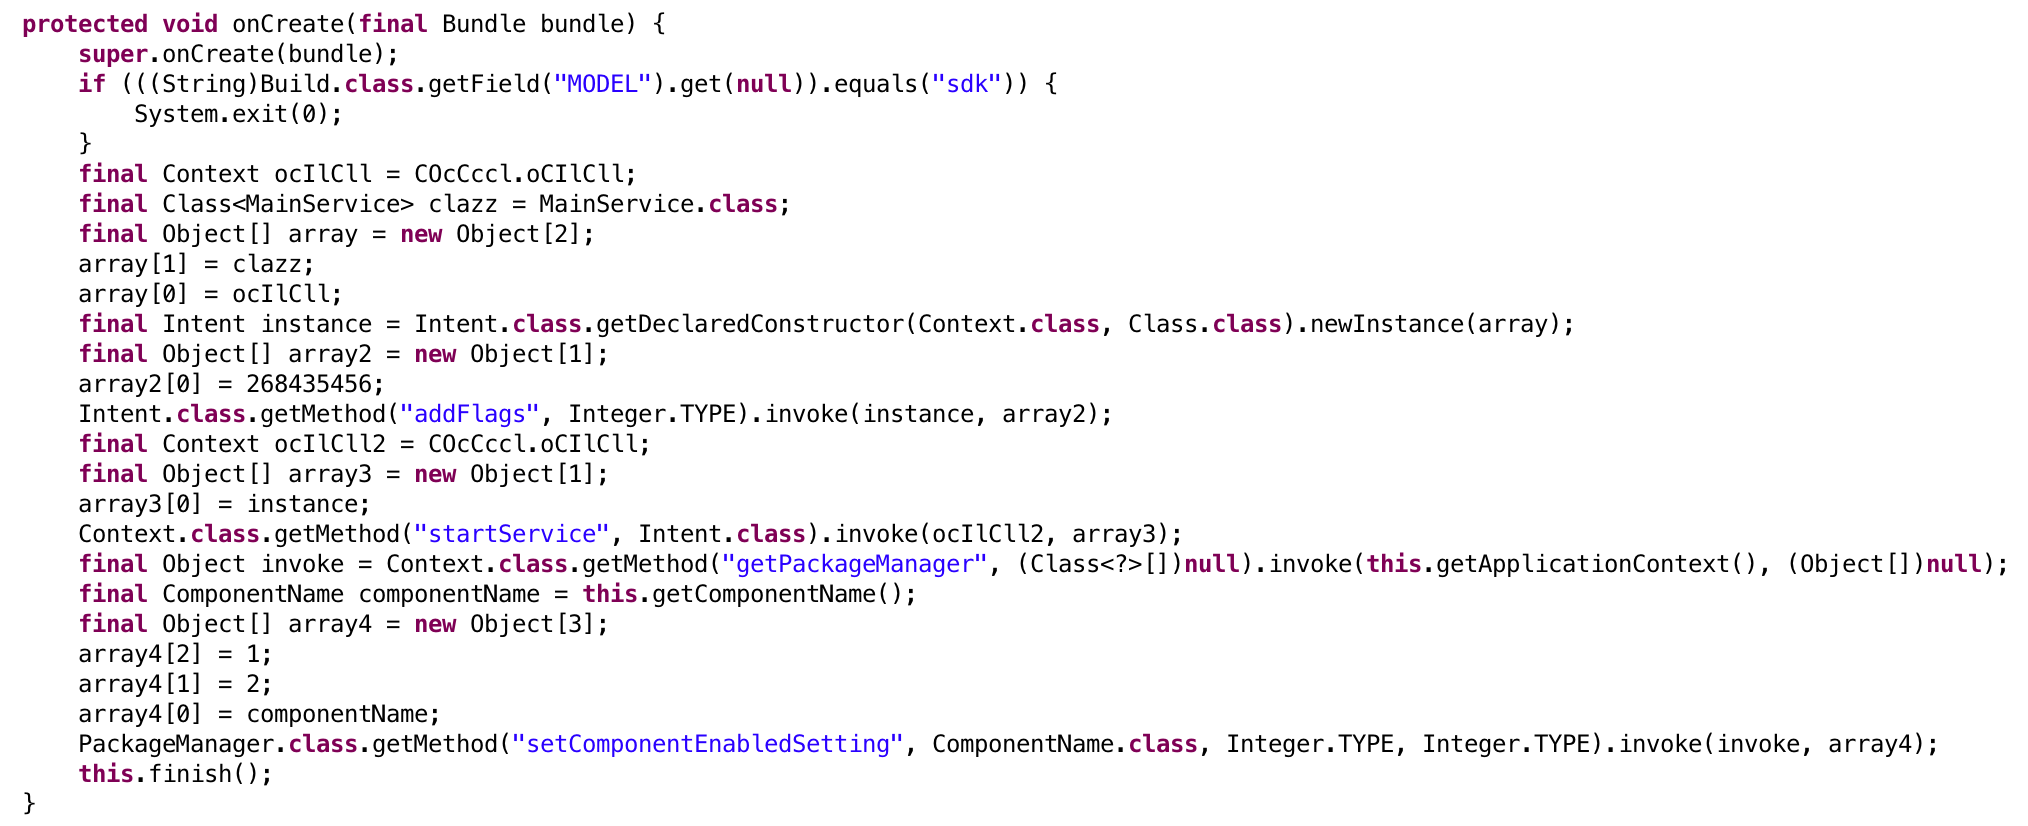
مُشوِّه آخر يعتمد على llvm ومبني على goron.
defensive-toolsstatic-analysiscode-analysis+4
389منذ شهر واحد
dex-oracle preview

dex-oracle

GitHubcalebfenton/dex-oracle

مزيل تعتيم دالفيك قائم على الأنماط يستخدم تنفيذًا محدودًا لتحسين التحليل الدلالي.
android-securityreverse-engineeringmalware-analysis+1
504منذ 7 سنوات
VulFi preview

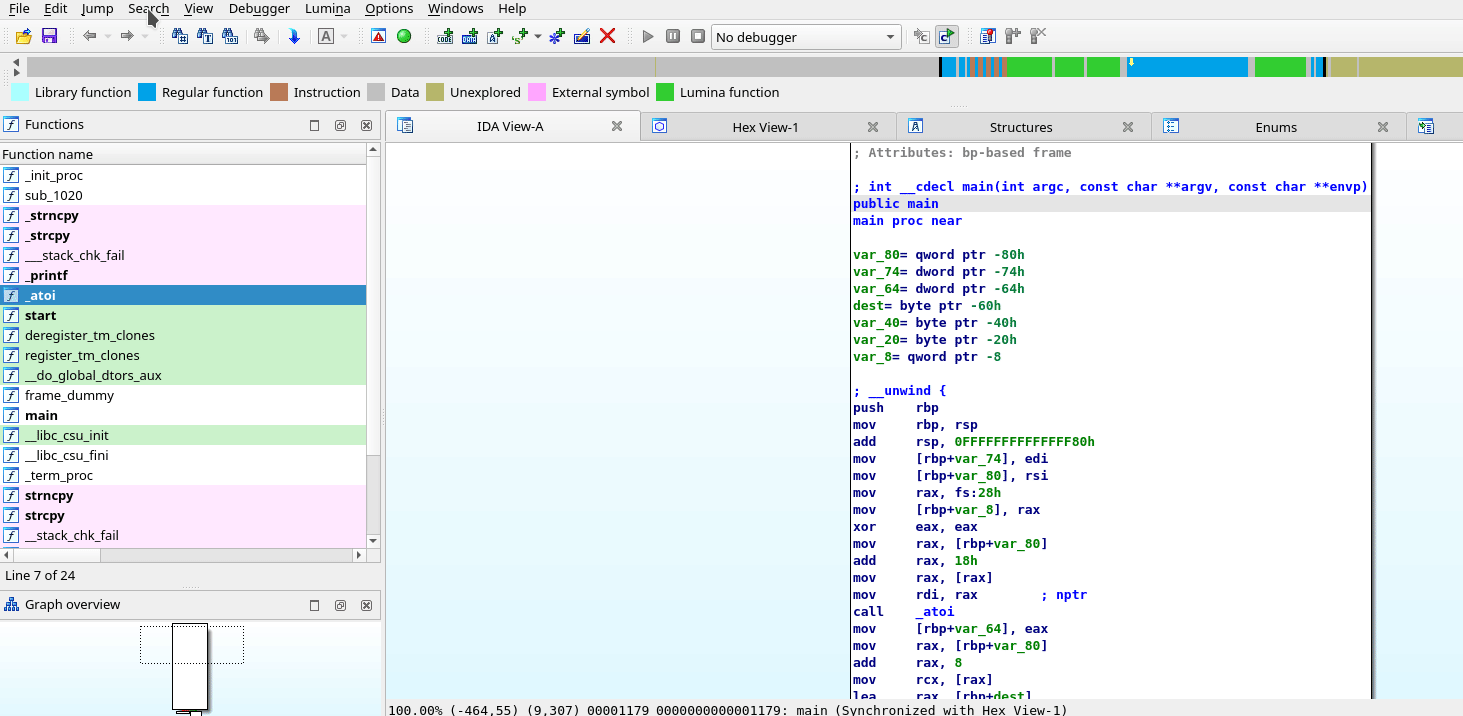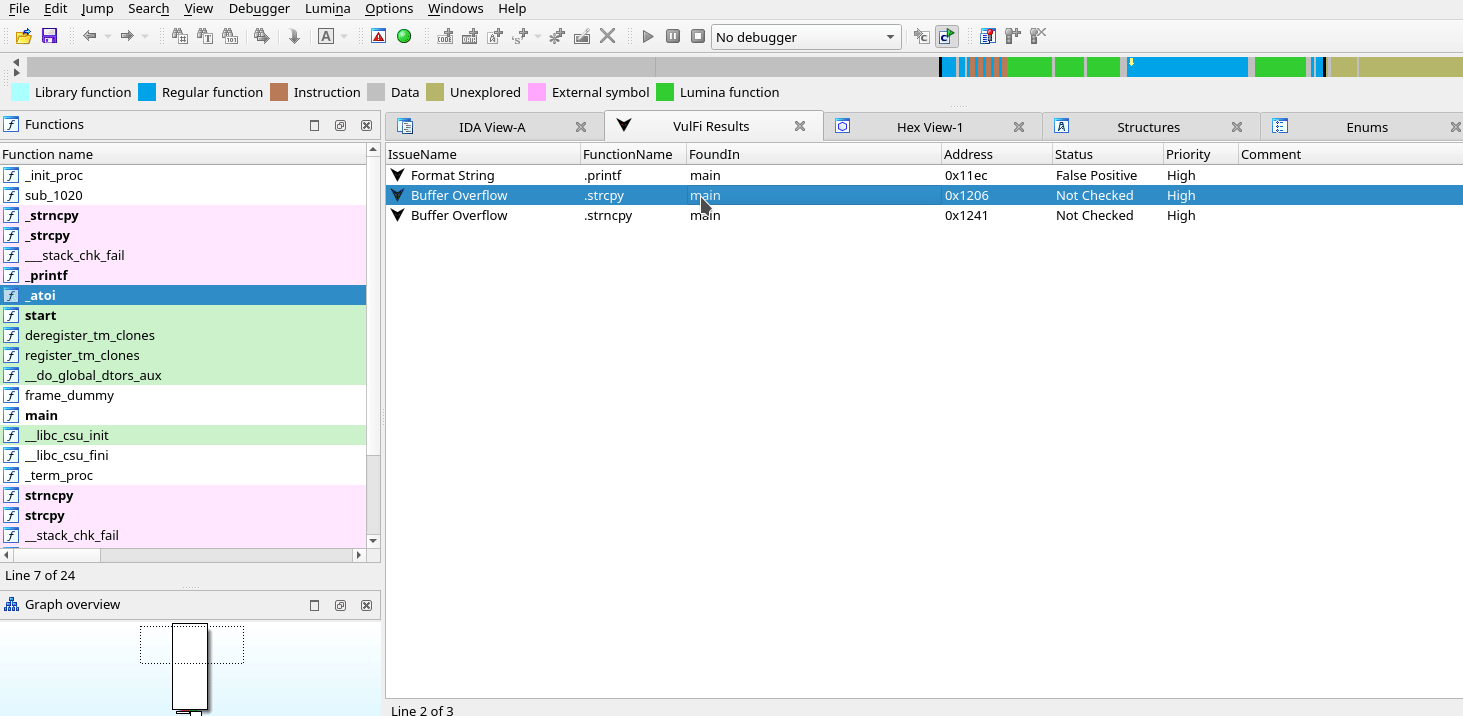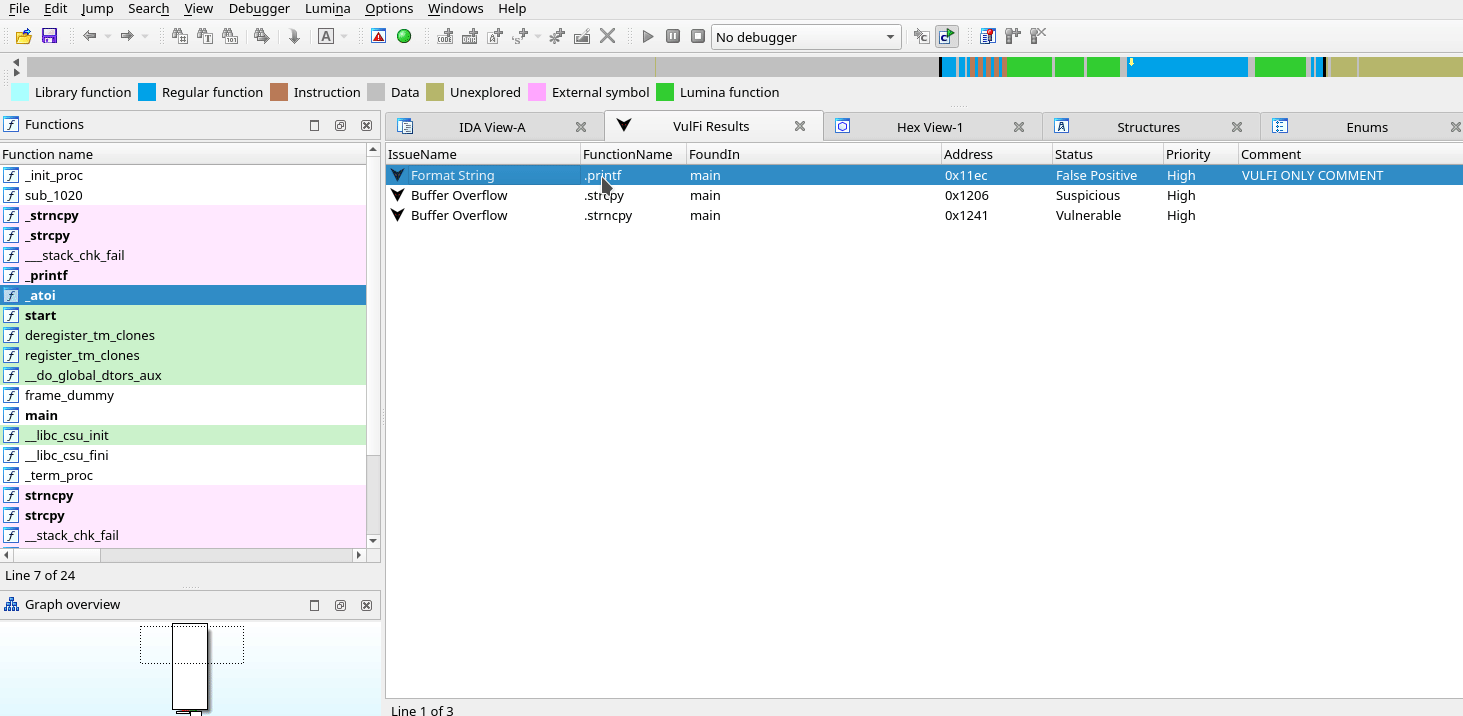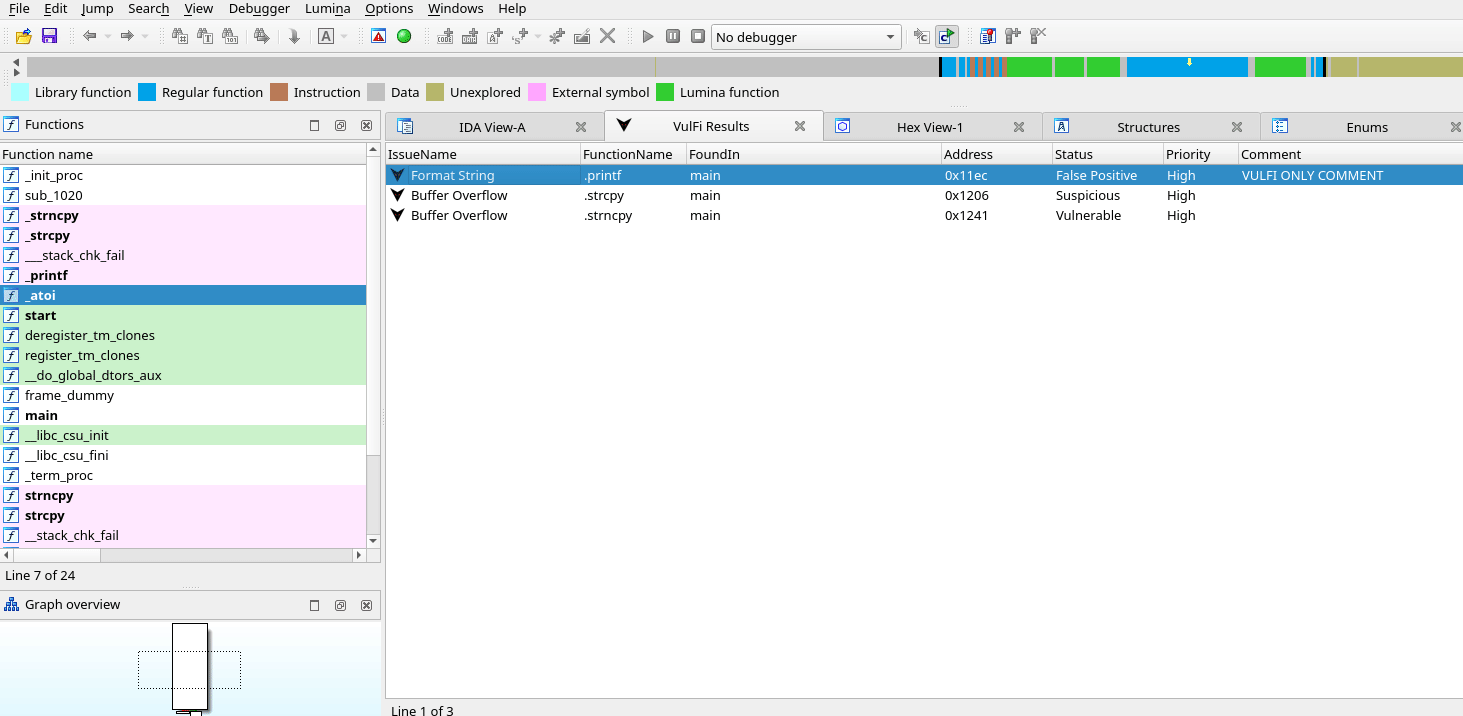
VulFi

GitHubaccenture/vulfi

إضافة لـ IDA Pro للبحث الاستعلامي داخل الملف الثنائي، مفيدة بشكل أساسي لأبحاث الثغرات الأمنية.
static-analysisvulnerability-analysisreverse-engineering+1
669منذ سنة واحدة
idahunt preview

idahunt

GitHubnccgroup/idahunt

idahunt هو إطار عمل لتحليل الثنائيات باستخدام IDA Pro والبحث عن الأشياء في IDA Pro
embedded-systems-securityvulnerability-analysisreverse-engineering+4
393منذ 3 سنوات
zkar preview

zkar

GitHubphith0n/zkar

محلل بروتوكول تسلسل Java مكتوب بلغة Go يقوم بتحليل وتفريغ وإنشاء حمولات إلغاء التسلسل مع دعم أدوات ysoserial ومكتبة لمعالجة البيانات.


payload-generationvulnerability-analysisexploitation+1
653منذ 6 أشهر
السابق1…202122…92التالي







