#1
 trailofbits/maat
إطار عمل للتنفيذ الرمزي الديناميكي وتحليل الثنائيات مع تحليل التلوث، حل القيود، محاكاة متعددة المعماريات عبر Sleigh الخاص بـ Ghidra، وربطات Python…
 foundryzero/binder-trace
Binder Trace هي أداة لاعتراض وتحليل رسائل Binder في Android. فكر فيها كـ "Wireshark لـ Binder".
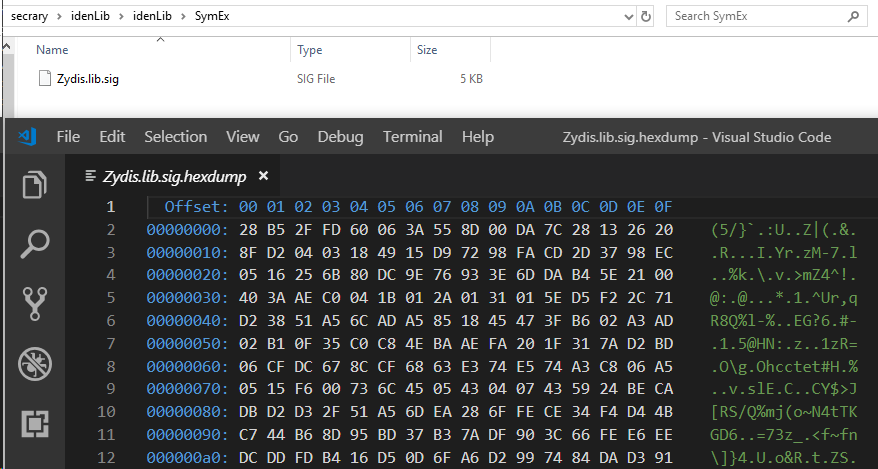 secrary/idenlib
idenLib - التعرف على دوال المكتبات [لم يعد هذا المشروع قيد الصيانة]
 hugsy/defcon_27_windbg_workshop
ورشة عمل DEFCON 27 - التصحيح الحديث باستخدام WinDbg Preview
 c3rb3ru5d3d53c/binlex
إطار عمل محلّل معجمي للصفات الوراثية الثنائية
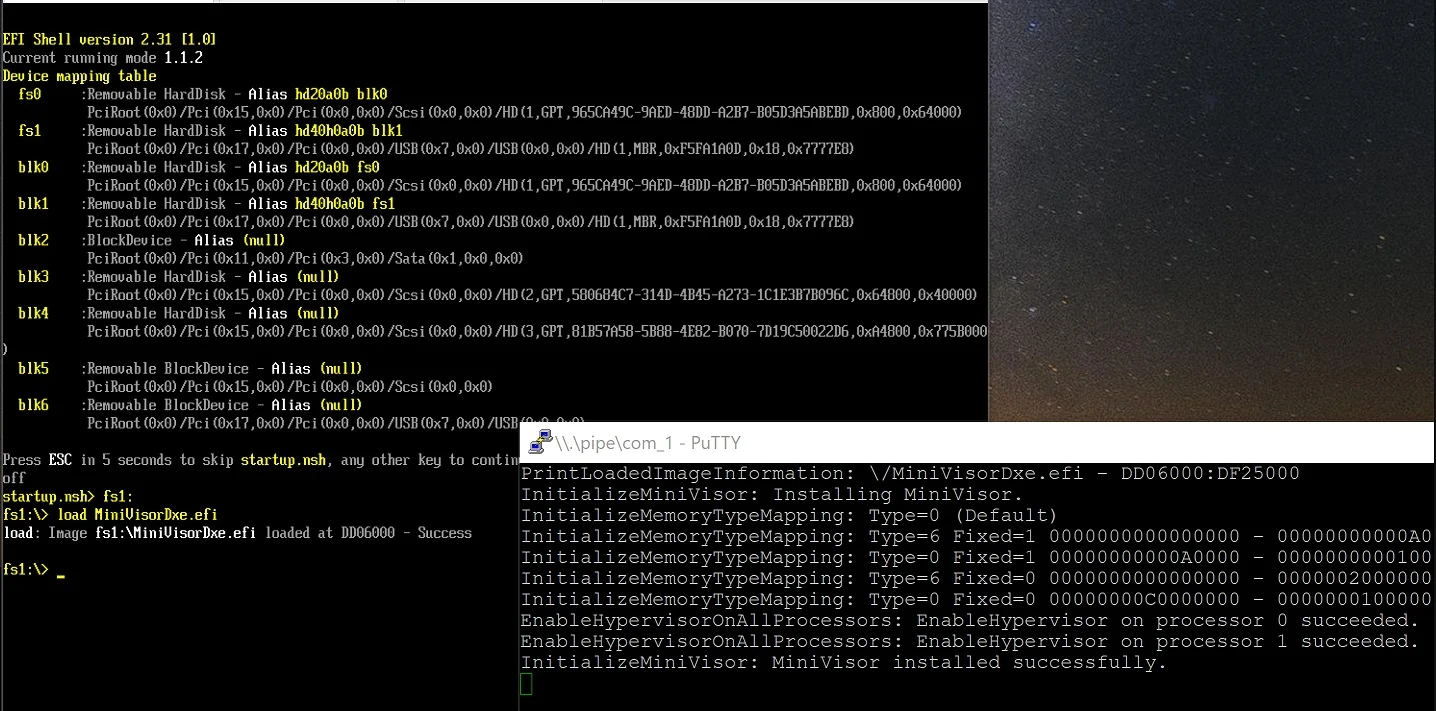 tandasat/minivisorpkg
مُفرط الأجهزة الافتراضية UEFI البحثي الذي يدعم إقلاع نظام تشغيل.
 ucsb-seclab/difuze
Fuzzer لبرامج تشغيل نواة لينكس
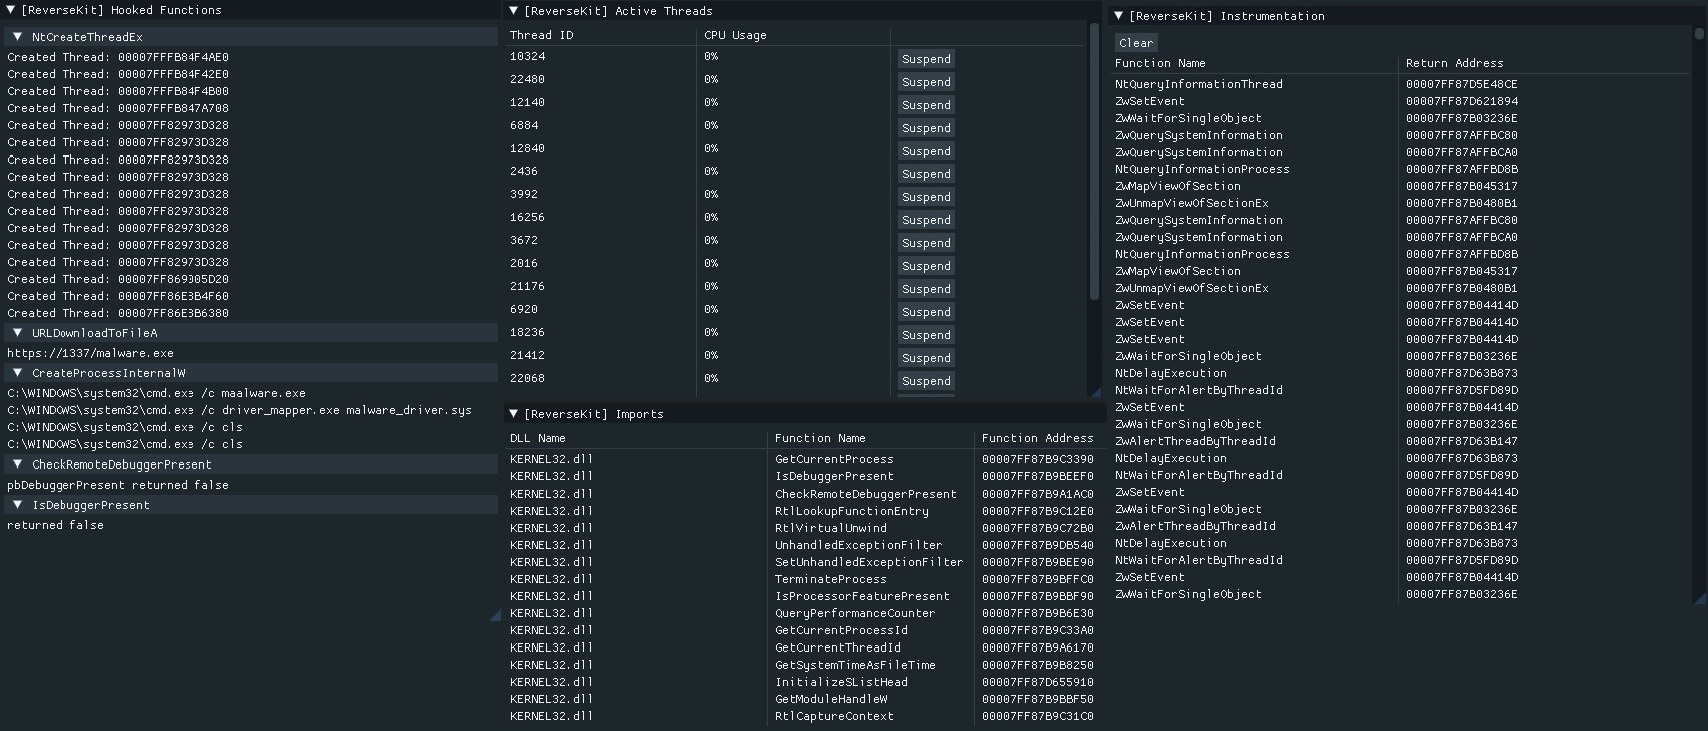 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
 ucsb-seclab/bootstomp
BootStomp: أداة اكتشاف ثغرات أمنية في محمل الإقلاع
 sterrasec/apk-medit
أداة بحث وتصحيح في الذاكرة لتطبيق APK قابل للتصحيح بدون صلاحيات الجذر وNDK
 tothi/pwn-hisilicon-dvr
استغلال لإثبات المفهوم وكشف ثغرات لأجهزة HiSilicon hi3520d DVR/NVR. يوضح تنفيذ تعليمات برمجية عن بُعد (RCE) عبر واجهة الويب، وبيانات اعتماد الباب…
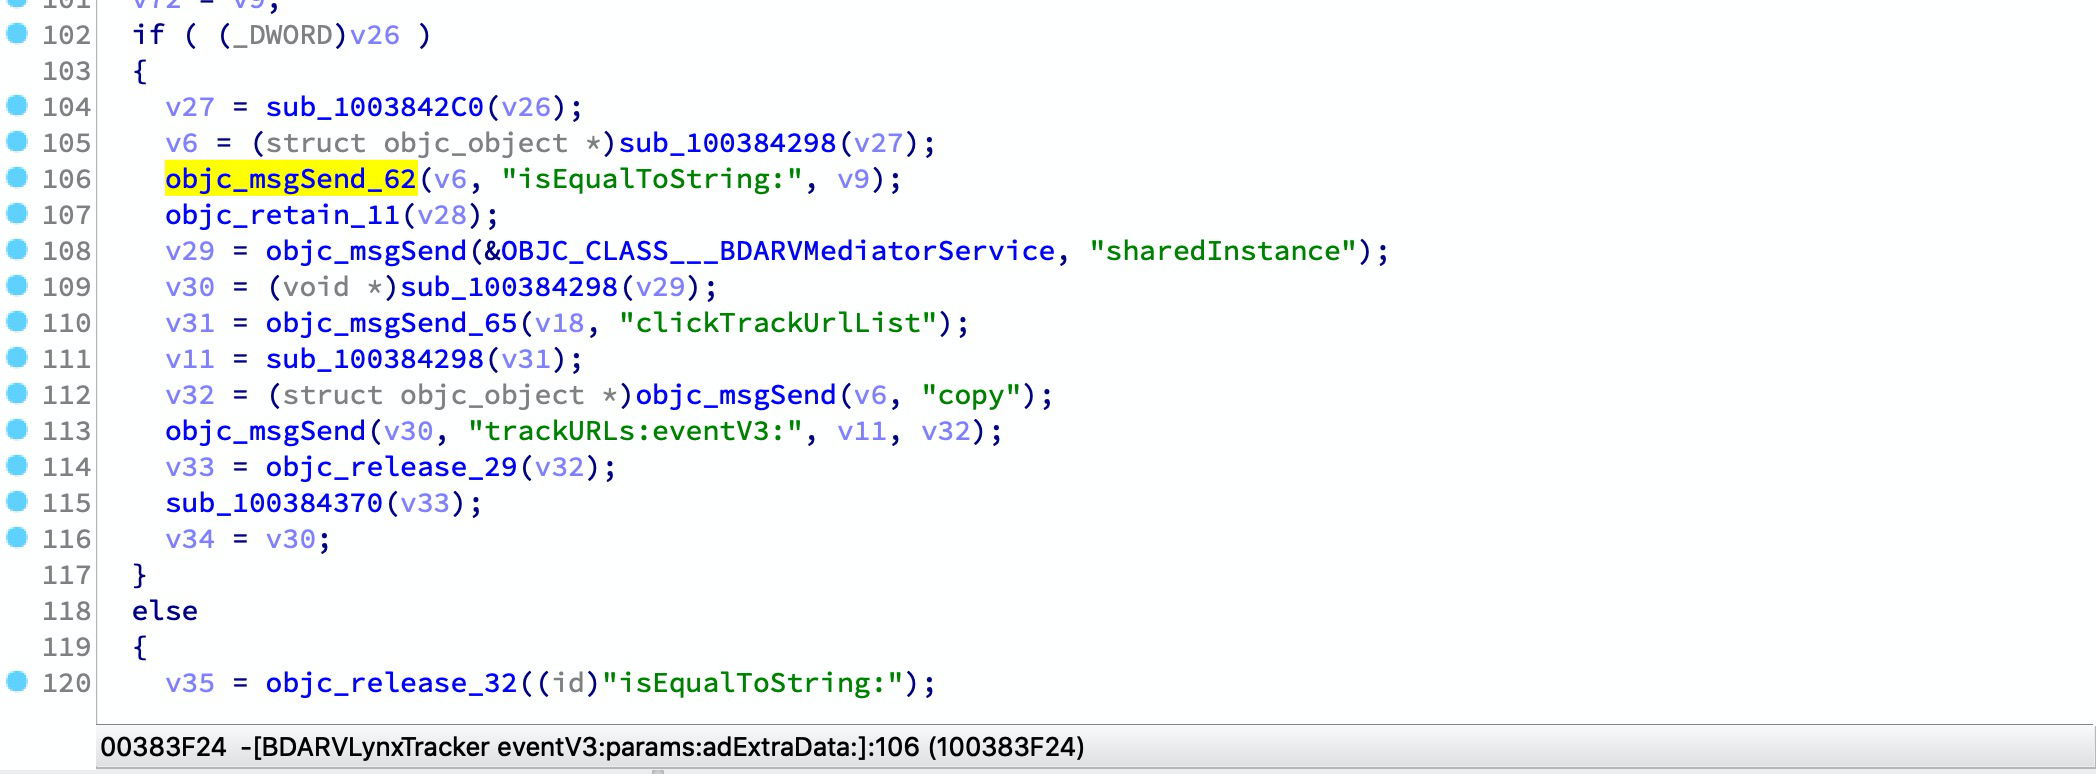 soulghost/iblessing
iblessing هي مجموعة أدوات استغلال أمنية لنظام iOS، تتضمن بشكل رئيسي جمع معلومات التطبيق، التحليل الثابت والتحليل الديناميكي. يمكن استخدامها في…
 smackers/smack
سلسلة أدوات تحقق برمجية معيارية تترجم LLVM IR إلى لغة التحقق الوسيطة Boogie للتحقق من التوكيدات المقيدة والتجريبية غير المقيدة في برامج C.
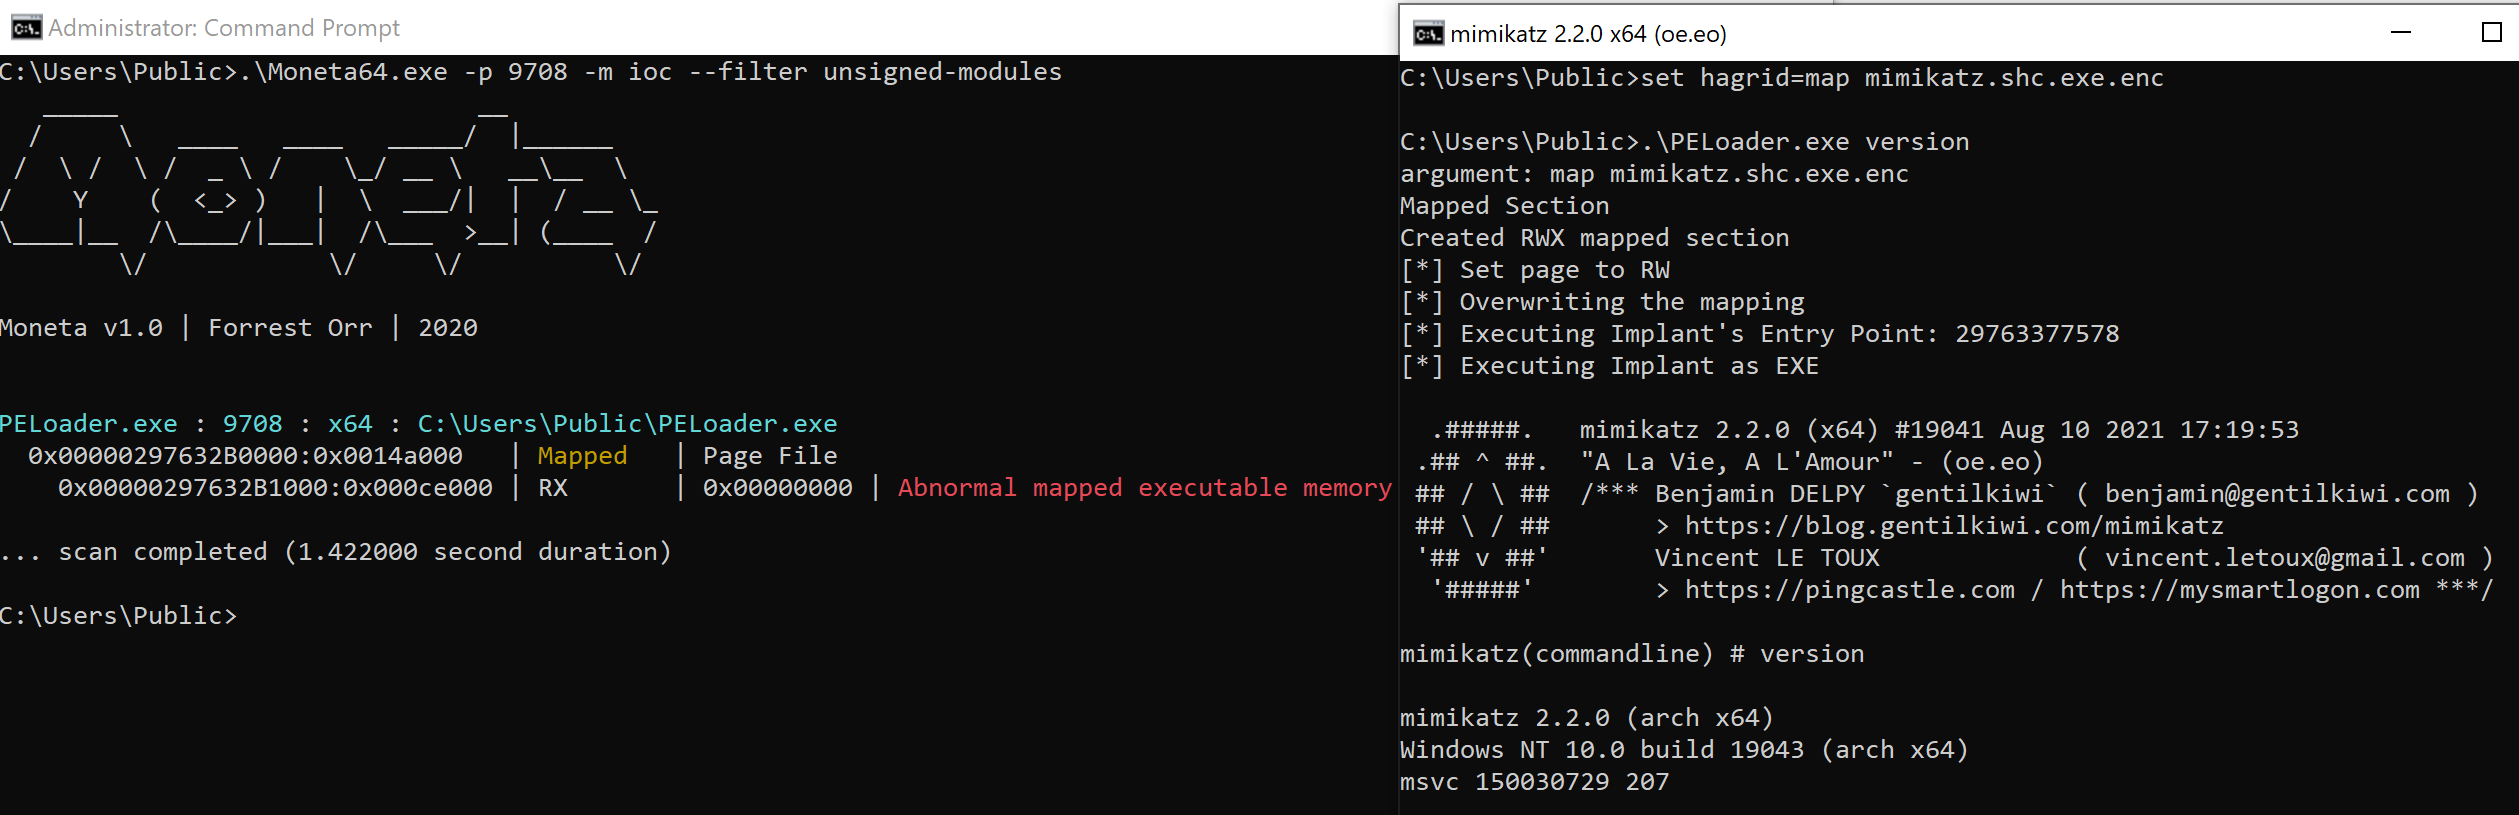 hagrid29/peloader
محمل PE مع تقنيات حقن شيلكود متنوعة
 allthingsida/idasql
Vibe Reverse Engineer مع IDA Pro: واجهة لـ IDA في SQL عبر الجداول الافتراضية الحية. لا تدع المظاهر تخدعك! :)
 theqmaks/phantom-frida
أنشئ خادم Frida المضاد للكشف من المصدر. ~90 تصحيحًا تغطي 16 ناقل كشف، بناءات تلقائية أسبوعية بأسماء عشوائية.
 eiln/ane
محرك نواة لينكس ومكتبة مساحة المستخدم معكوسان هندسيًا لمحرك Apple العصبي (ANE)، مما يتيح الوصول إلى العتاد وتحليله على أنظمة لينكس.