
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الملفات الثنائية — الصفحة 22 | Kitploit
الفئات

تحليل الملفات الثنائية

أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 3س 9د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ 7س 53د
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 3 أشهر
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 6 أيام
angr preview#6

angr

GitHubangr/angr
9.0kمنذ 0 أيام
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 4س 29د
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ 0 أيام
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kمنذ 2 أيام
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kمنذ 26 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1662 نتائج
idahunt preview

idahunt

GitHubnccgroup/idahunt

idahunt هو إطار عمل لتحليل الثنائيات باستخدام IDA Pro والبحث عن الأشياء في IDA Pro
embedded-systems-securityvulnerability-analysisreverse-engineering+4
393منذ 3 سنوات
zkar preview

zkar

GitHubphith0n/zkar

محلل بروتوكول تسلسل Java مكتوب بلغة Go يقوم بتحليل وتفريغ وإنشاء حمولات إلغاء التسلسل مع دعم أدوات ysoserial ومكتبة لمعالجة البيانات.

payload-generationvulnerability-analysisexploitation+1
653منذ 6 أشهر
ida_ifl preview

ida_ifl

GitHubhasherezade/ida_ifl

IFL - قائمة الوظائف التفاعلية (إضافة لـ IDA Pro)
static-analysiscode-analysisreverse-engineering+2
499منذ 4 أشهر
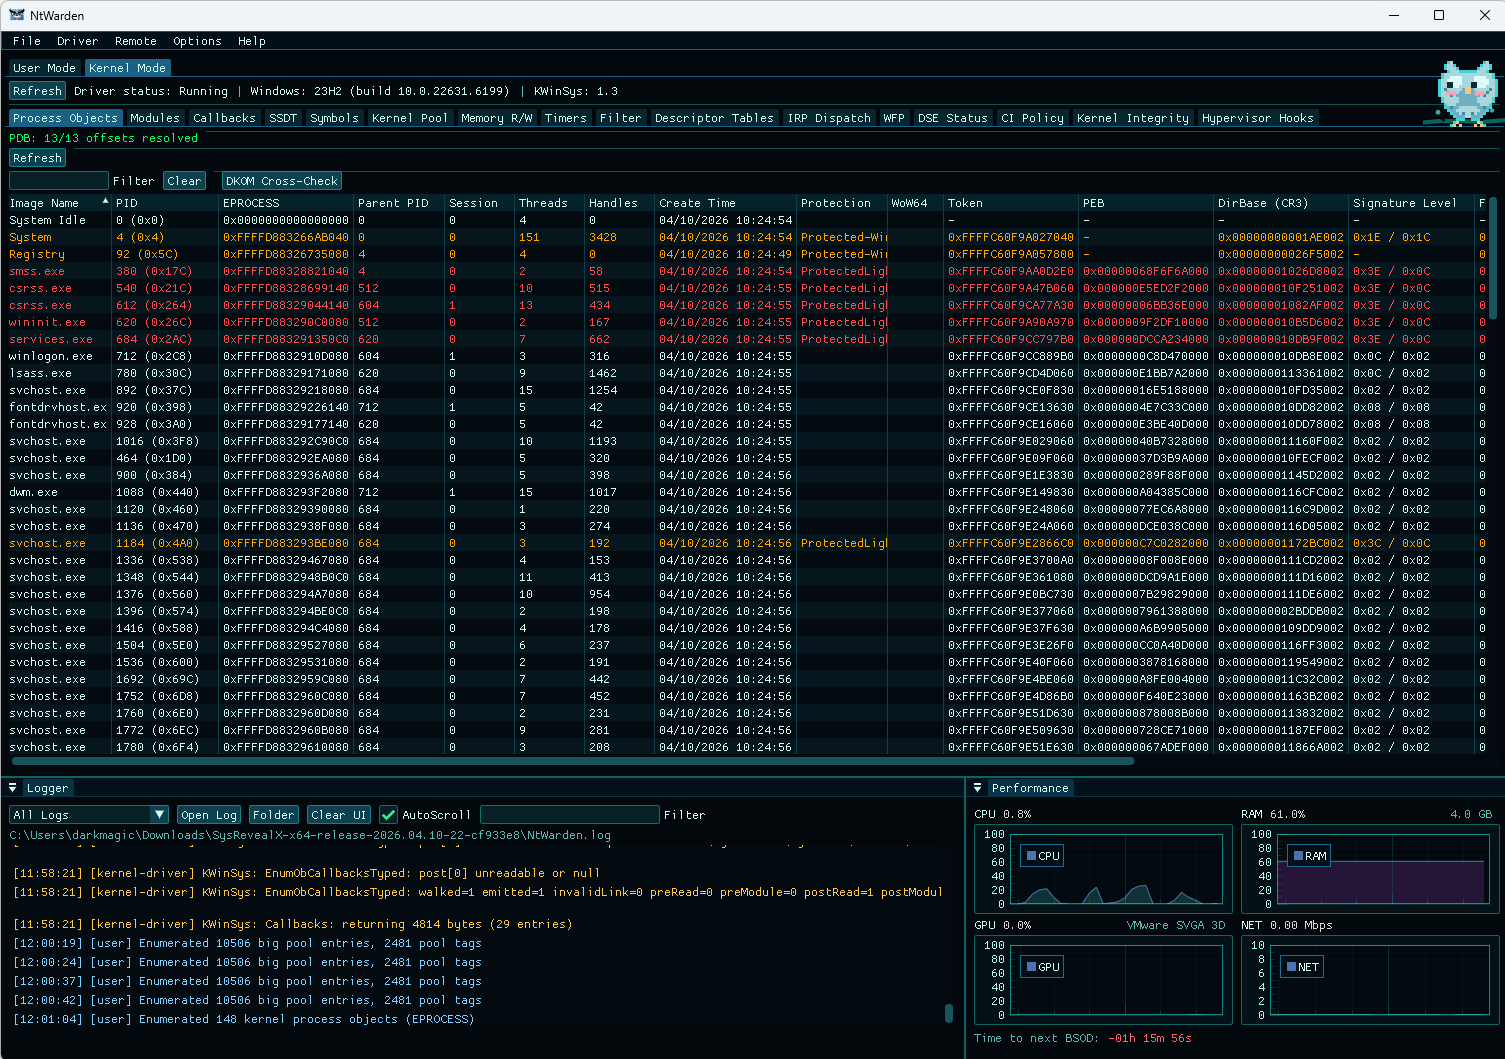
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

مجموعة أدوات التحليل والبحث لنظام ويندوز
defensive-toolsmemory-forensicsmalware-analysis+4
676منذ 6 أشهر
engine preview

engine

GitHubdroidefense/engine

Droidefense: إطار تحليل البرمجيات الخبيثة لنظام أندرويد متقدم
android-securitystatic-analysisdynamic-analysis-sandboxing+4
481منذ 7 سنوات
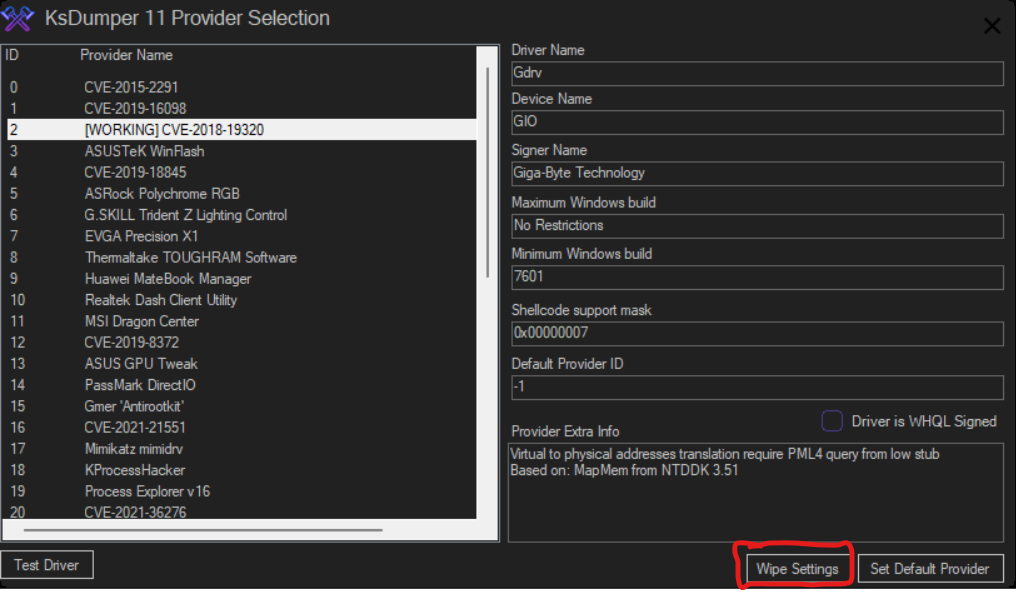
KsDumper-11 preview

KsDumper-11

GitHubmastercodeon314/ksdumper-11

إحياء للأداة الكلاسيكية والأسطورية KsDumper
memory-forensicsexploitationreverse-engineering+1
596منذ سنة واحدة
InstLatx64 preview

InstLatx64

GitHubinstlatx64/instlatx64

قاعدة بيانات شاملة لجداول تعليمات x86/x64، وفترات الانتظار، وتفاصيل الميكروأركيتكتشر لتحليل أداء وحدة المعالجة المركزية والهندسة العكسية على المستوى…
reverse-engineeringhardware-securitybinary-analysis+2
256منذ شهر واحد
BugId preview

BugId

GitHubskylined/bugid

كشف وتحليل وتحديد فريد لحالات تعطل تطبيقات ويندوز
vulnerability-analysisdynamic-code-analysisdebuggers+2
525منذ سنة واحدة
Amsi-Killer preview

Amsi-Killer

GitHubzeromemoryex/amsi-killer

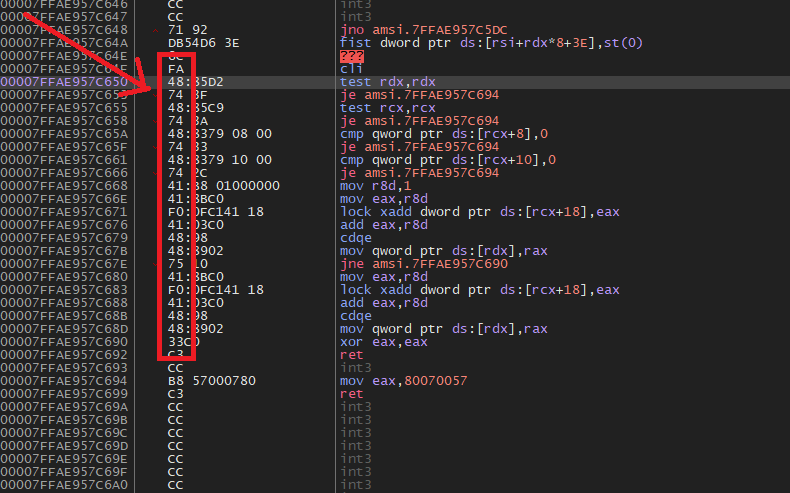
تجاوز AMSI مدى الحياة
reverse-engineeringbinary-analysisred-teaming+1
680منذ 3 سنوات
ida_kernelcache preview

ida_kernelcache

GitHubbazad/ida_kernelcache

عدة أدوات IDA لتحليل kernelcaches الخاصة بنظام iOS.
embedded-systems-securitystatic-analysisios-security+6
305منذ 7 سنوات
efiSeek preview

efiSeek

GitHubdsecurity/efiseek

# مكوّن Ghidra لأتمتة تحليل البرامج الثابتة UEFI مكوّن إضافي لـ Ghidra يعمل على أتمتة تحليل البرامج الثابتة UEFI من خلال تحديد GUIDs المعروفة…
embedded-systems-securityreverse-engineeringhardware-security+3
410منذ 4 سنوات
PEpper preview

PEpper

GitHub0x0be/pepper

نص برمجي مفتوح المصدر لإجراء تحليل ثابت للبرامج الضارة على Portable Executable
static-analysisforensicsmalware-analysis+1
333منذ 4 سنوات
ghost preview

ghost

GitHubpandaadir05/ghost

يكشف عن حقن العمليات والتلاعب بالذاكرة المستخدمة من قبل البرامج الضارة. يجد مناطق RWX، أنماط shellcode، ربط API، اختطاف الخيوط، وتجويف العمليات. مبني…
defensive-toolsmemory-forensicsreverse-engineering+6
382منذ 2 أشهر
DInvoke_rs preview

DInvoke_rs

GitHubkudaes/dinvoke_rs

استدعاء ديناميكي لأي كود غير مُدار

ids-ips-evasionshellcodepost-exploitation+3
366منذ 4 أشهر
DLLHijackHunter preview

DLLHijackHunter

GitHubghostvectoracademy/dllhijackhunter

اكتشاف اختطاف DLL الآلي، والتحقق منه، والتأكيد عليه. تحويل الأخطاء المحلية في التهيئة إلى مسارات هجوم مؤكدة ومسلحة.
privilege-escalationvulnerability-scannerspayload-generation+8
396منذ 16س 56د
gdb-static preview

gdb-static

GitHubhugsy/gdb-static

مستودع عام لـ GDB و GDBServer المجمّعين بشكل ثابت

exploitationreverse-engineeringdebuggers+3
397منذ 5 سنوات
Windows-PE-Packer preview

Windows-PE-Packer

GitHubczs108/windows-pe-packer

🗜️ أداة تعبئة لملفات ويندوز x86 القابلة للتنفيذ مكتوبة بلغة C ومجمع Intel x86. يمكن للملف الجديد بعد التعبئة أن يعيق الهندسة العكسية.
payload-generationexploitationreverse-engineering+1
365منذ 2 سنوات
workshop_firmware_reverse_engineering preview

workshop_firmware_reverse_engineering

GitHubemproof-com/workshop_firmware_reverse_engineering

ورشة عمل حول الهندسة العكسية للبرامج الثابتة

embedded-systems-securitystatic-analysisreverse-engineering+6
443منذ سنة واحدة
السابق1…212223…93التالي








