

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/secrary/idenlib
التحليل الثابتالهندسة العكسيةمصممي الأخطاءتحليل البرمجيات الخبيثةتحليل الملفات الثنائية
GitHubsecrary/idenlib

idenLib

idenLib - التعرف على دوال المكتبات [لم يعد هذا المشروع قيد الصيانة]

عرض المستودع
3947134منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

idenLib - تعريف دوال المكتبات

عند تحليل البرامج الضارة أو برامج الطرف الثالث، من الصعب تحديد المكتبات المرتبطة بشكل ثابت وفهم ما تفعله دالة من المكتبة.

idenLib.exe هي أداة لتوليد توقيعات المكتبات من ملفات .lib/.obj/.exe.

idenLib.dp32/idenLib.dp64 هو إضافة لـ x32dbg/x64dbg لتحديد دوال المكتبات.

idenLib.py هو إضافة لـ IDA Pro لتحديد دوال المكتبات.

أي ملاحظات مرحب بها جدًا: @_qaz_qaz

كيف يولد idenLib.exe التوقيعات؟

  1. تحليل ملف الإدخال (ملف .lib/.obj) للحصول على قائمة بعناوين الدوال وأسماء الدوال.
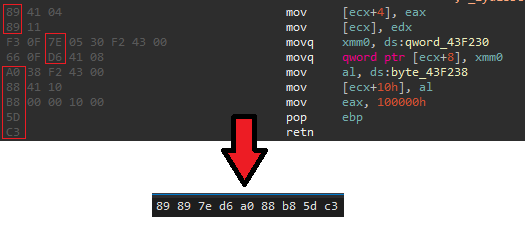
  2. الحصول على آخر كود تشغيل (opcode) من كل تعليمة

sig

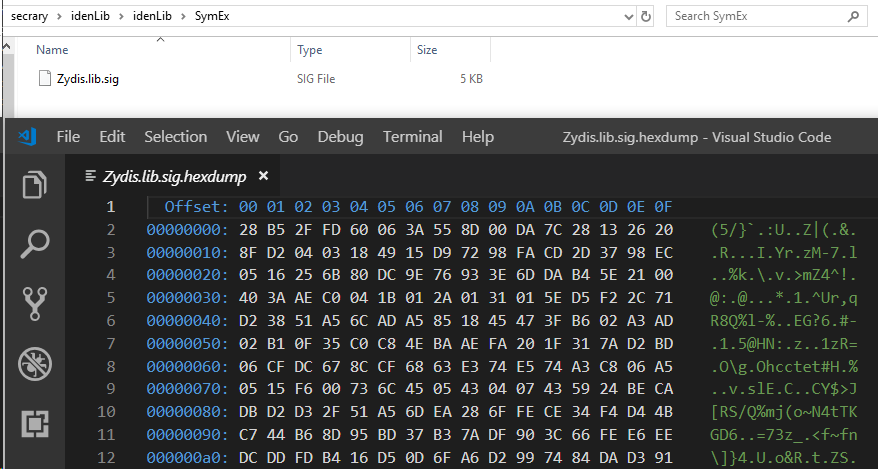
  1. ضغط التوقيع باستخدام zstd

  2. حفظ التوقيع تحت دليل SymEx، إذا كان اسم ملف الإدخال هو zlib.lib، فسيكون الناتج zlib.lib.sig أو zlib.lib.sig64،
    إذا كان zlib.lib.sig(64) موجودًا بالفعل تحت دليل SymEx من تنفيذ سابق أو من إصدار سابق للمكتبة، فسيقوم التنفيذ التالي بإضافة توقيعات مختلفة.
    إذا قمت بتشغيل idenLib.exe عدة مرات بإصدارات مختلفة من ملف .lib، فسيحتوي ملف .sig/sig64 على جميع توقيعات الدوال الفريدة.

داخل التوقيع (مضغوط): signature
الاستخدام:

  • توليد توقيعات المكتبات: idenLib.exe /path/to/file أو idenLib.exe /path/to/directory
  • توليد توقيع دالة main: idenLib.exe /path/to/pe -getmain

توليد توقيعات المكتبات

lib

استخدام إضافة x32dbg/x64dbg و IDA Pro :

  1. انسخ دليل SymEx تحت الدليل الرئيسي لـ x32dbg/x64dbg/IDA Pro
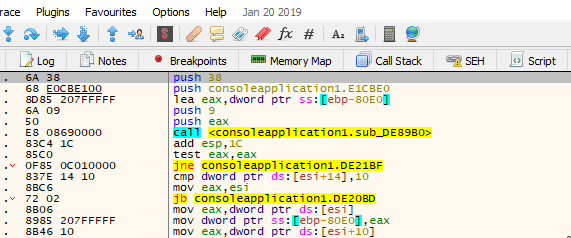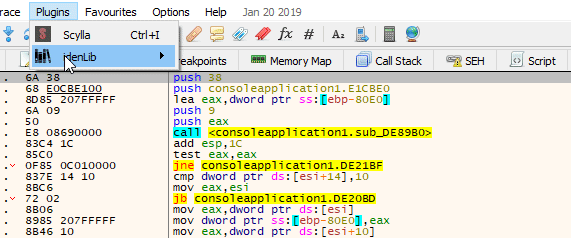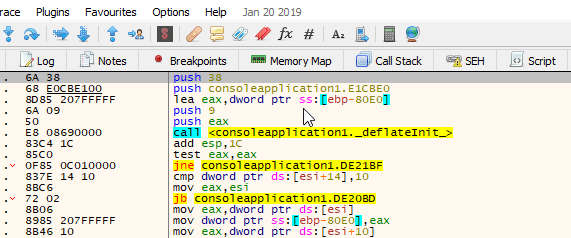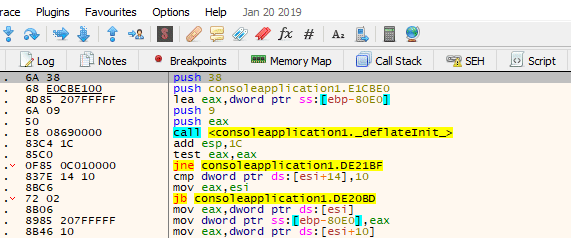
  2. طبق التوقيعات:

x32dbg/x64dbg:

xdb

IDA Pro:

ida_boost_2

توليد توقيع دالة main:

إذا كنت ترغب في توليد توقيع لدالة main التي تم تجميعها باستخدام MSVC 14، فأنت بحاجة إلى إنشاء تطبيق hello world باستخدام المترجم المناسب واستخدام التطبيق كمدخل لـ idenLib
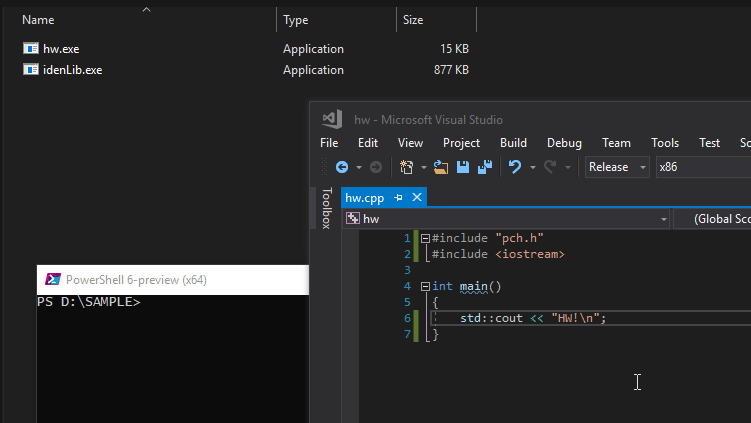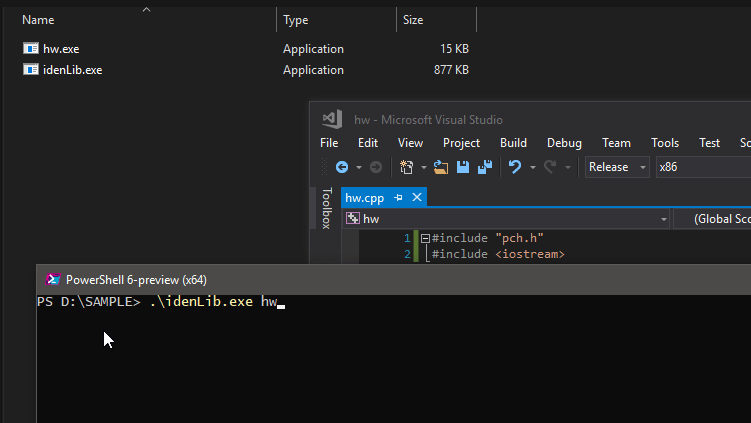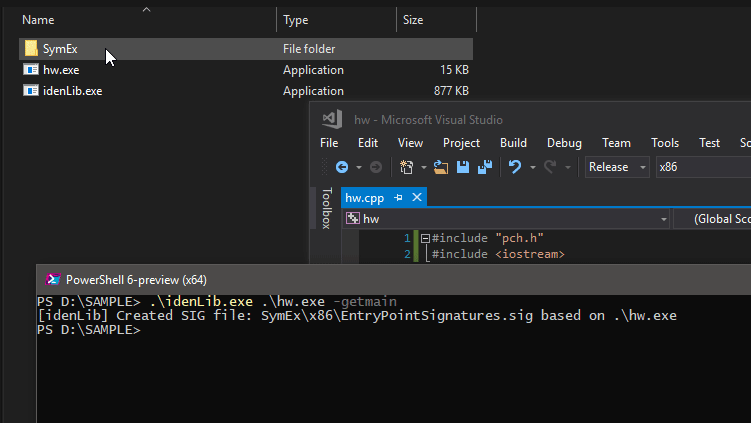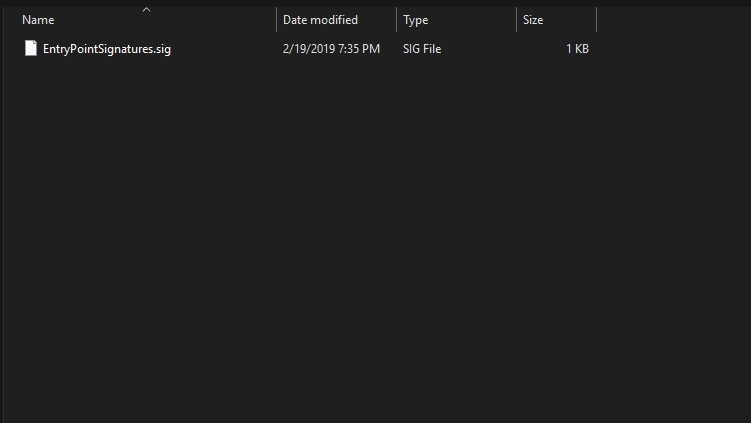
getmain

ملفات توقيع دالة main هي EntryPointSignatures.sig و EntryPointSignatures.sig64

IDAProMain

x64dbg_main

ملاحظات بخصوص توقيعات دالة main

  • يستخدم idenLib واجهات برمجة DIA لتصفح معلومات التصحيح المخزنة في ملف PDB. لتشغيل idenLib باستخدام المعامل -getmain، ستحتاج إلى التأكد من تسجيل msdia140.dll (الموجود في Microsoft Visual Studio\2017\Community\DIA SDK\bin) كمكون COM، عن طريق استدعاء regsvr32.exe على الـ dll.

تطبيق التوقيعات

هناك طريقتان لتطبيق التوقيعات: المطابقة التامة واستخدام مؤشر جاكارد
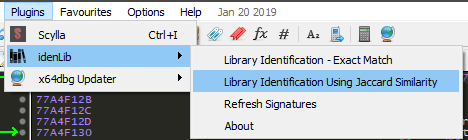
x32dbg_jaccard

روابط مفيدة:

  • معلومات مفصلة حول مكتبات وقت التشغيل C (CRT)

طرف ثالث

  • Zydis (ترخيص MIT)

  • Zstandard (ترخيص BSD)

  • الأيقونة بواسطة freepik

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






